
Resumen
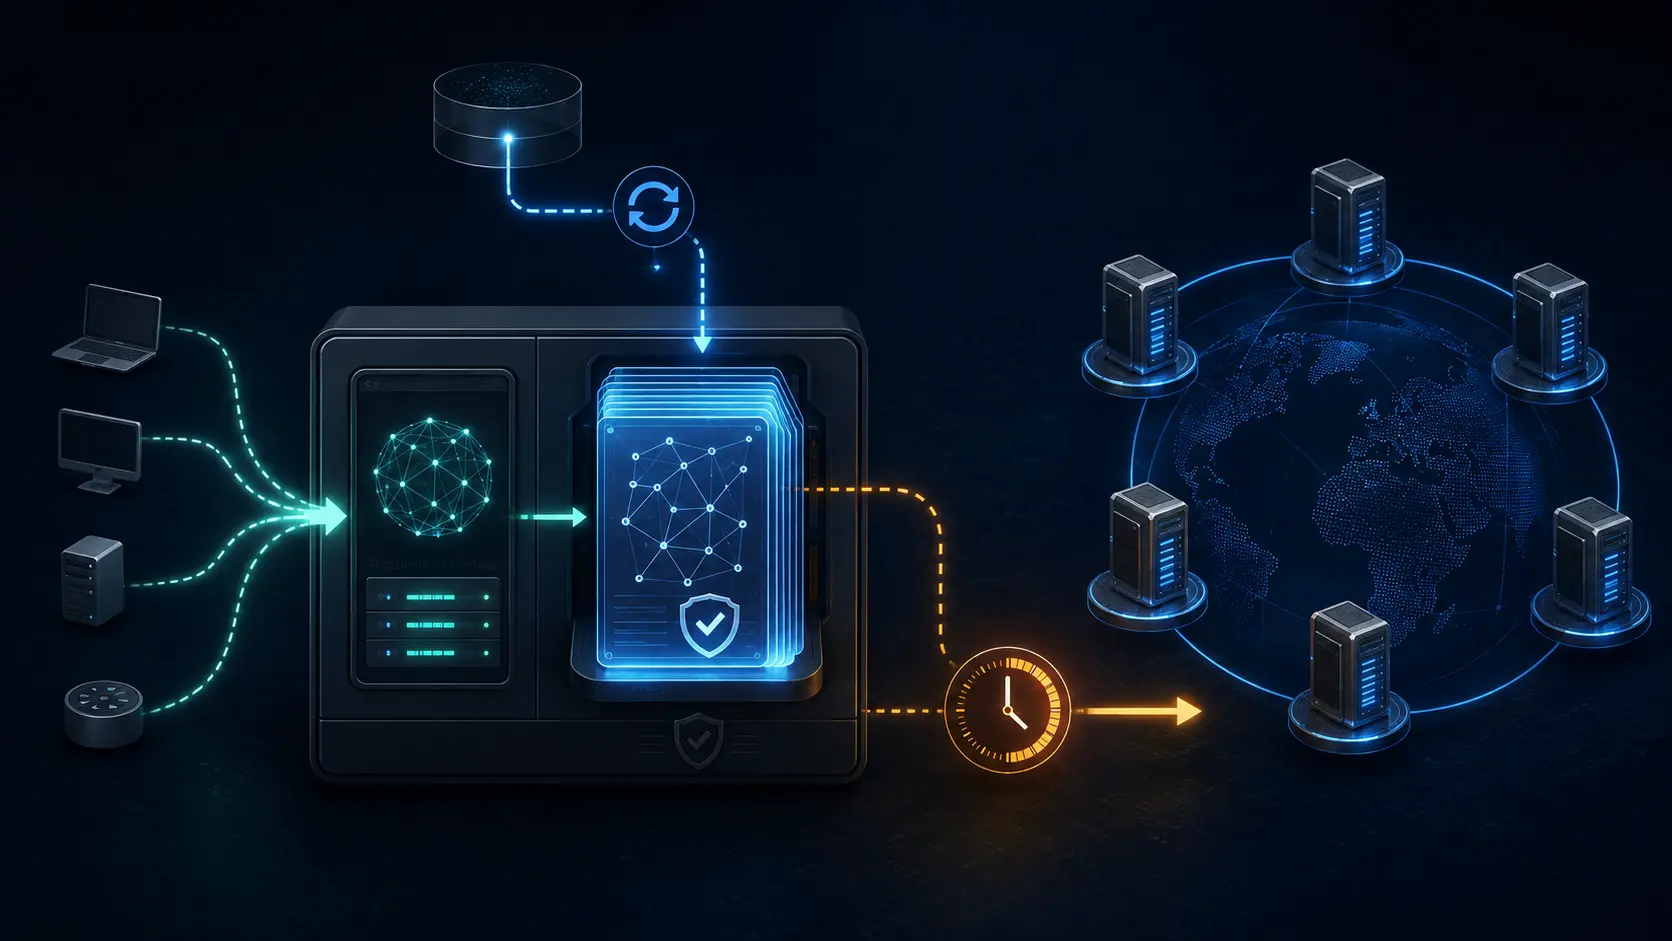
- RFC 8806 limita la copia de la raíz al mismo host del resolvedor y exige zona completa, validación DNSSEC y fidelidad a la raíz pública.
- La copia no puede seguir respondiendo si corre el riesgo de superar la expiración SOA: el sistema debe volver de inmediato a raíces no locales.
Cambiar el camino no cambia la autoridad
Cuando falta una delegación en caché, un resolvedor suele consultar un servidor raíz. RFC 8806 permite descargar la zona completa y atender esas preguntas desde un servicio local. Así puede mantener la resolución durante una perturbación externa y ocultar las consultas raíz a observadores del trayecto.
La facultad del operador se limita a elegir el camino. Los datos deben ser idénticos a los de la raíz pública. El sistema tiene que conservar la parte pública vigente de la clave de firma, recuperar todos los registros DNSSEC y validar las respuestas. Una copia local no autoriza a cambiar delegaciones, glue ni política de nombres.
Además, el servicio sólo puede responder al resolvedor del mismo host. No debe convertirse en una raíz alternativa para otras máquinas. Esa frontera contiene el impacto de un error y mantiene la legitimidad en la zona global firmada.
La frescura es un límite operativo
La copia se actualiza con los temporizadores del SOA y puede quedar algo por detrás de los servidores raíz que reciben notificaciones. Sin embargo, no puede servir datos obsoletos. Si no logra renovarse antes de la expiración, debe conmutar inmediatamente hacia raíces no locales.
Por eso la frescura no es una métrica decorativa. El operador necesita conocer el serial SOA, el margen hasta la expiración, el último traslado completo y la disponibilidad del camino remoto. RFC 8806 recomienda una comprobación automatizada y advierte que una actualización rota podría dejar datos erróneos para un TLD entero.
El control se reparte. La plataforma DNS posee la configuración y la conmutación; seguridad mantiene la validación y la clave de confianza; redes conserva acceso tanto a las fuentes de zona como a las raíces remotas. Una alarma sin transición comprobada no demuestra recuperación.
Beneficio local, obligación local
Los clientes pueden recibir respuestas raíz con menos dependencia externa y menor exposición. El coste recae en el operador: adquisición, validación, monitorización, diagnóstico y pruebas de retorno. La propia RFC señala que las fuentes AXFR enumeradas no tienen disponibilidad garantizada.
El contrafactual define el riesgo. Sin espejo, el resolvedor depende del acceso remoto cuando su caché no basta. Con un espejo sano, esa dependencia disminuye. Con un espejo vencido y sin conmutación, una dependencia distribuida se transforma en una autoridad local silenciosamente incorrecta.
Evidencia y límites
Los hechos proceden de RFC 8806, RFC 4033, RFC 5936 y la publicación de la zona raíz por IANA. La asignación de responsabilidades es análisis editorial. Las fuentes no prueban adopción actual, mejoras medidas de latencia o privacidad ni la corrección de implementaciones concretas. Esos resultados siguen siendo desconocidos.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance