
Dominio principal
Infraestructura
En la faceta Dominio principal, los análisis de Infraestructura se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Instituciones de Europa y Oriente Medio
Subsea Cable Assets lanza un servicio de alquiler de carruseles
El nuevo servicio ofrece a los contratistas submarinos acceso temporal a carruseles de cable de 4.000 y 6.000 toneladas, con un primer contrato europeo ya asegurado.
IETF
Pradosh Mohapatra y el valor de ancho de banda que no era capacidad disponible
Un panel muestra 80 Gbit/s; el registro BGP conserva 10 000 000 000. Ambos pueden describir el mismo anuncio, porque RFC 10005 codifica bytes por segundo. Si la conversión desaparece del expediente, una interfaz útil se convierte en una fuente de certeza falsa.

Expediente
El ID de DNS era cero. La caché aún necesitaba un reloj: RFC 9953 y la evidencia de DoC
Una red de baja capacidad agradece que una respuesta no tenga que viajar dos veces. Lo que no puede hacer es convertir ese ahorro en una afirmación sobre quién autorizó la respuesta, cuánto dura o qué sistema tomó la decisión final. RFC 9953 separa esas cosas con una aritmética…

Expediente
El recibo puso una declaración en el registro. No decidió confiar en ella: RFC 9943 y SCITT
En una cadena de suministro de software, la palabra «verificado» suele llegar antes de la explicación. Hay una firma, un servicio de transparencia, un recibo con una prueba y una pantalla en verde. De ahí a concluir que el artefacto merece confianza hay un salto muy corto, pero…
IETF
Hooman Bidgoli y el conjunto de hojas que no demostraba la entrega multicast
Un receptor puede figurar en el conjunto de hojas y seguir sin recibir el servicio. RFC 10018 ordena cómo la pertenencia descubierta alimenta una política SR punto a multipunto, pero no concede a ese primer registro autoridad sobre el cálculo, la instalación ni el resultado en el…
Expediente
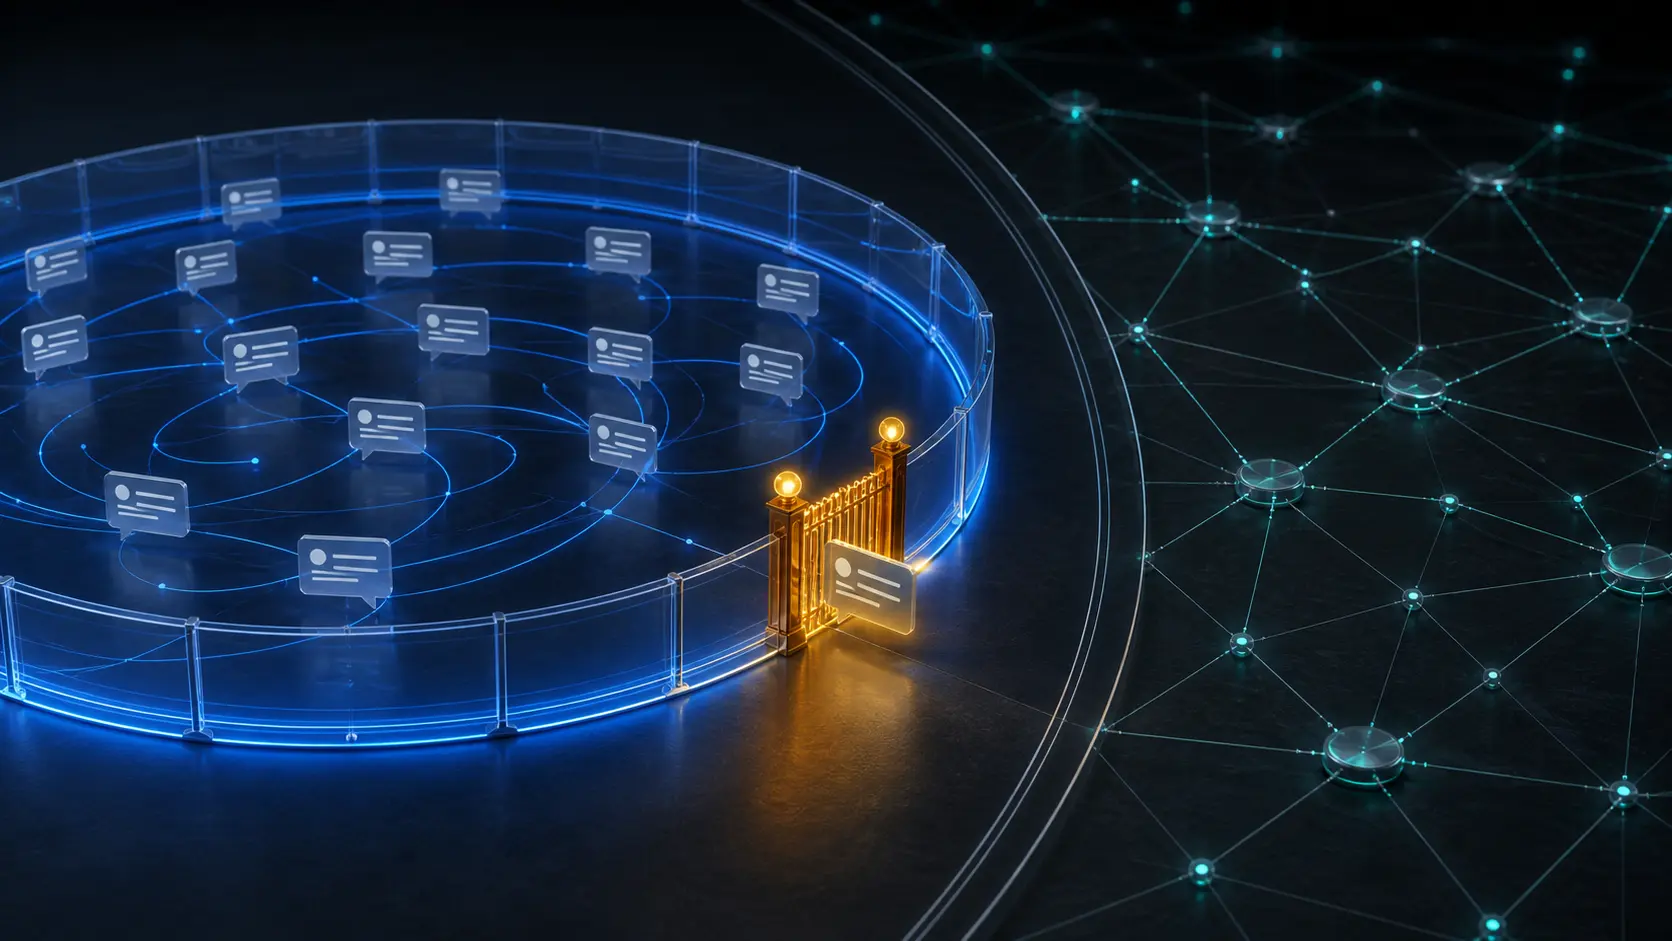
El foro podía suspender un mensaje. No podía apropiarse de la red: RFC 9945 y el límite de la moderación del IETF
Un foro necesita defender la conversación frente a quien la rompe. Esa facultad de orden no le entrega el control de cada red, empresa o activo que se mencione en la conversación. RFC 9945 establece justamente una arquitectura de moderación que sirve porque se mantiene dentro de…

IETF
Carlos Pignataro y la lectura en vatios que no demostró una red más sostenible
Una medición de potencia puede ser impecable y, aun así, no responder a la pregunta ambiental. La energía necesita tiempo; las emisiones, procedencia eléctrica; y apagar reserva exige que alguien asuma la decisión sobre la resiliencia.

Expediente
La solicitud multicast llegó al grupo. No autorizó la acción: RFC 10020 y la evidencia de CoAP
Un envío protegido a multicast puede producir una sensación de cierre demasiado pronto: el controlador apuntó al grupo correcto, llegaron varias respuestas y el tablero muestra actividad. RFC 10020 vuelve esa comunicación más clara y más segura. No convierte un paquete de grupo…

Expediente
La clave de grupo llegó a los dispositivos. No decidió el acto: RFC 10020 y la autoridad grupal de CoAP
Un mensaje protegido puede salir de un emisor y ser comprensible para un grupo. No convierte a sus receptores en una sola voluntad. RFC 10020 permite comunicación CoAP grupal sin borrar la evidencia separada de pertenencia, admisión, procesamiento y efecto.
Expediente
Lo que realmente sabe un informe agregado: RFC 9990 y el límite antes de ejecutar
Un dominio puede publicar una dirección `rua` y un procesador externo puede confirmar que acepta los informes. Eso abre una ruta de entrega de datos agregados; no convierte al procesador en quien decide qué política de correo debe imponer otro operador. RFC 9990 hace…

JPNOG
JANOG da a sus responsables una vía separada para cambiar sus reglas
Las reglas públicas de JANOG convierten a quienes se suscriben a la lista de correo en miembros, pero también permiten que una supermayoría de responsables cambie las reglas —o disuelva la asociación— sin utilizar la vía separada de aprobación de los miembros.

ICANN
La evaluación de colisión de nombres de ICANN no decide una delegación. ¿Qué debe probar después una cadena de alto riesgo?
La evaluación de colisión de nombres es una puerta de gestión de riesgos del programa de nuevos gTLD de 2026. No confirma que una etiqueta propuesta vaya a llegar al DNS ni que quede excluida de él. Su consecuencia real aparece después: una cadena de alto riesgo puede exigir un…

MYNOG
MYNOG puede cambiar las condiciones después del registro
Las condiciones de inscripción de MYNOG no se limitan al precio y al acceso. Permiten que los organizadores modifiquen el texto mediante su publicación en la web, consideran la asistencia posterior como aceptación y reservan la facultad de excluir a una persona sin devolverle la…

ICANN
ICANN designa un proveedor de evaluación de salvaguardas. ¿Cuándo se convierte la revisión de una cadena en una obligación del acuerdo de registro?
ICANN eligió a Mirror Group LLC para las Safeguard Assessments de la ronda 2026. La cuestión es cómo una evaluación de cadena puede traducirse, si corresponde, en una obligación contractual.

Expediente
El modelo podía explicar la red. No podía autorizar el cambio: NEMOPS y el límite entre visibilidad y control
Un mapa de servicio, una notificación y una API pueden reducir incertidumbre técnica. No convierten por sí mismos una observación en permiso para alterar una red de producción. Ese límite, más que la elección de un protocolo, es la cuestión operativa que deja abierta NEMOPS.

LKNOG
La institución que nació después de APNIC 42: por qué Sri Lanka creó LKNOG
APNIC 42 reunió en Colombo a la comunidad regional de operaciones de Internet en 2016. Sin embargo, el primer registro de LKNOG apunta a que la pregunta más trascendente apareció cuando terminó la conferencia: ¿quién mantendría un espacio en el que los operadores de Sri Lanka…

Expediente
Una exigencia de OAM quedó escrita. No probó un diagnóstico operativo: RFC 9974 y la evidencia BIER
Un catálogo de capacidades esperadas sirve para descubrir una brecha de ingeniería. No certifica una red, una prueba concreta ni el permiso de cambiar un servicio.
Expediente
La hora firmada ahorró una transferencia. No probó un instante: RPKI, RFC 9589 y el límite del cambio de transporte
Un relying party de RPKI puede pasar de RRDP a rsync sin volver a descargar cada objeto que ya posee. Eso no convierte la hora incluida en una firma CMS en evidencia fiable de cuándo ocurrió algo. RFC 9589 separa ambas cosas.

Expediente
Cuatro mil era una afirmación de prefijo, no un mandato de límite de tasa: RFC 9977 y el límite de la evidencia
Un metadato de prefijo puede afinar una agrupación técnica. No convierte por sí solo una declaración publicada en una excepción obligatoria para el control de un servicio.

Empresas de telecomunicaciones nacionales de África
Axian Telecom: ingresos H1 suben 26,5% a US$980 millones
Axian Telecom creció en el primer semestre con más suscriptores y expansión de red, mientras que la nueva financiación reforzará la inversión en Kenia y Senegal.