
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

Historia de Internet
El nuevo RFC corrigió la etiqueta de sesión, no el diseño del formato: RFC 5219
En 2008, RFC 5219 sustituyó una especificación de MP3 sobre RTP cuyo ejemplo ya usaba el nombre correcto, aunque la instrucción para SDP indicaba otro. La revisión eliminó esa contradicción y aclaró el pseudocódigo de implementación; no presenta un diseño nuevo del formato ni…

IETF
La huella coincidió; faltaba autorizar a qué socio representaba
Confirmar una huella por teléfono parece un gesto pequeño. En AS2 puede ser el único momento en que una organización demuestra que una clave válida pertenece a la relación comercial correcta, y no sólo que alguien logró instalarla.

Historia de Internet
La pasarela prestó la dirección y la localidad se volvió protocolo: RFC 3102
Realm Specific IP intentó compartir IPv4 sin ocultar la operación dentro de un traductor: el host privado recibía parámetros públicos y los usaba en su propia pila. La dirección viajaba con el host, pero la concesión, el reloj y el camino de retorno seguían en manos de la…

Historia de Internet
La autenticación de DHCP quedó dentro del dominio de confianza: RFC 3118
RFC 3118 añadió autenticación a DHCP, pero no creó una identidad válida para toda la red. Su intercambio diferido presuponía que cliente y servidor recibieran fuera de banda un secreto compartido dentro de un mismo dominio administrativo; la política local conservaba la decisión…

Historia de Internet
Antes de que el consentimiento fuera una casilla: RFC 3098
RFC 3098 convirtió la responsabilidad publicitaria en un sistema operativo: no inscribir por defecto, explicar el uso de los datos, confirmar cada solicitud con su procedencia, facilitar la salida y mantener en el anunciante el coste de cuidar la lista.
Historias
AS210860 y el registro de Hamburgo: cómo una fusión de agosto de 2025 explica una contradicción entre réplicas del registro RIPE
Un sistema autónomo registrado en RIPE bajo el nombre de organización ORG-EDG14-RIPE no anuncia prefijos desde el 26 de marzo de 2026. Los servicios que replican los datos del registro muestran dos nombres de empresa distintos para el mismo identificador de organización. El…

IETF
La fracción más peligrosa del laboratorio
Un cociente puede parecer objetivo y seguir escondiendo la decisión principal. En PowerBench, el numerador, el denominador y el momento de medir deben pertenecer al mismo experimento antes de que “Gbps por vatio” permita comparar dos equipos.
Historia de Internet
ROHC empezó sin canal de retorno: RFC 3095
Antes de confiar en un acuse, ROHC tenía que funcionar allí donde ninguna respuesta podía volver. RFC 3095 obligó a iniciar cada contexto en modo unidireccional y dejó que el descompresor solicitara después la operación optimista o fiable.

Historia de Internet
TALI no podía dar por hecho que el par era versión 2: RFC 3094
Antes de enviar nuevas operaciones de gestión, una pasarela TALI 2.0 debía averiguar qué entendía el extremo remoto. RFC 3094 convierte esa negociación en una regla del protocolo y publica la propuesta del proveedor con una advertencia poco habitual sobre la falta de revisión…

Empresas de servicios en la nube de Europa y Oriente Medio
AS210328 y la edición del 21 de agosto de 2026: una política de enrutamiento reescrita, el mismo LIR patrocinador y ninguna capacidad nueva que verificar
El resumen de inteligencia de AS210328 y la edición del 21 de agosto de 2026: una política de enrutamiento reescrita, el mismo LIR patrocinador y ninguna capacidad nueva que verificar explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones…

Historias
La cola contractual de la transición RIPE NCC a AFRINIC
Cuando AFRINIC asumió el servicio operativo para África el 21 de febrero de 2005, las obligaciones legales de los LIR africanos con el RIPE NCC no terminaron ese día. Este reportaje reconstruye la pista dual que duró hasta el 31 de diciembre de 2005.

Expediente
El vector pasó en el laboratorio. El número aún no tenía una autoridad común
Un equipo puede reproducir cada byte de una firma y aun así no saber qué significa ese objeto fuera de su laboratorio. El 1 de octubre de 2026, la revisión 05 de un borrador de OpenPGP utilizaba los identificadores 37 a 44 para ocho algoritmos compuestos. La página pública de…
Historia de Internet
«Foo» ya vivía en los RFC cuando llegó su explicación: RFC 3092
RFC 269 usó `FOO` y `BAR` en 1971 como si cualquier lector supiera que no eran archivos especiales. Treinta años después, RFC 3092 calculó que casi el 7 % de la serie había heredado ese vocabulario. La costumbre se volvió pública mucho antes de que el archivo la hiciera…

Empresas de centros de datos globales
Kingston Technology: cómo un ensamblador privado domina el 62% de un mercado de módulos DRAM de 21.200 millones de dólares
Kingston Technology volvió a encabezar en 2025 el mercado mundial de módulos DRAM de terceros con una cuota estimada del 62% sobre unos ingresos de mercado de 21.200 millones de dólares, un 59% más que el año anterior. Este reporte examina los mecanismos de ejecución —el giro…

Historia de Internet
El grupo multicast de pi no era una dirección IPv4: RFC 3091
RFC 3091 imaginó clientes que reconstruían pi a partir de un flujo, respuestas UDP por posición o multicast. Pero su grupo multicast no podía expresarse como una dirección IPv4 válida, y los puertos TCP y UDP que aparecían en el mismo documento tampoco cabían en los campos de…
Historia de Internet
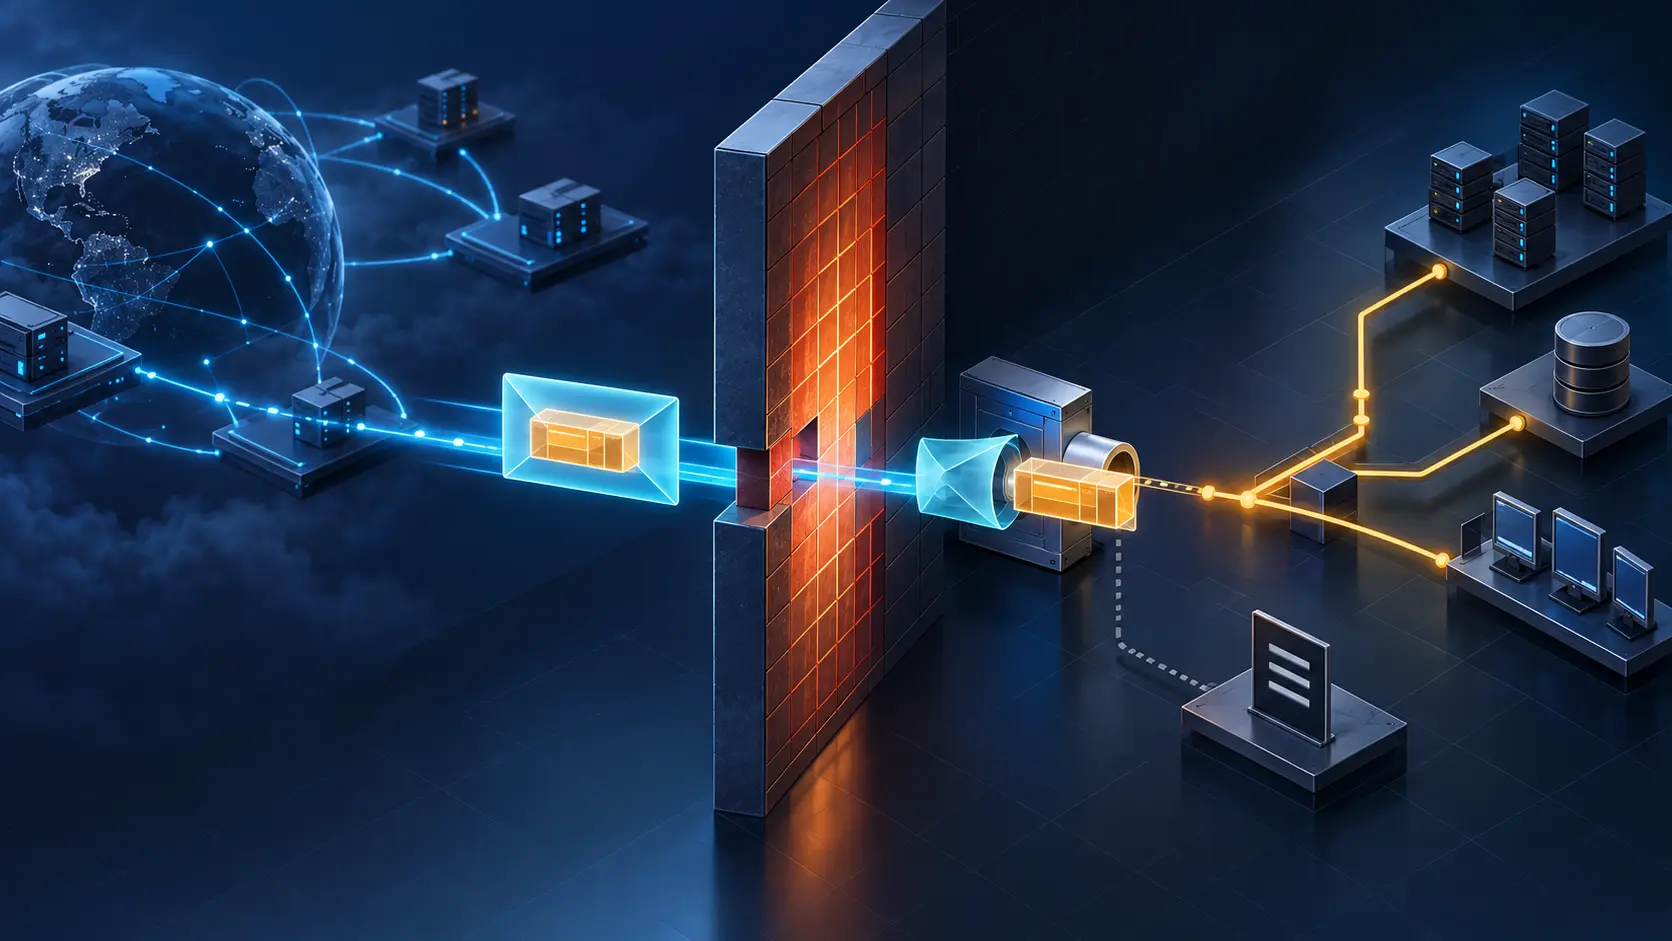
El cortafuegos permitió HTTP, no aprobó el paquete interior: RFC 3093
RFC 3093 propuso guardar un datagrama IP completo dentro de un mensaje HTTP, cruzar por la apertura de la Web y reinsertarlo detrás del cortafuegos. Publicado el 1 de abril de 2001, el diseño cómico dejó una frontera útil: aceptar el sobre externo no autoriza lo que viaja oculto…

IETF
Las dos claves cruzaron IKEv2. Solo una llegó al camino de datos
El intercambio PSP es simétrico sobre el papel: cada extremo entrega la clave que el otro deberá usar para enviarle tráfico. Pero la simetría del mensaje no garantiza simetría de ejecución. Un host puede instalar su clave a tiempo y el otro quedarse esperando una cola, un…
ICANN
La Internet Society bajo el microscopio: sus propios estatutos frente a su discurso de rendición de cuentas en WSIS+20
La Internet Society (ISOC) pide a los estados miembros de la ONU un gobernanza de Internet "abierta, transparente, inclusiva y responsable". Sus propios instrumentos de gobierno pintan un cuadro más matizado: un consejo de administración con escaños por circunscripción, socios…
Historia de Internet
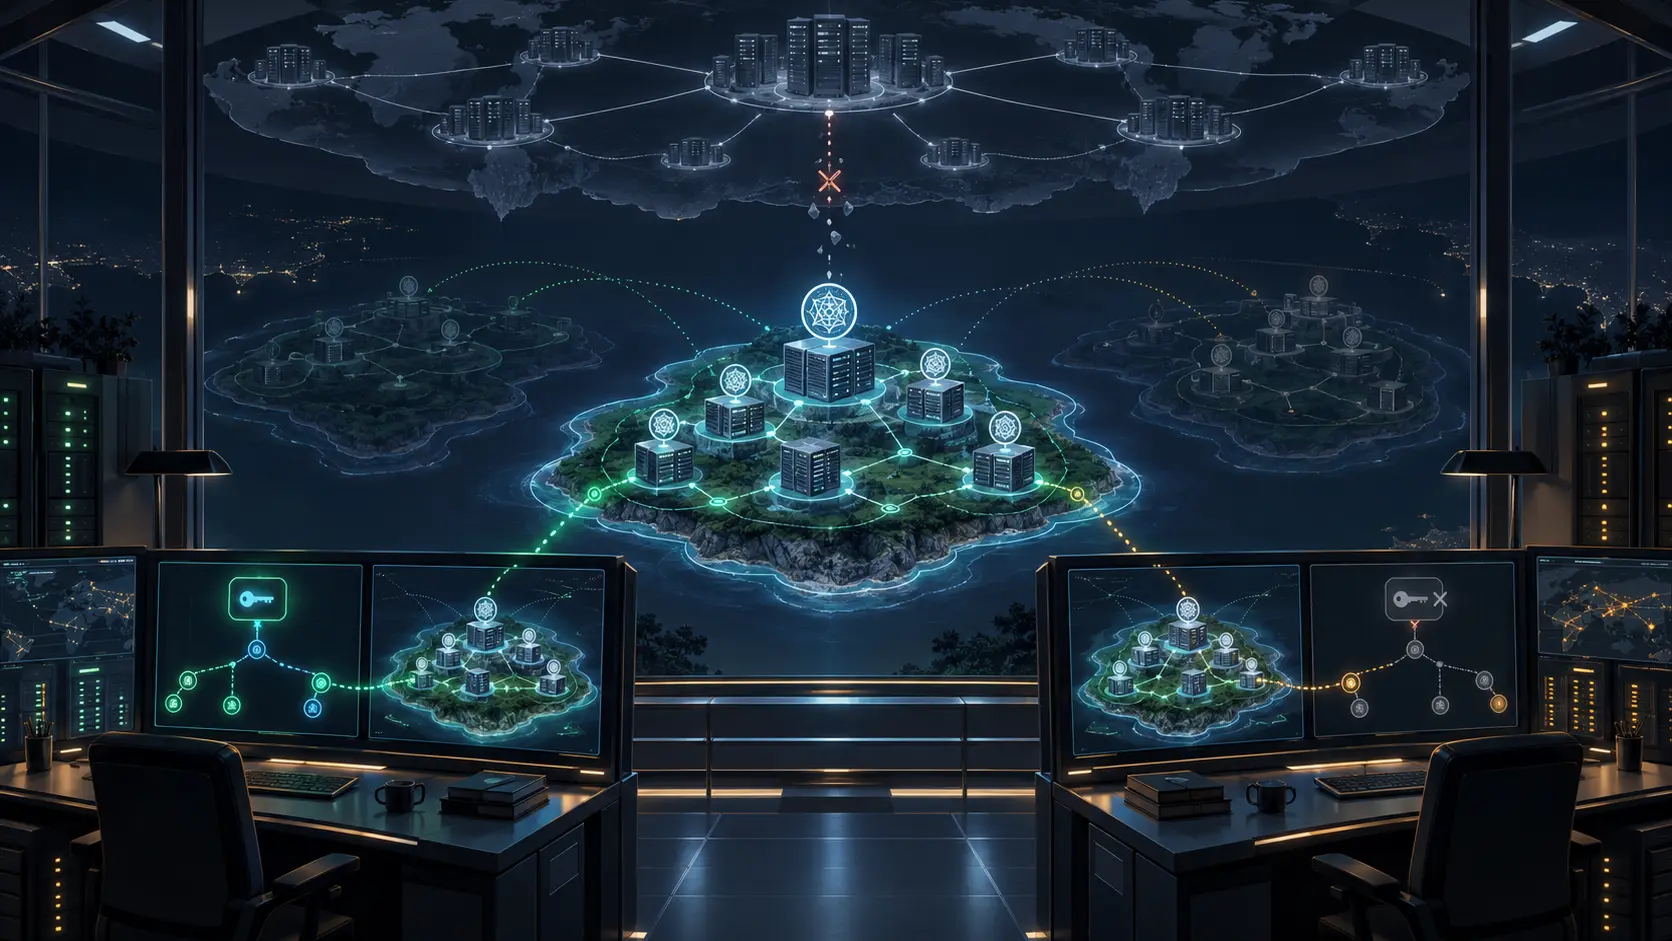
La misma zona era segura aquí y no segura en otra parte: RFC 3090
En 2001, la pregunta «¿es segura esta zona DNS?» ya necesitaba contexto. La respuesta dependía del resolvedor, de sus anclas de confianza y del camino que pudiera verificar. RFC 3090 describió esa realidad incómoda: una zona firmada podía ser una isla local de seguridad y seguir…
Historia de Internet
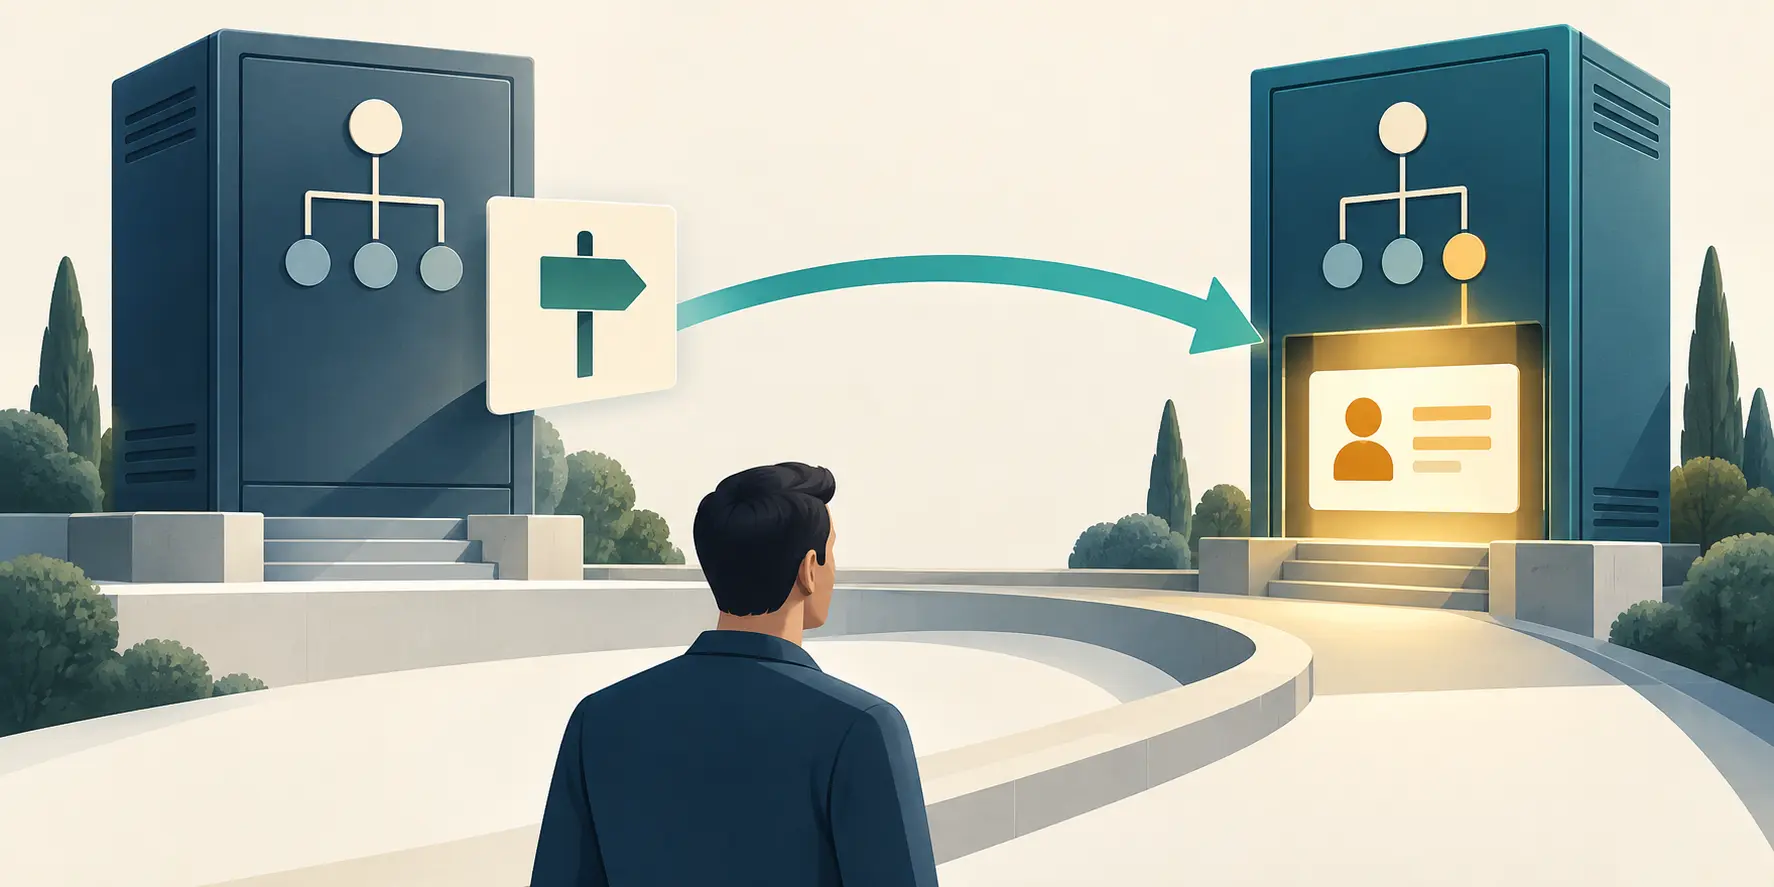
La raíz devolvía una referencia, no el directorio: RFC 3088
Un servidor puede conocer la siguiente parada sin tener el dato que busca el cliente. RFC 3088 llevó esa separación a una prueba concreta: el servicio raíz experimental de OpenLDAP consultaba registros DNS y devolvía direcciones LDAP; el servidor referido, no la raíz, debía…