
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

AFNOG
AIS 2026 promete grabaciones seleccionadas sin identificar quién selecciona
AIS 2026 se presenta como una cumbre híbrida con transmisiones en directo, debates interactivos y acceso a «grabaciones seleccionadas» para quienes participan a distancia. Seleccionar no es sólo una tarea técnica: determina qué sesiones integrarán el registro público duradero. La…

IETF
Cuando el identificador de un dron se convierte en una delegación DNS: RFC 9886 y la cadena registral
Un Broadcast Remote ID puede transmitir un DET compacto, pero la evidencia pública para autenticar su inclusión registral se reparte entre delegaciones DNS inversas, registros HHIT y BRID y una cadena de certificados. Por eso, que un identificador responda a una consulta no…

Historia de Internet
La contraseña llegó en claro; la autoridad no viajó con ella: RFC 1505
El mensaje traía una contraseña para el archivo que acababa de entregar. El receptor podía leerla, reconstruir el contenido y hasta conservar el nombre del propietario. Pero ninguna de esas operaciones respondía a la pregunta decisiva: ¿debía aquella contraseña extranjera…

Líderes
Karthick Thangavel y el trabajo de red oculto tras el crecimiento de la banda ancha en India
Cada respuesta de IA, partido en streaming o pago digital empieza con una tarea menos visible: alguien inspeccionó una ruta, empalmó fibra, configuró un equipo de acceso y permaneció disponible cuando falló el enlace. El registro público de Karthick Thangavel resulta valioso…

Expediente
El reto liberó el mensaje. La lista aún no lo había recibido
La IETF prepara para el 11 de septiembre una sustitución profunda de sus servicios de correo. La nueva cadena divide mejor sus funciones, pero también multiplica los lugares donde una luz verde puede malinterpretarse. Resolver el reto de un remitente permite soltar un mensaje…

IETF
Cuando 255 octetos ya no bastan: RFC 9885 y los TLV IS-IS multiparte
Un LSP de IS-IS puede ser válido desde el punto de vista sintáctico y, aun así, dejar al receptor con un objeto incompleto cuando la información supera 255 octetos y el receptor procesa una sola aparición del TLV. La RFC 9885 define cómo reconocer y procesar esas apariciones…

Expediente
La CRL con el número mayor perdió la votación: RFC 9829
Dos listas de revocación parecen aptas. Una lleva el contador más alto; la otra coincide con el archivo y el hash del manifiesto vigente. En la RPKI, comparar los números no resuelve el empate: inventa una autoridad paralela. RFC 9829 obliga a seguir la publicación verificable…

AFNOG
AfNOG publica criterios de apoyo, no el procedimiento que los aplica
La página de la Abha Ahuja Bursary de AfNOG explica con claridad quién puede solicitar el apoyo y qué valora el comité, pero no ofrece la misma claridad sobre cómo convierte esos criterios en una decisión. No es una acusación contra un resultado concreto, sino un examen del…

Expediente
La traza unió la acción, pero no demostró la autoridad
Cinco sistemas pueden compartir el mismo identificador y discrepar sobre el hecho decisivo. El usuario recuerda una aprobación limitada; el agente registra una decisión; el servidor de autorización muestra un token válido; la herramienta afirma que ejecutó; el sistema de destino…

Historia de Internet
Dos campus usaban el mismo número; el túnel no podía fingir que eran uno: RFC 1504
El conflicto no empezaba con un intruso. Dos redes AppleTalk administradas por separado podían haber elegido legítimamente la misma numeración. AURP les permitía encontrarse sin borrar su pasado local, pero la solución funcionaba sólo mientras nadie confundiera el número…

Historia de Internet
La clave que cambió sin cortar la conexión: la señal de relevo de TCP-AO
Cambiar la clave de una sesión TCP de larga duración era una operación delicada: bastaba que los extremos eligieran instantes distintos para rechazar tráfico legítimo. TCP-AO convirtió ese salto oculto en una transición visible mediante KeyID y RNextKeyID, sin hacer de TCP un…
IETF
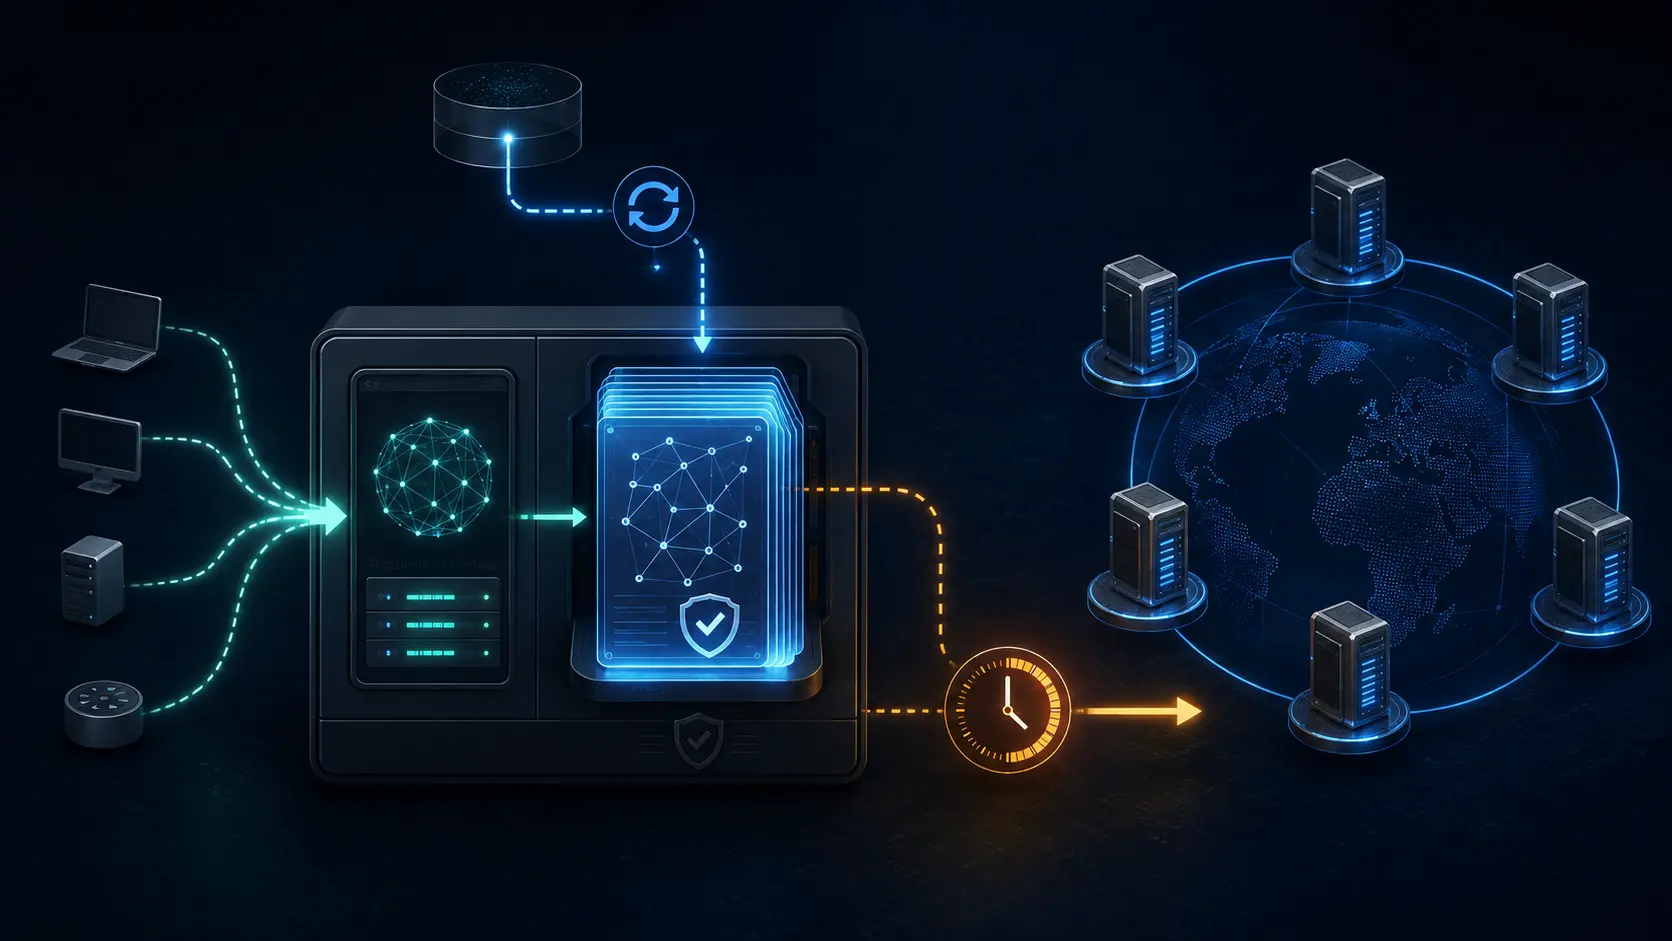
Una raíz local convierte la resiliencia DNS en una decisión de conmutación
RFC 8806 permite que un resolvedor recursivo consulte una copia completa de la zona raíz en su propio equipo. El diseño reduce la dependencia del trayecto hacia servidores raíz remotos y evita que terceros en ese trayecto observen las consultas. A cambio, obliga al operador a…
Expediente
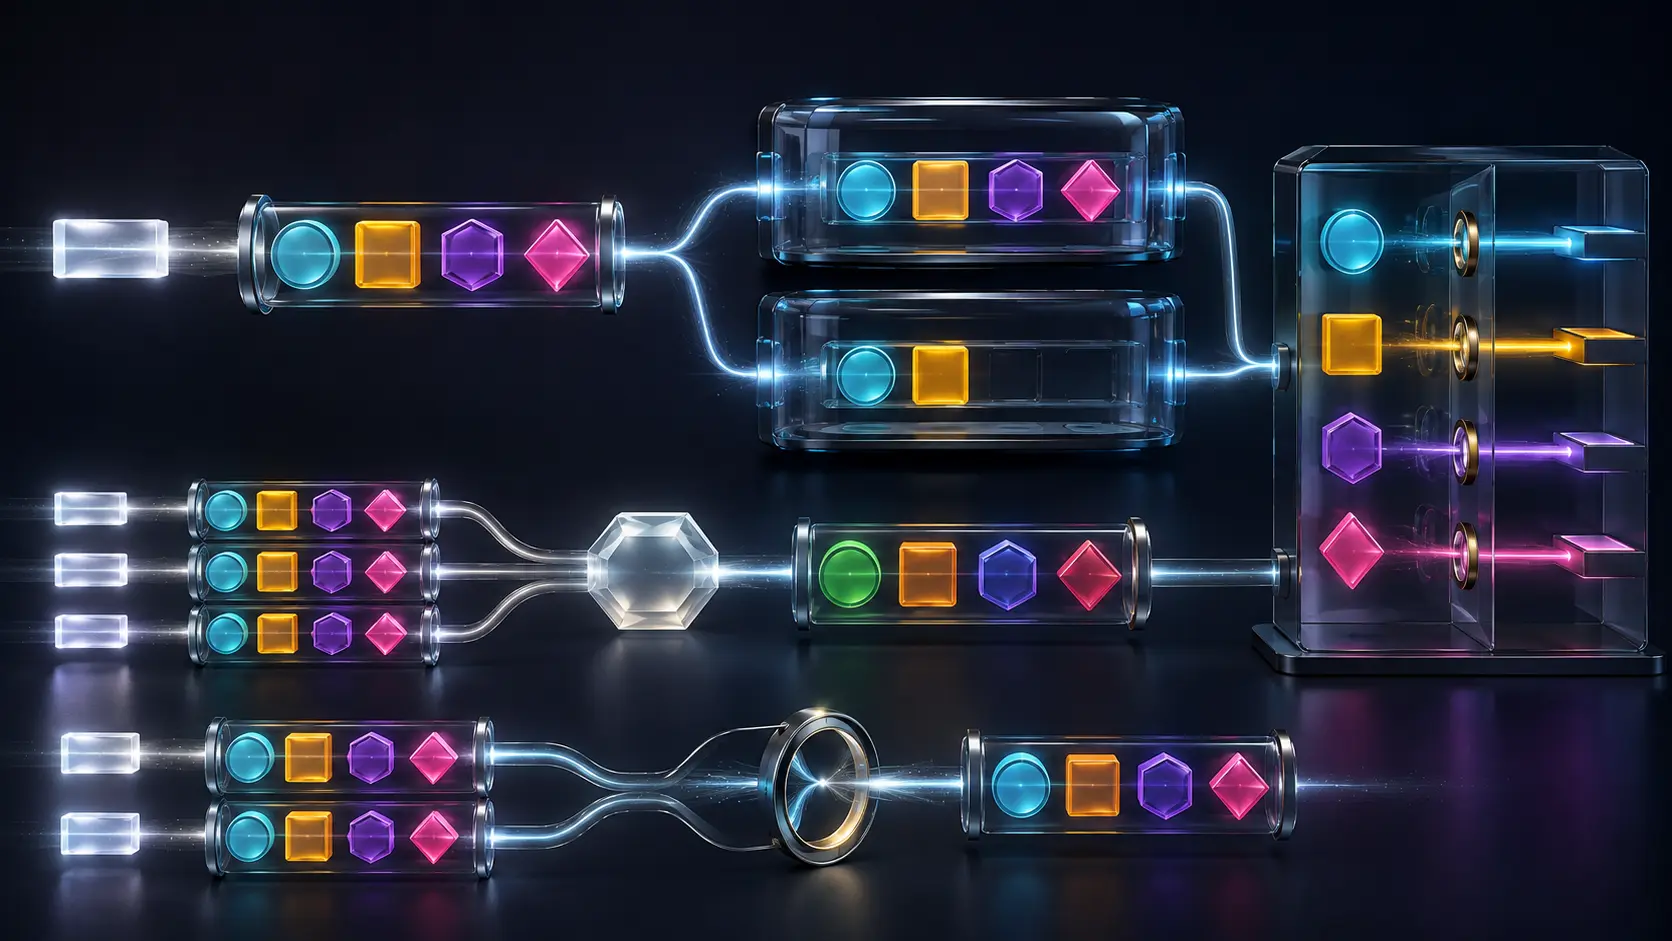
La métrica no cambió. La procedencia de la etiqueta sí: RFC 9825
Dos LSA aportaban caminos de igual coste hacia el mismo prefijo. Una llevaba las etiquetas asociadas al trayecto norte; la otra, las del trayecto sur. El RIB seguía mostrando la misma métrica y el mismo número de siguientes saltos, pero tras un cambio de Router-ID el ABR…

IETF
La etiqueta llegó, ¿pero al camino correcto? RFC 9884 y la validación de PSID
Una etiqueta MPLS puede llegar al egress previsto y ser retirada allí, pero seguir asociada a la SR Policy, candidate path o segment list equivocada. RFC 9884 permite comprobar esa diferencia entre alcance del egress e identidad del contexto.
Expediente
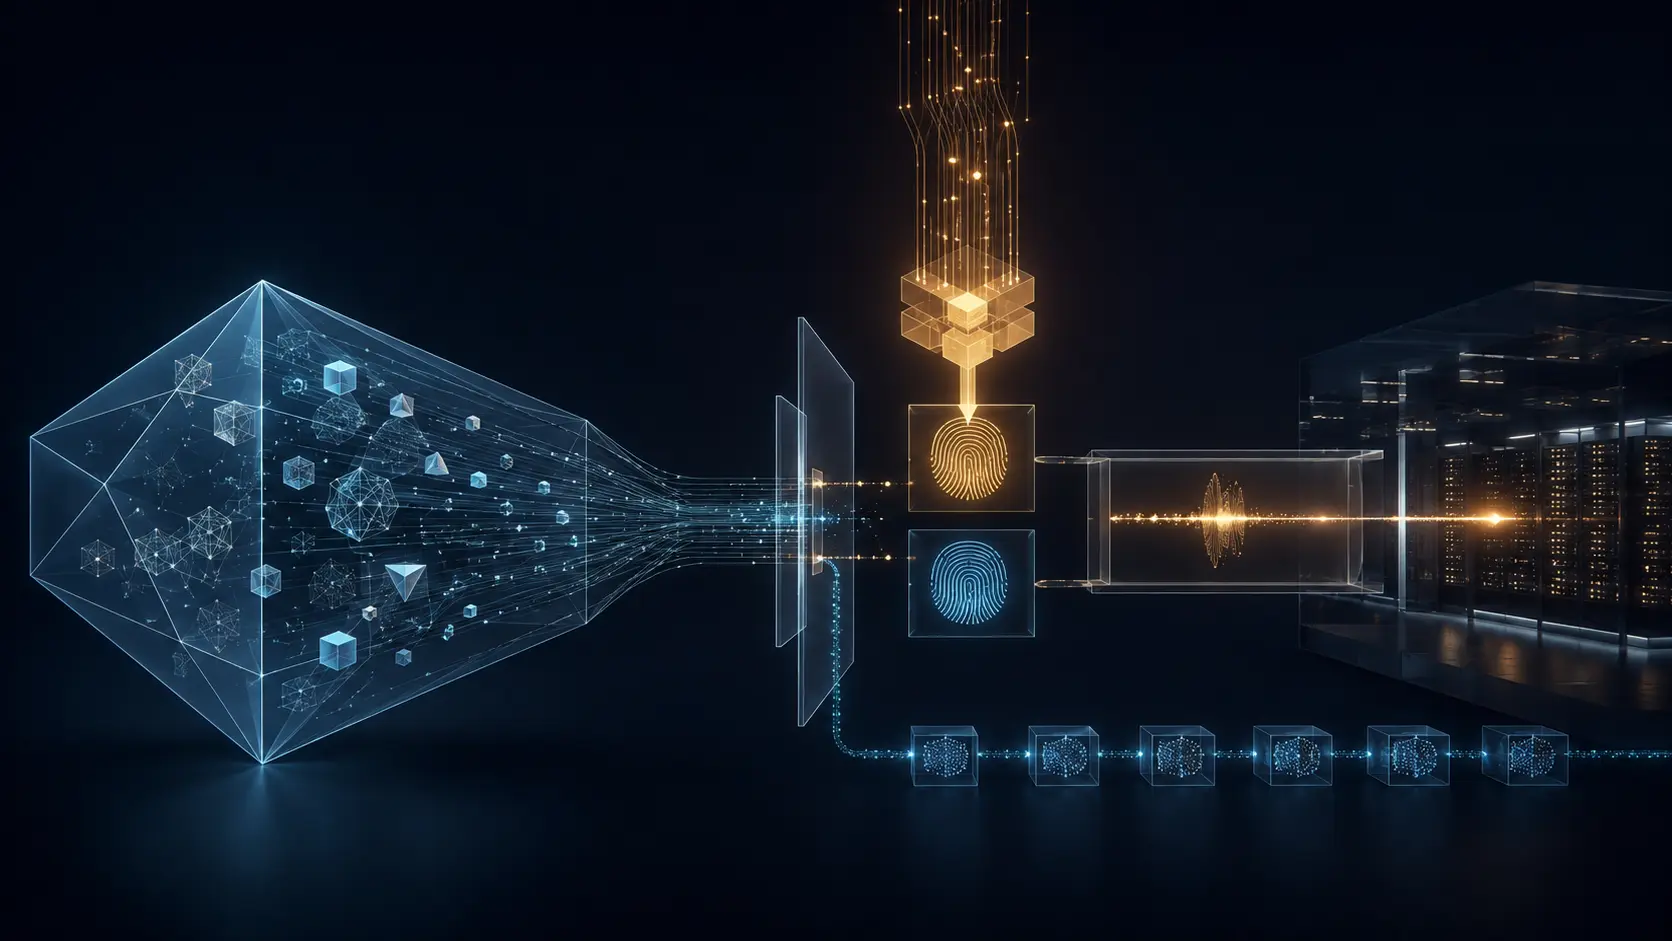
El token permitía usar la herramienta; no aprobaba esos argumentos
La autorización de un agente puede fallar sin que nadie robe el token. Basta con que una instrucción contaminada cambie el destinatario después de que el cliente haya obtenido permiso para usar la API correcta. OAuth demuestra una capacidad; la operación concreta aún necesita una…

Expediente
La cabecera decía NOERROR; el cuerpo firmado probaba que el nombre no existía: RFC 9824
Una biblioteca pidió AAAA, recibió una respuesta vacía con `NOERROR` y, obedientemente, preguntó después por A. El validador del mismo resolvedor ya había comprobado una señal NXNAME firmada: sabía que el nombre no existía. La segunda consulta no fue un fallo criptográfico, sino…

Expediente
El servicio ya estaba en otra red, pero ganó su registro antiguo
Dos proxies anuncian el mismo nombre. Uno conserva la dirección de ayer; el otro lleva la actualización que acaba de enviar el dispositivo. El mecanismo local protege al primero porque llegó antes. DNSSD quiere corregir ese resultado cuando ambos anuncios proceden de la misma…

Expediente
El método EAP terminó bien; la sesión protegida aún esperaba un segundo testigo: RFC 9820
El controlador recibió un resultado EAP satisfactorio y el par recibió el mensaje protegido que lo comunicaba. Después se perdió la respuesta de vuelta. Para el dispositivo, la sesión parecía lista; para el controlador, faltaba la única prueba de que ambos habían derivado el…
Expediente
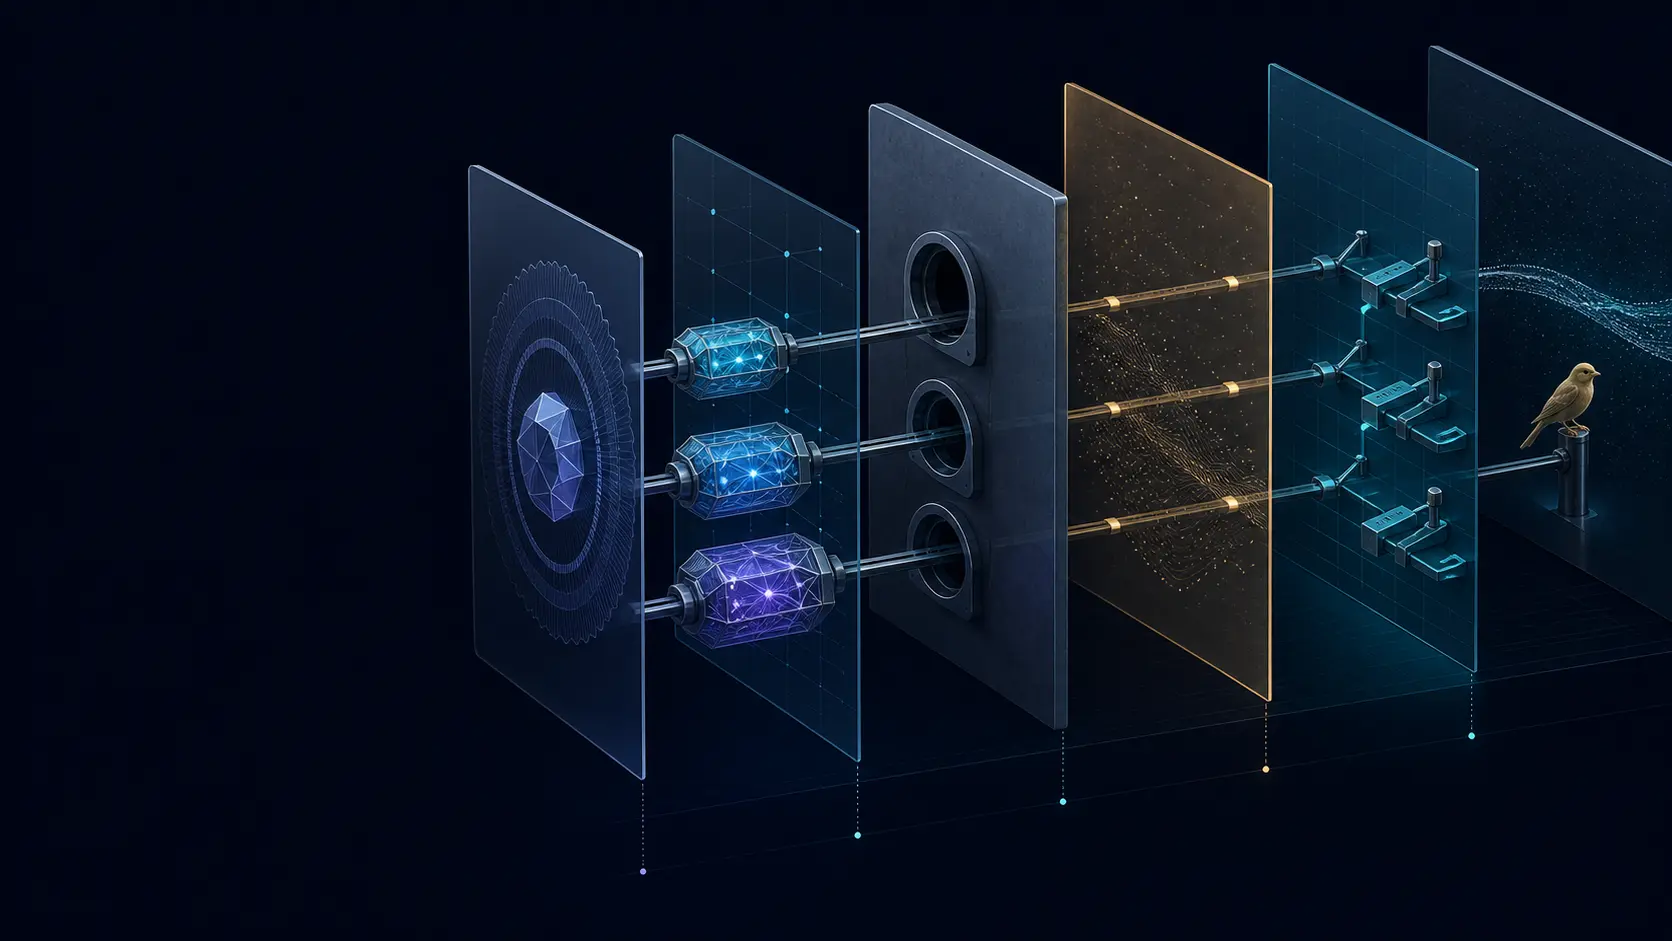
El IESG aprobó tres grupos ML-KEM sin recomendarlos para uso general
Un registro técnico puede decir sí a la interoperabilidad y guardar silencio sobre la conveniencia de desplegar. Los tres grupos ML-KEM autónomos recién aprobados para publicación tienen números, formato y uso en DTLS, pero conservan `Recommended=N`. Ese matiz obliga a separar…

Expediente
El conmutador ejecutó el programa; eso no le dio derecho a leer, reescribir ni decidir: RFC 9817
La factura decía que dos inquilinos habían recibido su cuota de cómputo. Los contadores cerraban. Sin embargo, uno de ellos perdió paquetes cuando el otro llenó una tabla compartida que la unidad de cobro ni siquiera medía. El programa estaba admitido, el dispositivo seguía sano…