
Resumen
- Las alertas públicas de 2019 describieron una clase común de fallos en el control del DNS, pero no demostraron que todos los incidentes pertenecieran a una sola operación, a un único actor o a una lista uniforme de víctimas.
- La responsabilidad operativa sigue el control práctico: quién podía autorizar un cambio, ejecutarlo, publicarlo, detectarlo, documentarlo y revertirlo.
- Una respuesta DNS servida desde la infraestructura autoritativa constituye el estado efectivo que condiciona el tráfico, aunque ese estado no refleje la intención del titular del dominio.
- El registrante, el registrador, el operador del registro, el proveedor de DNS, la autoridad de certificación y la organización que confía en el dominio controlan límites diferentes; ninguno controla por sí solo toda la cadena.
- Un nombre conocido y un certificado aceptado por el cliente pueden coexistir con un estado DNS no autorizado, porque la resolución, la emisión del certificado y la intención organizativa son comprobaciones distintas.
- DNSSEC autentica los datos configurados mediante una cadena de confianza, pero no demuestra que esos datos expresen la voluntad del registrante cuando se ha comprometido la autoridad de aprovisionamiento.
- El bloqueo del registrador, el bloqueo del registro, la autenticación multifactor, la transparencia de certificados y la observación independiente reducen riesgos diferentes; ninguno es infalible ni sustituye a los demás.
- La capacidad de recuperación depende de conservar registros de autorización, historial de cambios, contactos separados, observaciones externas y una configuración anterior cuya restauración haya sido ensayada.
El problema no era que el nombre dejara de parecer legítimo
La manipulación del DNS resulta especialmente engañosa porque puede conservar los indicios superficiales que una persona utiliza para reconocer un servicio. El nombre introducido en el navegador puede ser el habitual. La dirección mostrada puede parecer correcta. La conexión puede establecerse mediante TLS y el cliente puede aceptar el certificado presentado. Sin embargo, la respuesta DNS que condujo al usuario hasta ese servidor puede haber sido modificada sin autorización.
No hay contradicción técnica en esa combinación. El DNS decide, entre otras cosas, qué infraestructura debe recibir una consulta o una conexión. La autoridad de certificación comprueba una serie de condiciones definidas por sus procedimientos antes de emitir un certificado. El navegador o la aplicación valida que el certificado recibido satisfaga sus reglas. La organización titular del dominio, por su parte, tiene una intención sobre qué servidores deben representar su identidad. Son controles relacionados, pero no idénticos.
Si un tercero obtiene control suficiente sobre el aprovisionamiento del DNS, puede hacer que la infraestructura publique un destino distinto. Dependiendo del método de validación y de las condiciones del caso, el nuevo control del nombre también puede facilitar la obtención legítima, desde el punto de vista procedimental de la autoridad de certificación, de un certificado para ese dominio. Eso no significa que el certificado haya sido falsificado. Significa que una comprobación basada en el control observable del dominio puede haberse satisfecho después de cambiar el estado DNS, aunque ese cambio no reflejara la voluntad de la organización.
Por esa razón, la pregunta de rendición de cuentas no puede limitarse a quién “posee” el nombre en sentido coloquial ni a qué institución goza de mayor reconocimiento. Debe seguir el recorrido operativo del cambio. ¿Quién protegía la cuenta del registrante? ¿Quién autenticaba una solicitud ante el registrador? ¿Quién tenía acceso a las credenciales de EPP? ¿Quién aceptaba el cambio en el registro? ¿Quién publicaba la delegación? ¿Quién servía los datos autoritativos? ¿Quién observaba las respuestas desde fuera? ¿Quién podía ordenar la reversión y aportar pruebas de la configuración anterior?
Cronología pública de 2019: cuatro corrientes de evidencia que no deben fusionarse
La ventana pública relevante comenzó en enero de 2019, cuando distintas organizaciones describieron manipulaciones de registros DNS y las consecuencias de que un tercero alterara la ruta hacia servicios conocidos. Las publicaciones coincidieron en señalar una clase de riesgo sobre la infraestructura de nombres, pero lo hicieron desde perspectivas, ámbitos y conjuntos de observaciones diferentes.
El 22 de enero, la Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos emitió la Directiva de Emergencia 19-01. CISA dijo haber seguido una serie de incidentes relacionados con la manipulación de infraestructura DNS y estableció medidas para la mayoría de las agencias civiles federales del poder ejecutivo. La directiva ordenó revisar los registros DNS públicos, cambiar las credenciales de las cuentas capaces de modificar esos registros, activar autenticación multifactor cuando estuviera disponible y vigilar los datos de transparencia de certificados relativos a dominios de las agencias.
La directiva es significativa porque convirtió un riesgo técnico en una obligación operativa delimitada. No se limitó a pedir mayor atención: vinculó el inventario, las credenciales, la autenticación y la observación de certificados con responsables y plazos dentro de su ámbito. Aun así, no fue una resolución universal sobre la identidad de todos los actores, la situación de todas las agencias o la forma en que cada posible víctima habría sido afectada. CISA describió incidentes y prescribió mitigaciones federales; no adjudicó cada hecho de toda la actividad pública relacionada con el DNS.
También en enero, Mandiant informó de una campaña de manipulación de registros DNS que, según su análisis, afectaba a decenas de dominios de gobiernos, telecomunicaciones e infraestructura de Internet en varias regiones. Mandiant describió acceso que permitía cambiar registros y dirigir tráfico hacia infraestructura bajo control de los atacantes. Estas afirmaciones deben mantenerse atribuidas a Mandiant. Además, ninguna afirmación singular de este análisis depende exclusivamente de su informe: su función en el expediente es aportar una observación atribuida que se contrasta con las alertas y descripciones publicadas por otras organizaciones.
El 15 de febrero, ICANN difundió una alerta que relacionó la directiva de CISA, el informe de Mandiant y otras comunicaciones públicas sobre el riesgo. Recomendó revisar los registros de dominios y servidores de nombres, fortalecer las credenciales, usar autenticación multifactor para los accesos administrativos y mantener vigilancia sobre cambios no esperados. La alerta amplió la atención desde un conjunto federal hacia las organizaciones que intervienen en el ecosistema de registro y resolución.
ICANN incluyó, sin embargo, un límite factual decisivo: dijo no tener indicios de que sus propios sistemas hubieran sido comprometidos. La participación de ICANN como coordinador y emisor de una alerta no prueba una intrusión en sus sistemas, en la zona raíz ni en todos los registros de dominios de nivel superior. El episodio confirma la necesidad de comprobaciones coordinadas, no una avería universal de la jerarquía DNS.
En abril, Cisco Talos publicó su investigación sobre Sea Turtle. Talos describió una operación que, según su evaluación, había estado activa al menos desde comienzos de 2017 hasta el primer trimestre de 2019. Informó de al menos 40 organizaciones en 13 países y distinguió entre objetivos primarios y proveedores de infraestructura secundarios, entre ellos registradores, empresas de telecomunicaciones, proveedores de Internet y un operador de registro. Esa distinción importa: comprometer a un intermediario con capacidad de cambio puede ampliar el alcance del control sin que todas las organizaciones posteriores hayan fallado del mismo modo.
Talos diferenció expresamente Sea Turtle de DNSpionage. Por tanto, las observaciones de Talos no deben mezclarse con cada incidente citado por CISA ni con toda la actividad descrita por Mandiant. Las semejanzas en los efectos —cambios DNS, redirección y posible captura de credenciales— permiten analizar una clase de fallo de control, pero no convierten informes distintos en una sola investigación ni demuestran una autoría común.
Talos describió una secuencia en la que se conseguía control sobre registros DNS, se dirigía a usuarios hacia sistemas controlados por el actor y se podían recopilar credenciales. En algunos casos, según Talos, se usaron certificados que hacían que el servicio redirigido pareciera válido ante el navegador. La formulación correcta no es que esos certificados fueran falsificados, sino que el estado de control alcanzado podía permitir certificados emitidos de manera válida conforme al proceso aplicado.
En julio, Talos publicó una actualización sobre la continuidad de Sea Turtle. Esa comunicación forma parte de la cronología de seguimiento de la operación descrita por Talos, no una prueba retrospectiva de que todos los incidentes de enero y febrero hubieran pertenecido a ella. Talos también señaló que no tenía pruebas de que los servidores de la zona raíz hubieran sido atacados o comprometidos. El límite evita transformar un problema grave de cuentas, intermediarios, delegaciones y zonas autoritativas en una afirmación incorrecta sobre la raíz del DNS.
Consideradas en conjunto, estas cuatro corrientes —CISA, ICANN, Mandiant y Talos— documentan una señal de alarma sobre la autorización de cambios en el DNS. No ofrecen una narración judicial unificada. La conclusión defendible es más concreta: varias observaciones públicas mostraron que el control de cuentas, interfaces de registro, delegaciones y datos autoritativos podía convertirse en el punto decisivo entre la identidad declarada por una organización y el destino realmente servido a los usuarios.
El mapa del plano de control
La cadena operativa comienza normalmente con el registrante, es decir, la persona u organización para la que se mantiene el dominio. El registrante suele administrar el nombre mediante una cuenta en un registrador. Esa cuenta puede permitir cambios de contacto, servidores de nombres, bloqueos, datos de seguridad o parámetros relacionados con el DNS. En otras configuraciones, parte de la administración se delega en un proveedor de DNS, un revendedor o un equipo técnico interno.
El registrador es la entidad que mantiene la relación de registro con el cliente y que transmite determinadas operaciones al registro correspondiente. Su plano de control incluye la autenticación del cliente, la gestión de sesiones y privilegios, los procedimientos de soporte, los mecanismos de recuperación, las notificaciones y la protección de las credenciales utilizadas para comunicarse con el registro.
EPP, el Protocolo de Aprovisionamiento Extensible, proporciona una interfaz normalizada para operaciones sobre objetos de registro. RFC 5731 define operaciones y estados relacionados con objetos de dominio. En la práctica, una transacción EPP puede transportar una solicitud que modifica atributos importantes del dominio. La existencia de un protocolo estructurado hace posible registrar qué operación se solicitó, cuándo y mediante qué canal, pero no garantiza por sí sola que la persona que originó la solicitud estuviera autorizada por el titular legítimo.
El operador del registro mantiene el registro operativo del dominio dentro de su zona y acepta o rechaza transacciones según sus reglas y controles. También publica datos que influyen en la delegación desde la zona superior. Esta función convierte al registro en un custodio crítico de estado y evidencia. No lo convierte en la fuente soberana de toda legitimidad del nombre. El registro conserva y ejecuta un estado operacional; la legitimidad organizativa depende de relaciones, autorizaciones y hechos que exceden la mera presencia de una fila o un objeto en una base de datos.
La delegación conecta la zona superior con los servidores autoritativos responsables del dominio. Cuando la delegación publicada cambia, los resolutores pueden comenzar a consultar una infraestructura autoritativa distinta. A partir de ahí, los servidores autoritativos entregan los registros configurados para nombres, correo y otros servicios. Ese dato servido es la capa de realidad para el tráfico: los sistemas que consultan el DNS actuarán sobre la respuesta disponible, no sobre un documento interno que describa cuál debería haber sido la configuración.
Los resolutores recursivos reciben consultas de clientes, siguen la jerarquía pertinente y almacenan respuestas en caché durante los intervalos permitidos. No son quienes expresan originalmente la intención del registrante, pero su comportamiento determina cuánto tiempo puede persistir una respuesta observada y cuándo se obtiene una nueva. Las diferencias de caché también pueden hacer que usuarios de redes distintas vean estados diferentes durante un cambio o una recuperación.
El destino devuelto por el DNS recibe finalmente la conexión. Allí entran en juego los controles del servicio, la validación TLS, la autoridad de certificación y las decisiones de la aplicación cliente. Una autoridad de certificación controla su procedimiento de emisión y revocación; no controla el historial completo del registrador ni la intención interna del titular. La organización que confía en el servicio controla qué alertas atiende, qué certificados acepta, qué anomalías investiga y cómo protege a sus usuarios.
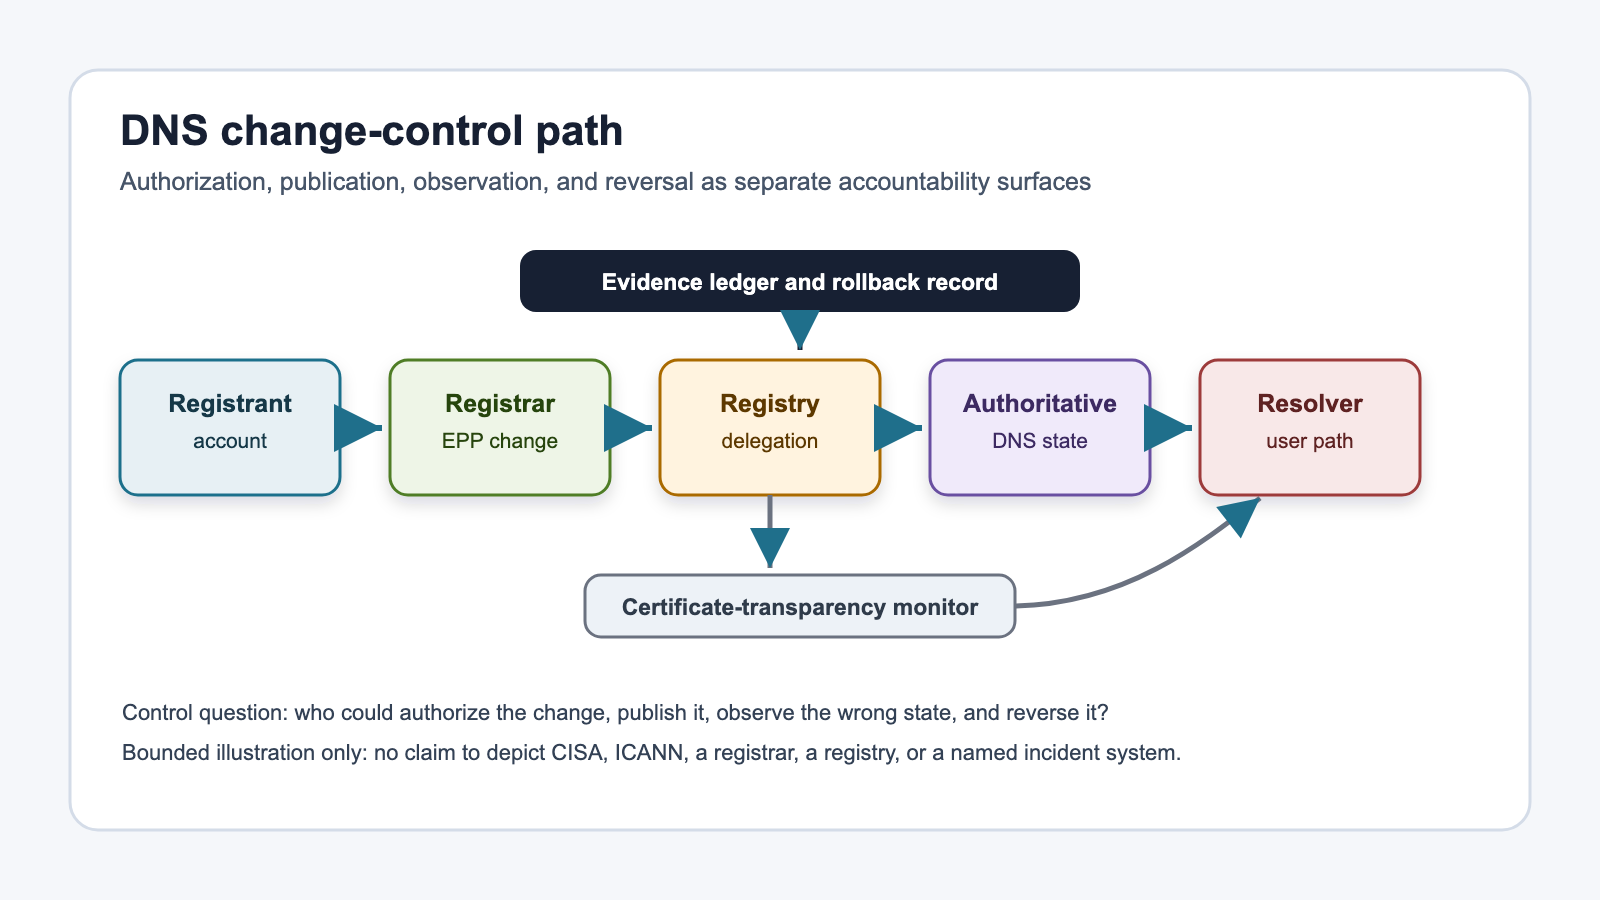
La cadena completa puede resumirse así:
Cuenta del registrante → registrador → transacción EPP → estado mantenido por el registro → delegación en la zona superior → servicio DNS autoritativo → resolutor recursivo → destino indicado por la respuesta.
Cada flecha representa un límite de autorización y evidencia. Una organización puede proteger bien un tramo y seguir expuesta a un fallo en otro. Por eso, atribuir responsabilidad simplemente al “DNS”, a “ICANN” o al titular nominal elimina precisamente la información necesaria para prevenir y reconstruir un incidente.
NS, A, MX y TTL: cambios distintos, efectos distintos
Los registros NS identifican los servidores de nombres autoritativos para una zona o intervienen en su delegación. Un cambio no autorizado de NS puede llevar a los resolutores hacia servidores que entreguen una visión diferente de numerosos nombres del dominio. Su alcance potencial es amplio porque desplaza la fuente desde la que se obtienen otros registros. No obstante, no debe suponerse que todos los casos de 2019 utilizaron un cambio de NS ni que todas las delegaciones fueron alteradas de la misma forma.
Un registro A relaciona un nombre con una dirección IPv4. Si se modifica, las conexiones destinadas a ese nombre pueden dirigirse a otro servidor aunque la delegación permanezca igual. El efecto depende de qué nombre se haya cambiado, de las cachés existentes, de los servicios disponibles en el nuevo destino y de otros controles. La mera posibilidad técnica no demuestra qué registro concreto se alteró en cada organización.
Los registros MX indican los destinos encargados de recibir correo para un dominio. Una modificación no autorizada puede desviar mensajes o crear oportunidades para captar información y credenciales asociadas al correo. El riesgo es diferente del desvío de un servicio web y exige comprobaciones específicas. De nuevo, el análisis de la clase de fallo no autoriza a afirmar que se cambiaron registros MX en todos los incidentes públicos.
El TTL define cuánto tiempo puede almacenarse una respuesta antes de que deba renovarse. Reducirlo antes de un cambio puede acelerar la propagación de un estado nuevo; un valor más largo puede prolongar la presencia de una respuesta en caché. Durante una recuperación, los TTL explican por qué corregir el origen no hace desaparecer instantáneamente todas las respuestas anteriores. Sin los registros históricos y las observaciones tomadas desde varios puntos, un equipo puede confundir la persistencia normal de caché con una nueva modificación.
Estos tipos de registro muestran por qué una revisión genérica de “si el dominio funciona” es insuficiente. El servicio puede seguir respondiendo mientras el correo toma otra ruta, una parte de los usuarios recibe una dirección distinta o una delegación comienza a propagarse. La verificación debe comparar el estado esperado con el estado servido para cada función crítica.
Matriz de responsabilidad basada en control práctico
La rendición de cuentas es más precisa cuando se organiza en torno a cuatro preguntas: qué podía controlar cada parte, qué evidencia debía conservar, cómo podía ver el fallo y qué capacidad tenía para intervenir en la recuperación.
| Parte | Control práctico | Evidencia relevante | Visibilidad y recuperación |
|---|---|---|---|
| Registrante | Cuentas, delegación de privilegios, aprobación de cambios, contactos y configuración esperada | Inventario, autorizaciones, historial administrativo, contactos de recuperación | Puede detectar divergencias mediante observación independiente y solicitar reversión |
| Registrador | Autenticación del cliente, acceso administrativo, soporte, cambios enviados por EPP y bloqueos bajo su control | Registros de acceso, transacciones, notificaciones, tickets y decisiones de recuperación | Puede suspender accesos, restablecer credenciales y coordinar cambios con el registro |
| Operador del registro | Estados del dominio, aceptación de operaciones, controles de servidor y publicación de delegación | Historial de objetos, transacciones EPP, estados y marcas de tiempo | Puede aplicar bloqueos bajo su control y restaurar estado cuando existe autorización suficiente |
| Operador de DNS autoritativo | Contenido de zona, publicación, registros de cambios y restauración | Versiones de zona, identidad del operador, aprobaciones y registros de despliegue | Puede comparar versiones, retirar datos incorrectos y republicar una configuración conocida |
| Resolutor recursivo | Consulta, validación cuando procede, caché y entrega de respuestas a clientes | Telemetría de resolución, errores de validación y tiempos de caché | Puede mostrar discrepancias y renovar datos, pero no corrige la autoridad de origen |
| Autoridad de certificación | Validación, emisión, revocación y registro de certificados | Solicitudes, método de validación, emisión y transparencia | Puede investigar o revocar certificados dentro de sus reglas |
| Organización que confía | Uso del dominio, aceptación de certificados, detección de anomalías y comunicación a usuarios | Registros de acceso, alertas, inventario de dependencias y decisiones de respuesta | Puede bloquear destinos, rotar credenciales y reducir exposición |
| Autoridad pública o coordinadora | Requisitos, avisos, coordinación y marcos de respuesta dentro de su competencia | Directivas, comunicaciones, declaraciones y cumplimiento documentado | Puede exigir o recomendar controles, pero no opera cada cuenta o zona |
La matriz no reparte culpa automática. Identifica dónde existía una capacidad concreta. Que una parte tuviera control sobre un paso no prueba que actuara negligentemente, incumpliera un contrato o causara pérdidas. Para sostener esas conclusiones harían falta pruebas directas sobre obligaciones, decisiones, conocimiento, conducta y consecuencias. El análisis de infraestructura debe detenerse antes de convertir una descripción de control en una acusación legal.
También es posible que varias partes compartan una recuperación sin compartir el mismo fallo inicial. El registrante puede demostrar cuál era la configuración autorizada; el registrador puede autenticar una solicitud de emergencia; el registro puede aplicar un estado que impida nuevas modificaciones; el operador autoritativo puede restaurar una zona; la autoridad de certificación puede revisar certificados; y las organizaciones usuarias pueden invalidar sesiones o credenciales expuestas. Esa cooperación no borra los límites: los hace visibles.
DNSSEC: autenticación del estado configurado, no de la intención
DNSSEC añade autenticación criptográfica a los datos DNS mediante una cadena de confianza. RFC 4033 describe su introducción y requisitos generales, mientras RFC 4035 define aspectos del protocolo y la validación. Cuando la zona está firmada correctamente y un resolutor valida la cadena, DNSSEC permite comprobar que la respuesta recibida corresponde al estado autenticado por las claves y delegaciones configuradas, y ayuda a detectar determinadas alteraciones durante la resolución.
Ese valor es importante, pero tiene un límite conceptual. DNSSEC no pregunta a un consejo de administración, a un responsable de seguridad o al titular contractual si el estado publicado expresa su intención. Verifica la coherencia criptográfica del estado dentro de la cadena configurada. Si un atacante compromete una autoridad de aprovisionamiento capaz de modificar legítimamente, desde el punto de vista del sistema, la delegación, los datos DS o las claves y firmas asociadas, la cadena puede terminar autenticando un estado que la organización nunca quiso aprobar.
RFC 5910 define cómo se transportan datos de DNSSEC mediante EPP. Esa integración mejora la estructura del aprovisionamiento y puede facilitar trazabilidad, pero desplaza parte de la seguridad hacia las credenciales, autorizaciones y registros del canal EPP. Si el canal autorizado está comprometido, la corrección sintáctica de la transacción no demuestra la corrección organizativa de la decisión.
RFC 6781 ofrece consideraciones operativas sobre DNSSEC, incluidas tareas delicadas como la gestión de claves y cambios de estado. RFC 9364, publicado posteriormente, aporta recomendaciones operativas más recientes. Ambos ayudan a evaluar prácticas y planes de recuperación, pero no deben utilizarse para afirmar qué controles tenía desplegados cada organización en 2019.
DNSSEC tampoco sustituye a la observación independiente. Un equipo necesita saber qué delegación, registros, claves y datos DS espera ver, y debe comparar esa expectativa con respuestas obtenidas desde fuera de su propio entorno. También necesita conservar la versión anterior, identificar quién puede autorizar una reversión y ensayar el procedimiento. La criptografía protege una propiedad de los datos; la gobernanza operativa protege la relación entre esos datos y una decisión autorizada.
La conclusión prudente no es que DNSSEC habría impedido todos los incidentes, ni que carezca de utilidad ante un compromiso de aprovisionamiento. Puede bloquear o revelar varias clases de manipulación y proporcionar señales valiosas. Pero su eficacia depende de dónde se encuentre el fallo. Si la autoridad que alimenta la cadena ha sido tomada, la investigación debe remontarse al plano de control que permitió modificarla.
Bloqueo del registrador y bloqueo del registro
La expresión “bloqueo de dominio” puede referirse a controles aplicados en capas distintas. Un bloqueo disponible en la cuenta del registrante o administrado por el registrador puede impedir determinadas actualizaciones o transferencias ordinarias. Los estados normalizados de un objeto de dominio permiten representar restricciones sobre operaciones. Esos controles reducen la probabilidad de cambios accidentales y pueden frenar el uso de una cuenta comprometida, siempre que el atacante no tenga capacidad suficiente para retirar el bloqueo o actuar por otra ruta.
Un bloqueo del lado del registrador pierde parte de su fuerza si el propio plano administrativo del registrador está comprometido. La misma entidad o credencial con poder para aplicar el bloqueo puede tener poder para retirarlo. La autenticación multifactor mejora la resistencia de una cuenta, pero no compensa automáticamente una sesión ya tomada, un procedimiento de soporte débil, una cuenta de servicio excesivamente privilegiada o un acceso interno no controlado.
El bloqueo del registro busca trasladar la autorización de determinados cambios a un límite más profundo. Según el servicio y el procedimiento aplicable, puede requerir una confirmación fuera de banda antes de que el operador del registro acepte la modificación. La ventaja no reside solo en añadir una marca al objeto, sino en separar la ruta ordinaria de administración de la ruta necesaria para autorizar un cambio excepcional.
La confirmación fuera de banda debe ser realmente independiente. Una llamada al mismo número editable desde la cuenta comprometida o un correo enviado al dominio cuya resolución está en duda no constituyen una separación fuerte. Los contactos, secretos y canales de emergencia deben mantenerse de forma que una toma del sistema primario no permita controlar también la recuperación.
El bloqueo más fuerte tampoco es infalible. Puede retrasar un cambio legítimo urgente, depender de documentación desactualizada o fallar si el procedimiento excepcional acepta pruebas insuficientes. Por ello necesita un diseño que equilibre prevención y continuidad: responsables identificados, contactos probados, criterios de emergencia, registro de cada decisión y simulacros periódicos.
La diferencia central puede expresarse así: el bloqueo del registrador protege principalmente el flujo ordinario dentro de la relación con el cliente; el bloqueo del registro introduce una barrera en el nivel que mantiene y publica el estado del dominio. Utilizados juntos, crean separación de funciones. Utilizados sin contactos de recuperación, pruebas y observación independiente, pueden producir una sensación de seguridad que no se corresponde con la capacidad real de revertir un incidente.
Monitorización, evidencia y recuperación
La primera defensa observable es un inventario preciso. Una organización debe saber qué dominios utiliza, qué registrador y registro intervienen, quién opera el DNS autoritativo, qué servidores de nombres y registros son esperados, qué cuentas pueden cambiarlos y qué servicios dependen de ellos. Sin inventario, una alerta no puede distinguir un cambio autorizado de una anomalía.
La observación debe ejecutarse desde una posición independiente del plano que se vigila. Consultar únicamente una consola administrativa confirma lo que esa consola muestra, no necesariamente lo que recibe Internet. Las comprobaciones externas deben observar la delegación, los servidores autoritativos, los registros críticos y, cuando corresponda, la cadena DNSSEC. Consultas desde redes o regiones diferentes pueden revelar propagación desigual, cachés persistentes o respuestas divergentes.
Las notificaciones de cambio cumplen otra función. El registrador, el operador del registro y el proveedor DNS deberían producir señales que lleguen a contactos no controlados por la misma cuenta administrativa. Una alerta enviada solo al buzón del dominio afectado puede quedar atrapada en el mismo fallo. La redundancia de canales es parte del control, no una comodidad secundaria.
CISA incluyó la vigilancia de transparencia de certificados en sus mitigaciones de 2019. Los registros de transparencia pueden revelar certificados emitidos para nombres de una organización y aportar una señal adicional cuando aparece una emisión inesperada. No demuestran por sí solos que el DNS haya sido comprometido ni impiden que se sirva tráfico. Sirven como observación complementaria que debe correlacionarse con cambios de delegación, registros, accesos y decisiones de emisión.
La recuperación empieza antes del incidente. El equipo necesita conservar una configuración conocida y aprobada, incluidas las delegaciones, zonas, datos de seguridad y dependencias. También necesita saber quién puede pedir al registrador o al registro que restaure el estado, qué documentación será aceptada y cómo mantener la comunicación si el dominio y el correo corporativo están afectados.
Durante la respuesta, el cambio de credenciales debe abarcar las cuentas con capacidad de modificar el DNS y los canales relacionados. No basta con corregir un registro si persiste el acceso que permitió alterarlo. Puede ser necesario revisar sesiones, claves, cuentas de servicio, mecanismos de recuperación y privilegios. Cada acción debe documentarse con marcas de tiempo para evitar que la remediación destruya la cronología.
La reversión técnica requiere comprender las cachés. Restaurar la zona o la delegación correcta modifica el origen, pero los resolutores pueden conservar respuestas previas hasta que expire su TTL. El equipo debe seguir observando el estado desde varios puntos, distinguir la convergencia esperada de una nueva manipulación y comunicar plazos realistas a las organizaciones dependientes.
La evidencia mínima incluye los estados anterior y posterior, registros de acceso, transacciones o identificadores de cambio, notificaciones, tickets de soporte, decisiones de autorización, versiones de zona, datos de transparencia de certificados y observaciones externas. El objetivo no es acumular datos indiscriminadamente, sino poder responder quién solicitó el cambio, qué sistema lo aceptó, cuándo se publicó, cuándo se vio desde fuera y quién autorizó su retirada.
Una recuperación eficaz también considera a las organizaciones que confiaron en el dominio. Si existe la posibilidad de que usuarios hayan enviado credenciales a un destino redirigido, esas organizaciones necesitan evaluar sus propios registros, invalidar sesiones cuando corresponda y proteger nuevas autenticaciones. Esta es una recomendación de contención basada en la arquitectura; no implica que todos los usuarios o todas las víctimas descritas públicamente hubieran sufrido la misma exposición.
Controles posteriores como contexto, no como prueba retroactiva
Los RFC y estudios posteriores ayudan a formular mejores preguntas sobre el control de cambios. No permiten atribuir a todos los operadores de 2019 prácticas que se documentaron o reforzaron después.
RFC 5731 ya proporcionaba una estructura para gestionar objetos de dominio y sus estados. RFC 5910 integraba datos de DNSSEC en EPP. Estos documentos muestran que las operaciones podían representarse de manera formal y, en principio, registrarse. Sin embargo, un protocolo no determina por sí solo la fortaleza de la autenticación, la calidad de las aprobaciones, la retención de registros o la rapidez de un procedimiento de emergencia.
RFC 9154, publicado más tarde, describe un mecanismo reforzado de autorización para transferencias mediante EPP. Es útil como ejemplo de cómo los protocolos pueden reducir la dependencia de secretos estáticos o débiles en operaciones sensibles. Debe presentarse como evolución posterior, no como una defensa que todas las organizaciones ya tuvieran durante la ventana de 2019.
RFC 9364 proporciona recomendaciones posteriores para las prácticas operativas de DNSSEC. Del mismo modo, el informe de 2021 de la iniciativa de ICANN sobre facilitación de la seguridad del DNS ofrece una perspectiva retrospectiva sobre riesgos y controles. Ambos permiten revisar si las responsabilidades, la monitorización y la respuesta están mejor definidas, pero no demuestran qué había instalado cada registrador, registro u operador durante los incidentes descritos.
Los informes SAC007 y SAC040 del Comité Asesor de Seguridad y Estabilidad de ICANN aportan antecedentes sobre secuestro de dominios, autenticación, bloqueos, soporte de emergencia y protección de los servicios de registro. La orientación de ICANN para registrantes y la documentación sobre recuperación subrayan la importancia de los bloqueos, los contactos separados y las pruebas necesarias para restaurar un dominio. Esos materiales muestran que el problema del control de cuentas y de la recuperación era conocido antes de 2019.
La guía de despliegue seguro del DNS de NIST añade contexto sobre integridad, disponibilidad y DNSSEC. La taxonomía actual de CISA sobre adquisición o control de dominios y cuentas ayuda a clasificar comportamientos adversarios. Ninguno de esos recursos sustituye las pruebas específicas de un incidente. Su valor consiste en convertir una cronología limitada en una evaluación de control reproducible.
El criterio comparativo adecuado no es preguntar por qué una organización de 2019 no aplicó literalmente una recomendación posterior. Es preguntar si podía demostrar, con los controles y obligaciones vigentes en su momento, quién estaba autorizado para cambiar el estado, cómo se protegía esa autorización, qué evidencia se conservaba, cómo se detectaba una divergencia y cuánto tiempo se necesitaba para volver a una configuración conocida.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance