Resumen
- RFC 909 describió en julio de 1984 un protocolo de aplicación para cargar programas, extraer datos y depurar máquinas de red a distancia. El anfitrión podía leer, escribir y controlar un objetivo como un conmutador de paquetes o una puerta de enlace. Los autores advirtieron que detenerlo mientras llegan nuevas órdenes desde lejos podía impedirle atender sus tareas en tiempo real.
- El diseño ofrecía tres niveles acumulativos: cargador/extractor, depurador básico y depurador completo. El último podía guardar listas condicionales en puntos de interrupción del objetivo y ejecutarlas cuando ocurriera el evento. Se acortaba así la dependencia del viaje por la red, a cambio de memoria y trabajo dentro de la máquina examinada.
La herramienta podía convertirse en la avería
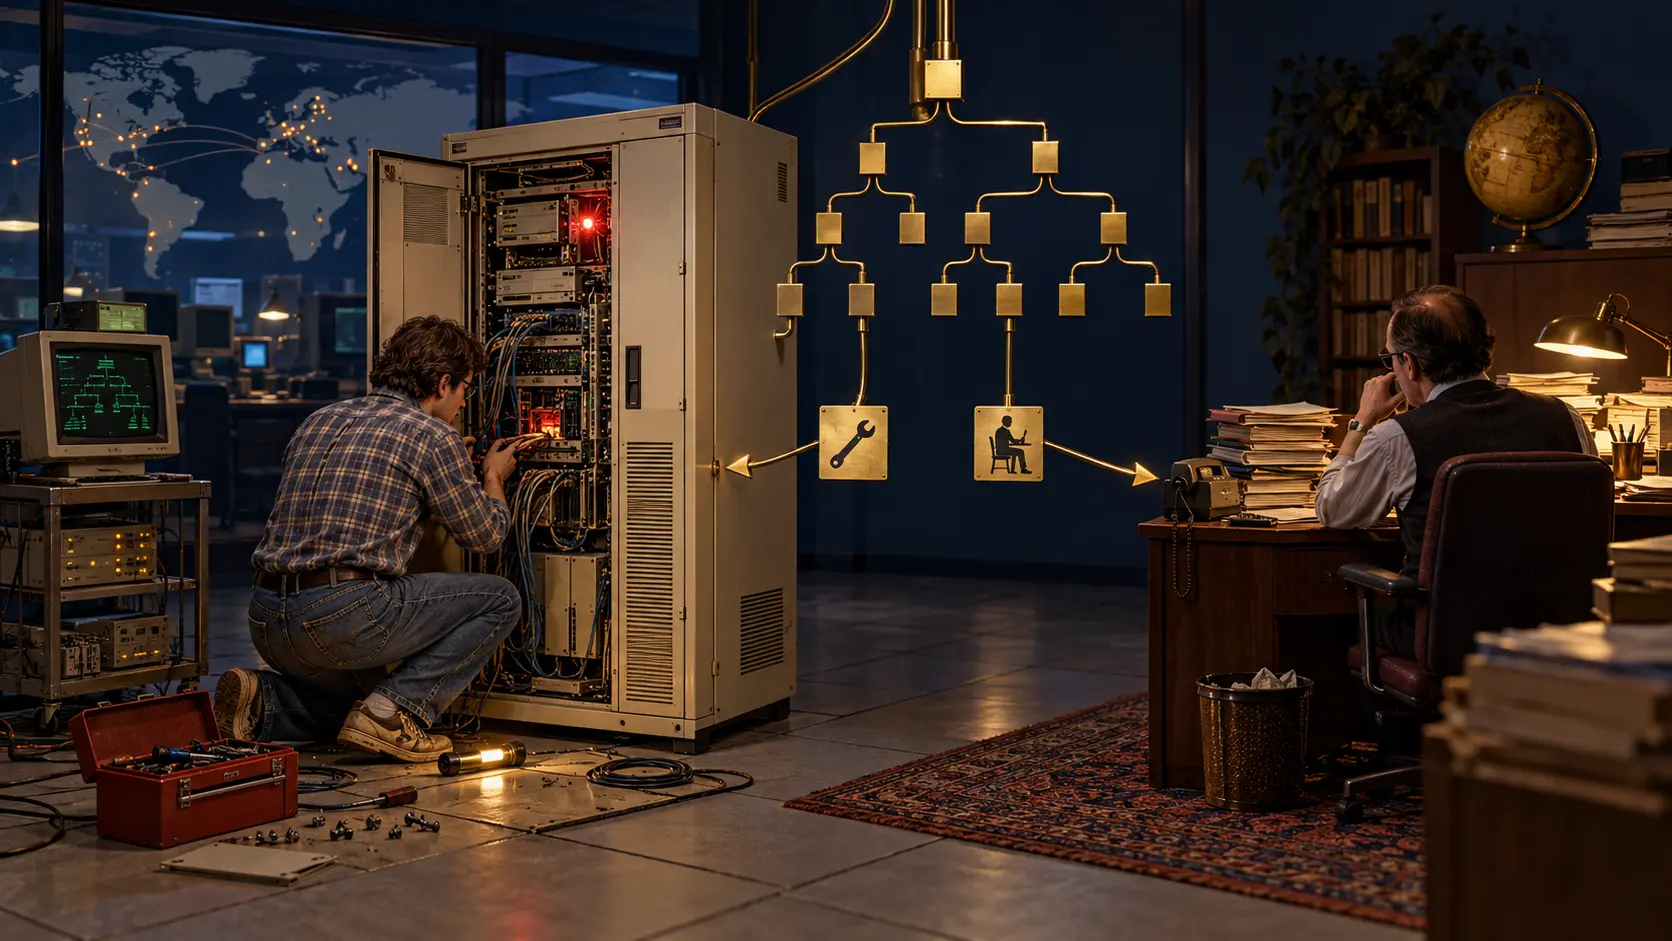
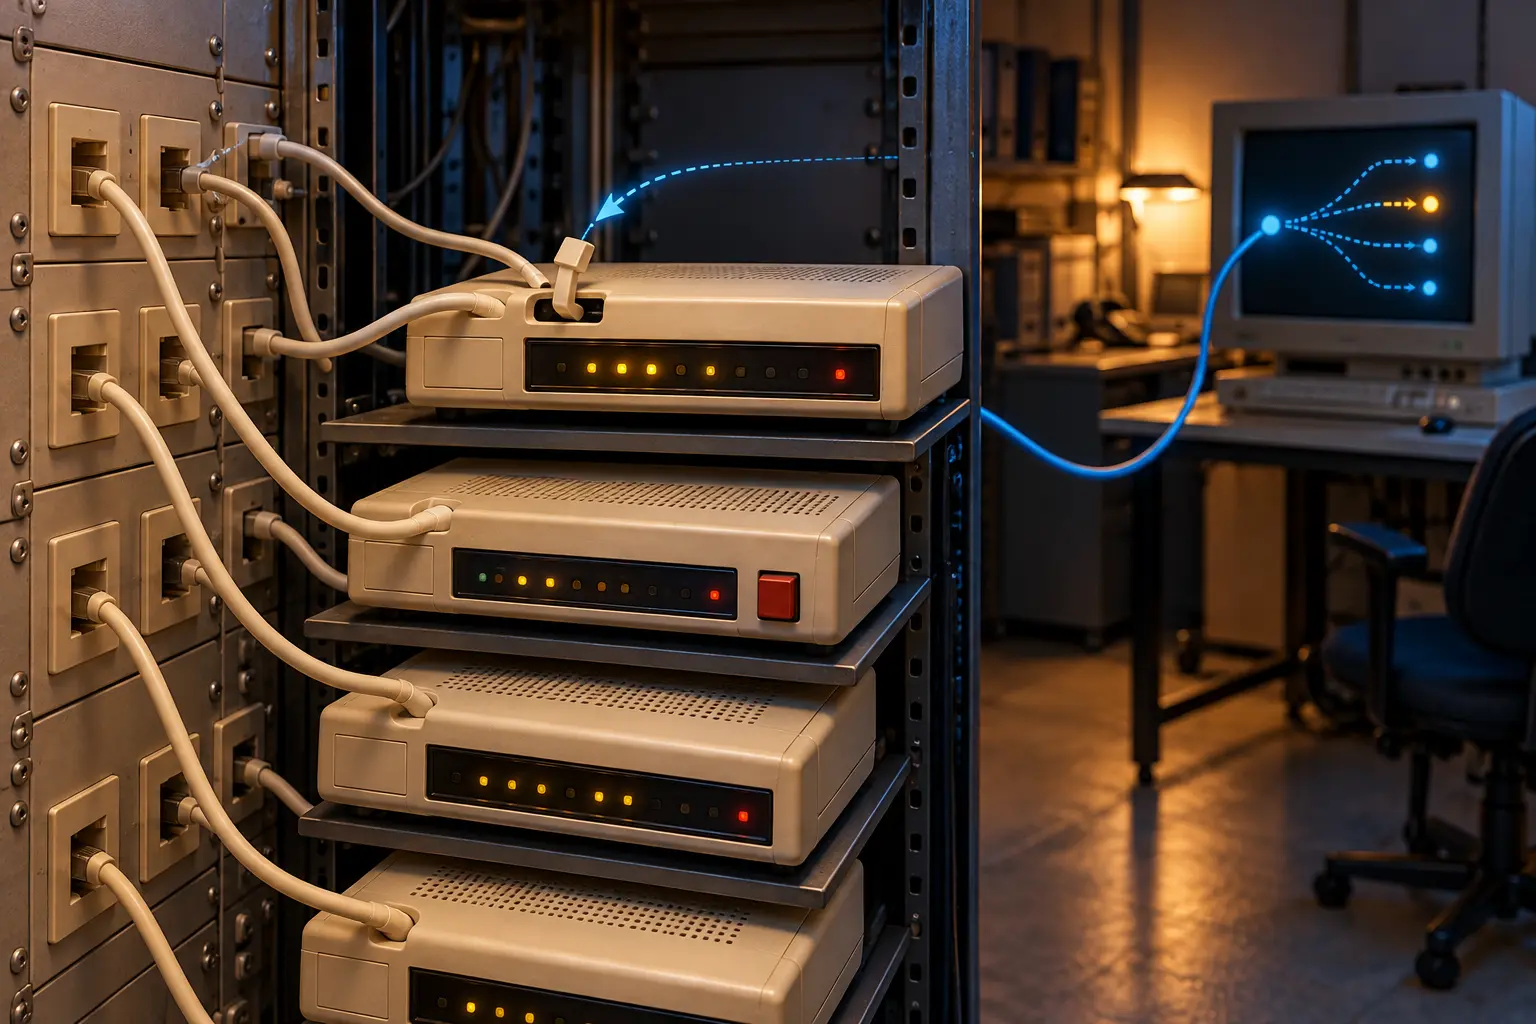
Christopher Welles y Walter Milliken no describieron un depurador para un ordenador aislado en una mesa. Los objetivos de su Loader Debugger Protocol incluían nodos de conmutación, equipos de ensamblaje y desensamblaje de paquetes y puertas de enlace. Un host controlaba una sesión remota. Si un punto de interrupción dejaba inmóvil el objetivo mientras el host decidía qué comando enviar después, el objetivo podía perder las obligaciones de tiempo real de su aplicación. Encontrar el fallo de una red no autorizaba a crear uno mayor.
LDP ofrecía mucho más que consultar un registro. Sus más de cuarenta comandos cubrían la transferencia de datos, la gestión de objetos, el control de ejecución y los puntos de interrupción. Había modos de dirección para distintos tipos de procesador. El host podía leer o escribir memoria, mover datos, iniciar ejecución y recibir avisos de excepción. Cada capacidad aumentaba lo que un técnico podía averiguar y también lo que podía exigirle a la máquina que seguía prestando servicio.
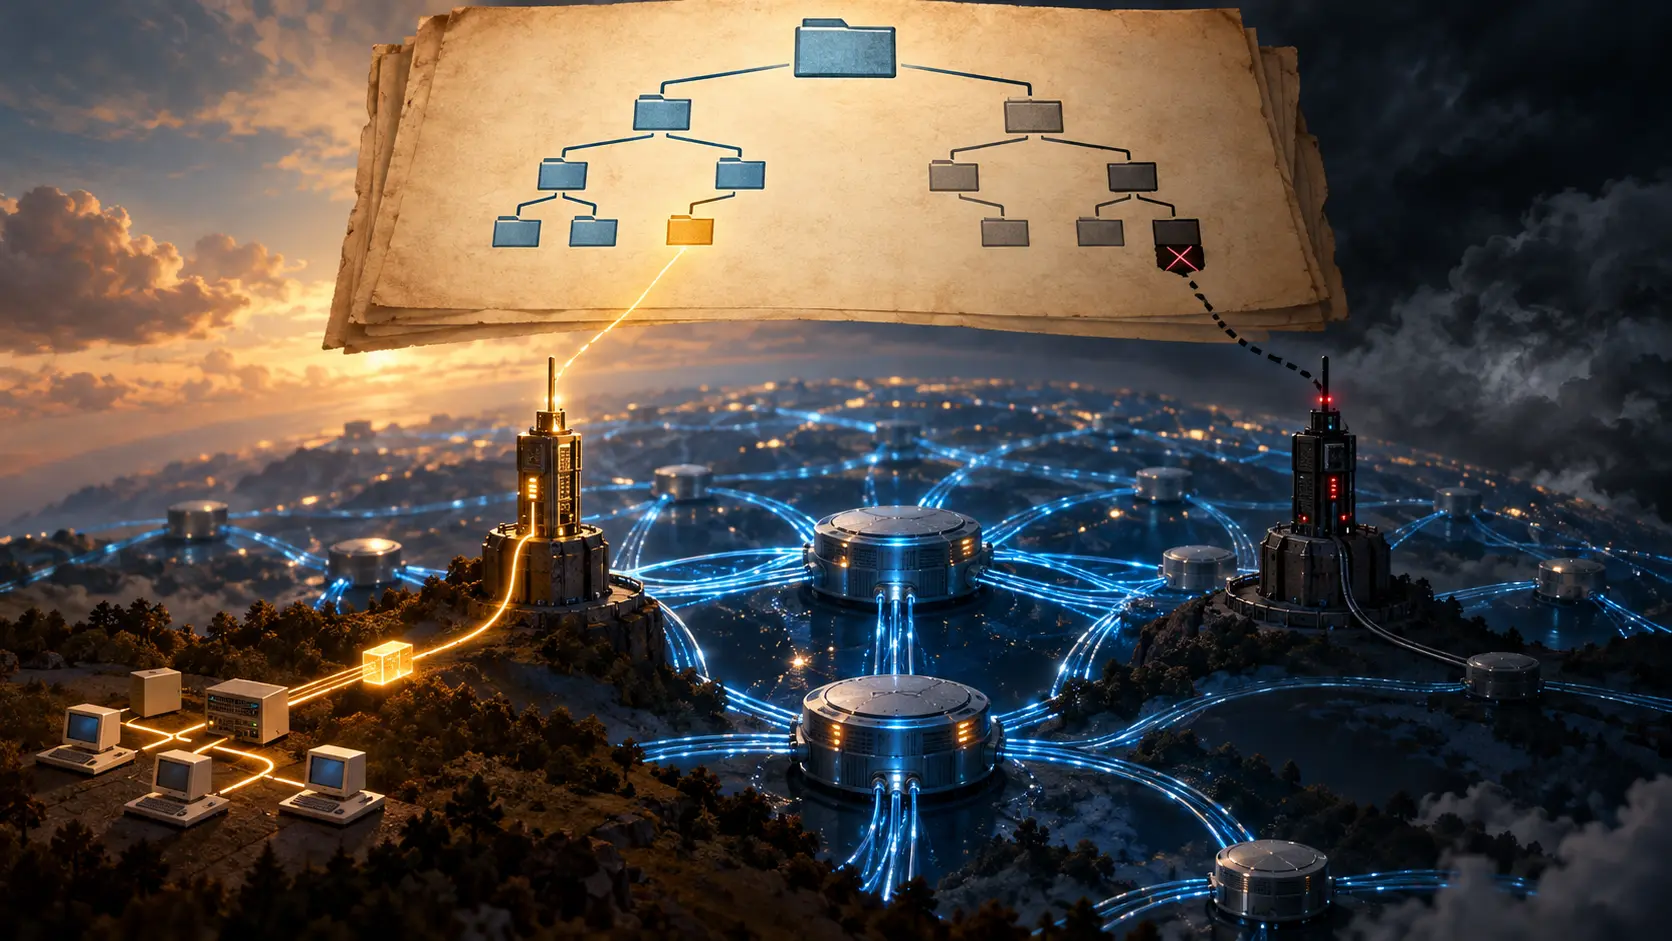
Por eso el documento partió el protocolo en niveles. Un cargador de arranque puede tener un espacio de código muy estrecho. El nivel LOADER_DUMPER conservaba un conjunto pequeño para cargar, extraer e iniciar. BASIC_DEBUGGER añadía control y puntos de interrupción ordinarios. FULL_DEBUGGER incorporaba los puntos de interrupción de máquina de estados; los puntos de vigilancia eran opcionales. Los niveles eran acumulativos. Durante el saludo inicial, HELLO_REPLY informaba al host del nivel, la versión, el tipo de sistema y el formato de dirección. Un cliente podía saber qué había realmente al otro lado antes de pedir una función demasiado grande para un pequeño cargador.
Mandar la decisión antes de que ocurra el evento
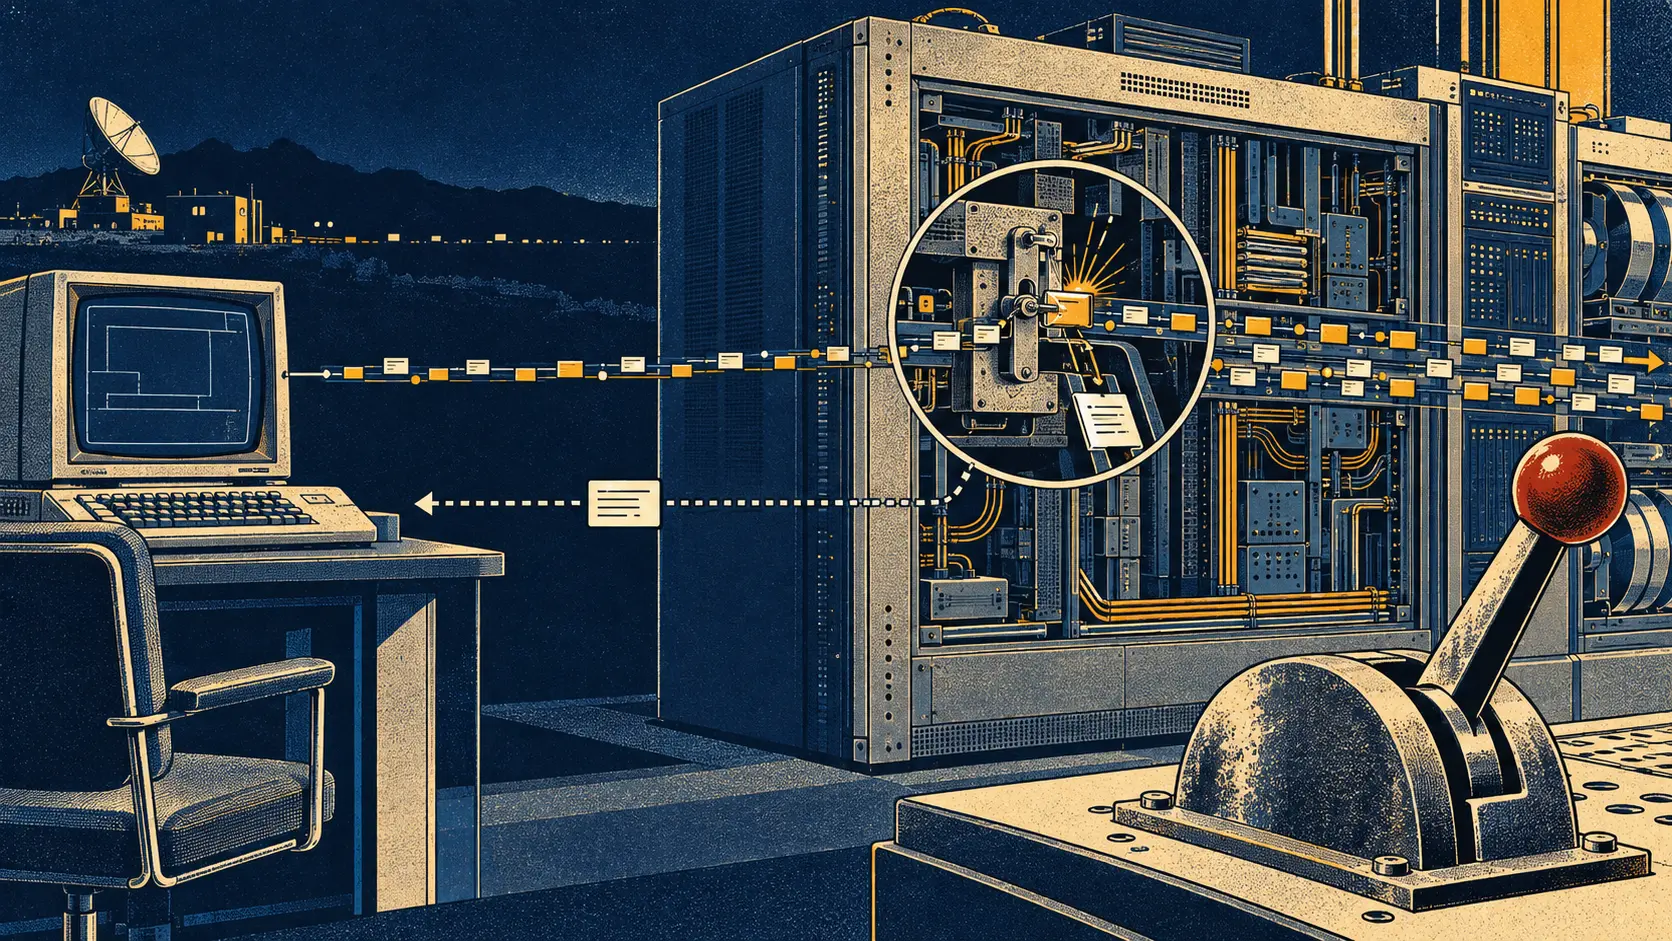
En el modo ordinario, el punto de interrupción se activa, para el objeto y envía su estado. El host decide luego qué hacer. El tiempo de ida y vuelta pertenece a la pausa. En el modo completo, el host puede depositar por adelantado listas de comandos condicionales en el objetivo. Cada punto de interrupción mantiene un estado, un contador y punteros; al dispararse, el objetivo elige la lista correspondiente y ejecuta las instrucciones locales. El técnico prepara la regla a distancia. La máquina toma la decisión junto al evento, donde todavía puede observarlo.
No era una promesa de depuración sin coste. El objetivo debía guardar listas, evaluarlas y obedecerlas; el RFC prevé límites de cantidad, estados, condiciones y tamaño. Algunas órdenes podían detener o alterar objetos. La diferencia técnica era dónde se ponía el tiempo de decisión. Una regla ya cargada evitaba que cada detalle crítico esperase un nuevo paquete del host. Esa elección preservaba una posibilidad de continuidad para la aplicación real de la puerta de enlace.
El documento también permitía varios usuarios de depuración sobre el mismo objetivo, si el transporte y la implementación soportaban varias conexiones. Cada punto de interrupción o vigilancia estaba ligado a una conexión y una dirección. Había que distinguir qué sesión era dueña de cada instrumento y qué recursos consumía. Un equipo observado por varias personas no recibe memoria adicional por el mero hecho de que la investigación sea urgente.
El host muerto conservaba el asiento
La sesión empezaba con una conexión de transporte y el intercambio HELLO / HELLO_REPLY. La cerraba el host, y el objetivo debía liberar los recursos asociados. El RFC hizo una pregunta incómoda: ¿qué pasaba si el host se caía sin cerrar? En un objetivo que admitiera una sola conexión, la sesión a medio morir podía inutilizar el servicio de depuración. Los autores propusieron detectar la conexión muerta o permitir que una nueva desplazase a una inactiva. Esta última opción también exigía un canal capaz de recibir solicitudes mientras el anterior seguía ocupado.
El transporte recomendado era RDP, descrito en RFC 908; TCP era una opción con mayor gasto de recursos según el propio documento. El transporte debía entregar mensajes fiables y ordenados, y separar conexiones. Una trama podía transportar varios comandos LDP, aunque cada comando debía caber entero en un mensaje. Esa mecánica hacía llegar las órdenes. No decidía cuánto debía durar una pausa ni cómo impedir que un depurador desaparecido bloqueara la única entrada.
RFC 909 quedó como propuesta experimental. Su especificación permite estudiar una decisión de 1984; no cuenta cuántas puertas de enlace la implementaron. La tensión sí está escrita con precisión: dar al técnico una vista profunda sin convertir al instrumento de observación en la razón por la que la red dejó de funcionar. Un punto de interrupción perfecto sirve de poco si el resto del mundo se queda esperando con él.
Fuentes
- RFC 909, Loader Debugger Protocol (julio de 1984) — propuesta original, niveles, sesiones y puntos de interrupción.
- Ficha de RFC 909 en RFC Editor — fecha, autores y estado experimental.
- RFC 908, Reliable Data Protocol — transporte citado en el diseño de LDP.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance