
Resumen
- El puerto 107 no ofrecía el login general del puerto 23. RFC 818 permitía invocar la aplicación User Telnet de un equipo pequeño, capaz de iniciar una conexión posterior.
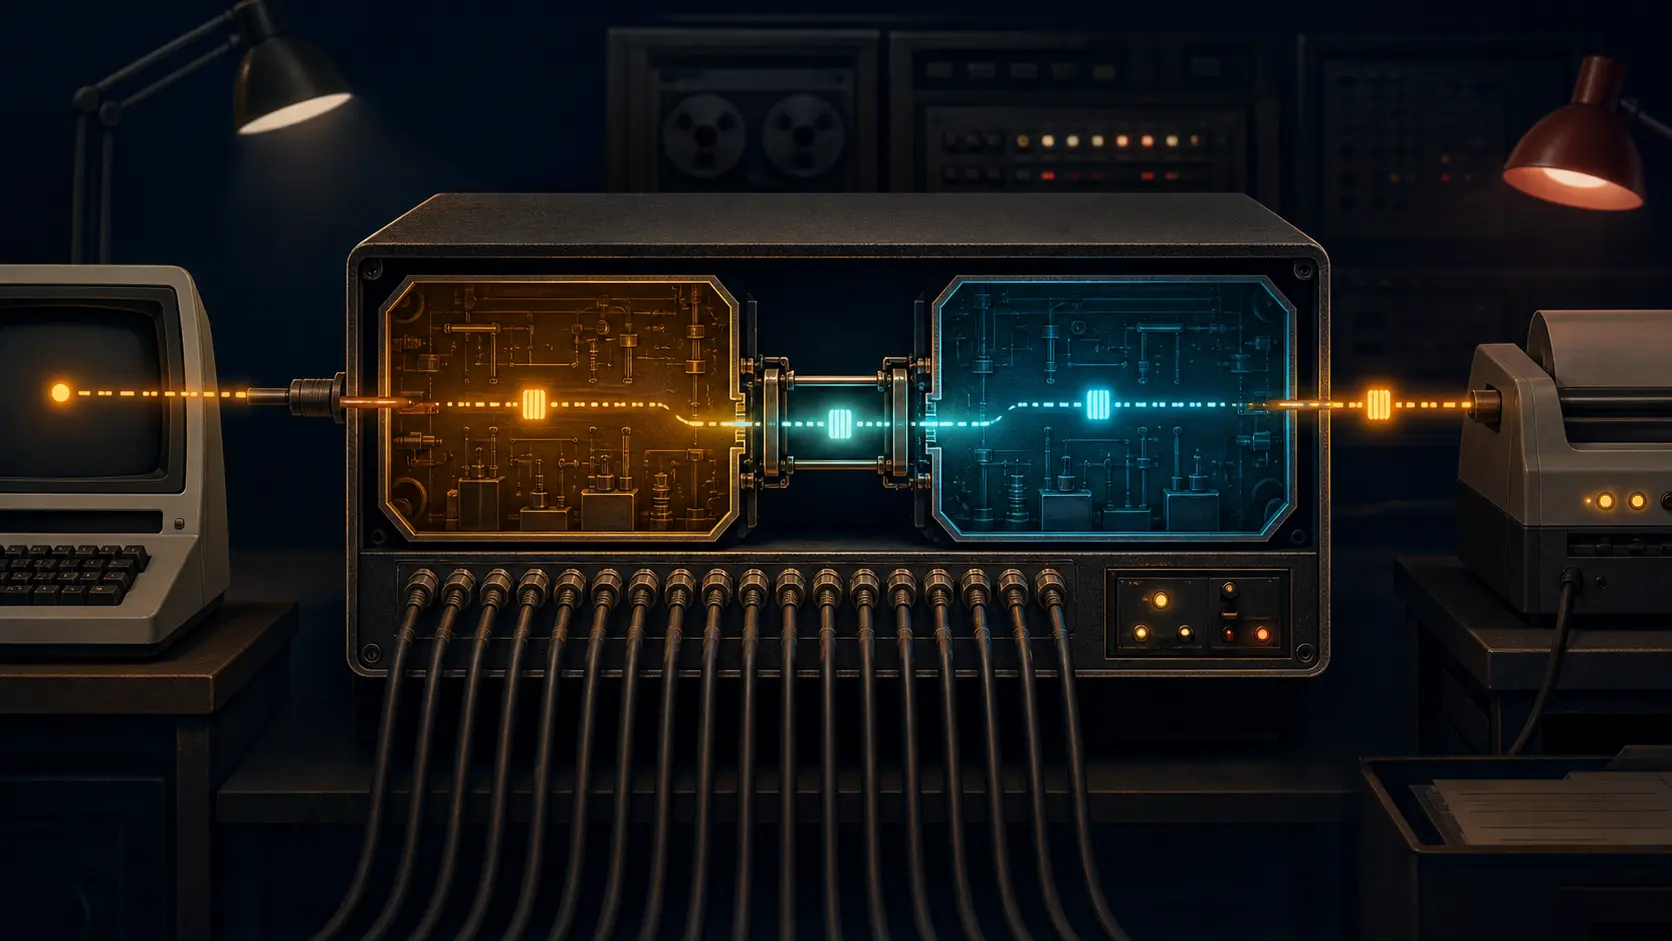
- En el TC68K de BBN, el Server Telnet de entrada alimentaba por un pseudo-teletipo al User Telnet de salida. Reutilizar procesos redujo software, pero no fusionó sus estados ni sus responsabilidades.
- La prueba ejercitaba una cadena concreta y hacía visibles sus estadísticas. Registro de puerto, escucha, autenticación, autorización y resultado de aplicación seguían siendo afirmaciones distintas.
Seguir una pulsación, no una etiqueta
La forma más clara de leer RFC 818 es seguir el carácter. Sale del teclado del operador y entra en su programa Telnet local. Viaja por una conexión TCP hasta un proceso que escucha en el equipo intermedio. Allí no cae en un shell. Un dispositivo lógico lo entrega a otro proceso, que abre una conexión TCP nueva hacia otro destino.
La palabra «cliente» solo describe dos de esos momentos. El User Telnet del operador inicia la primera conexión. Más tarde, el User Telnet del concentrador inicia la segunda. Entre ambos hay un Server Telnet. El mismo aparato que acepta una relación desempeña el papel iniciador en la siguiente.
Esta movilidad ya estaba en RFC 764. Telnet no se definió exclusivamente como un comando de login, sino como una instalación bidireccional para enlazar terminales y procesos. El Network Virtual Terminal daba a ambos extremos un teclado y una impresora imaginarios. La negociación añadía capacidades sin destruir ese mínimo.
El documento llamaba User al host que normalmente tenía conectado el terminal físico y Server al que ofrecía el servicio. Para comunicación entre procesos también permitía entender User como el iniciador. Así, las etiquetas podían cambiar con el borde observado.
El puerto 23 llevaba a un lugar que el TC68K no tenía
En el uso remoto ordinario, Telnet reservó el puerto 23 al servidor. Al conectar, el usuario esperaba alcanzar un intérprete general: EXEC en TOPS-20, un shell en Unix u otro ejecutivo capaz de lanzar programas.
Ese modelo suponía una máquina de propósito general. RFC 818 señaló que un host pequeño podía tener funciones muy limitadas y carecer de ejecutivo. La respuesta no fue obligarlo a imitar uno. Un servicio específico podía recibir su propio puerto conocido.
El servicio elegido fue Remote User Telnet, en el puerto 107. Quien lo ofreciera debía hablar Telnet en la conexión entrante. Lo que quedaba disponible detrás era la aplicación que sabía conectar hacia fuera.
La decisión separó dos planos. El número 107 coordinaba el descubrimiento de una función. La política local seguía determinando si había escucha, quién podía entrar y adónde podía llamar la aplicación interna. No adoptar el servicio no convertía al host en incorrecto.
Una máquina, dieciséis líneas y dos Telnet ya existentes
El ejemplo operativo de BBN daba a la propuesta una forma concreta. El Terminal Concentrator TC68K utilizaba un Motorola MC68000, una interfaz de red, dieciséis conexiones de terminal RS-232 y un temporizador programable. Bajo MOS ejecutaba IP, ICMP, TCP y Telnet.
User TC-Telnet atendía a una persona conectada localmente y le permitía abrir una sesión con un host de red. Server Telnet presentaba el reverso: convertía equipos sin conciencia de red —impresoras, plotters u ordenadores— en extremos alcanzables.
Como los TC68K estaban repartidos por edificios, BBN necesitaba probar uno remoto y consultar las estadísticas que su User Telnet ya mantenía. Puso los dos programas «back to back». El servidor que recibía al operador entregaba sus caracteres a un pseudo-teletipo; ese PTY parecía un terminal local para el cliente Telnet del mismo equipo.
Según RFC 818, el único software adicional era el controlador PTY. No era una nueva plataforma de administración ni una extensión de la gramática de Internet. Era una pequeña pieza local que hacía compatibles dos interfaces de proceso.
La economía de implementación importa. La coordinación común permaneció delgada porque el sitio resolvió su necesidad con código desplegado. El resto del mundo solo necesitaba conocer el puerto y hablar Telnet si elegía usarlo.
El PTY fabricaba proximidad, no identidad
Para el User TC-Telnet, el pseudo-terminal se comportaba como si una persona estuviera conectada al mismo equipo. Esa apariencia era deliberada: permitía que el programa no supiera si los caracteres venían de cobre RS-232 o de otro proceso.
Pero «local» era una propiedad de interfaz. El PTY no demostraba quién había escrito el carácter, si seguía autorizado o si comprendía el efecto de la orden. Tampoco convertía dos negociaciones Telnet en una sola.
La primera conexión podía aceptar una opción que la segunda no aceptara. El cierre de la entrada podía ocurrir mientras el proceso de salida aún retenía estado. TCP podía confirmar bytes en una pierna aunque la aplicación final todavía no hubiera actuado. RFC 818 no define una traducción universal de opciones, una asociación criptográfica extremo a extremo ni una política de errores para todas esas combinaciones.
RFC 854, que sustituyó a RFC 764 en 1983, mantuvo la visión simétrica, pero la llamó principio operativo y no regla férrea. Cada conexión partía del NVT y negociaba lo adicional. El TC68K podía ser servidor hacia el operador y usuario hacia la meta sin que un papel gobernara al otro.
El camino probado era una cadena de aplicación
El texto afirma que el montaje verificaba el camino de red entre unidades TC68K. La observación era más interesante que un ping porque atravesaba componentes reales. Para mostrar estadísticas al operador tenían que funcionar la escucha, el intérprete Telnet de entrada, el PTY, el User Telnet de salida, la ruta probada y la respuesta del destino.
Esa riqueza no autoriza una conclusión ilimitada. Una ruta distinta podía fallar. Otro protocolo podía recibir trato distinto. Una opción Telnet podía quedar en un extremo. Un dispositivo conectado detrás de la meta podía no completar trabajo alguno. La visibilidad de estadísticas verificaba esa función, no toda la salud del lugar.
También había una diferencia entre observador y principal. El proceso intermedio veía una sesión y una selección de destino. No por ello podía determinar la identidad legal del humano. El número conocido no concedía derecho a usar todos los destinos disponibles desde esa red.
La disciplina correcta guarda evidencias por etapa. ¿Se admitió la entrada? ¿Se creó el PTY? ¿Qué destino se pidió? ¿Qué conexión salió? ¿Qué respondió la aplicación? El prompt único es una interfaz; no es una cadena de custodia.
El mínimo NVT sobrevivió a la especialización
RFC 1123 formalizó en 1989 requisitos diferentes para User y Server Telnet. Ambos debían conservar la maquinaria de negociación, rechazar opciones no comprendidas y sostener el NVT cuando no había acuerdo. Ambos compartían algunas funciones de control; otras se interpretaban según el lado.
La arquitectura resultante no exigía que todos los extremos fueran idénticos. Exigía que pudieran empezar desde un lenguaje común y que cada petición opcional pudiera ser aceptada o rechazada. Esa propiedad facilitaba encadenar procesos, porque una especialización local no redefinía automáticamente el protocolo de la otra conexión.
El registro de nombres de servicio y puertos de IANA aún conserva rtelnet en 107 como Remote Telnet Service. Es una memoria coordinada. No prueba que hoy haya una población significativa de servicios, ni su seguridad, ni el soporte de un producto. La fila UDP tampoco cambia el requisito de RFC 818 de usar Telnet sobre una conexión.
Cuando los caracteres comenzaron a configurar hardware
En 1997, RFC 2217 afrontó otra composición: un cliente Telnet conectado a un puerto serie en un access server, quizá delante de un módem, una impresora, un plotter o un equipo de monitorización. Allí quedó claro lo que un flujo de caracteres no decía.
Configurar velocidad, bits, paridad y señales requería órdenes propias. También había dos controles de flujo: el de la sesión cliente–servidor de acceso y el del servicio remoto. Usar los mismos caracteres XON/XOFF para ambos podía confundir datos con control.
COM-PORT-OPTION introdujo negociación y comandos explícitos. La respuesta del access server indicaba el valor realmente aplicado después de procesar la orden. No era el ACK de TCP, que solo había confirmado recepción de bytes. Era evidencia de una decisión local sobre hardware.
Al cerrar, el servidor debía desconectar el servicio remoto y devolver la geometría del puerto a un estado conocido. La limpieza impedía que la preferencia de un cliente se convirtiera en la condición inicial secreta del siguiente.
RFC 2217 no se usa como supuesto heredero de RFC 818. Funciona como contraste histórico: una composición puede empezar con un puente económico, pero cada nueva capacidad local exige nombrar quién decide, qué se aplicó y cuándo termina su efecto.
El cliente fue servicio solo en una relación concreta
La rareza del título es el punto. User no significaba subordinado ni humano; Server no significaba autoridad. Eran posiciones en una relación. El TC68K aceptaba una conexión para ofrecer la posibilidad de iniciar otra.
IANA coordinaba el nombre. El operador del TC68K decidía desplegar. El listener admitía. El User Telnet iniciaba bajo su política. La meta aceptaba o rechazaba. La aplicación final producía —o no— el resultado.
El diseño funcionó porque cada capa podía hacer su parte sin apropiarse de todas las demás. Confundir el puerto con permiso, el PTY con identidad o la conexión con cumplimiento habría destruido precisamente esa precisión.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance