
Resumo
- O Remote User Telnet do RFC 818 usava o porto 107 para expor uma aplicação capaz de iniciar outra conexão Telnet, em vez de entregar o chamador ao ambiente executivo normalmente encontrado no porto 23.
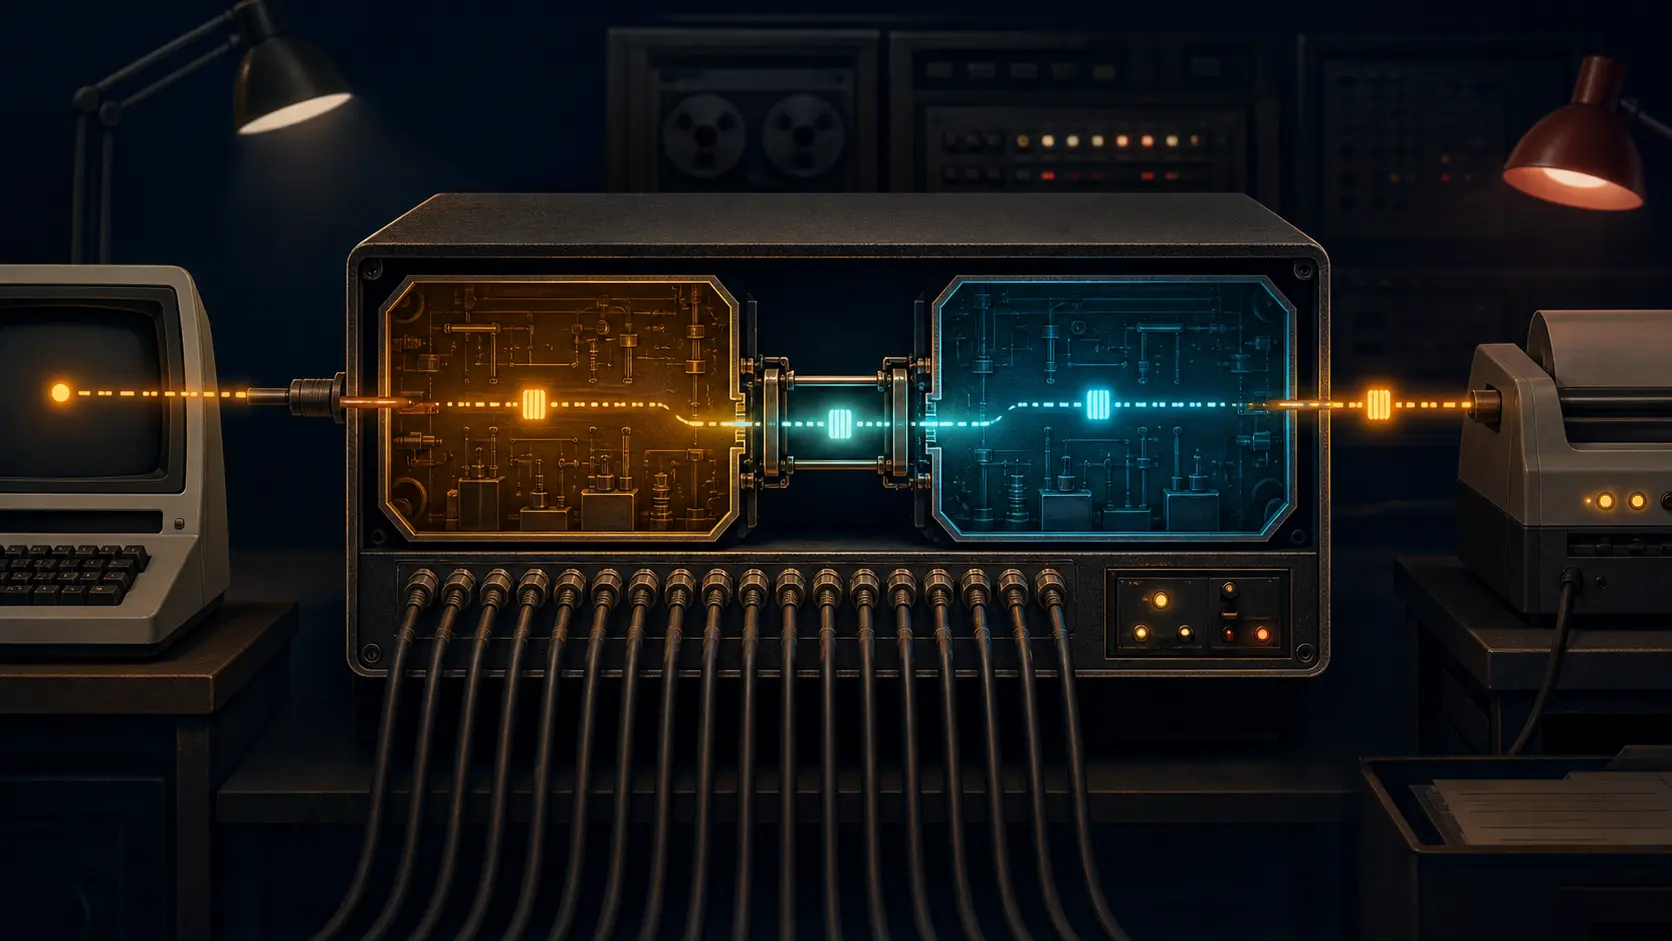
- No TC68K, um pseudo-terminal conectava o Server Telnet que recebia a chamada ao User Telnet que saía para outro destino. A interface era contínua; os estados de TCP, a negociação e a responsabilidade continuavam separados.
- A atribuição do porto coordenava descoberta. Somente controles locais podiam decidir quem entrava, para onde a segunda conexão iria e qual evidência encerrava o trabalho.
O custo certo era uma interface local
Projetos de infraestrutura frequentemente engrossam o protocolo compartilhado para resolver uma necessidade de um único operador. O caso do RFC 818 percorreu a direção oposta. O protocolo Telnet já oferecia uma linguagem de terminal. O TC68K já tinha um programa para receber conexões e outro para iniciá-las. Faltava apenas uma interface local com a forma de terminal.
Um pseudo-teletipo forneceu essa forma. Para a aplicação, ele parecia um dispositivo com caracteres de entrada e saída. Para o sistema operacional, era um fluxo entre processos. O adaptador permitiu reutilizar comportamento conhecido sem exigir que todo host da Internet entendesse a organização interna da BBN.
Essa economia não é só financeira. Quanto menor a camada comum, menor o número de decisões que todos precisam aceitar. A implantação local assume a responsabilidade pela parte específica; a especificação comum conserva apenas o necessário para interoperar.
Antes do serviço específico, havia o porto geral
O RFC 764, de 1980, definia Telnet como uma instalação bidirecional orientada a bytes para terminais e processos. O Network Virtual Terminal criava uma representação intermediária de teclado e impressora. Opções eram negociadas; se recusadas, restava o NVT mínimo.
User e Server eram papéis de comunicação. Normalmente o host User carregava o terminal físico, e o Server fornecia o serviço. Em relações entre terminais ou processos, o iniciador podia ser entendido como User. Nada impedia uma máquina de aceitar uma conexão e iniciar outra.
Para acesso remoto geral, o Server escutava no porto 23. O chamador encontrava um executivo de sistema, como um EXEC ou shell, e escolhia o próximo programa já dentro do host. Essa convenção funcionava bem para computadores gerais.
Um equipamento pequeno podia não ter executivo algum. Forçar uma casca de login sobre ele adicionaria software e autoridade que a função real não exigia.
O que se encontrava no porto 107
O RFC 818, publicado em novembro de 1982, permitiu que um host de função limitada dedicasse um porto conhecido a uma aplicação específica. A aplicação era o User Telnet.
Quem optasse por oferecer Remote User Telnet aceitaria uma conexão no porto 107 e falaria Telnet nesse primeiro trecho. O serviço dava acesso ao componente local que sabia abrir a segunda conexão.
Portanto, o cliente não se tornou listener por mágica. Um Server Telnet recebia a sessão externa. Um User Telnet continuava sendo o iniciador da sessão seguinte. O número compartilhado identificava a composição oferecida.
Esse detalhe protege o limite de autoridade. O registro podia dizer onde procurar. O operador decidia se o serviço existia. Um mecanismo de admissão decidia quem poderia usá-lo. A política local definia os destinos. Nenhuma dessas decisões vinha pronta dentro de 107.
A máquina que justificou a proposta
O TC68K da Bolt Beranek and Newman era baseado no Motorola MC68000. Tinha uma conexão de rede, dezesseis ligações RS-232 para terminais e um temporizador programável. Sob o Micro-Operating System, executava IP, ICMP, TCP e Telnet.
O User TC-Telnet atendia terminais locais e os levava a hosts de rede. Um Server Telnet também fazia equipamentos sem pilha de rede parecerem acessíveis: impressoras, plotters e computadores.
Como os concentradores estavam espalhados por vários prédios, a equipe precisava testar uma unidade distante. Colocou o User Telnet back to back com o Server Telnet. O operador entrava no TC68K remoto e parecia, para a aplicação de saída, estar conectado fisicamente àquela unidade. Assim podia testar o caminho e consultar as estatísticas mantidas pelo User TC-Telnet normal.
O RFC afirma que o único software adicional necessário foi o driver de pseudo-terminal. Isso é evidência de uma implementação específica, não uma medição universal de custo. Ainda assim, mostra por que a composição era atraente: o novo valor veio da ligação entre componentes, não de uma reescrita deles.
A economia não fundiu duas conexões
O terminal do operador mostrava uma conversa. A máquina mantinha duas. O User Telnet do operador iniciava TCP até o Server Telnet do TC68K. O PTY passava caracteres localmente. O User Telnet do TC68K abria outro TCP até o alvo.
Cada trecho negociava Telnet por conta própria. Uma opção aceita no exterior não era automaticamente aceita no interior. Um ACK no primeiro TCP não dizia que a aplicação no fim da segunda sessão executou a intenção. Uma conexão podia terminar enquanto o outro processo ainda possuía estado.
O RFC 818 não promete transparência de oito bits, tradução completa de opções, autenticação ponta a ponta ou uma regra única de falhas. O PTY barateava a adaptação da interface; não eliminava a causalidade intermediária.
O RFC 854, de 1983, preservou a visão simétrica de terminais e processos e, ao mesmo tempo, reconheceu que simetria era um princípio operacional, não uma lei rígida. Cada conexão tinha seu NVT e sua negociação. O TC68K podia ser Server em um relacionamento e User no seguinte.
O teste era maior que ping e menor que conclusão
Segundo o RFC 818, o arranjo verificava o caminho entre TC68Ks e permitia acessar estatísticas do aplicativo. Para chegar à tela, a solicitação precisava atravessar listener, interpretação Telnet, PTY, processo de saída, caminho testado e resposta do destino. O sinal verde reunia evidência de vários componentes reais.
Mas ele não media toda a rede. Outra rota, outro horário ou outro protocolo podiam falhar. Nem toda opção Telnet precisava atravessar com o mesmo efeito. Ver estatísticas não provava que uma impressora concluiu uma página ou que um computador executou uma transação.
Também não havia uma identidade derivada do formato terminal. O PTY tornava um processo semelhante a um usuário local para outro processo; não certificava a pessoa que originou os caracteres. Alcançar o User Telnet não conferia permissão geral sobre todos os destinos disponíveis ao concentrador.
Uma boa análise conserva a sequência: admissão da primeira sessão, criação do PTY, escolha de alvo, estabelecimento da segunda sessão e evidência da aplicação final. O prompt visível é uma projeção dessa sequência, não seu substituto.
Papéis diferentes sobre um piso comum
Em 1989, o RFC 1123 tratou Telnet como protocolo padrão de login remoto, mas especificou deveres de User e Server separadamente. Todo programa precisava sustentar negociação, recusar o que não entendia e manter o NVT quando opções sofisticadas falhassem.
O desenho combinava simetria de gramática e assimetria de função. Os extremos podiam inovar localmente porque uma recusa não destruía o estado mínimo. Oferecer o porto 107 era adoção voluntária; a publicação do número não criava obrigação para outros hosts.
O atual Service Name and Transport Protocol Port Number Registry da IANA ainda lista rtelnet no porto 107 como Remote Telnet Service. A linha mantém uma referência compartilhada, não prova implantação contemporânea, segurança ou suporte. A linha UDP do registro também não autoriza dizer que o RFC 818 definiu serviço por datagramas: o documento exigia Telnet em uma conexão.
O porto serial tornou o estado local inevitável
O RFC 2217, experimental em 1997, tratou depois de sessões Telnet até portas seriais em access servers. Modems, impressoras, plotters e instrumentos de monitoramento precisavam de mais do que caracteres.
Velocidade, tamanho de dados, paridade, stop bits e sinais do modem eram decisões sobre hardware local. Havia ainda controle de fluxo entre cliente e access server e outro controle dentro do serviço remoto. Misturar os dois com caracteres XON/XOFF podia transformar dado em comando.
COM-PORT-OPTION tornou essas decisões explícitas e negociadas. O servidor respondia a um pedido depois de processá-lo, informando o valor realmente configurado. O TCP já tinha confirmado a chegada dos bytes; essa resposta confirmava um estado aplicado.
No fim da sessão, o servidor deveria desconectar o serviço remoto e restaurar a geometria serial a um valor conhecido. Sem essa limpeza, a economia de compartilhar um porto transferiria a decisão de um cliente ao próximo.
Não há base para tratar RFC 2217 como sucessor direto de RFC 818. A comparação é arquitetural: quando um fluxo simples passa a comandar estado, configuração, notificação e término precisam de significados próprios.
Um ponto comum não é um centro de poder
O porto 107 foi uma referência mínima. A IANA podia registrar; BBN podia implementar; cada operador podia recusar; cada host podia escolher sua política. A realidade surgia quando o código escutava e as partes interoperavam.
Registro localiza. Listener oferece. Autenticação vincula um principal. Autorização limita o próximo salto. A aplicação prova o resultado. O valor histórico do RFC 818 está em ter composto essas camadas com pouco código sem tornar uma delas dona das demais.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance