
Resumen
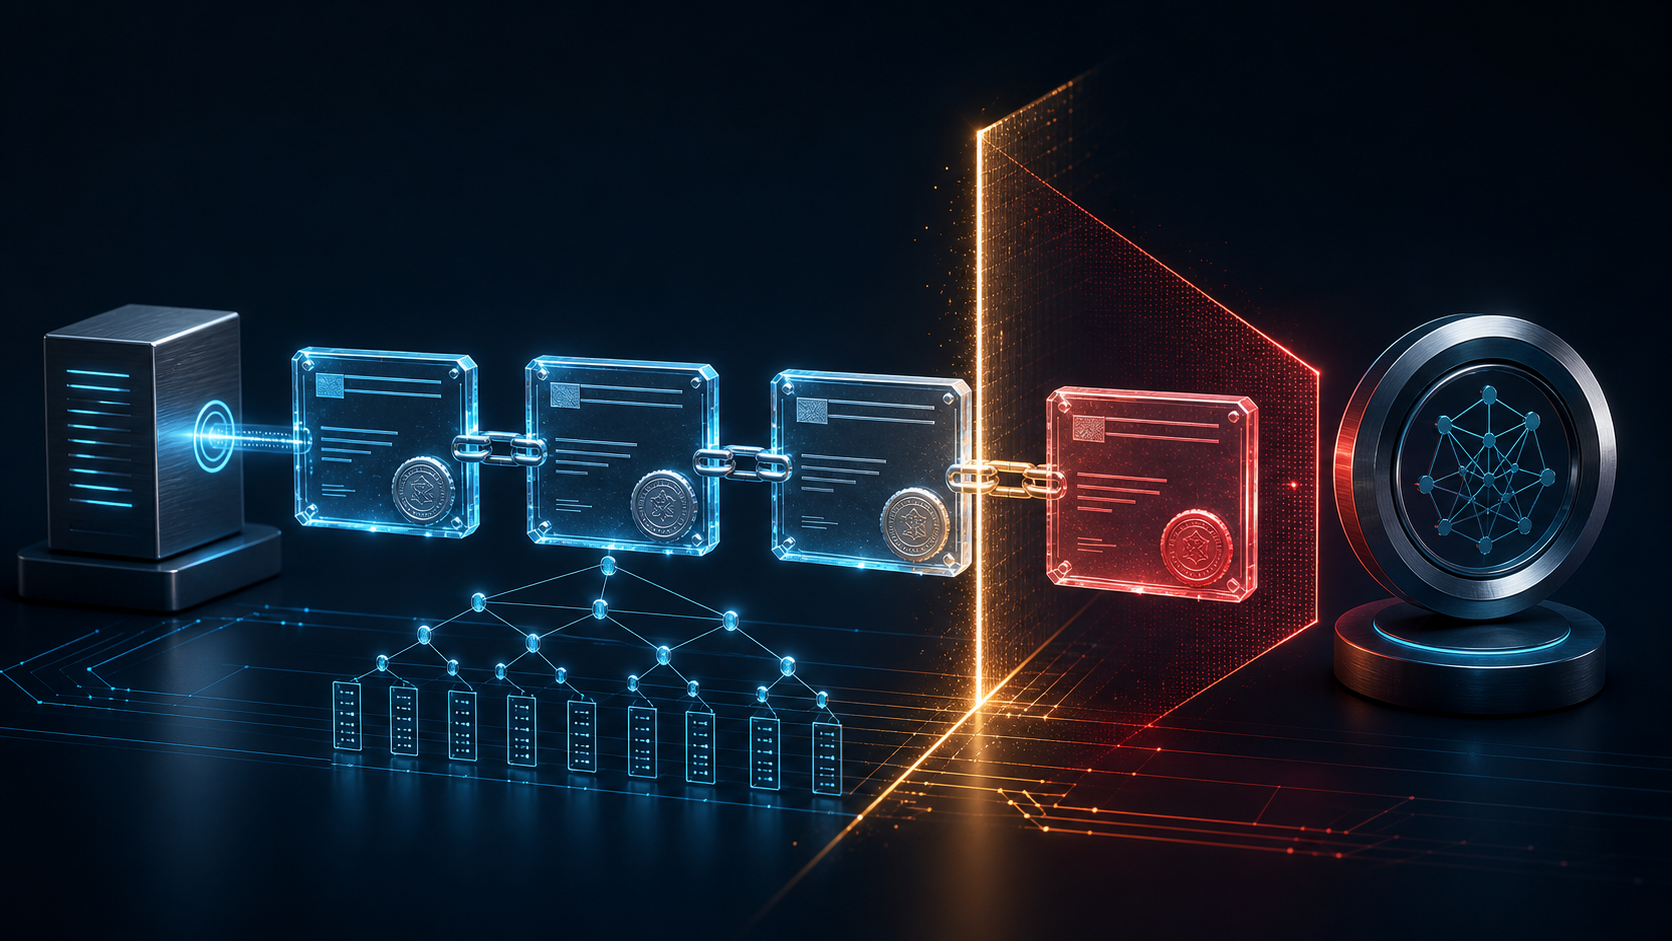
- Chrome aplicó una frontera temporal: conservó los certificados Entrust con un primer SCT anterior al límite y retiró la confianza predeterminada a las emisiones posteriores.
- El episodio separó la validez criptográfica del permiso de distribución: la CA podía emitir, pero no podía obligar al navegador a seguir confiando.
Un segundo podía cambiar el resultado. Un certificado con su primer Signed Certificate Timestamp a las 23:59:59 UTC del 11 de noviembre de 2024 quedaba fuera de la acción. Otro registrado inmediatamente después, aunque tuviera la misma clave y la misma fecha de vencimiento, podía mostrar una pantalla completa de advertencia en Chrome 131 o superior.
No había caducado en el documento. Había cruzado la frontera de confianza de quien controla el almacén de raíces.
El corte evitó una ruptura masiva
Chrome optó por una retirada gradual. Los certificados anteriores no perdieron automáticamente su funcionamiento; los nuevos, encadenados a las raíces Entrust y AffirmTrust señaladas, dejaron de ser confiables por defecto. La técnica del SCT permitió comprobar cuándo entró cada certificado en Certificate Transparency y aplicar la regla sin destruir de inmediato toda la base instalada.
El beneficio operativo era claro: las organizaciones ganaban tiempo para migrar. El coste también: cada renovación futura se convertía en una fecha límite. El sitio podía seguir abierto hoy y tener ya comprometido su siguiente ciclo automatizado de emisión.
La excepción empresarial delimitó otro poder. En plataformas compatibles, un administrador podía instalar explícitamente una raíz como confianza local. Esa decisión servía para dispositivos gestionados por la organización; no devolvía aceptación pública a escala mundial. La empresa podía asumir un riesgo interno, pero no elegir por todos los usuarios de Chrome.
Una disputa sobre cierres verificables
Según Chrome, la medida respondió a seis años de fallos de cumplimiento, compromisos incumplidos y ausencia de progreso tangible en informes públicos. Es una valoración del programa de raíces, no una sentencia neutral. Su importancia está en el criterio: Chrome no juzgó sólo una emisión errónea, sino el sistema con el que Entrust detectaba, informaba, corregía y cerraba incidentes.
Entrust reconoció dos elementos decisivos. Dijo que incidentes recientes nacieron de una interpretación equivocada de requisitos del CA/Browser Forum. También admitió que había concedido extensiones y retrasos de revocación que las reglas no respaldaban, con la intención de dar flexibilidad a clientes.
Ese gesto muestra la tensión económica. Revocar pronto puede interrumpir un servicio y enfadar al cliente que paga. Retrasar la revocación reduce ese daño inmediato, pero mantiene el riesgo para terceros que dependen de la autenticidad del certificado y nunca participaron en el acuerdo. La confianza pública existe precisamente para que esa externalidad no quede en manos de una negociación privada entre CA y suscriptor.
Entrust anunció cambios de organización y proceso: trasladó el equipo de cumplimiento del producto CA a funciones más amplias de cumplimiento y operaciones; creó comités de control y revisión técnica de cambios; aceleró automatización; mejoró el seguimiento de compromisos y revisó la respuesta pública a incidentes. Son medidas dirigidas al problema correcto. Las fuentes abiertas no demuestran si dieron resultados duraderos.
La confianza era parte del servicio
El producto comercial no termina al firmar y entregar un certificado. Su utilidad pública depende de que navegadores y sistemas operativos ya desplegados reconozcan la cadena. Esa distribución la conceden programas de raíces bajo políticas propias y requisitos comunes; la CA no la posee.
Por eso, revocación, divulgación de incidentes y cumplimiento de remediaciones no son tareas de soporte posteriores al producto. Son funciones de producción. Un fallo sostenido puede cerrar el canal de confianza que da valor al resto del servicio.
Los navegadores, a su vez, deben hacer verificable su intervención porque trasladan costes a sitios y usuarios. Chrome publicó las raíces afectadas, el instante de corte, el mecanismo SCT, las versiones y plataformas, una forma de prueba y la excepción de confianza local. El diseño no evitó la migración, pero permitió planificarla.
La acción no demostró que todos los productos de Entrust fueran inseguros ni decidió por cada almacén de raíces. Sí estableció una realidad operativa: para Chrome, nuevas emisiones públicas de esas raíces perdían un canal de distribución que Entrust no podía restaurar unilateralmente.
Lo que sigue sin saberse
No hay cifras públicas completas de clientes, sitios migrados o pérdidas. Tampoco existe en estas fuentes una verificación independiente de las reformas anunciadas. El impacto de cada sitio dependió de su cadena, SCT, fecha de renovación, versión del navegador y configuración empresarial.
La conclusión defendible es más precisa: la confianza predeterminada puede revocarse mediante una condición técnica cuando el responsable del almacén de raíces deja de considerar creíble el control operativo de una CA.
Fuentes
- Google Chrome Security Team, “Sustaining Digital Certificate Security — Entrust Certificate Distrust”.
- Entrust Corporation, “Thoughts on the Google Chrome Announcement”.
- CA/Browser Forum, “About the Baseline Requirements”.
- Chromium, “Chrome Root Program Policy”.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance