
Resumen
draft-drake-agent-identity-problem-statement-00separa a una entidad autónoma persistente de los artefactos reemplazables que la nombran, autentican, alojan u operan.- Una transición criptográfica válida demuestra control sobre anclajes, no que el referente real siga siendo el mismo; una migración autorizada y una transferencia encubierta pueden parecer idénticas.
- La continuidad del sujeto, el cambio de control, la vigencia de credenciales, la autoridad del operador y la conducta necesitan registros distintos.
La migración que fabricó un recién llegado
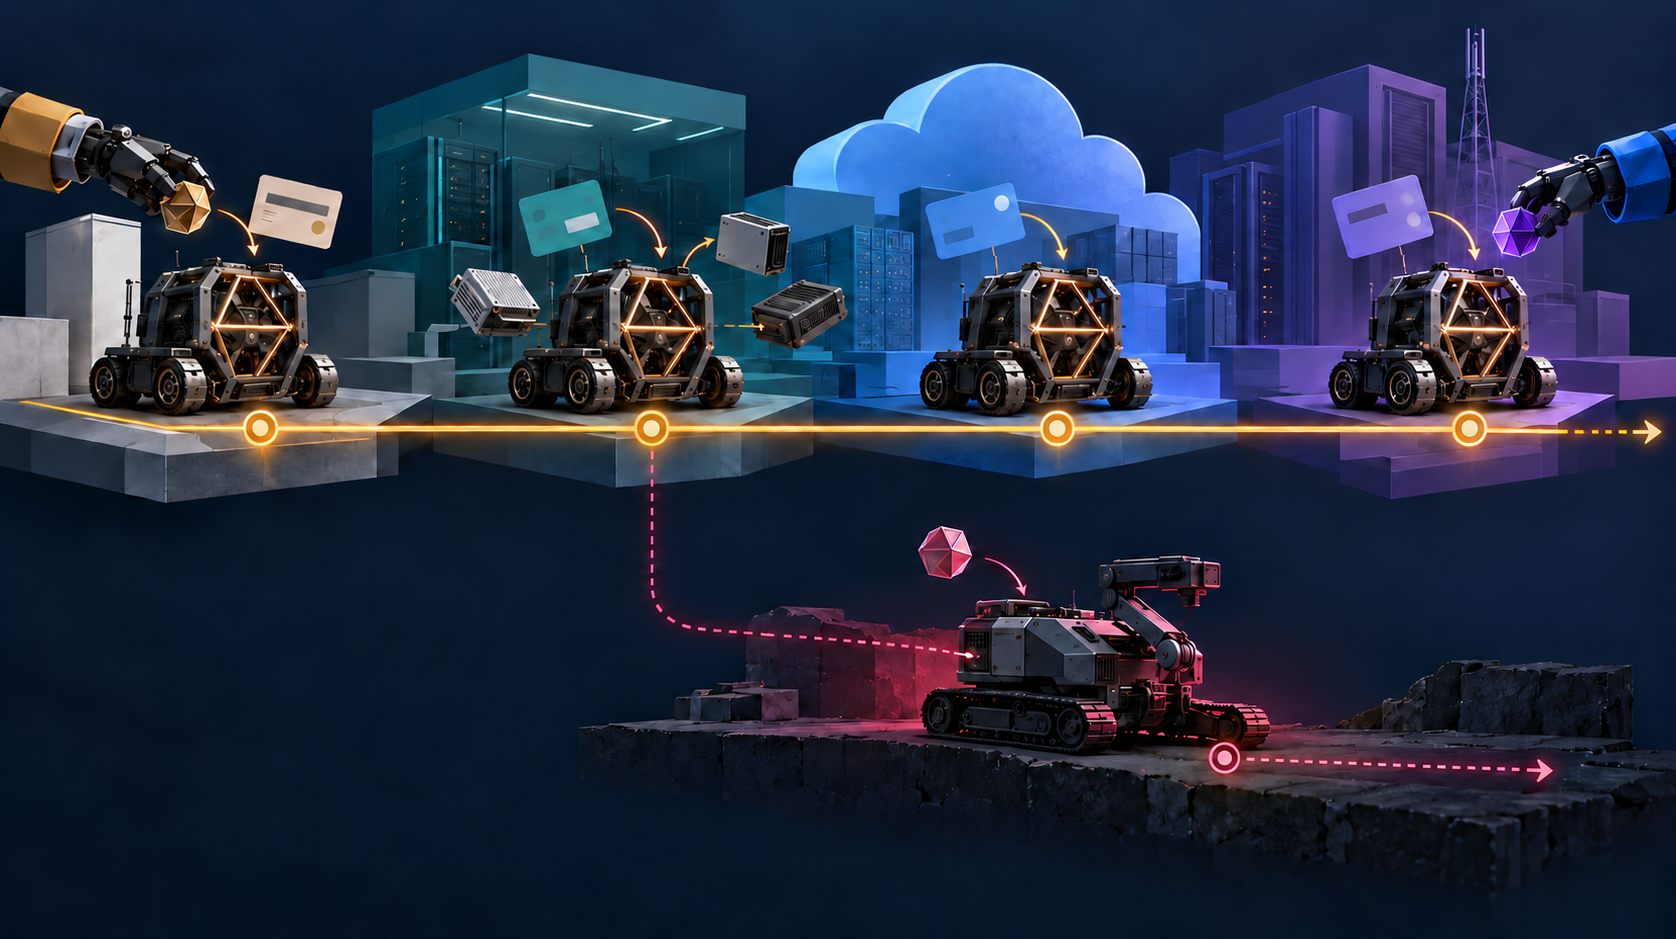
Las empresas migran agentes por razones ordinarias: capacidad, coste, soberanía de datos, avería o fin de contrato. Si la reputación se une al identificador de instancia, a la clave o al proveedor, una migración correcta borra el contexto que hacía posible exigir cuentas. El mismo actor vuelve como supuesto desconocido.
La revisión 00 de Identity for Autonomous Agents and Robots llama a esto brecha de continuidad. También reconoce el problema inverso: la cuenta, el dispositivo o la clave pueden permanecer aunque cambie quien controla al agente. El borrador propone identity0 como término para un referente singular y duradero. Es una propuesta terminológica, no vocabulario consensuado por el IETF.
El texto es un Internet-Draft individual activo con objetivo Informational. No es un RFC, no representa consenso del IETF y no define protocolo. Cinco borradores compañeros describen una arquitectura AIRS de registro, EPP, RDAP, atestación aplicada y gobernanza. El mismo autor declara una implementación de referencia. La existencia de esa pila no prueba su adopción ni obliga a aceptar su diseño para reconocer el problema.
La unidad correcta es la responsabilidad
Un agente puede usar muchos procesos y conservar una sola historia. Un robot puede reiniciarse. Un orquestador puede crear trabajadores efímeros. La frontera útil no surge de contar procesos, sino de preguntar qué unidad debe conservar acciones, obligaciones y reputación de forma independiente.
En un parque de robots físicamente iguales, esa unidad puede ser cada ejemplar. Un incidente, una retirada o una póliza necesita saber qué unidad actuó, no qué aspecto tenía. En software, una cuenta, una IP, una cookie, un patrón de texto o una tasa de peticiones son señales contextuales. No prueban por sí solas qué entidad persistente actuó.
La sustitución de señales por identidad permite dos abusos: escapar del historial cambiando la señal, o cargar el historial de otro actor a quien comparte la misma señal.
Una credencial no contiene al sujeto
El anclaje material protege una clave y puede encarecer la fabricación de identidades de alta garantía. No es la entidad. El identificador la referencia. La credencial transporta atributos y caduca. La autenticación verifica una prueba. El operador es una relación mutable. La autorización determina capacidades; la reputación evalúa conducta.
La separación importa incluso cuando cada componente funciona. RFC 9334 distingue evidencia de atestación, su evaluación y la decisión de quien confía. WebAuthn y NIST SP 800-63-4 tratan ciclos de autenticadores, vinculación y recuperación. Esos mecanismos pueden verificar una ceremonia sin decidir si un agente fue vendido o reasignado en el mundo real.
Revocar una credencial debe cerrar una vía de prueba presente, no borrar al sujeto de acciones pasadas. Conservar una credencial tampoco debe transferir automáticamente una reputación positiva. El expediente pertenece al referente, no al objeto que hoy lo autentica.
Dos historias con la misma huella criptográfica
La limitación central del borrador es explícita: la no transferibilidad describe qué debe denotar la identidad; no es una propiedad que la criptografía pueda imponer sola.
En una migración legítima, el anclaje anterior autoriza al nuevo y se retira. En una venta encubierta, vendedor y comprador pueden producir la misma secuencia. La cadena demuestra continuidad de control, pero no observa quién ejerce ese control.
Por eso hacen falta recibos separados: afirmación del sujeto duradero, alta o retirada de anclajes, estado de la credencial, intervalo de autoridad del operador y conducta atribuida. El contrato, la gobernanza y la política del tercero deben tratar la transferencia oculta. Una etiqueta que diga «mismo agente verificado» borra el límite probatorio.
La escasez no equivale a confianza
El borrador propone anclajes escasos y difíciles de clonar para un nivel de garantía resistente a Sybil. El trabajo original sobre ataques Sybil muestra la amenaza general de un participante que presenta muchas identidades. Pero escasez y resistencia a extracción son propiedades distintas. La primera eleva el coste de fabricar muchas apariencias; la segunda dificulta copiar una prueba reutilizable.
Ninguna demuestra seguridad de conducta, autorización o competencia. Una etiqueta de hardware debe decir exactamente qué clave se protegió, con qué mecanismo y en qué momento. No puede convertirse en una certificación general del agente.
La persistencia introduce además riesgo de correlación. RFC 6973 protege identidades humanas contextuales; los agentes pueden revelar a las personas y organizaciones que representan. Separar atributos y usar divulgación selectiva limita el daño. Un sujeto durable no necesita exhibir un identificador público universal en cada interacción.
De la terminología al comportamiento observable
La lectura de Heng Lu exige mantener separadas las capas: anclaje físico, entidad, nombre, credencial, operador, autoridad, acción y efecto. Una especificación inicial mínima debería coordinar únicamente continuidad, unicidad, prueba de control y transiciones. Funciones, jurisdicciones, capacidades y reputación quedan por encima.
La primacía del código exige pruebas versionadas entre implementaciones independientes: rotación, retiro sin reutilización, recuperación, conflicto, dos sucesores plausibles y conservación de historia. Un registro detallado y una constitución institucional siguen siendo evidencia simbólica si nadie ha demostrado esos casos.
El trabajo WIMSE citado explora credenciales de agentes vinculadas a autoridad organizativa y expiró el 1 de septiembre de 2026. Otro borrador de requisitos de identidad también expiró; los requisitos agentic actuales cubren autenticación y descubrimiento. Son trabajos adyacentes, no prueba de un referente durable resuelto.
Fuentes y límites
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Las fuentes se congelaron el 30 de septiembre de 2026, hora de Shanghái. La revisión 00 es un Internet-Draft individual activo con objetivo Informational, no un RFC. Los cinco textos AIRS son propuestas individuales sin consenso ni despliegue demostrado. Los borradores WIMSE y draft-yl citados estaban expirados. La aplicación del marco de Heng Lu es análisis de Daniel Kade, no texto de esos documentos.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance