
Zusammenfassung
draft-ietf-dtn-eid-pattern-11beschreibt Mengen von Bundle-Protocol-Endpoint-IDs in Text und CBOR sowie einen X.509-OtherName namensBundleEIDPattern.- Weil es keine allgemeine Teilmengenlogik für EID-Muster gibt, wirken entsprechende Name Constraints nicht in der üblichen Pfadprüfung, sondern erst bei der Prüfung einer konkreten Node ID.
- Ein Treffer ist an Implementierung und Nutzung gebunden: Schemenkenntnis, Normalisierung, Elision, Grenzen und übergeordnete Logik bestimmen Ergebnis und Wirkung.
Warum die Kette nicht das letzte Wort hat
Die PKIX-Pfadprüfung beurteilt Signaturen, Laufzeiten, Ausstellerbeziehungen und Vertrauensanker. Die anschließende Identitätsprüfung beantwortet eine andere Frage: Liegt genau die behauptete Node ID in allen erlaubten und in keinem ausgeschlossenen EID-Muster entlang des Pfades?
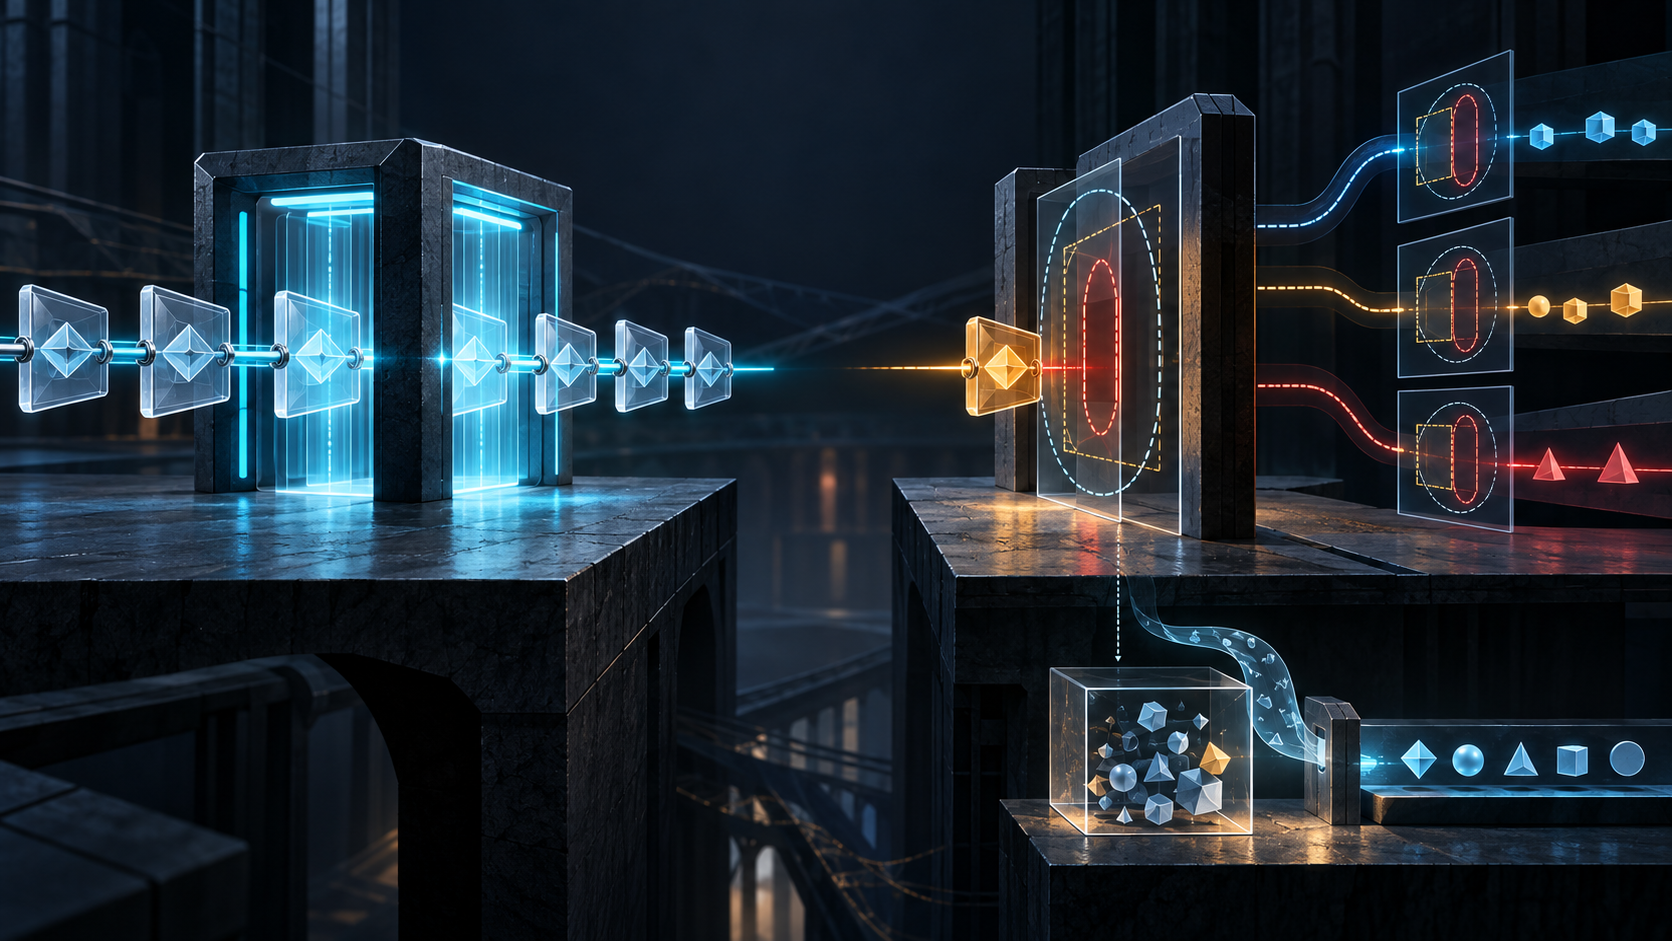
Revision 11 verlegt diese Prüfung bewusst nach hinten. Ein EID-Muster besitzt keine schemenübergreifende Teilmengenrelation. Deshalb kann BundleEIDPattern in einer CA-Name-Constraints-Erweiterung die EID- oder EID-PATTERN-ID-SANs untergeordneter Zertifikate während RFC 5280 nicht direkt einschränken. Die Einschränkungen werden bei der endgültigen TCPCL-Node-ID-Prüfung ausgewertet. Für die mit einer BPSec-Operation verbundene Entität ist eine entsprechende Profiländerung vorgesehen.
Eine gültige Kette und eine ungültige Node ID sind daher kein Widerspruch. Wer beide Ergebnisse als „Zertifikat gültig“ zusammenfasst, löscht die einsatznähere Schranke.
Untersucht wird die am 23. September 2026 aktualisierte Revision 11 mit Ablaufdatum 27. März 2027. Datatracker führt sie als aktives DTN-Arbeitsgruppendokument und liefert im API-Feld keinen angestrebten RFC-Status; der Entwurfskopf nennt Standards Track. Daraus folgt weder RFC-Status noch Konsens, Implementierung oder Betrieb.
Erst der Typ, dann der Vergleich
BPv7 nutzt EIDs als Quellen und Ziele. BPSec verwendet eine EID als Security-Source-Identität, TCPCL als Peer-Identität. Für Routing, Weiterleitung, Zustellung, Sicherheits- und Konvergenzschichtregeln werden zugleich EID-Mengen benötigt.
Der Entwurf vereinheitlicht deren Darstellung mit schemenspezifischem Matching und kompakten ipn-Bereichen. Ein Textelement kann jedoch genau gleich aussehen wie die einzelne EID, die es auswählt. Nur der Kontext sagt, ob der Wert Identität oder Mengenselektor ist.
Eine EID fälschlich als Muster zu behandeln, kann laut Sicherheitsabschnitt Rechte erweitern. PKIX trennt die Typen durch verschiedene OtherNames. In Text kann ein führendes | das Muster eindeutig markieren. Ein Zwischensystem, das beide als beliebige Zeichenfolge speichert, entfernt diese Sicherung vor dem eigentlichen Vergleich.
Gleiche Menge, verlorene Herkunft
Die Reihenfolge von Musterelementen ist logisch bedeutungslos. Eine Implementierung darf sortieren, vereinigen, Duplikate entfernen und kanonisieren; sie darf die Eingabe anschließend verwerfen. Für den Betrieb kann die Menge gleich bleiben, für eine spätere Erklärung fehlt dann die Herkunft.
Bei Any-SSP kann der Encoder Textname oder Zahl eines Schemas auslassen, wenn alle Decoder die fehlende Form ergänzen sollen. Kennen zwei Versionen unterschiedliche Schemaregister, können sie aus derselben Eingabe unterschiedliche Mengen bilden. Ein Upgrade ändert die Entscheidung, obwohl die sichtbare Konfiguration unverändert blieb.
Mehrere Elemente eines Musters bilden OR. AND, NOT und die Bedeutung mehrerer getrennter Muster definiert erst der jeweilige Nutzer. Zu einem Protokolleintrag „matched“ gehören daher Prozessor, Version, unterstützte Schemen, normalisierte Menge und Kombinationsregel.
Auch der Fallback ist eine Entscheidung
Bei einem unbekannten Schema darf ein Prozessor abbrechen oder das Element überspringen. Eine dadurch unbrauchbare Routing- oder Forwarding-Regel lässt den Knoten auf eine Alternative oder Voreinstellung zurückfallen. Dieser Weg wurde nicht bewusst als Default gewählt; er entstand aus einer Fähigkeitslücke.
Auch Mengengrenzen unterscheiden sich. Ein Edge-Gerät und ein Core-Router können verschiedene Kardinalitäten verkraften. Manipulierte CBOR-Längen und riesige, aber gültige Mengen können Ressourcen erschöpfen. Annahme durch den Konfigurationsdienst beweist keine sichere Auswertung auf jedem Ziel.
*:** zeigt die Kontextmacht besonders deutlich: als erlaubter Zertifikatsunterbaum wirkungslos, als ausgeschlossener Unterbaum faktisch ein Verbot der bundle-security-EKU, in einer Weiterleitungsregel möglicherweise ein Fangnetz für alle Ziele. Übertragbar ist die Syntax, nicht die Befugnis.
Lu Hengs Minimum Initial Specification begrenzt den gemeinsamen Kern auf deterministische Darstellung und notwendiges Matching. Running-Code Primacy verlangt Belege vom tatsächlich laufenden Prozessor und der konkreten Node-ID-Prüfung. Getrennte Realitätsschichten verhindern, dass Kodierung, Menge, PKIX-Pfad, Identität, Sitzung, Sicherheitsoperation, Weiterleitung und Zustellung zu einem einzigen grünen Status verschmelzen.
Quellen und Grenzen
- https://datatracker.ietf.org/doc/draft-ietf-dtn-eid-pattern/
- https://datatracker.ietf.org/doc/draft-ietf-dtn-eid-pattern/history/
- https://datatracker.ietf.org/api/v1/doc/document/draft-ietf-dtn-eid-pattern/
- https://www.ietf.org/archive/id/draft-ietf-dtn-eid-pattern-11.txt
- https://www.ietf.org/archive/id/draft-ietf-dtn-eid-pattern-11.html
- https://www.rfc-editor.org/rfc/rfc9171.html
- https://www.rfc-editor.org/rfc/rfc9172.html
- https://www.rfc-editor.org/rfc/rfc9174.html
- https://www.rfc-editor.org/rfc/rfc5280.html
- https://www.rfc-editor.org/rfc/rfc9525.html
- https://www.rfc-editor.org/rfc/rfc8949.html
- https://www.rfc-editor.org/rfc/rfc8610.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Die Quellen belegen keine OID-Zuweisung, benannte Implementierung, Ausstellungspraxis, Interoperabilität, Attacke, Störung, Verbreitung, Leistung oder Geschäftswirkung.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten