
Zusammenfassung
- RFC 9999 gibt Evidence, Endorsements, Reference Values, Attestation Results und Appraisal Policies einen gemeinsamen, selbstbeschreibenden Wrapper.
- Record, Tag und Collection CMW liefern Struktur und Typ, aber für sich keine Authentizität, Integrität, Vertraulichkeit, zusammengesetzte Identität oder Zugriffsfreigabe.
- Repräsentiert eine Collection ein einziges zusammengesetztes Gerät, müssen alle Evidence-Objekte kryptografisch gebunden sein; danach bewertet der Verifier und die Relying Party entscheidet.
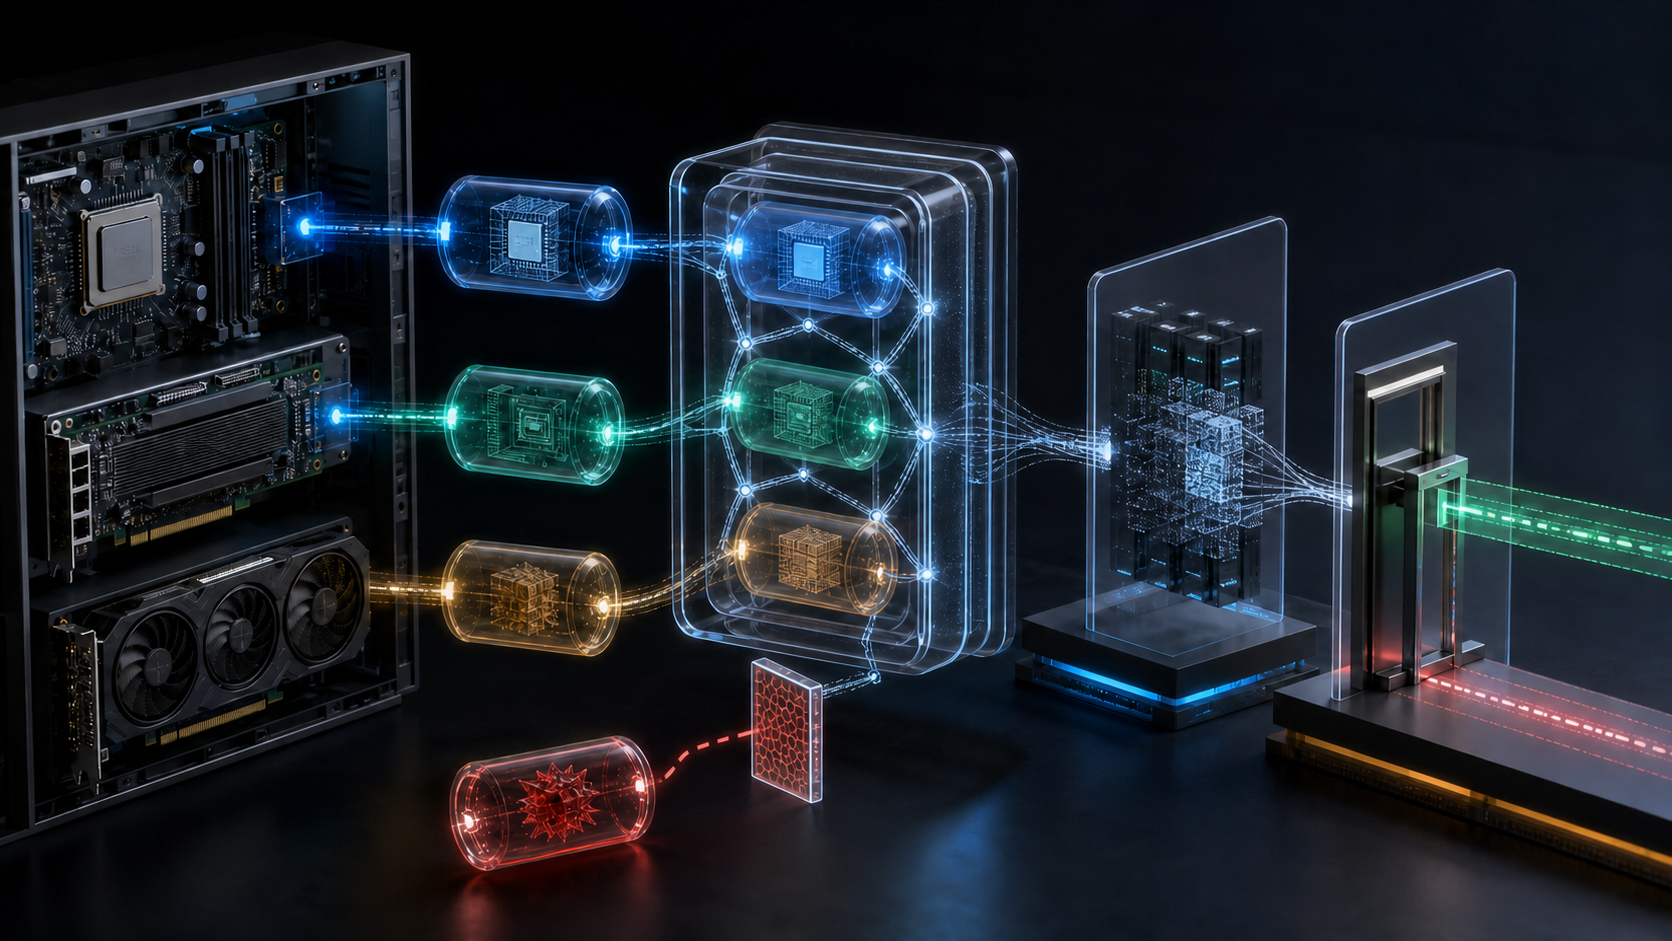
Ein Server soll in einen Bereich für Confidential Computing aufgenommen werden. Der Hauptprozessor meldet seine Boot-Kette, die SmartNIC ihren Firmware-Zustand und die GPU einen dritten Zustand aus einer eigenen Attesting Environment. Ein Sammeldienst legt alle drei Objekte in eine Collection CMW.
Nun ersetzt ein Angreifer nur den SmartNIC-Eintrag durch gültige Evidence aus einem gesunden System. Jede Einzelsignatur kann stimmen. Alle Medientypen können erkannt werden. Der Parser findet keinen Fehler. Trotzdem beschreibt die Collection kein reales Gerät mehr. Drei lokal wahre Aussagen wurden zu einer global falschen Geräteidentität zusammengesetzt.
Genau dort liegt die Grenze von RFC 9999, veröffentlicht im Juli 2026 als IETF Standards Track RFC. Der RATS Conceptual Message Wrapper macht konzeptionelle Attestierungsnachrichten über verschiedene Protokolle und Serialisierungen hinweg transportierbar. Er vereinheitlicht die Hülle, nicht die Wahrheit ihres Inhalts.
Typzuordnung ist keine Bewertung
RFC 9334 trennt die Rollen. Der Attester erzeugt Evidence. Der Verifier verwendet Evidence, Endorsements, Reference Values und eine Appraisal Policy for Evidence, um ein Attestation Result zu erzeugen. Die Relying Party wendet anschließend ihre eigene Appraisal Policy for Attestation Results auf die konkrete Aktion an.
RFC 9999 registriert dafür fünf Bitpositionen: Reference Values, Endorsements, Evidence, Attestation Results und Appraisal Policy. Ein Record CMW enthält Medientyp oder CoAP Content-Format, den serialisierten Wert und bei Mehrdeutigkeit das ind-Bitfeld.
Das Feld sagt, welcher Handler zuständig ist. Es sagt nicht, ob das Objekt vertrauenswürdig ist. Ein Reference Value kann veraltet sein, ein Endorsement von einem nicht akzeptierten Schlüssel stammen, echte Evidence die Frist überschreiten und ein Attestation Result unter einer anderen Policy entstanden sein.
Der Kernprozessor kann den inneren Inhalt undurchsichtig an ein Plug-in reichen. Das ist ein Vorteil für Erweiterbarkeit und zugleich eine Autoritätsgrenze. Der Demultiplexer besitzt das Recht, Bytes zu routen. Er besitzt nicht das Recht, das Gerät freizugeben.
Eine Collection bedeutet nicht automatisch ein Gerät
CMW ist ein Baum. Record und Tag sind Blätter; Collection hält benannte CMW-Elemente und darf weitere Collections enthalten. So lassen sich heterogene Nachweise von CPU, SmartNIC und GPU gemeinsam transportieren, ohne das äußere Protokoll für jede Plattform neu zu definieren.
Die Grammatik erlaubt aber auch verschiedene Nachrichtentypen und Inhalte zu mehreren Geräten in derselben Collection. Aus „Collection empfangen“ folgt daher nicht „vollständige Evidence für genau ein Gerät“. Der optionale Wert __cmwc_t, eine URI oder OID, gibt der Sammlung einen Typ und ihren Labels einen Namensraum. Er kann eine zulässige Zusammenstellung beschreiben. Ohne Schutz bleibt er eine Behauptung über die Struktur.
Rekursion verlangt ebenfalls eine lokale Regel. Implementierungen dürfen die Verschachtelung begrenzen. Wenn ein Gateway nur eine Ebene prüft und der Verifier vier Ebenen akzeptiert, sehen beide im gleichen Objekt möglicherweise verschiedene Bedeutungen. Tiefe, Größe, Mitgliederzahl, unbekannte Typen und Fehlerverhalten müssen im Host-Protokoll übereinstimmen.
Drei Signaturen brauchen noch eine gemeinsame Bindung
RFC 9999 stellt klar: CMW ist kein Sicherheitsformat. CBOR CMW kann mit COSE_Sign1, JSON CMW mit JWS signiert werden; außerdem kann CMW als cmw Claim in CWT oder JWT reisen. Diese Mechanismen sind verfügbar, aber nicht automatisch vorhanden.
Wenn eine Collection Evidence für ein zusammengesetztes oder geschichtetes Einzelgerät enthält, müssen alle Evidence-Elemente kryptografisch miteinander gebunden sein. Möglich sind eine Signatur über die gesamte Collection, gemeinsame Identifikatoren und Nonces, Signaturen zwischen Elementen oder Hash-Verknüpfungen. Der Attester, der die Collection erstellt, trägt die Verantwortung für ihre Integrität.
Der Umfang entscheidet über die Aussage. Eine äußere Signatur des Sammeldienstes beweist, dass dieser Dienst bestimmte Bytes signiert hat. Sie beweist nicht zwingend eine Verbindung zur Attestation Root des Geräts. Eine wiederholte Seriennummer ist schwach, wenn jedes Teil sie frei eintragen kann. Ein gemeinsamer Nonce verbindet eine Sitzung nur, wenn er authentisiert in jede Umgebung gelangt und jede Antwort ihn tatsächlich bindet.
Ein Audit-Datensatz braucht deshalb mehr als signature_valid=true: Hash der ursprünglichen Collection, äußere Form, Collection-Typ, Labels, innere Medientypen und Indikatoren, Signierer und Schlüssel-ID, Frischematerial, Bindungsmethode, Tiefe und Validierungstranskript. Sonst bleibt unklar, ob die Kryptografie die Blätter, die Zusammenstellung oder nur ein äußeres Token umfasste.
Ein neuer Träger ist eine neue Vertrauensgrenze
RFC 9999 registriert application/cmw+cbor, application/cmw+json, application/cmw+cose und application/cmw+jws, ferner JWT/CWT Claims und eine X.509-Erweiterung. Dieselbe Nachricht kann durch Web-API, beschränktes Protokoll, Zertifikat oder Datei laufen.
Jeder Träger schützt eine andere Fläche. JWS kann eine Collection signieren, aber später extrahierte Evidence ungeschützt lassen. JWT authentisiert seinen Aussteller, nicht automatisch alle inneren Produzenten. TLS schützt eine Verbindung, nicht die Herkunft eines weitergereichten Objekts. Die Umkodierung von CBOR nach JSON kann die Semantik erhalten und gleichzeitig die Signatur über exakte Bytes zerstören.
Das Host-Protokoll muss erlaubte Nachrichtentypen und Kombinationen, Schutzanforderungen, Schnittstelle und Sicherheitswechselwirkung definieren. „Payload ist CMW“ wählt nur Syntax. Es benennt keine Autorität.
Bei X.509 wird die Folge sichtbar. Die CMW-Erweiterung soll gewöhnlich nicht critical sein. Wenn sie für Ressourcenzugriff unverzichtbar ist und eine ältere Relying Party sie sonst ignorieren könnte, darf sie critical sein. Die Markierung entscheidet, ob ein unbekannter Verbraucher geschlossen fehlschlägt oder ohne Attestierungsbedingung weitermacht.
Zertifikate verändern zudem die Offenlegung. Evidence kann personenbezogene Daten, HSM-Modell oder Patchstand enthalten. Die Weitergabe an eine Zertifizierungsstelle ist keine Einwilligung in eine dauerhafte Veröffentlichung. RFC 9999 verlangt eine klare Certification Practice Statement, wenn eine CA solche Daten öffentlich verbreiten will.
Das Attestation Result ist keine Zugriffsanweisung
Ein positives Resultat wird leicht zu einem universellen Ja. Die RATS-Architektur verhindert diese Abkürzung, indem sie den Verifier Owner für die Evidence-Bewertung und den Relying Party Owner für die anwendungsbezogene Nutzung trennt.
Dasselbe gültige Resultat kann Telemetrie erlauben, für Administration Quarantäne verlangen und für eine Schlüsseloperation unzureichend sein. Angeforderte Fähigkeit, Zone, Zeitfenster und Ausnahme gehören zur Relying Party.
Eine reproduzierbare Entscheidung verknüpft, ohne zu verschmelzen: Evidence und Bindung; Versionen von Endorsements und Reference Values; Verifier-Policy und Resultat; Relying-Party-Policy und gewünschte Aktion; endgültiges Ergebnis. Ein Boolean verliert die Ursache. Ein einzelnes Token verliert den Akteur, der Macht ausgeübt hat.
Lu Hengs Running-Code Primacy liefert die Disziplin: Formale Wrapper-Konformität ist wichtige Provenienz, darf aber nicht überschreiben, was Handler, Verifier und Zugriffskontrolle tatsächlich ausgeführt haben. Minimum Initial Specification stützt die dünne gemeinsame Grammatik. Bindung, Kombinationen und Konsequenzen bleiben lokale Entscheidungen. Reality Layers trennt Typ, Signatur, Bewertung und Produktionsaktion.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten