
Summary
- Der Entwurf STI Certificate Transparency in Version 05 ist ein aktives STIR-Arbeitsgruppendokument im IETF Last Call bis zum 5. November 2026. Er beschreibt öffentliche Zertifikatslogs und eingebettete Signed Certificate Timestamps, kurz SCT.
- Eine Zertifizierungsstelle reicht ein Vorzertifikat ein. Das Log verspricht mit dem SCT, es innerhalb der maximalen Zusammenführungsfrist aufzunehmen. Der Verifikationsdienst prüft Signatur, Zertifikatskette und SCT ohne synchronen Logzugriff während des Anrufs.
- Ein Monitor muss neue Logeinträge nach
TNAuthListund Organisationsnamen durchsuchen und sie mit seinen Rufnummern oder Anbieterkennungen vergleichen. Eine fremde Zuordnung löst erst eine Untersuchung, dann gegebenenfalls einen Widerruf oder eine Änderung der Vertrauensliste aus.
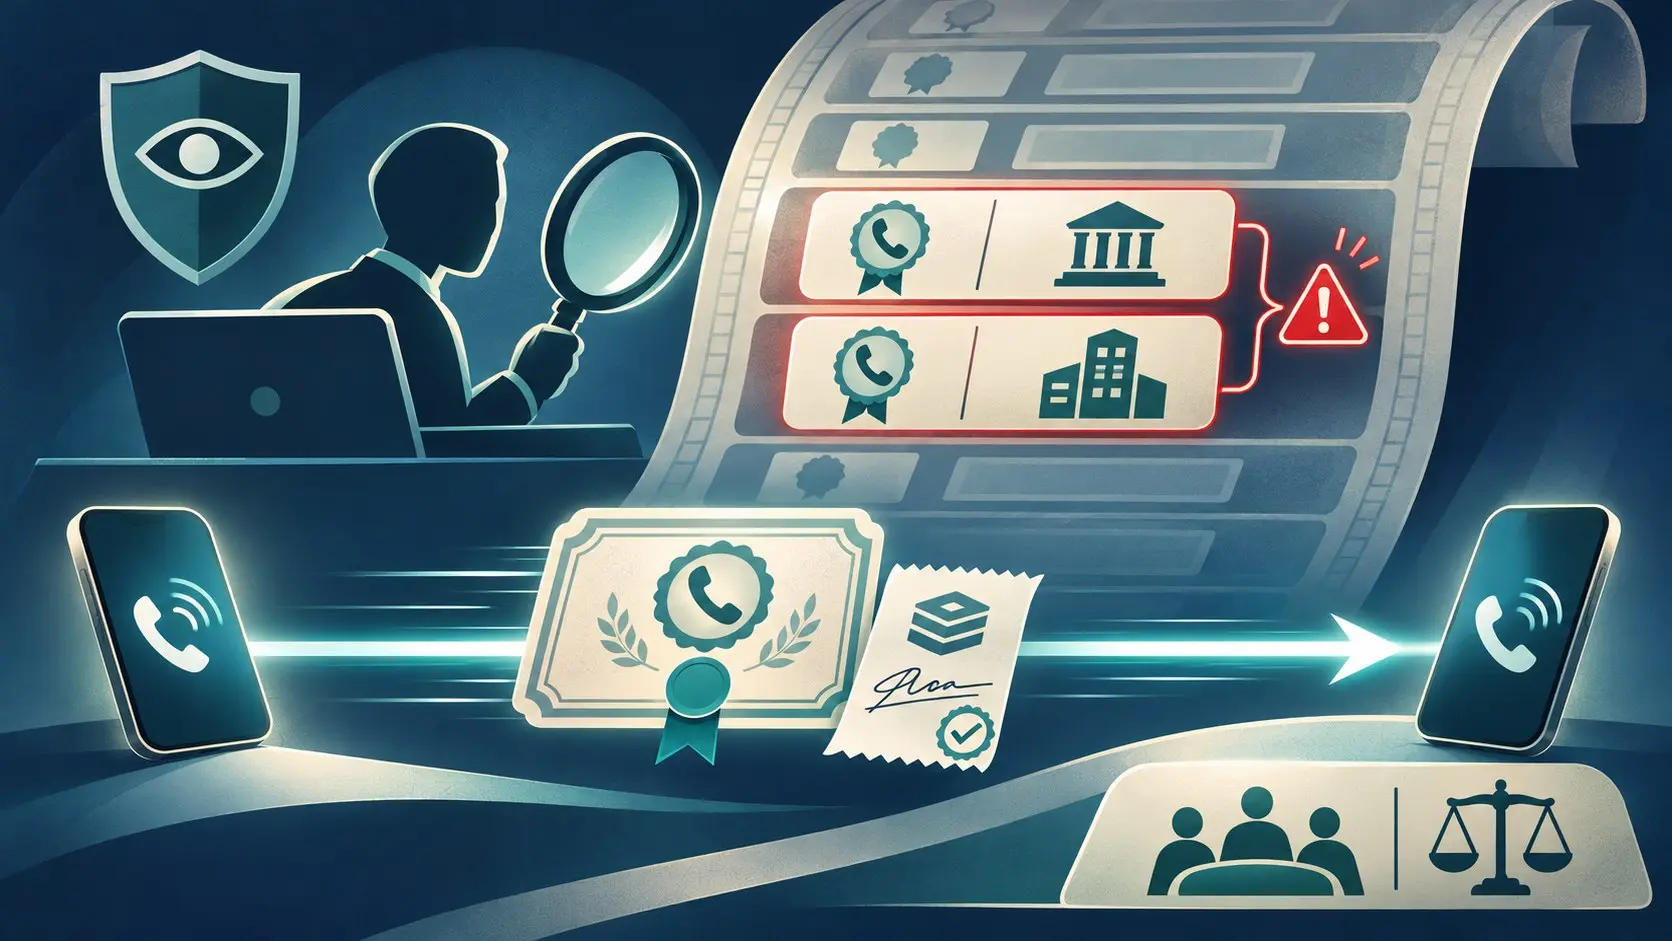
Man stelle sich zwei Zertifikate vor, die verschiedenen Organisationen dieselbe Nummer zuordnen. Beide besitzen Logquittungen. Ein mit dem zweiten Zertifikat signierter Anruf trifft ein, bevor der zuständige Monitor dessen Eintrag gelesen hat. Die lokale Signaturprüfung kann ihren Dienst tun, während die Frage nach dem rechtmäßigen Nummernnutzer noch offen ist. Das ist ein Gedankenversuch zum Ablauf des Entwurfs, kein gemeldeter Missbrauchsfall.
Das Konzept überträgt die nachprüfbaren Logs aus RFC 6962 auf Secure Telephone Identity. RFC 8226 beschreibt die TNAuthList-Erweiterung für Nummern und Anbieterkennungen; RFC 9060 ermöglicht delegierte Zertifikate für Nummernbereiche. Eine STI-Zertifizierungsstelle sendet Vorzertifikat und Zwischenzertifikate. Das Log prüft die Kette bis zu einer akzeptierten Wurzel, deren Liste es veröffentlicht, und gibt ein SCT für das fertige Zertifikat zurück.
Eine Quittung ist noch kein abgearbeiteter Alarm
Das SCT ist ein unterschriebenes Versprechen, das Vorzertifikat innerhalb der Maximum Merge Delay in den Merkle-Baum zu schreiben. Später lassen sich eine signierte Baumspitze und ein Einschlussbeweis prüfen; Konsistenzbeweise vergleichen frühere und spätere Baumstände. Diese Nachweise testen die Arbeit des Logs. Ob der im Zertifikat genannte Nummernanspruch zum tatsächlichen Berechtigten passt, ist die nächste Prüfung. Wer beides unter einem einzigen grünen Häkchen versteckt, macht die kritische Zeitspanne unsichtbar.
Der kurze Anrufpfad ist Absicht. Der Authentisierungsdienst darf SCTs beim Aktivieren des Zertifikats lokal prüfen und das Ergebnis zwischenspeichern. Der empfangende Verifikationsdienst prüft die PASSporT-Signatur, die Kette zu einem akzeptierten STI-Vertrauensanker und die SCT-Signatur mit einem vertrauenswürdigen Logschlüssel. Abschnitt 7.2 verbietet synchrone Beweisabrufe beim Log während des Anrufs. Ein träger Logserver soll nicht jede Verbindung verlängern.
Die ersparte Wartezeit wandert in eine andere Abteilung. Das Log kontrolliert eine Zertifikatskette und verpflichtet sich zur Veröffentlichung. Es führt keine vollständige, ständig aktualisierte Liste der Nutzerrechte an jeder Rufnummer. Der Monitor muss die Logs kennen, seinen letzten signierten Baumstand aufbewahren und die Nummern oder Anbieterkennungen seiner Zuständigkeit pflegen. Er liest neue Einträge, vergleicht TNAuthList und Organisationsname und meldet unerwartete Anspruchsteller. Eine lückenhafte Beobachtungsliste lässt selbst einen fleißigen Monitor am entscheidenden Eintrag vorbeigehen.
Wer darf nach der Entdeckung den Stecker ziehen?
Für bestätigte Fehlausgaben nennt der Entwurf mögliche Wege des STI-Ökosystems: die ausstellende Stelle kann ein Zertifikat widerrufen, oder Verantwortliche können eine Zertifizierungsstelle aus der Liste akzeptierter Vertrauensanker entfernen. Der zweite Eingriff erfasst erheblich mehr Zertifikate. Der Monitor liefert einen Befund, besitzt aber nicht automatisch eine dieser Befugnisse. Ein Alarm ohne zuständige Stelle verwandelt Transparenz in eine sauber signierte Warteschlange.
Auch die Schnittstelle bleibt beim Bestehenden. Die Operationen behalten die Semantik von RFC 6962 unter /ct/v1/; /stict/v1/ wird als klarere Betriebsadresse empfohlen. Diese Benennung löst weder die Frage, wer alle relevanten Logs beobachtet, noch die Frage, wer die Nummernliste aktualisiert oder einen strittigen Aussteller stoppt. Das sind institutionelle Entscheidungen.
Für eine Einsatzbewertung fehlt eine gemessene Folge von Ausgabe, Logaufnahme, Konfliktalarm und endgültiger Entscheidung. Der Entwurf nennt weder eine reale Entdeckungszeit noch eine Häufigkeit missbräuchlicher Zertifikate. Wer schnelle Anrufe durch die Architektur gewinnt, muss die langsamere Aufsicht ausdrücklich finanzieren. Sonst darf die Quittung für einen Nummernanspruch sprechen, den noch niemand geprüft hat.
STI-CT-Entwurf · RFC 6962 · RFC 8226 · RFC 9060 · RFC 8224
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten



