
Zusammenfassung
- Das RIPE NCC führt SiteGround Spain SL als Local-Internet-Registry-Mitglied in Madrid. Der Eintrag belegt eine administrative Beziehung und nennt eine Kontaktmöglichkeit. Er ordnet jedoch weder eine bestimmte AS-Nummer noch Adressblöcke, Routen, Server oder Kunden-Websites zu und ist kein Nachweis der Verfügbarkeit.
- SiteGround beschreibt gemeinsame Nameserver, zentralisiertes DNS, Hosting-Standorte, Sicherungen, Mitarbeiterzugänge, Zwei-Schritt-Verifizierung und Kontowiederherstellung. Diese Mechanismen erleichtern den Betrieb. Der Kunde muss dennoch Registrar-Befugnisse, tatsächliche DNS-Autorität, unabhängige Kopien, übertragbare Zuständigkeit und einen vollständigen Geschäftstest selbst absichern.
Verwaltetes Hosting macht schwierige Aufgaben für kleine Unternehmen zugänglich. Eine Organisation kann eine Domain verbinden, DNS-Einträge bearbeiten, Dateien wiederherstellen oder einem Dienstleister begrenzten Zugang geben, ohne ein eigenes Rechenzentrum zu betreiben. Das spart Zeit und feste Kosten.
Gerade diese Bequemlichkeit kann Grenzen verdecken. Die Domain gehört vielleicht einem persönlichen Konto, die DNS-Zone liegt bei einem anderen Anbieter, E-Mail und Bezahlung hängen von Dritten ab und ein externer Entwickler kennt nur die Anwendung. Ein grüner Status in einem Portal sagt dann wenig darüber aus, ob ein Kunde wirklich bestellen oder sich anmelden kann.
Dieser Beitrag behauptet keinen Ausfall, keine Schwachstelle, kein Fehlverhalten und keine private Architektur von SiteGround Spain SL, einer anderen SiteGround-Gesellschaft oder einem Kunden. Er ordnet ausschließlich öffentliche Quellen ein und trennt Verwaltungsregister, angebotene Mechanismen und beobachtbare Ergebnisse.
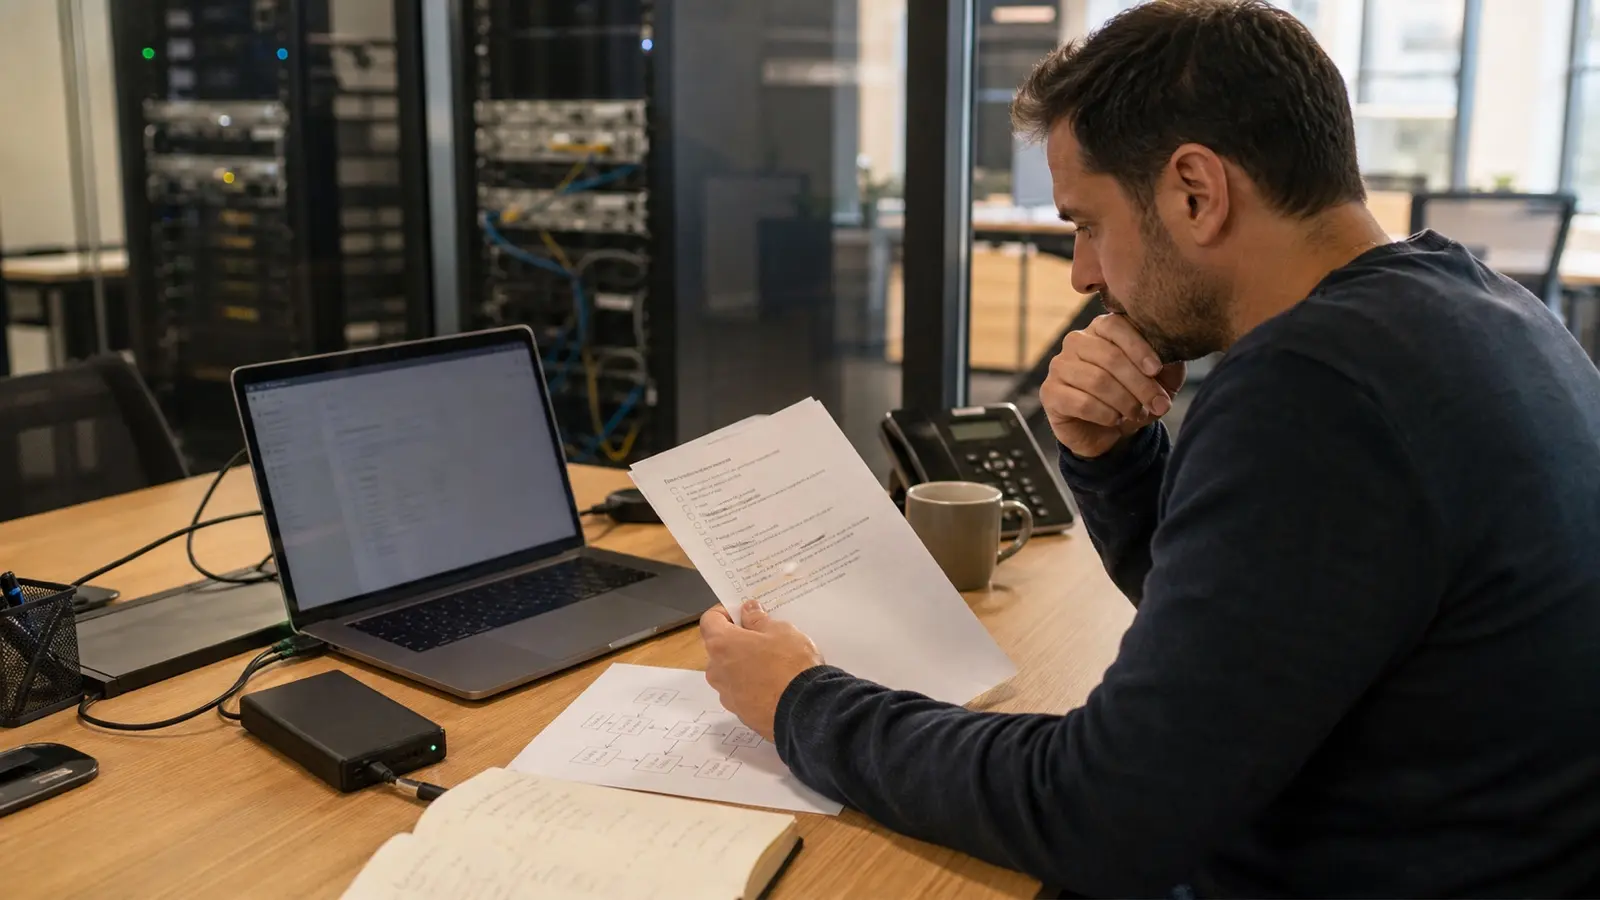
Das Titelbild ist eine eigens erzeugte fotorealistische Redaktionsszene. Eine nicht identifizierte Person prüft in einem gewöhnlichen Büro eine DNS- und Wiederherstellungscheckliste; die Geräte sind allgemein und ohne Marken. Das Bild zeigt oder suggeriert weder SiteGround noch SiteGround Spain SL, Google, reale Beschäftigte, Kunden, Einrichtungen, Systeme, Vorfälle, Schwächen, Leistungswerte oder eine Empfehlung.
Der RIPE-Eintrag ist ein Verwaltungsanker
Die Mitgliederseite des RIPE NCC nennt SiteGround Spain SL, eine Adresse in Madrid, einen Kontakt für RIPE-Angelegenheiten und Spanien als Servicegebiet. Damit liegt eine überprüfbare Verbindung zur bereits veröffentlichten BTW-Verzeichnisentität vor.
Ein Local Internet Registry ist vereinfacht eine Organisation mit einer vertraglichen und administrativen Beziehung zur regionalen Internet-Registry. Im geltenden Regelwerk kann sie Nummernressourcen beantragen oder verwalten. Die Beziehung schafft Identitäts- und Kontaktdaten für Koordination.
Die konkrete Seite nennt aber kein autonomes System, keinen IPv4- oder IPv6-Bereich und keine BGP-Route. Sie sagt nicht, welche Konzerngesellschaft ein Produkt, einen Router, ein Rechenzentrum oder einen Vertrag betreibt. Der Zustand einer Kunden-Website wird nicht gemessen.
Das Register ist daher wie ein Hauptbuch zu lesen. Es bewahrt administrative Identität. Laufender Code, aktuelle Antworten und abgeschlossene Nutzerhandlungen bilden die Betriebsebene. Beide Ebenen sind wichtig, dürfen aber nicht ineinander umgedeutet werden.
Juristische Gesellschaft und Produktmarke brauchen getrennte Zuordnung
Die spanische Unternehmensseite beschreibt eine in mehreren Ländern, darunter Spanien, registrierte Gruppe und stellt Hosting-, Website- und E-Commerce-Angebote vor. Produktanleitungen verwenden meist die Marke SiteGround; die RIPE-Seite nennt SiteGround Spain SL.
Mehrere Namen in einer Lieferkette sind normal. Vertrag, Rechnung, Kontoauszug, Support-Nachricht, Domainregistrierung und Infrastruktur können unterschiedliche Rechtsträger oder Marken zeigen, ohne dass daraus ein Verdacht folgt.
Ein Kunde sollte dennoch wissen, wer Vertragspartner ist, wer abrechnet, welches Konto den Dienst besitzt, welche Stelle eine Übertragung genehmigen darf und welche Absender vertrauenswürdig sind. Im Störungsfall spart eine solche Zuordnung Zeit und schützt vor Täuschung.
Dieser Text nutzt die Markenunterlagen nur für die von SiteGround beschriebenen Funktionen. Er schreibt nicht sämtliche Produkte, Standorte, Beschäftigte oder Kundenbeziehungen allein der spanischen Gesellschaft zu.
Eine Website hängt von mehreren Autoritäten ab
Zuerst muss die Domain registriert, bezahlt und wiederherstellbar sein. Die übergeordnete Registry delegiert an die vorgesehenen Nameserver. Die autoritativen Server liefern richtige Einträge. Die zurückgegebene Adresse führt zur vorgesehenen Bereitstellung. Zertifikat, Anwendung, Datenbank und externe Dienste müssen zusammenarbeiten. Schließlich benötigt eine befugte Person Handlungsmöglichkeiten.
Fehler verschiedener Schichten sehen ähnlich aus. Eine abgelaufene Domain wirkt wie ein Hosting-Ausfall. Ein alter Resolver-Cache wirkt wie eine gescheiterte Migration. Ein fehlender MX-Eintrag stoppt E-Mail, obwohl die Startseite lädt. Ein antwortender Server kann trotzdem einen fehlerhaften Bezahlvorgang liefern.
Nicht jeder Geschäftsinhaber muss Netzwerkprotokolle beherrschen. Eine Seite mit Schicht, Lieferant, internem Eigentümer, erwarteter Beobachtung, Änderungsweg und Rückfallplan reicht oft aus. Sie verhindert, dass ein Vorfall wegen einer einzigen grünen Anzeige zu früh geschlossen wird.
RDAP zeigt Registrierung, nicht die Antwort eines Besuchers
Die gespeicherte Verisign-RDAP-Antwort für SITEGROUND.NET enthält NS1.SITEGROUND.NET und NS2.SITEGROUND.NET sowie Zustände, die Übertragung und Aktualisierung begrenzen. Das ist Registry-Evidenz für die Domain, die in SiteGrounds Standard-Nameservern verwendet wird.
RDAP hilft bei der Kontrolle von Registrar, Status, Daten und Nameservern. Bei Ablauf oder unberechtigter Übertragung sind diese Felder wesentlich.
Die Registry beantwortet jedoch nicht die Kundenzone und testet weder einen autoritativen DNS-Server noch ein Zertifikat, eine Webseite oder ein Postfach. Sie garantiert keine aktuelle Erreichbarkeit.
Eine Organisation hält deshalb eine Domainkarte mit Rechtsträger, Registrar, Verlängerung, Verwaltungsadresse, delegierten Servern, zwei wiederherstellungsfähigen Personen und einem unabhängigen Notfallkanal. Diese Karte wird mit den Live-Daten verglichen.
Zentralisiertes DNS vereinfacht Abläufe, beseitigt aber keine Kontrolle
SiteGrounds Wissensdatenbank nennt ns1.siteground.net und ns2.siteground.net als Standard-Nameserver. Ein Technikbeitrag von 2021 beschreibt die Trennung des DNS von einzelnen Produktionsservern, einen geografisch verteilten Anycast-Cluster und ein gemeinsames Namenspaar für verwaltete Server.
Zentralisierung kann Änderungen bei internen Servermigrationen ersparen. DNS kann unabhängig von einer einzelnen Hosting-Instanz antworten, und eine gemeinsame Oberfläche reduziert Routinearbeit.
Zwei Namen beweisen jedoch weder zwei unabhängige Betreiber noch räumliche Trennung. Hinter Namen können mehrere Instanzen mit einer gemeinsamen Kontrollgrenze stehen. Der Beitrag ist eine Anbieterbeschreibung des Designs aus 2021, keine aktuelle unabhängige Prüfung, Verfügbarkeitsmessung oder kundenspezifische Garantie.
Der Kunde nutzt die Funktion und beobachtet gleichzeitig von außen: autoritative Server, mehrere öffentliche Resolver und die wichtigste Nutzerhandlung. Mechanismus und Ergebnis benötigen unterschiedliche Belege.
Nur die autoritative Oberfläche verändert die öffentliche Zone
Die SiteGround-Anleitung erklärt, dass der eigene DNS-Editor wirksam ist, wenn die Domain auf SiteGround-Nameserver zeigt. Verweist die übergeordnete Delegation auf einen anderen Dienst, ändert ein korrekt aussehender A-, MX- oder TXT-Wert im SiteGround-Portal möglicherweise nichts im Internet.
Diese Kontrollgrenze verursacht häufig vermeintliche „Propagationsprobleme“. Jemand bearbeitet die vertraute Oberfläche, obwohl die Autorität anderswo liegt. Wiederholtes Speichern behebt das nicht.
Vor einer Änderung folgt ein fester Ablauf: Registrar bestimmen, Delegation beim Elternbereich lesen, autoritative Server direkt abfragen, Soll-Zone vergleichen und anschließend öffentliche Resolver prüfen. So lassen sich falsche Oberfläche und alter Cache unterscheiden.
A und AAAA ordnen Adressen zu, CNAME bildet einen Alias, MX steuert E-Mail, TXT trägt Verifikationen oder Richtlinien und SRV lokalisiert Dienste. Die Zone betrifft weit mehr als die Startseite.
Ein Nameserver-Wechsel ist eine Migration der gesamten Zone
SiteGrounds Anleitung zum Nameserver-Wechsel weist darauf hin, dass erweiterte Einträge danach aus der Zone des neuen Anbieters beantwortet werden. Benutzer sollen eigene Einträge vor dem Wechsel anlegen. Das ist entscheidend, denn die Delegation verschiebt die Autorität für die ganze veröffentlichte Zone.
Ein Unternehmen kann die Website verlagern und E-Mail, Zahlung, Identität oder Kampagnen bei anderen Diensten belassen. Wird nur die Webadresse kopiert, erscheint die Seite erreichbar, während Mail oder Verifikation ausfallen.
Der Plan exportiert A, AAAA, CNAME, MX, TXT, SRV, CAA und wichtige NS. Jeder Eintrag erhält Dienst und Eigentümer. Die neue Zone wird vorab gebaut und direkt abgefragt; die alte bleibt während der Überlappung verfügbar. Mehrere Netze testen das Ergebnis.
Auch der Rückweg steht vor Beginn fest. Fehlt ein kritischer Eintrag, findet kein Wechsel statt. Liefert die neue Autorität falsche Werte, kennt das Team die Rückstellung beim Registrar und die möglichen Cache-Zeiten beider Versionen.
Propagation bedeutet viele unabhängig ablaufende Caches
SiteGround beschreibt TTL, Eintragstyp, Resolver-Cache und Netzbedingungen als Faktoren für die Sichtbarkeit einer Änderung. Es gibt keinen weltweiten Zeitpunkt, an dem alle Antworten gleichzeitig umspringen.
Eine kurzfristige TTL-Senkung löscht keinen Wert, der bereits mit einer längeren früheren TTL gespeichert wurde. Die Delegation von Nameservern kann sich zudem anders verhalten als ein gewöhnlicher A-Eintrag.
Während der Umstellung werden alter und neuer Wert, erwartete TTL und Startzeit protokolliert. Das Team fragt Autorität, eigenen Resolver, zwei unabhängige öffentliche Resolver und ein weiteres Netz ab. Normale Übergangsunterschiede führen nicht zu ständig neuen Änderungen.
Fertig bedeutet geschäftlich fertig: richtige Antwort, funktionierende E-Mail, gültige Zertifikate, wichtige Subdomains und eine abgeschlossene Transaktion. Die Meldung „gespeichert“ ist kein Abschluss.
DNS trägt E-Mail, Nachweise und weitere Geschäftswege
Der dokumentierte Editor unterstützt MX, TXT, CNAME und SRV. Ein vergessener MX unterbricht eingehende Nachrichten. Ein fehlender DKIM-Wert verschlechtert Authentifizierung. Eine veraltete TXT-Prüfung kann eine Verlängerung blockieren. Ein falscher CNAME kann ein Portal trennen.
Jeder wesentliche Eintrag gehört zu einem Geschäftszweck und einer verantwortlichen Person. Marketing, Finanzen, IT und Dienstleister können von derselben Zone abhängen, ohne es zu wissen.
Eine überschaubare externe Kontrolle beobachtet erwartete NS, SOA-Konsistenz, wichtige A/AAAA, MX-Ziele und ausgewählte Sicherheits-TXT. Warnungen müssen verständlich sein und einen Kanal verwenden, der nicht von der betroffenen Domain abhängt.
Hosting-, CDN- und DNS-Standort beantworten unterschiedliche Fragen
SiteGrounds Infrastrukturseite führt Madrid und weitere Rechenzentrums- oder CDN-Standorte auf und beschreibt die Nutzung von Google Cloud. Der Beitrag zum zentralisierten DNS behandelt separat einen DNS-Cluster. Die Schichten arbeiten zusammen, haben aber nicht dieselbe Lage oder Zuständigkeit.
Autoritatives DNS kann antworten, obwohl der Hosting-Ursprung ausfällt. Ein CDN kann Cache-Dateien liefern, während eine Datenbank nicht erreichbar ist. Primärsystem und Sicherung können in verschiedenen Regionen liegen. Die sichtbare Adresse kann einem Infrastrukturzulieferer gehören, nicht dem Unternehmen auf der RIPE-Seite.
Der Kunde dokumentiert gewählte Hosting-Region, CDN oder Proxy, Ursprung, autoritatives DNS, Sicherungsstandort-Regel und Supportweg. Er kennt auch den Unterschied zwischen Selbstbedienung und Anbieteraktion.
Anbieteraussagen beschreiben ein angebotenes Design. Die tatsächliche Platzierung, Kapazität und Umschaltung eines Kunden werden durch Kontoeinstellungen, Vertrag, aktuelle Messungen und Übungen belegt.
Eine Sicherung muss den gleichen Fehler wie die Produktion überleben
SiteGround dokumentiert automatische Sicherungen und die Wiederherstellung von Dateien, Datenbanken und E-Mail. Zugleich warnt die Anleitung, dass das Löschen einer Website den üblichen Zugriff auf Sicherungen entfernt. Eine herunterladbare Kopie hängt vom Dienst oder einer separaten manuellen Kopie ab.
Damit wird eine wichtige Lebenszyklusgrenze sichtbar. Folgen Produktion und alle Kopien demselben Löschbefehl, kann Aufräumen den Rückweg entfernen. Steuert ein einziges Konto alles, blockiert ein Zugangsproblem die Wiederherstellung selbst dann, wenn Daten noch vorhanden sind.
Der Umfang wird ausdrücklich erfasst: Dateien, Datenbanken, E-Mail, Konfiguration, Zertifikate, Geheimnisse, DNS, Zeitpläne, externer Speicher und Integrationen. Hinzu kommen Aufbewahrung, Ort, Löschverhalten, Downloadrecht und auslösende Person.
Eine unabhängige Kopie kann einfach sein: regelmäßiger verschlüsselter Export wichtiger Daten und der DNS-Zone in ein getrennt kontrolliertes Unternehmenskonto, ergänzt um Registrar-Informationen außerhalb derselben Zugangsdaten.
Madrid und Eemshaven ersetzen keinen Wiederherstellungstest
SiteGrounds Standortdokumentation ordnet im beschriebenen Produktkontext Sicherungen von in Madrid gehosteten Sites Eemshaven zu. Geografische Trennung kann die Wirkung eines lokalen Ereignisses begrenzen.
Sie beseitigt keine gemeinsamen Konto-, Lösch- oder Schlüsselabhängigkeiten. Eine externe Datenbank oder SaaS-Integration kann fehlen, und die Kopie kann geschäftlich zu alt sein. Eine Karte beweist keinen Neustart der Anwendung.
Ein repräsentativer Test stellt Dateien und Datenbank an einem isolierten Ziel wieder her, verwendet einen sicheren Testnamen, lädt Geheimnisse über den genehmigten Weg und verhindert Kontakte zu echten Kunden. Danach wird eine Testbestellung, ein Formular, eine Anmeldung oder eine Aktualisierung abgeschlossen.
Gemessen werden möglicher Datenverlust und Wiederherstellungsdauer. Die Ziele folgen Transaktionen und Verpflichtungen, nicht der Anzahl der Backup-Symbole.
Wiederherstellen kann aktuelle richtige Daten überschreiben
Eine vollständige Wiederherstellung kann Beschädigung beheben, aber nach dem Sicherungszeitpunkt entstandene Bestellungen, Uploads oder Nachrichten entfernen. Wenn sicher, wird zunächst der aktuelle Stand bewahrt. Symptom und jüngste Änderungen werden notiert, danach fällt die Entscheidung zwischen Dateien, einzelner Datenbank, E-Mail und ganzer Site.
Nach dem Vorgang prüft das Team von außen, gleicht Anwendung und Datenbankschema ab, versöhnt Zahlungs- und Nachrichtenwarteschlangen und testet Zeitpläne. Eine technische Erfolgsmeldung beendet den Vorfall erst nach dem Geschäftstest.
Eine Übung vor dem Ernstfall zeigt Berechtigungen und Lücken. Eine kurze bereits verwendete Anleitung ist belastbarer als eine lange, nie erprobte Richtlinie.
Mitarbeiterkonten trennen Betriebsarbeit von Eigentum
SiteGround beschreibt Collaborator-Konten mit eigenem Client-Area-Zugang. Sie sehen nur freigegebene Sites oder Dienste und sind bei Abrechnung, persönlichen Angaben, privaten Supportverläufen und nicht freigegebenen Ressourcen eingeschränkt.
Das ist nachvollziehbarer als ein gemeinsames Eigentümerpasswort. Ein Entwickler kann Dateien und Datenbanken bearbeiten, ohne Domain oder Abrechnung zu besitzen. Eine Redaktion braucht keine Befugnis zur Übertragung des Kontos.
Weitere Anleitungen erklären Hinzufügen, zusätzliche Freigabe, Entfernen der Zusammenarbeit und Löschen eines Kontos. Der Kunde bleibt für Eintritt, Rollenwechsel und Austritt verantwortlich: nur nötige Rechte geben, prüfen und entziehen. Das Eigentümerkonto bleibt unter Organisationskontrolle.
Mindestens zwei aktuelle Personen kennen den Wiederherstellungsweg; alltägliche Vollrechte müssen sie deshalb nicht beide besitzen.
Zwei-Schritt-Verifizierung schützt nur mit kontrollierter Rückgewinnung
SiteGround dokumentiert zeitbasierte Codes, zusätzliche Authentifikatoren und ein Ersatztelefon. Dadurch reicht ein gestohlenes Passwort allein weniger wahrscheinlich für eine Kontoübernahme.
Rückgewinnungsdaten gehören zur gleichen Grenze. Das private Telefon einer ausgeschiedenen Person kann zum Ausfallpunkt werden. Eine private Mailadresse ist womöglich nicht übertragbar; ein unbekanntes Zusatzgerät bleibt als stiller Zugang zurück.
Die Organisation nutzt eine eigene Verwaltungsadresse, inventarisiert Geräte, schützt Wiederherstellungsinformationen in einem genehmigten Tresor und prüft sie nach Personalwechseln. Gute Kontrolle verhindert fremden Zugriff und erhält zugleich die Handlungsfähigkeit des rechtmäßigen Eigentümers.
Eigentumswiederherstellung dauert länger als eine Anmeldung
SiteGround veröffentlicht Verfahren für verlorene Verwaltungs-Mail oder Telefonnummer, Konten bei Dritten oder ehemaligen Beschäftigten sowie verstorbene Eigentümer. Je nach Fall können Identität, Zahlungen, Gesellschaftsunterlagen, Gerichtsbeschlüsse oder andere Vollmachten erforderlich sein.
Diese Prüfung verhindert eine leichtfertige Übertragung eines wertvollen Dienstes. Sie zeigt zugleich, warum Eigentum vor einem Notfall bereinigt werden sollte. Während eines Ausfalls erzeugt ein Konto beim früheren Dienstleister zusätzliche Verzögerung.
Regelmäßig werden aktueller Eigentümer, wiederherstellbare Abrechnung, zweite befugte Person, verfügbare Unterlagen und die Abhängigkeit des Registrars vom gleichen privaten Konto kontrolliert.
Anbieter- und Kundenmonitoring beobachten verschiedene Wirklichkeiten
SiteGround beschreibt Plattformüberwachung und Mitteilungen zu geplanten oder ungeplanten Wartungen. Die Fehlerhilfe fragt nach Erreichbarkeit von anderen Orten, sichtbarer Meldung, jüngsten Änderungen und laufenden Arbeiten.
Wenn mehrere Netze die Domain nicht auflösen, beginnt die Suche bei Delegation und DNS. Bei richtigem DNS und einem betroffenen Netz geht es um Resolver oder Weg. Antwortet der Server mit Anwendungsfehler, folgen Code und Datenbank. Funktioniert die Startseite, aber nicht die Zahlung, wird die Transaktion untersucht.
Ein Anbieterstatus kann ein breites Ereignis zeigen, aber nicht jeden Kundeneintrag, jedes Zertifikat, Plugin, Geheimnis oder Geschäft. Ein einzelner Kundenfehler beweist umgekehrt keinen Plattformausfall.
Der Kunde überwacht die wichtigste Handlung von außen, erhält Warnungen über einen zweiten Kanal und schließt erst nach erfolgreicher Handlung und Abgleich verzögerter Daten.
Ein umsetzbarer 30-Tage-Plan
Woche eins klärt Autorität: Rechtsträger, Registrar, Ablauf, Zahlung, Verwaltungs-Mail, Nameserver, Hosting und Support. Zwei wiederherstellungsfähige Personen und der Ersatzweg der Zwei-Schritt-Verifizierung werden bestätigt.
Woche zwei erfasst DNS: Zone exportieren, A, AAAA, CNAME, MX, TXT, SRV und CAA Geschäftswegen zuordnen, Delegation und Autorität extern vergleichen und nur in der wirksamen Oberfläche ändern.
Woche drei erfasst Daten: Dateien, Datenbank, E-Mail, Geheimnisse, geplante Aufgaben und Integrationen mit dem Backup-Umfang vergleichen; wichtige Daten und DNS-Export unter getrennte Kontrolle legen.
Woche vier testet Wiederherstellung: isoliertes Ziel, sicherer Testname, repräsentative Handlung, Messung von Zeit und Datenalter, externe Prüfung. Das Ergebnis ist eine einseitige Servicekarte mit Eigentümern, Lieferanten, Einträgen, Kopien, letztem Test und akzeptierten Lücken.
Schlussfolgerung
Der RIPE-NCC-Eintrag von SiteGround Spain SL ist ein nützlicher administrativer Anker. Er bildet kein bestimmtes Netz ab und bestätigt keinen Kundendienst. SiteGrounds Unterlagen beschreiben praktische DNS-, Hosting-, Backup-, Zugangs- und Wiederherstellungsmechanismen; ihre Wirkung hängt von aktueller Konfiguration, Befugnis und Kundentests ab.
Eine belastbare Kontinuitätsaussage ist konkret und datiert: Die Domain hat wiederherstellbares Organisationseigentum, die Delegation stimmt, autoritative Einträge entsprechen der Abhängigkeitskarte, externe Prüfungen sehen die richtigen Antworten, wesentliche Daten liegen unabhängig vor, befugte Personen können handeln und der Nutzerweg wurde abgeschlossen.
Das Register bewahrt Identität, der Anbieter liefert Mechanismen, und laufender Dienst mit getesteter Wiederherstellung zeigt die Realität.
Sources
- https://www.ripe.net/membership/member-support/list-of-members/es/siteground/
- https://www.siteground.es/empresa
- https://rdap.verisign.com/net/v1/domain/siteground.net
- https://www.siteground.com/kb/can-find-sites-dns
- https://www.siteground.com/blog/centralized-dns
- https://www.siteground.com/kb/manage-dns-records
- https://www.siteground.com/kb/how_to_change_my_ns_record
- https://www.siteground.com/kb/dns-propagation
- https://www.siteground.com/datacenters
- https://www.siteground.com/kb/backup-service
- https://www.siteground.com/kb/where_are_sitegrounds_servers
- https://www.siteground.com/kb/what-can-i-do-as-a-collaborator
- https://www.siteground.com/kb/collaborator-management
- https://www.siteground.com/kb/login-account-using-two-step-verification
- https://www.siteground.com/kb/lost-access-account
- https://www.siteground.com/kb/what-to-do-when-my-website-is-down
- https://www.siteground.com/kb/what-is-the-status-of-my-server
Bildnachweis
Originales fotorealistisches Redaktionsbild für BTW Media: Eine nicht identifizierte für eine Website zuständige Person vergleicht an einem gewöhnlichen Schreibtisch eine DNS- und Wiederherstellungscheckliste mit einer Abhängigkeitsskizze; im Hintergrund steht allgemeine markenlose Technik. Die Enddatei ist ein JPEG mit 1600 × 900 Pixeln ohne Drittanbieterfoto, Logo, Marke, echtes Dashboard oder lesbare private Daten. Sie zeigt oder suggeriert weder SiteGround noch SiteGround Spain SL, Google, reale Beschäftigte, Einrichtungen, Kunden, Architektur, Leistung, Vorfall, Schwäche oder Empfehlung.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten