
Zusammenfassung
- Singapur erweitert das National Cybersecurity Command Centre (NC3), um Bedrohungsdaten zu bündeln, exponierte kritische Systeme zu finden, bösartige Domains zu sperren und größere Vorfälle zu koordinieren.
- Der Praxistest liegt bei den Infrastrukturbetreibern: Aus einer nationalen Warnung muss eine nachvollziehbare Reparatur werden, während der Dienst weiterläuft.
Singapur will, dass seine Verteidiger über Behörden- und Unternehmensgrenzen hinweg dasselbe Bild sehen. Angreifer tun das längst.
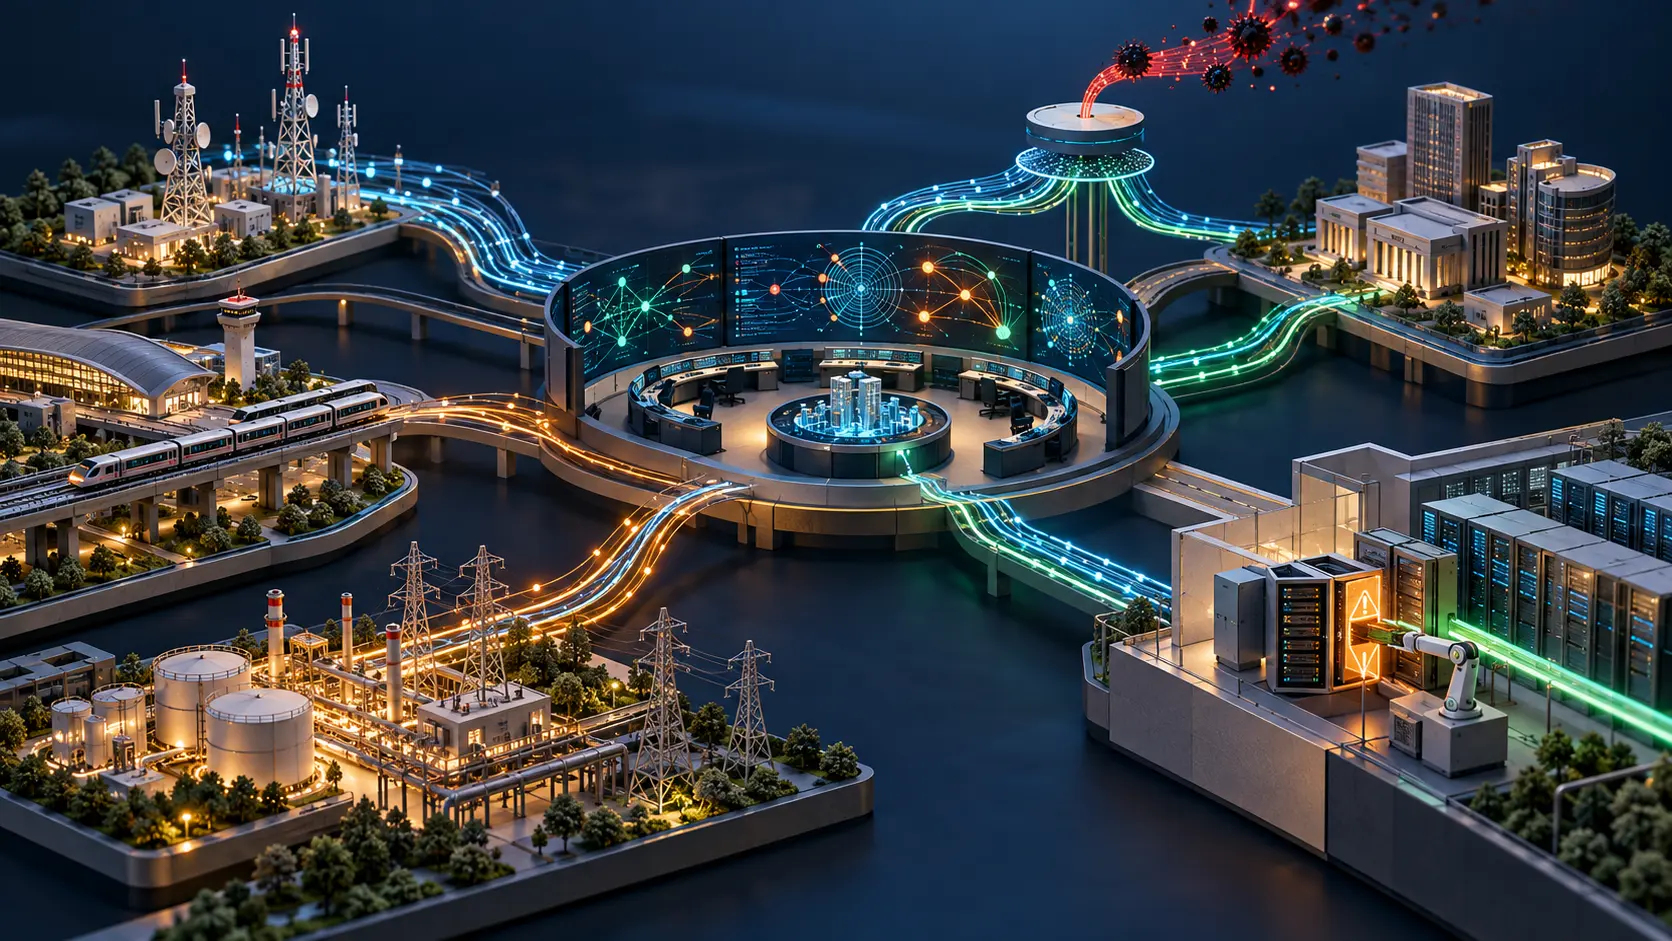
Das National Cybersecurity Command Centre (NC3) der Cyber Security Agency of Singapore (CSA) wird zum operativen Zentrum der nationalen Cyberabwehr ausgebaut. Die angekündigten Verbesserungen bündeln fünf Aufgaben: Bedrohungsdaten zusammenführen, einen Protective Domain Name Service (PDNS) betreiben, internetseitig erreichbare kritische Systeme erfassen, Erkennungssysteme ausgewählter Betreiber anbinden und größere Vorfälle mit KI-Unterstützung koordinieren.
NC3 führt Informationen aus getrennten Organisationen in einer gemeinsamen operativen Sicht zusammen. Ein exponiertes System kann national sichtbar werden, bevor sein Betreiber über den konkreten Reparaturweg entschieden hat.
Singapurs Reaktion auf den Angriff auf Telekommunikationsnetze zeigt, warum diese Unterscheidung zählt. Bei Operation CYBER GUARDIAN erkannten die vier großen Betreiber zuerst Aktivitäten von UNC3886 und meldeten sie an CSA und die Infocomm Media Development Authority. Behörden und Betreiber arbeiteten danach mehr als elf Monate zusammen; über 100 Verteidiger waren beteiligt. Laut CSA wurden Zugangspunkte geschlossen, Reparaturen umgesetzt und die Überwachung ausgeweitet.
Der erste Alarm kam von den Netzeigentümern. Der Staat brachte Reichweite, ressortübergreifende Koordination und zusätzliche Informationen ein. NC3 soll diese Zusammenarbeit zum Alltag machen: Meldungen von Regierung, CII-Eigentümern, Sicherheitsunternehmen und internationalen Partnern bündeln; CSA Einblick in internetseitig erreichbare Systeme geben; und Eigentümern helfen, schwerwiegende oder aktiv ausgenutzte Schwachstellen zu priorisieren.
Der Patch landet trotzdem auf einem Produktivsystem. Eine zentrale Sicht kann einen verwundbaren Dienst finden und seine Priorität erhöhen. Der Betreiber plant den Eingriff, testet die Korrektur, verwaltet Lieferantenabhängigkeiten und hält Kunden während der Arbeit verbunden. Hier wird „gemeinsame Verantwortung“ konkret: Eine Warnung wirkt erst, wenn die Organisation mit Systemzugriff auch handeln kann.
PDNS schafft einen weiteren Kontrollpunkt. Singapur plant, bekannte bösartige Domains auf Grundlage des Online Criminal Harms Act zu sperren, bevor die Verbindung den Nutzer erreicht. Die Abwehr greift damit vor den lokalen Filtern einzelner Unternehmen. Das Gesetz sieht für Access-Blocking-Anweisungen außerdem eine erneute Prüfung und eine Berufung an ein Review Tribunal vor. Sperrtempo und Korrekturtempo gehören auf dieselbe Betriebsanzeige.
NC3 soll zudem Erkennungssysteme des Centre for Strategic Infocomm Technologies schrittweise bei ausgewählten CII-Eigentümern einbinden. KI-Systeme sollen laufende Vorfälle verfolgen, Lagebewertungen erstellen und nächste Schritte planen. Das Zentrum kann mehr Menschen und Informationen an einen Tisch bringen; den Eingriff in die Produktion führt weiterhin der Eigentümer aus und trägt das Dienstrisiko.
CSAs Mitteilung vom 13. Oktober beschreibt die Fähigkeiten und kündigt ihre Weiterentwicklung an. Sie nennt weder die Zahl angeschlossener CII-Eigentümer noch den Anteil erfasster Internet-Assets oder eine Zielzeit vom Schwachstellenhinweis bis zum bestätigten Abschluss. Erst diese Zahlen zeigen, ob NC3 zur Betriebsplattform der nationalen Abwehr wird oder zu einem sehr gut ausgestatteten Besprechungsraum.
Die nächste brauchbare Bilanz ist schlicht: Wie viele Betreiber teilen Telemetrie? Wie schnell bestätigen sie eine schwere Schwachstelle? Wie lange dauert die Reparatur? Bleibt der Dienst verfügbar? Und wie lange braucht eine PDNS-Sperre bis zur Prüfung und Korrektur? Singapur hat das gemeinsame Lagebild angekündigt. Das Patch-Register zeigt, ob es das Netz verändert.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten