
Zusammenfassung
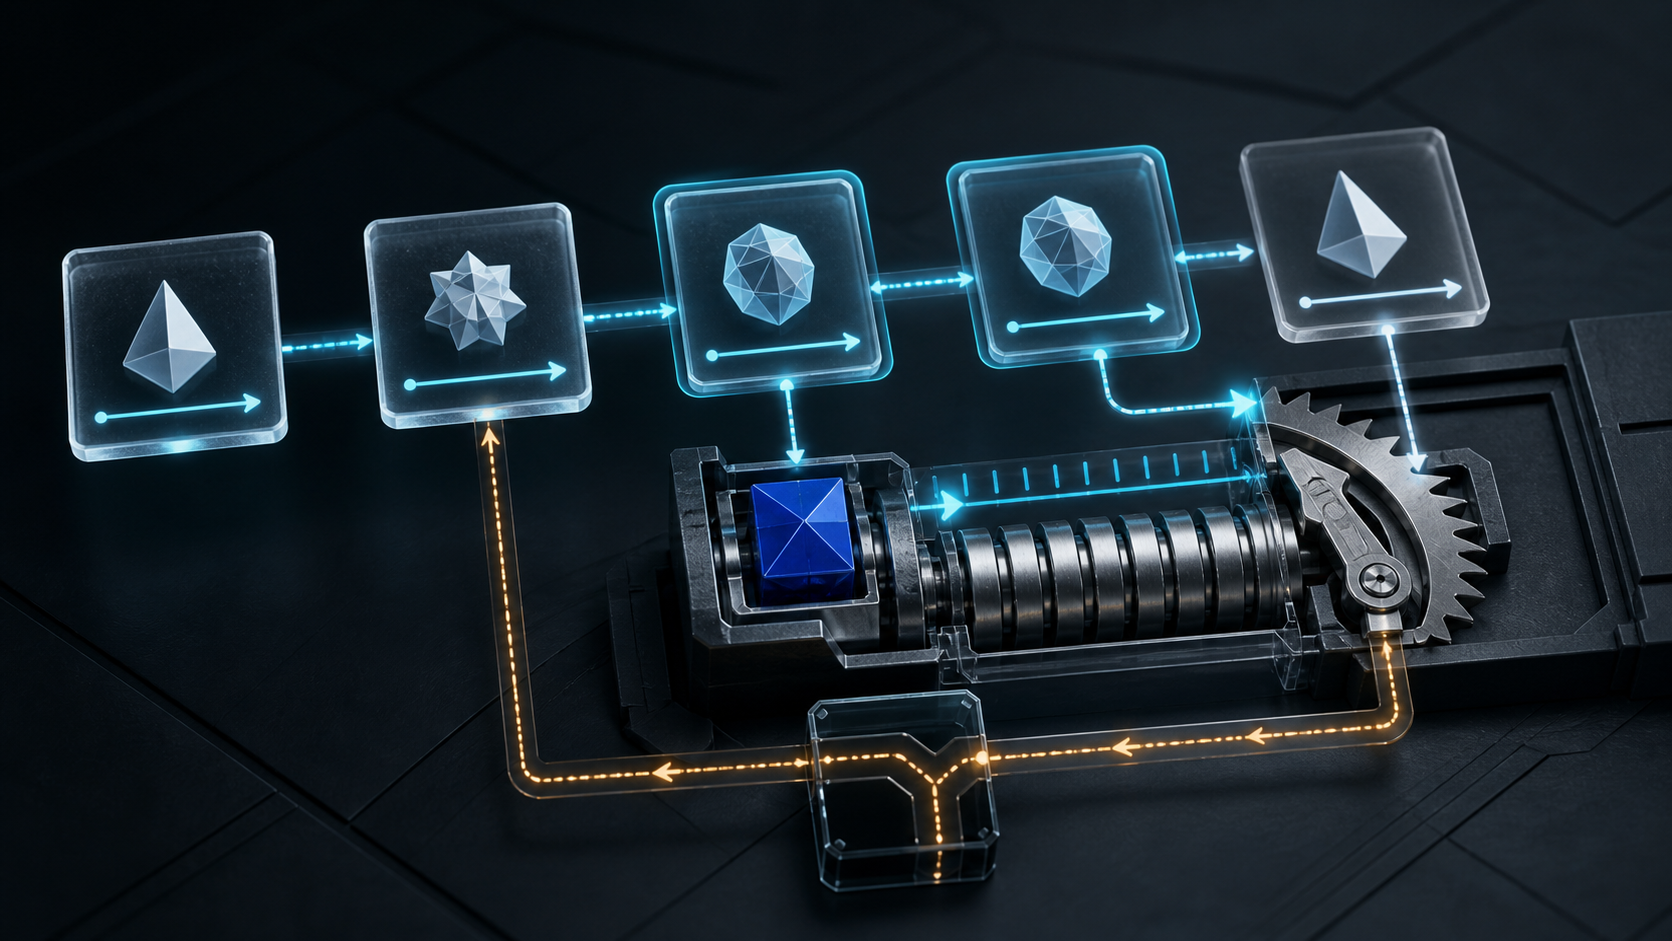
- Bleibt Nachricht 4 des WPA2-Vier-Wege-Handshakes aus, darf der Access Point Nachricht 3 erneut senden. Verwundbare Clients verstanden die echte Kopie als erneute Anweisung, denselben Sitzungsschlüssel zu installieren.
- Weder WLAN-Passwort noch ausgehandelter Schlüssel wurden gewonnen. Zurückgesetzt wurden Paketnummern und Replay-Zähler, deren Vorwärtsbewegung die sichere Nutzung des geheimen Schlüssels erst gewährleistete.
- Die Korrektur beseitigte nicht die Wiederholung: Der Client darf noch einmal antworten, muss aber jeden frischen Schlüssel nur einmal installieren und dessen monotonen Zustand erhalten.
Der Vier-Wege-Handshake arbeitet auf einem Medium, das Pakete verliert. Nach Nachricht 3 richtet der Client den paarweisen temporären Schlüssel ein und sendet Nachricht 4. Verschwindet diese Antwort, kann der Access Point den erfolgreichen Abschluss nicht erkennen. Er überträgt Nachricht 3 erneut. Ohne dieses Verhalten würde schon eine gewöhnliche Funkstörung die Verbindung blockieren.
KRACK machte aus diesem normalen Ausgleich einen Angriff. Mathy Vanhoef und Frank Piessens beschrieben auf der CCS 2017 einen Angreifer in Funkreichweite, der eine kanalbasierte Vermittlerposition herstellt, Nachricht 4 vom Access Point fernhält und die daraufhin wiederholte Nachricht 3 an das Opfer weitergibt. Die Nachricht ist authentisch. Der Fehler lag darin, ihre lokale Wirkung ein zweites Mal vollständig auszuführen.
Eine Schlüsselinstallation kopierte nicht nur geheime Bytes. In betroffenen Implementierungen setzte sie zugleich den als Nonce verwendeten Sendepaketzähler und den Replay-Zähler der Empfangsseite zurück. Derselbe geheime Schlüssel konnte danach wieder mit früherem Zustand arbeiten. Schlüsselsekretheit und Sitzungsidentität blieben bestehen, während die zeitliche Eindeutigkeit zerbrach, auf die die Chiffre angewiesen war.
Darum ist die Kurzform „WPA2-Passwort geknackt“ falsch. Ein Passwortwechsel repariert die Installationslogik nicht. Auch die Wirkung war nicht überall gleich. Für CCMP nennt die Arbeit Replay und Entschlüsselung, nicht aber die unmittelbare Fälschung beliebiger WLAN-Frames. Bei TKIP und GCMP kann auch Fälschung möglich sein. Eingriffe in TCP oder HTTP benötigen geeigneten Verkehr und weitere Schritte.
Besonders schwer war ein Verhalten bestimmter wpa_supplicant-Pfade unter Linux und Android: Bei der Neuinstallation konnte ein vollständig nullgesetzter temporärer Schlüssel entstehen. Das war kein universelles Merkmal aller WPA2-Geräte. Chiffre, Verkehrsrichtung, Handshake-Variante und tatsächliche Implementierung bestimmten die Folgen.
KRACK zeigte außerdem eine Grenze formaler Sicherheit. Die von den Forschern betrachteten Beweise behandelten Schlüsselsekretheit und Sitzungsauthentisierung. Sie modellierten nicht, wann ein ausgehandelter Schlüssel im Programm installiert wird und was eine Wiederholung dieses Ereignisses bedeutet. Bewiesenes Protokoll und laufende Zustandsmaschine hatten nicht dieselbe Oberfläche.
Die wesentliche Reparatur trennt Antwort und Festschreibung. Eine wiederholte gültige Nachricht 3 darf eine neue Nachricht 4 auslösen. Sie darf keine neue Schlüsselinstallation auslösen. Entweder setzt die Konfiguration eines bereits verwendeten Schlüssels dessen Zähler nicht zurück, oder jeder frische Schlüssel erhält während eines Handshakes genau eine Installationsmöglichkeit.
Dafür musste kein Funkformat geändert werden. Ein korrigierter Client kann weiter mit einem alten Access Point sprechen: Wiederholung und Antwort bleiben sichtbar, nur der lokale unumkehrbare Übergang wird begrenzt. Betreiber können die Regel unabhängig voneinander übernehmen, ohne auf einen gemeinsamen Umstellungstag zu warten.
Die Patchfläche war trotzdem verzweigt. CERT/CC ordnete in VU#228519 eine CVE-Familie ab CVE-2017-13077 verschiedenen Handshakes zu. Der Hinweis zu hostapd und wpa_supplicant unterschied Station, Access Point, 802.11r-Fast-Transition, Gruppenschlüssel, Treiber und Firmware. Android legte die Behebung auf den Patchstand 2017-11-06, wies aber darauf hin, dass auch Chipsatzhersteller Änderungen liefern mussten.
Die Folgeuntersuchung von 2018 ist für die Bewertung entscheidend. Die meisten geprüften Anbieter hatten Korrekturen verteilt; dennoch fanden die Forscher verbliebene Implementierungsfehler und eine schwächere Umgehung beim Gruppenschlüssel. Eine veröffentlichte Version ist somit Ausgangsevidenz. Erst ein Produkttest bestätigt den tatsächlich ausgeführten Übergang.
Die allgemeine Lehre reicht über WLAN hinaus: Die Echtheit einer Nachricht belegt ihren Absender, nicht die gefahrlose Wiederholbarkeit der von ihr ausgelösten Handlung.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten