
Zusammenfassung
- Im Sicherheitsplan für das dritte Quartal 2026 führt das RIPE NCC vier Vorhaben als „In Bearbeitung“: externe Prüfungen und Standards, Risikobewertung und GRC, Anwendungssicherheit und Penetrationstests sowie Monitoring und Managed Security Services.
- Die Ergebnisse sind nicht austauschbar. Ein Assurance-Bericht ist keine Risikoannahme, ein eingespielter Fix ist noch keine unabhängige Verifikation, und ein Alarm ist nicht automatisch ein bestätigter Vorfall.
- Sinnvoll wäre ein versioniertes, öffentliches Übergabeprotokoll mit enger Aussage, Geltungsbereich, Evidenzklasse, liefernder und annehmender Funktion, Ausnahmeart und Wiederholungsdatum — ohne technische Angriffsfläche preiszugeben.
Ein Projekt kann beschäftigt wirken und trotzdem an einer Tür liegen bleiben. Auf der einen Seite hat ein Team sein Ergebnis abgelegt. Auf der anderen weiß niemand, ob das Ergebnis vollständig, aktuell oder für die nächste Entscheidung verwendbar ist. In einem Statusbericht sehen beide Zustände gleich aus: „In Bearbeitung“.
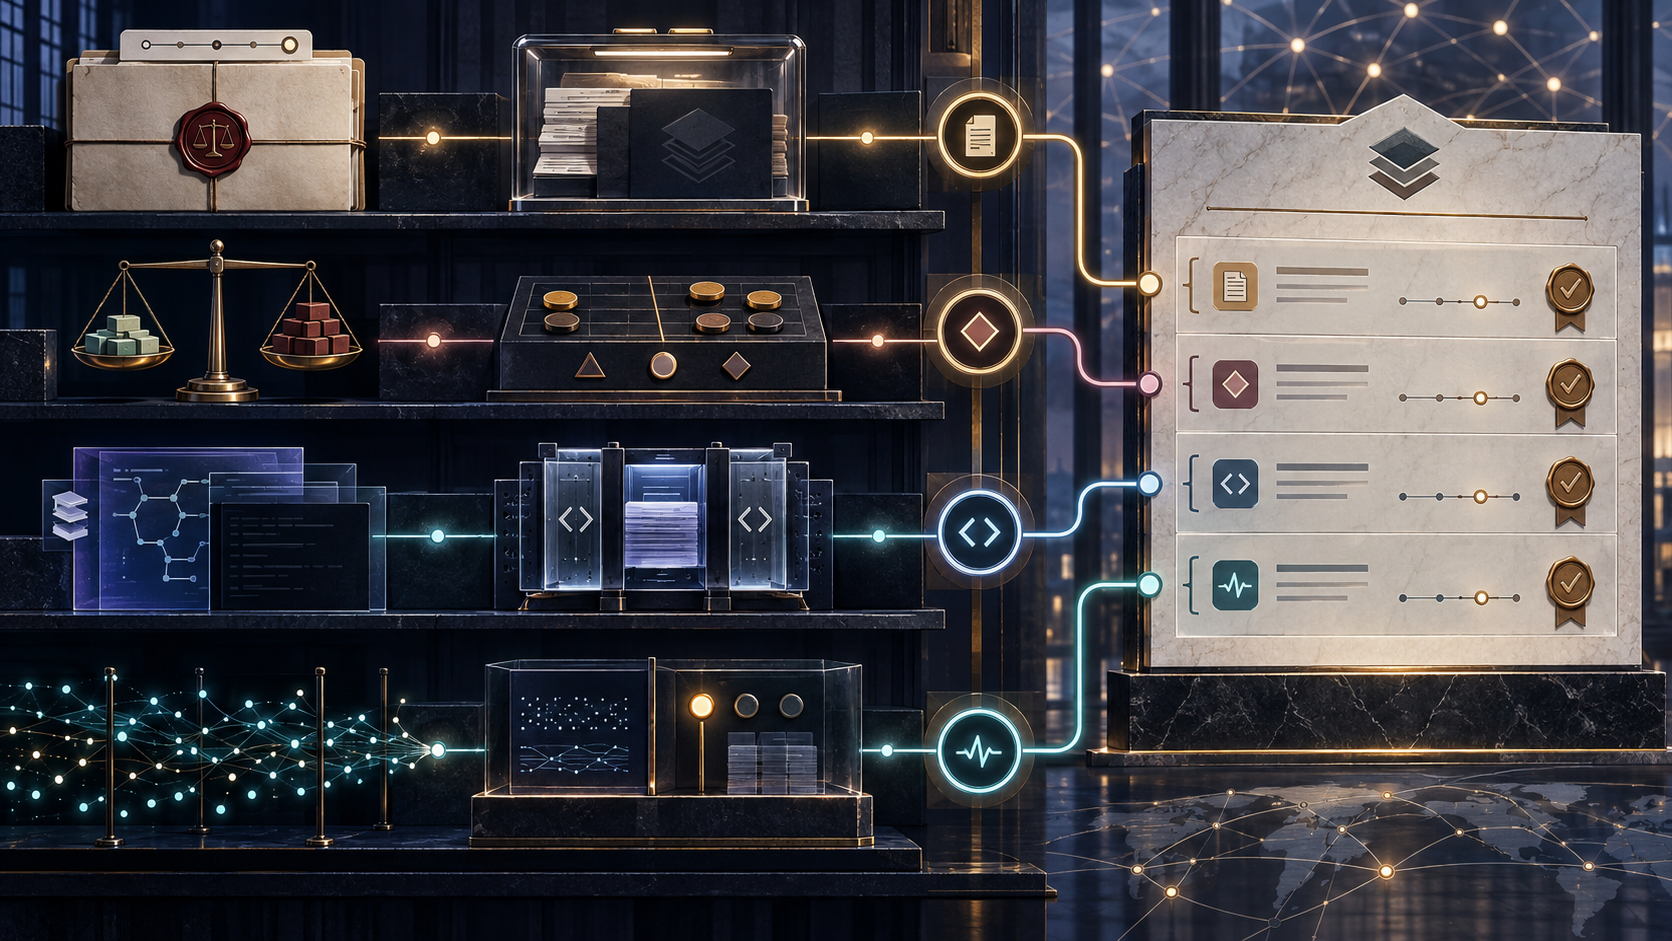
Das RIPE NCC beschreibt in seiner am 11. Juni 2026 aktualisierten Quartalsplanung vier Sicherheitsfelder. Punkt eins umfasst externe Audit-Aktivitäten im dritten und vierten Quartal für den SOC-2-Type-II-Bericht des RPKI-Dienstes, die weitere Ausrichtung an ISO 27001, die Bearbeitung interner Audit-Empfehlungen und die Planung des Zertifizierungsaudits. Punkt zwei verbindet die jährliche Risikobewertung mit dem Onboarding einer Governance-, Risk- und Compliance-Plattform. Punkt drei betrifft Anwendungssicherheit im Entwicklungszyklus und die Grundlage eines organisationsweiten Penetrationstest-Programms.
Punkt vier erweitert die Abdeckung der Sicherheitsüberwachung und sieht Managed Security Services vor.
Alle vier Punkte stehen auf „In progress“. Das ist kein Hinweis auf ein Scheitern. Der Plan will Arbeit transparent machen, Eingaben aus Mitgliedschaft und Community aufnehmen, relevante Vorschläge dokumentieren und den Dialog offenhalten. Er ist weder Auditbericht noch Risikoregister. Eine Veröffentlichung von offenen Schwachstellen, Erkennungsregeln oder Prüfungsunterlagen wäre keine verantwortliche Transparenz.
Zwischen Geheimhaltung und einem Einwortstatus liegt jedoch ein brauchbarer Bereich: Das RIPE NCC kann zeigen, welche Art von Nachweis von einer Funktion an die nächste übergeben wird und welches Ereignis dort als Annahme zählt.
Vier Arbeitsstränge, vier Abschlussregeln
Beim RPKI-Audit ist der Zeitraum entscheidend. Der Jahresbericht 2025 hält fest, dass im Dezember 2025 ein SOC-2-Type-II-Bericht für den RPKI-Dienst vorlag, nachdem 2024 ein Type-I-Bericht erstellt worden war. Der genehmigte Aktivitätsplan 2026 beschreibt Type II als jährliche Prüfung. Der Quartalsplan nennt externe Audit-Arbeit in Q3 und Q4. Das passt zusammen: Der Bericht von 2025 betrifft einen abgeschlossenen Zeitraum, während 2026 ein neuer Zyklus läuft.
Die Bezeichnung „SOC 2 Type II“ wird ungenau, sobald sie ohne Datum und Geltungsbereich weitergegeben wird. Ein Bericht ist kein ewiges Gütesiegel für sämtliche Dienste. Der neue Zyklus macht den alten Bericht aber auch nicht wertlos. Ein Übergabeprotokoll würde die Evidenzperiode nennen, festhalten, welche Beobachtungs- oder Verbesserungsarten in den Folgetest übernommen wurden, und zeigen, welche Funktion eine Ausnahme annimmt. Erst ein datiertes formales Ergebnis darf die öffentliche Aussage für die neue Periode verändern.
ISO 27001 besitzt eine andere Abfolge. Im Quartalsplan werden Empfehlungen aus dem internen Audit bearbeitet und das Zertifizierungsaudit vorbereitet. Der Jahresplan setzt die Zertifizierung als Ziel. Dazwischen liegen zugewiesene Maßnahmen, umgesetzte Abhilfen, geprüfte Nachweise, eine Bereitschaftsentscheidung, die Durchführung des Audits und der Beschluss der Zertifizierungsstelle. „In Bearbeitung“ beweist keine Verzögerung und keinen Mangel. Der Status sagt lediglich nicht, auf welcher Stufe sich das Vorhaben befindet.
Dafür müssen keine Empfehlungen veröffentlicht werden. Eine öffentliche Zeile könnte „Abhilfe zu internen Empfehlungen in Verifikation“, „Zertifizierungsaudit terminiert“ oder „Entscheidung eingegangen“ ausweisen, jeweils mit deklariertem Umfang. Die technische Feststellung bleibt geschützt; sichtbar werden die Evidenzart, die zuständige Funktion und der Zeitpunkt.
Eine GRC-Plattform hat kein eigenes Risikobewusstsein
Die jährliche Risikobewertung und das Onboarding einer GRC-Plattform gehören zusammen, sind aber nicht dasselbe. Die Bewertung identifiziert und gewichtet Unsicherheiten nach einer Methode. Die Plattform kann Eigentümer, Versionen, Fristen, Belege und Freigaben verwalten. Sie kann Erinnerung schaffen, aber nicht entscheiden, welches Restrisiko ein Mitgliederverband tragen soll.
Die veröffentlichten Vorstandsprotokolle zeigen einen Teil dieser menschlichen Entscheidungsstrecke. In Sitzung 189 berichtete das Management, 80 Prozent der Risikobehandlungspläne seien fristgerecht umgesetzt worden und es seien keine wesentlichen Sicherheitsvorfälle gemeldet worden. Der Vorstand verabschiedete überarbeitete Risikoappetit-Erklärungen. In Sitzung 194 im Juni 2026 erhielt er einen Bericht zu hohen Risiken und Behandlungsplänen sowie zum Rollout des im Dezember 2025 beschlossenen Risikoappetits.
Die Protokolle nennen die Risiken nicht. Daraus lässt sich weder ableiten, dass intern kein Register existiert, noch dass etwas verschwiegen wurde. Der öffentliche Datensatz zeigt Aufsicht und Autorität, ohne sensible Behandlungspfade zu veröffentlichen.
Für das GRC-System ist deshalb die Herkunft einer Entscheidung der richtige Test. Bleibt eine Auditbeobachtung mit der späteren Risikobehandlung verbunden? Trägt eine Anwendungsausnahme die annehmende Autorität und ein Ablaufdatum? Wird eine Lücke im Monitoring in der jährlichen Risikosicht erfasst? Eine vollständig ausgefüllte Plattform kann organisatorisch leer bleiben, wenn sie Stati sammelt, aber die Übergaben zwischen Erzeuger und Empfänger verliert.
Ein geschlossener Vorgang ist nicht zwingend ein geschlossener Befund
Anwendungssicherheit besteht aus mehreren Handlungen. Ein Werkzeug erkennt einen möglichen Fehler. Jemand bewertet ihn im Kontext des Dienstes. Ein Team entwickelt eine Änderung. Die Änderung wird in einer bestimmten Version ausgerollt. Eine getrennte Prüfung stellt fest, ob der unerwünschte Zustand beseitigt ist. Bleibt Risiko zurück, muss eine befugte Stelle es befristet annehmen.
Der Scanner ist nicht der Risikoeigentümer. Das Schließen eines Tickets beweist nicht die erfolgreiche Auslieferung. Wer den Fix gebaut hat, liefert damit nicht automatisch unabhängige Verifikation. Ein Penetrationstest kann einen Schwachpunkt belegen, aber keine betriebliche Ausnahme genehmigen. Der Quartalsplan nennt daher zu Recht sowohl proaktive Erkennung und Behebung als auch die Grundlage für ein Testprogramm.
Die öffentliche Übergabe kann auf Klassen beschränkt bleiben. Welche Funktion nimmt den Befund an? Nach welchem Governance-Schema wird die Schwere bewertet? Welche Release-Grenze enthält die Abhilfe? Ist die Verifikation vom Implementierer getrennt? Wer genehmigt eine Ausnahme, und bis wann? Kein Mitglied benötigt den Namen der Anwendung, einen Exploit-Schritt oder die Konfiguration einer kompensierenden Kontrolle, um zu erkennen, ob der Kreislauf vollständig ist.
Offene Ausnahmen brauchen zudem einen Weg in die organisatorische Risikobewertung. Ein sauberer Entwicklungsprozess und ein sauberes Risikoregister können nebeneinander bestehen, ohne sich zu berühren. Dann werden lokale grüne Stati zur schlechten Näherung für Gesamtexposition. Eine öffentliche Karte kann die Brücke und ihre annehmende Funktion belegen, während der Inhalt intern bleibt.
Externe Beobachtung verschiebt keine Verantwortung
Auch Punkt vier enthält zwei Aussagen. Mehr Monitoring-Abdeckung betrifft die Sichtbarkeit. Der Einkauf eines Managed Security Service betrifft die Arbeitsteilung. Ein Anbieter kann Schichten, Werkzeuge, Korrelation und Eskalation liefern. Er übernimmt dadurch nicht die öffentliche Verantwortung des RIPE NCC für die Bestätigung eines Vorfalls, die Kommunikation zum Dienst und den Abschluss der Behandlung.
Die Seite zur technischen Notfall-Hotline zieht bereits eine nützliche öffentliche Grenze. Das RIPE NCC erklärt, dass kritische Dienste rund um die Uhr überwacht werden: RIPE Database, K-root, DNS und Reverse DNS, LIR Portal, RPKI und RIPE-NCC-Websites. Sobald ein Vorfall bestätigt ist, wird die Service-Announcement-Seite aktualisiert. Zwischen Signal und Bestätigung liegt also eine Entscheidung.
Das Übergabeprotokoll kann festhalten, welche RIPE-NCC-Funktion einen Alarm des Dienstleisters annimmt, wer ihn zum bestätigten Vorfall erklärt, wie ein Vorfall zu einer Anwendungssicherheitsmaßnahme führt und wann eine Abdeckungslücke zur Risikobehandlung wird. Erkennungsregeln, interne Assets und detaillierte Eskalationswege gehören nicht in die öffentliche Fassung.
Die Responsible Disclosure Policy zeigt einen weiteren Eingang. Das RIPE NCC will einen Bericht innerhalb von drei Werktagen bewerten und einen erwarteten Lösungstermin nennen. Nach der Behebung eines größeren Problems kann es fallweise einen Bericht veröffentlichen. Das ist eine Zusage zum Eingang und zur Kommunikation mit Forschenden, keine Audit-Aussage und keine Pflicht, jeden Fall zu publizieren. Der validierte Fund muss anschließend zum Diensteigentümer, zur Behandlung und zum Schließungsnachweis gelangen.
Unterschiedliche Öffentlichkeiten brauchen Verbindungen
Sicherheitsinformationen des RIPE NCC erscheinen aus guten Gründen an mehreren Orten. Der Quartalsplan behandelt laufende Arbeit und Feedback. Der Aktivitätsplan nennt Verpflichtungen, Personal und geplante Kosten. Vorstandsprotokolle dokumentieren Aufsicht. Das Trust Portal ist für Security- und Assurance-Informationen vorgesehen. Statusmeldungen informieren über bestätigte Betriebsereignisse. Responsible Disclosure schützt den Eingang sensibler Hinweise.
Die Bedingungen des RPKI-Zertifizierungsdienstes beschreiben die Grenze ausdrücklich. Informationen über Sicherheitsrichtlinien und -maßnahmen sollen im Trust Portal erscheinen. Verfügbare Berichte zu Prüfungen oder Audits können Zertifikatsinhabern auf Anfrage und unter einer Vertraulichkeitsvereinbarung zugänglich gemacht werden. Transparenz ist kein Schalter mit nur zwei Positionen. Eine öffentliche, eng begrenzte Aussage kann auf geschützten Detailnachweisen beruhen.
Die Oberflächen sollten nicht zusammengelegt, sondern miteinander verbunden werden. „Type-II-Bericht im Dezember 2025 erhalten“ benötigt die zugehörige Periode. „Jährlicher Zyklus 2026 läuft“ benötigt seine neue Grenze. „ISO 27001 in Arbeit“ sollte zwischen Empfehlungen, Audit und Entscheidung unterscheiden. „Monitoring erweitert“ braucht Dienstumfang und Annahmedatum. „GRC operationalisiert“ sollte nur die Risiko-, Kontroll-, Behandlungs- und Evidenzklassen umfassen, die tatsächlich migriert und angenommen wurden.
Verteilte Budgets schaffen verteilte Nachweise
Der Aktivitätsplan 2026 sieht für Information Security, Risk and Compliance neun Vollzeitäquivalente und 2,8 Millionen Euro vor. Zu den Hauptausgaben zählen 1,03 Millionen Euro für Informationstechnik und 470.000 Euro für Beratung. Das sind Planwerte, kein Nachweis tatsächlicher Ausgaben oder Wirkung.
Gleichzeitig verteilt derselbe Plan Standard- und Sicherheitsarbeit auf RPKI, RIPE Database, DNS und K-root, LIR Portal und IT Support. Die zentrale Sicherheitsfunktion kann Methoden festlegen und Evidenz bündeln. Viele Kontrollen werden jedoch in den Dienstteams betrieben. Ein lokales Arbeitspaket kann erledigt sein, während die organisatorische Übergabe offen bleibt.
Ein Audit braucht Betriebsnachweise. Eine Risikobehandlung braucht den Diensteigentümer. Ein Penetrationstest braucht eine ausgerollte Version. Monitoring braucht eine Bestätigungsautorität. Der Vorstand braucht ein korrekt verdichtetes Bild der Restrisiken. Erst wenn die empfangende Stelle einen Nachweis annimmt oder eine Ausnahme dokumentiert, hat die Organisation mehr als Aktivität erzeugt.
Zehn Felder statt einer neuen Kennzahl
Für jede enge Aussage genügt eine Zeile in einer versionierten Tabelle:
- Programm oder Arbeitsablauf;
- eng begrenzte Aussage, die er tragen kann;
- Dienst- oder Organisationsumfang;
- verantwortliche Funktion;
- Eingangs-Evidenzklasse und Stichtag;
- liefernde Funktion;
- Annahmehandlung und Entscheidungsbefugnis;
- Ausnahmeklasse ohne ausnutzbares Detail;
- Ablauf-, Erneuerungs- oder Wiederholungsdatum;
- öffentliche Oberfläche für die aktualisierte Aussage.
„Compliance“ ist keine überprüfbare Schlussfolgerung. „Type-II-Assurance für RPKI im genannten Zeitraum und Umfang“ ist eine. „Sichere Anwendungen“ ist grenzenlos. „Ausgerollte Abhilfen mit getrennter Verifikation und befristet angenommenen Ausnahmen“ hat eine Abschlussregel. „24/7-Monitoring“ braucht eine Dienstgrenze, eine empfangende Funktion und ein Testdatum.
Die öffentliche Fassung lässt Schwachstellen, Kontrollkonfigurationen, Audit-Arbeitspapiere, interne Assets, personenbezogene Daten, sensible Vertragsbedingungen und konkrete Eskalationswege weg. Sie ist eine Umsteigetafel, kein Stellwerkplan: Man erkennt die Verbindung, die Bestätigung und die nächste planmäßige Prüfung, aber nicht die technische Verdrahtung.
Der berechtigte Einwand setzt die Grenze
Zu viel Sicherheitsinformation kann Angreifern helfen und Teams zu öffentlichem Fortschrittstheater verleiten. Dieser Einwand ist richtig. Deshalb gehört jedes Feld, das nur durch eine Erklärung der Kontrolle gefüllt werden kann, nicht in die öffentliche Version. Klassen, Funktionen, Zeitpunkte und begrenzte Aussagen reichen aus.
Auch der Quartalsplan darf kurz bleiben. Die detailliertere Karte könnte im Trust Portal oder als datierter Anhang zum Jahresbericht liegen. Der Plan verlinkt nur auf die aktuelle Version. So bleibt seine Funktion erhalten, während professionelle Leser eine nachvollziehbare Evidenzkette bekommen.
Schließlich können die Übergaben intern längst gut funktionieren. GRC, Auditnachverfolgung, sichere Entwicklung, Service Management und Vorstandsberichte könnten stärker verbunden sein, als die öffentlichen Quellen zeigen. Die vorliegenden Dokumente beweisen nicht das Gegenteil. Der Vorschlag bewertet keine unbekannten internen Kontrollen; er schließt eine Lücke zwischen mehreren öffentlichen Aussagen.
Vier „In Bearbeitung“-Zeilen sind nicht vier Warnsignale. Sie zeigen, dass Sicherheit über Assurance, Governance, Engineering und Betrieb verteilt ist. Rechenschaftsfähiger Fortschritt entsteht dort, wo ein Nachweis die Seite wechselt, angenommen wird und sein Datum behält.
Quellen
- RIPE NCC: Quartalsplanung Information Security, Risk and Compliance
- RIPE NCC Activity Plan and Budget 2026
- RIPE NCC Annual Report 2025
- RIPE NCC: Protokoll der 194. Vorstandssitzung
- RIPE NCC: Protokoll der 189. Vorstandssitzung
- RIPE NCC Responsible Disclosure Policy
- RIPE NCC Technical Emergency Hotline
- RIPE NCC Certification Service Terms and Conditions
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten