
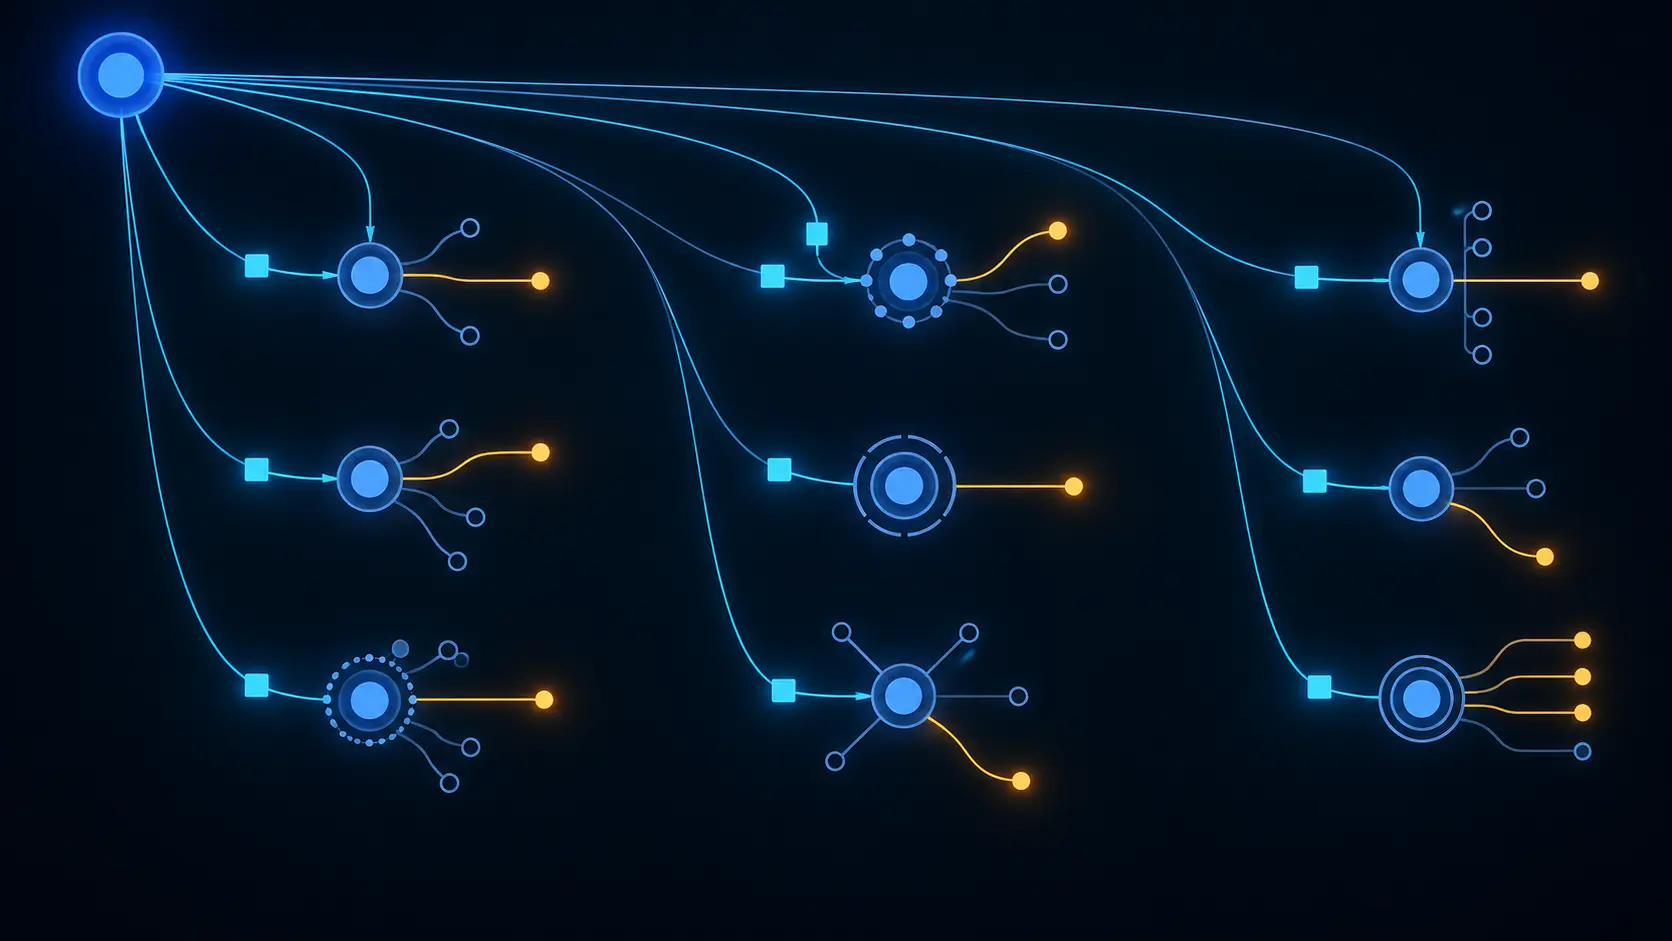
Summary
- RFC 5221 verlangt dynamische Aktualisierung und zentrale Steuerung, zugleich aber knoten-, anwendungs- und schnittstellenspezifisches Verhalten sowie die Abstimmung mit der Auswahl des nächsten Hops.
- Ein belastbarer Beleg trennt Zuständigkeit, Integrität, Zustellung, Geltungsbereich, Installation, Routingzustand, ausgewähltes Adresspaar, Erreichbarkeit und Anwendungsergebnis.
Der Rollout ist fertig, die Entscheidung noch nicht
Die Verwaltung meldet hundert Prozent: richtige Version empfangen, Signatur geprüft, Konfiguration übernommen. Damit ist die Leistung des Verteilweges belegt. Nicht belegt ist, ob dieselbe Tabelle für einen festen Server und ein mobiles Gerät, für zwei Anwendungen oder für zwei Schnittstellen mit unterschiedlichen nächsten Hops gelten sollte.
RFC 5221 standardisiert kein einzelnes Verteilprotokoll. Das Dokument aus dem Jahr 2008 formuliert Anforderungen an Verfahren, die Vorgaben für die Auswahl von Quell- und Zieladressen aktualisieren. Neben dynamischer Änderung und zentraler Kontrolle stehen dort die unbequemen Unterschiede: Knoten, Anwendungen und Schnittstellen können jeweils eine eigene Behandlung benötigen. Zudem muss die Adressauswahl mit der Auswahl des nächsten Hops koordiniert werden.
Zentrale Verwaltung schafft einen gemeinsamen Herausgeber. Sie schafft keinen einheitlichen lokalen Zustand. Eine überall gleiche Tabelle kann deshalb überall erfolgreich installiert und an einigen Orten sachlich falsch sein.
Ein Richtlinienobjekt durchläuft viele Zustände
Zunächst muss die ausgebende Stelle für die Zielgruppe autorisiert sein. Dann müssen Inhalt und Herkunft geschützt, der richtige Knoten erreicht und die vorgesehene Version installiert werden. Erst danach lässt sich prüfen, ob die Regel zur Anwendung und Schnittstelle des konkreten Vorgangs passt.
Anschließend müssen Routingzustand und nächster Hop noch den Annahmen entsprechen. Der Stack muss das erwartete Quell-Ziel-Paar wählen, die Gegenstelle muss erreichbar sein, und die Anwendung muss ihren Zweck erfüllen.
Kein Schritt erbt automatisch den Beweis seines Vorgängers. Eine gültige Signatur beweist keine fachliche Zuständigkeit für jede Anwendung. Eine Installationsmeldung beweist nicht den Erhalt lokaler Ausnahmen. Ein Regelmatch beweist kein aktuelles Routing. Ein gewähltes Paar beweist keine Antwort. Eine Verbindung beweist nicht den Nutzen für den Anwender.
Ein brauchbares Register führt deshalb Zeit, Version, Geltungsbereich, Beobachtung und Verantwortlichen pro Übergang. Die Kennzahl „ausgerollt“ ist nur eine Zeile darin.
Das zentrale Modell und der Rechner leben in verschiedenen Zeiten
Die Zentrale sammelt Daten, bildet ein Modell, genehmigt eine Version und verteilt sie. Der Rechner entscheidet mit der Schnittstelle, Routerinformation und Anwendungssituation des gegenwärtigen Augenblicks. Auch fehlerfreie Systeme können dadurch verschiedene Wahrheiten abbilden.
Eine Schnittstelle erscheint nach der Berechnung. Ein Gerät wechselt den Zugang. Eine Routerpräferenz ändert sich. Eine lange Sitzung reicht über den Versionswechsel. Die Richtlinie war beim Versand schlüssig, ist aber beim Einsatz bereits überholt.
Gerade deshalb nennt RFC 5221 die Unterschiede nach Knoten, Anwendung und Schnittstelle. Eine Regel mit dem Etikett „standortweit“ besitzt keinen vollständigen Satz, solange ihre Zielklassen und Bedingungen fehlen. Zentralität ist kein Fehler. Zentralität ohne erhaltenen Kontext macht Wiederholung jedoch zur falschen Form von Gewissheit.
Adresse und nächster Hop bilden eine gemeinsame Wirkung
RFC 5221 fordert die Koordination mit der nächsten Hop-Auswahl. RFC 4191 beschreibt Routerpräferenzen und spezifischere Routen, die ein Host berücksichtigen kann. Daraus folgt kein Nachweis für ein bestimmtes Produkt. Es folgt aber, dass getrennte Prüfungen beider Ebenen die zusammengesetzte Entscheidung nicht erfassen.
Die Adressrichtlinie bevorzugt Quelle oder Ziel anhand eines Topologie- und Betriebsmodells. Das Routing legt fest, wohin das Paket tatsächlich geht. Stammen die Momentaufnahmen aus unterschiedlichen Zeiten, Schnittstellen oder Verwaltungsbereichen, können beide Komponenten für sich gesund und gemeinsam falsch sein.
Prüfobjekt sollte daher eine Entscheidungsspur sein: Knoten, Anwendung, Schnittstelle, Version, getroffene Regel, Kandidaten, gewähltes Paar, Route, nächster Hop, Zeitpunkt, Antwort der Gegenstelle und Anwendungsergebnis. Erst diese Spur verwandelt „installiert“ in eine überprüfbare Aussage.
Authentisch ist nicht dasselbe wie anwendbar
RFC 5221 nennt den Abfluss von Richtlinieninformationen, bösartige Einspeisung oder Änderung mit möglicher Verkehrsumleitung und die Dienstverweigerung gegen die Steuerstelle. Authentisierung und Integrität sind daher unverzichtbar. Sie beantworten aber nicht die Frage nach dem erlaubten Geltungsbereich.
Nötig sind auch Schutz vor Wiederholung, Gültigkeitszeiten, Genehmigungsherkunft, sicheres Verhalten ohne Zentrale, Rückfallregeln und der Nachweis, dass lokale Ausnahmen weder entfernt noch erweitert wurden. Eine alte Richtlinie kann korrekt signiert sein. Eine echte Steuerstelle kann für eine Anwendungsklasse unzuständig sein.
Sicherheitskontrolle endet nicht bei der Annahme eines Objekts. Sie muss bis zur dadurch erzeugten Entscheidung und deren Wirkung reichen.
Grenzen der Aussage
RFC 5221 ist ein Anforderungskatalog, kein Einsatzbericht. Er beweist weder die Erfüllung durch ein Verfahren noch einen Fehler eines Anbieters oder einen aktuellen Angriff. RFC 3484 liefert historischen Kontext und wurde durch RFC 6724 abgelöst; hier wird keine alte Standardtabelle wiederbelebt.
Auch die halbgeschlossenen Netze und Rückwegprobleme aus RFC 5220 werden nicht neu erzählt. Der Beitrag entwirft keine Reihenfolge von Adressfamilien und kein Verbindungsrennen. Seine Aussage gilt dem Steuerungsnachweis: Zustellung beweist weder korrekten Geltungsbereich noch Routingabgleich oder Kommunikationserfolg.
Eine Quittung für den Richtlinienzustand
Für jede wesentliche Version gehören Identität und Autorisierung der Steuerstelle, Genehmigung, Hash und Version, Knoten-, Anwendungs- und Schnittstellenklassen, Ausgabe und Ablauf, Zustell- und Installationszahlen, lokale Abweichungen, Routingannahmen, Stichproben von Entscheidungen, Verhalten bei Ausfall, Rücknahmeschwellen und Anwendungsergebnisse in eine Quittung.
Ablehnungen, Altstände, Schnittstellen ohne Treffer, lokale Überschreibungen, unerwartete Adresspaare, jüngere Routen, stumme Gegenstellen und Fallbacks sind keine Störwerte. Sie markieren den wirklichen Rand der Steuerung.
Lu Hengs Vorrang für laufende Wirklichkeit und zurechenbare Auftraggeber verhindert das Ausleihen fremder Belege. Die Zentrale belegt Ausgabe, die Plattform Installation, der Netzbetrieb Route und Hop, der Anwendungsverantwortliche das Ergebnis. Führung muss diese Nachweise verbinden, ohne sie gleichzusetzen.
Sources
- RFC 5221: Anforderungen an Adressauswahlverfahren
- RFC 3484: Standardadressauswahl für IPv6
- RFC 6724: Standardadressauswahl für IPv6
- RFC 4191: Routerpräferenzen und spezifischere Routen
- RFC 3493: Grundlegende IPv6-Schnittstellenerweiterungen
- RFC 5220: Problemstellung der Standardadressauswahl
- Lu Heng: Realität statt Fürsprache
- Lu Heng: Laufender Code zuerst
- Lu Heng: Das Prinzipal-Agent-Problem
Ergänzende Normunterlagen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten