
Zusammenfassung
- RFC 3334 verstand Accounting als konfigurierbare Beobachtungskette. Umfang, Attribute, Genauigkeit, Stichprobe, Aggregation, Intervall, Ziel, Aufbewahrung und Zugriff wurden vor dem Datensatz bestimmt.
- Fehlende Daten bewiesen keine Nullnutzung. Ursache konnten Ausschluss, Filterung, Exportverlust, Verdichtung oder Ablauf sein. Das Dokument war Experimental und trennte Accounting von Charging und Billing.
Vor dem Zähler stand ein Sichtvertrag
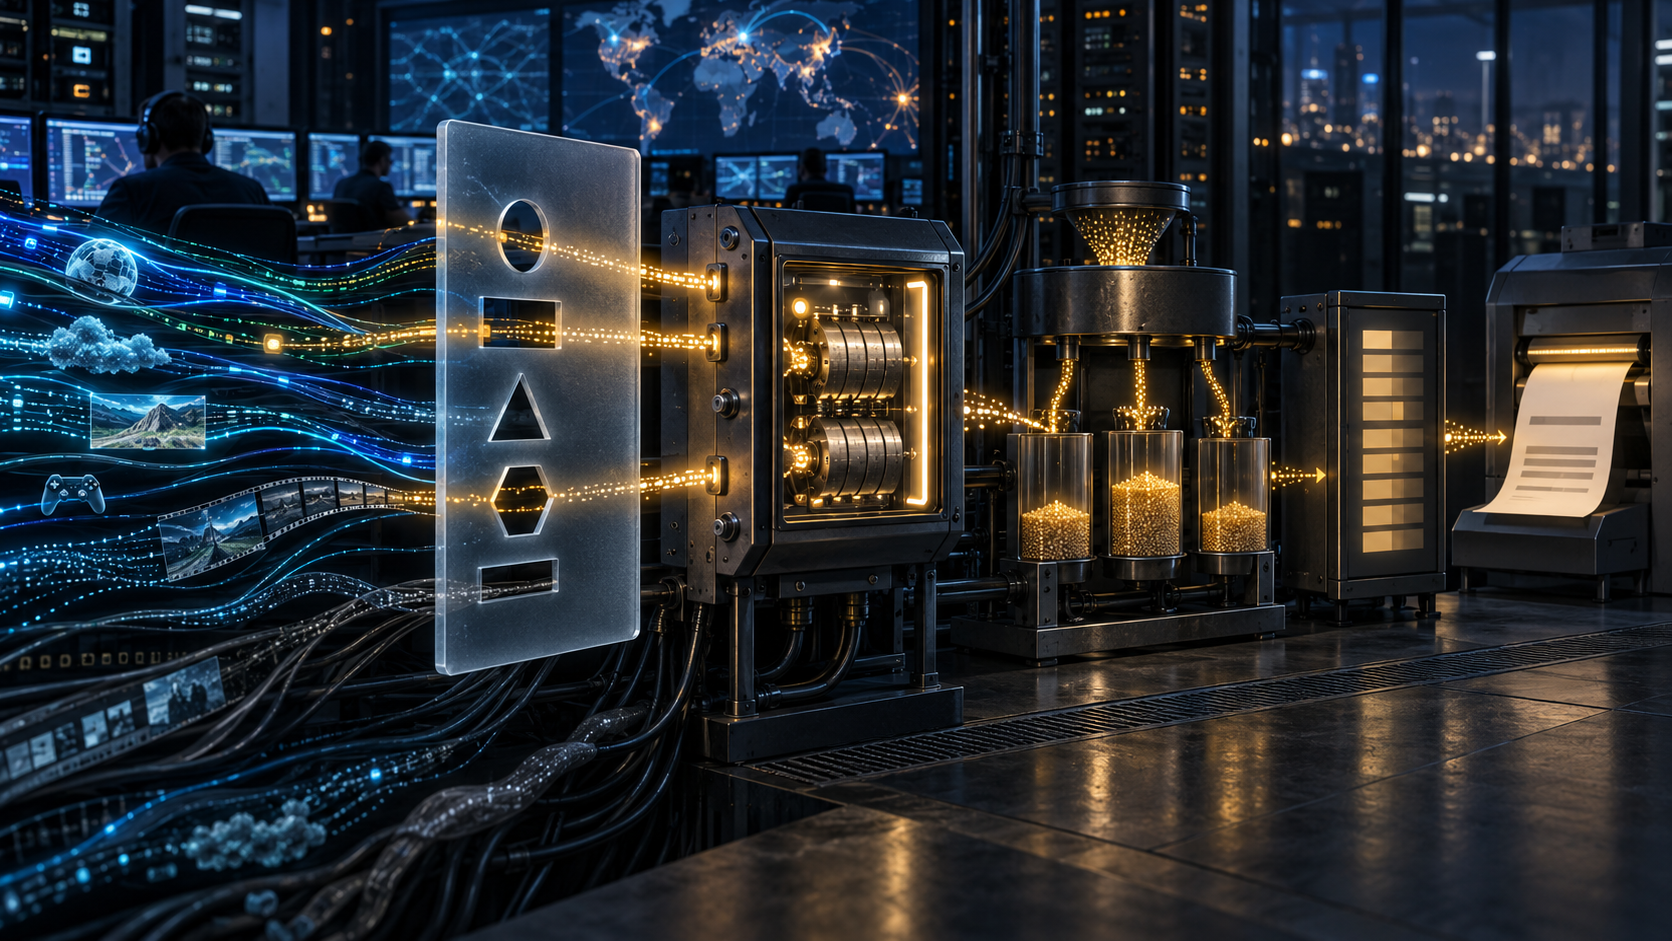
Das einfache Bild zeigt Nutzung, einen neutralen Zähler und danach die Rechnung. RFC 3334 trennte Metering, Collection, Accounting, Charging und Billing. Accounting-Richtlinien konfigurierten die ersten drei; Tarif und Geldbetrag kamen später.
Dieselben Daten konnten verschiedene Kosten erzeugen und verschieden fakturiert werden. Die Richtlinie setzte nicht den Preis, entschied aber, welche Belege für Berechnung, Erklärung und Widerspruch existierten.
Der 2002 veröffentlichte Experimental-Text schrieb keine Policy-Sprache vor und belegt keine Einführung. Er machte die Beobachtung im AAA-Modell selbst konfigurierbar.
Gleiches Loch, andere Verluststelle
Ein statischer Zähler beobachtete mit fester Granularität; der Collector filterte oder aggregierte danach. Ein konfigurierbarer Zähler sammelte nur ausgewählte Flüsse. Beim statischen Modell konnte Rohmaterial einen später entfernten Flow enthalten. Beim konfigurierbaren war er nie gemessen worden.
Die Policy steuerte Scope, Granularität vom Mikroflow zum Aggregat, Attribute, Messintervall, Zeitgenauigkeit und Sampling. Hinzu kamen Push/Pull, Aggregation, Berichtsrhythmus, Ziel, Speicherzeit und Zugriffsliste.
Eine Summe ohne diese Parameter kann für ihre ursprüngliche Frage korrekt sein und für eine neue unbrauchbar. Zusätzliche Präzision hineinzulesen erfindet Messung.
Geschäftsgruppen wurden Beweistiefen
Bedingungen konnten Nutzer, IP-Adresse, Tageszeit, Serviceklasse oder Accounting-Typ verwenden. Aktionen wählten Struktur, Ziel, Frequenz, Aufbewahrung, Rechte, Granularität und Genauigkeit. Ein Premiumdienst konnte feine Zwischenberichte erhalten, der Standarddienst grobe Endsummen.
Die Pakete änderten sich nicht mit dem Etikett, wohl aber die Aufmerksamkeit. „Comprehensive Accounting“ war ein Anbieterpaket von Einstellungen, keine natürliche Eigenschaft.
Zwischen Domänen konnten gleich benannte Bytefelder an verschiedenen Punkten, mit anderem Sampling und anderer Aggregation entstehen. Roaming und Outsourcing verlangten semantische Vereinbarung.
Aggregation schloss künftige Fragen
Summen pro Kunde erhalten Volumen und löschen Ziel sowie Anwendung. Lange Zeitfenster verstecken Bursts. Sampling spart Aufwand und schafft Unsicherheit. Kurze Aufbewahrung spart Speicher und beendet Einsprüche.
Offengelegt sind diese Tauschgeschäfte legitim. Problematisch wird die überlebende Summe als vollständige Geschichte. Was zur Rechnung reicht, kann für Sicherheit oder Providerabrechnung unbrauchbar sein.
RFC 3334 warnte, dass NeTraMet oder NetFlow keine exakten Daten garantierten und bei erforderlicher Exaktheit ungeeignet seien. Techniknamen ersetzen kein Fehlermodell und keinen Verlustnachweis.
Selbst korrekte Zähler können Datagramme auf dem Exportweg verlieren; Collector können Templates falsch lesen; Uhren verschieben Zuordnungen. Jede Grenze braucht einen Beleg.
Fremde Policy war ausführbare Absicht
Policies konnten lokal sein, von einem AAA-Server gepusht oder abgefragt werden. Das ermöglichte Roaming und ausgelagertes Accounting, brachte aber Anweisungen über eine Vertrauensgrenze.
Schon die Auswertung einer bösartigen Bedingung konnte Ressourcen verbrauchen. Bedingung und Aktion mussten vor Ausführung geprüft werden. Authentischer Absender bedeutete nicht berechtigten Umfang.
Provenienz umfasst Autor, Aussteller, Freigabe, Version, Aktivierung, Scope und Übersetzung zur Gerätefiguration. Syntaktisch erfolgreiche Umwandlung beweist keine gleiche Semantik zweier Zähler.
Der Beobachtungspunkt gehörte zur Zahl
Integriertes Accounting konnte Anwendungssignale nutzen; diskretes Accounting mehrere Dienste zentral messen. Beide sahen unterschiedliche Ausschnitte. Bytes am Rand, Server und Exporter unterscheiden sich durch Wiederholung, Kapselung, Cache und Fehlsitzungen. Jede Zahl kann lokal korrekt sein.
RFC 2903/2904 liefern AAA, RFC 2975/2924 Management und Attribute, RFC 2123 NeTraMet. RFC 3954 dokumentiert NetFlow v9; RFC 7011/7012 IPFIX. Sie erklären Mechanismen, beweisen aber keine historische Nutzung.
Fünf Belege begleiten die Summe
Zu sichern sind Policy und Autorität; tatsächlich angewandte Konfiguration; Scope, Punkt, Uhr und Genauigkeit; Sampling, Filter, Aggregation und Verlust; Versand, Zugriff, Speicherung und Löschung. Charging und Billing folgen mit eigenen Entscheidungen.
Fehlen kann Nullnutzung, außerhalb Scope, Beobachtungsfehler, nicht gezogene Stichprobe, Verlust, Aggregation, Zugriffssperre oder Ablauf bedeuten. Der Datensatz entscheidet nicht. RFC 3334 erinnert: Messen heißt zuerst auswählen. Das Sichtfeld gehört zur Zahl.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten