
Zusammenfassung
- Revision 02 von Additional Authentication Method Reference Values vom 2. Oktober 2026 schlägt
sqafür Antworten auf Sicherheitsfragen vor und hält zugleich fest, dass diese nach aktueller NIST-Leitlinie keine akzeptablen Authentisierungsgeheimnisse sind. - Das Register beschreibt eine vorhandene Methode. Ob sie erlaubt, nur kombiniert nutzbar oder verboten ist und welchen Assurance-Beitrag sie leistet, entscheidet weiterhin die empfangende Organisation.
Ein technisches Register ist keine Bestenliste. Auch eine Methode, die abgebaut werden soll, braucht einen stabilen Namen, damit Systeme sie erkennen, messen und zurückweisen können. Genau das zeigt draft-skyfire-oauth-amr-values-02: sqa macht den Einsatz von Sicherheitsfragen ausdrückbar, ohne ihn sicher zu machen.
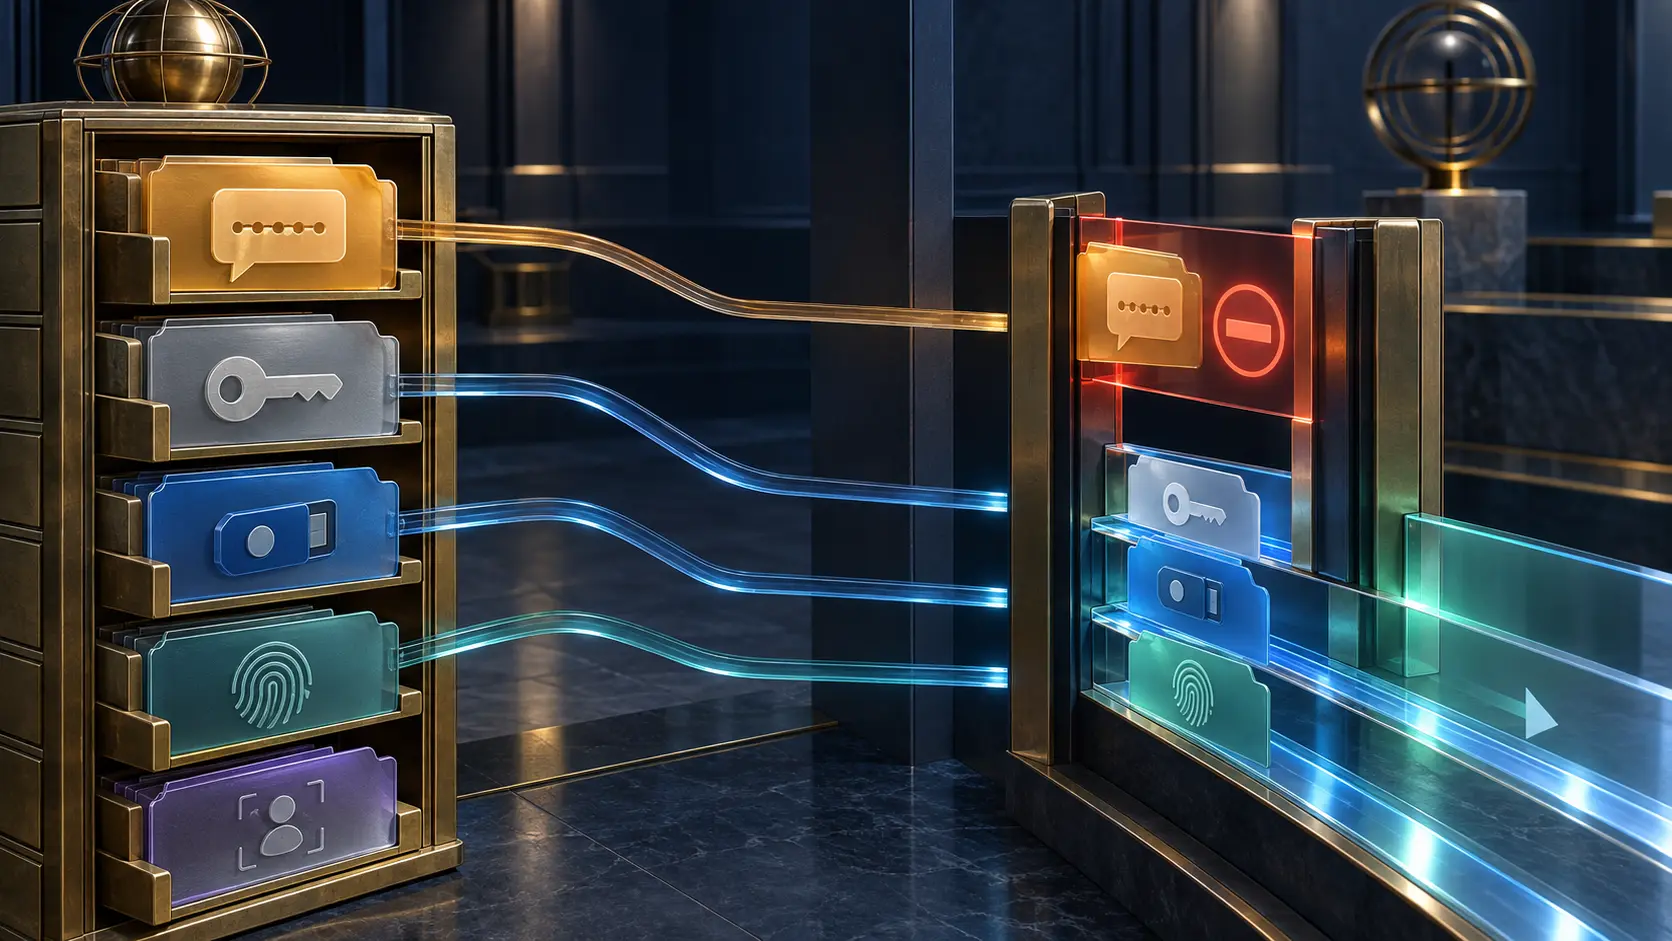
Der Entwurf ergänzt außerdem Werte für App-Bestätigung, Verhaltenssignale, E-Mail, Codes, URL-Interaktion, Push-Freigabe, Gesichts-Liveness und Passkeys. Revision 02 ersetzt psk durch passkey, um eine Verwechslung mit Pre-Shared Keys zu vermeiden, entfernt call und aktualisiert stattdessen tel. Das sind Entscheidungen über Eindeutigkeit des Vokabulars, keine Gütesiegel.
OpenID Connect trennt bereits amr für verwendete Methoden von acr für die Authentisierungskontextklasse. RFC 8176 standardisiert kurze Bezeichner und zeigt pwd zusammen mit kba. Auch das aktive IANA-Register enthält kba. Historische Aussagen bleiben dadurch interpretierbar; für heutige risikoreiche Vorgänge wird wissensbasierte Authentisierung dadurch nicht geeignet.
NIST zieht die politische Grenze ausdrücklich. Wissensbasierte Fragen bilden nach dem aktuellen Modell kein akzeptables Geheimnis für digitale Authentisierung. Bei der Passwortwahl dürfen Nutzer ebenfalls nicht zu solchen Fragen aufgefordert werden. Registerkontinuität und aktuelle Sicherheitsanforderung sind deshalb keine Gegensätze, sondern unterschiedliche Ebenen.
Auch bg verlangt diese Trennung. Der Wert kann stille netzseitige Rufnummernauthentisierung, Geräteerkennung, Geolokation und andere Hintergrundsignale umfassen. NIST erlaubt Betrugsindikatoren als Risikoinput, stellt aber klar, dass sie den AAL nicht verändern und keinen Faktor ersetzen. Beobachtung ist nicht Authentisierung.
Eine JWT-Signatur schließt die Lücke nicht. Korrekte Prüfung kann Aussteller, Zielgruppe, Integrität und Zeitbedingungen absichern. RFC 8725 verlangt dennoch explizite lokale Regeln für Algorithmus, Aussteller und Audience. Kryptografie schützt die Aussage über die Methode, nicht die Eignung der Methode.
IANA hat einen engeren Auftrag: per Expert Review stabile, kollisionsfreie Namen zuzuweisen. Zum Recherchezeitpunkt standen die neuen Werte nicht im aktiven Register; im Datatracker war das Dokument ein individueller Internet-Draft ohne Stream oder Standards Level. Eine spätere Registrierung würde Schreibweise und Referenz klären, nicht die Freigabe für einen Einsatz.
Betreiber brauchen daher zwei Belege. Der erste hält die interoperable Beobachtung fest: Aussteller, Token, Vokabularversion und AMR-Wert. Der zweite ist ein lokaler Entscheidungsbeleg: Kontext, Risikoklasse, erlaubte oder untersagte Nutzung, Kombinationspflicht, Policy-Version, Ausnahmeverantwortung und Migration.
Lu Hengs Minimum Initial Specification standardisiert das kleinste gemeinsame Zeichen und lässt spätere Entscheidungen lokal. Running-Code Primacy fragt nach dem tatsächlich ausgeführten Mechanismus. Reality Layers verhindert, dass Registereintrag, Issuer-Aussage, Betrugssignal, Assurance-Klasse und Autorisierung zu einem einzigen grünen Status verschmelzen.
sqa rehabilitiert Sicherheitsfragen nicht. Der Bezeichner kann ihren verbleibenden Einsatz sichtbar und damit abschaltbar machen. Das Register benennt die Realität; Führung entscheidet, was zählen darf.
Quellen
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63/model/
- https://pages.nist.gov/800-63-4/sp800-63b/aal/
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
- https://csrc.nist.gov/pubs/sp/800/63/4/final
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten