
Zusammenfassung
- Prosimo wurde 2019 gegründet und sammelte über eine A-Runde 2021 und eine B-Runde 2022 mindestens 55 Millionen US-Dollar ein; geprüfte Umsätze, Bewertung und Übernahmepreis wurden nicht veröffentlicht.
- AXI koordiniert eine zentrale Intent-, Topologie- und Analyseebene mit verteilten Edges, entdeckt Cloud-Ressourcen, verbindet Anwendungen, fügt Sicherheitsdienste ein und sammelt Telemetrie, besitzt jedoch kein physisches Backbone.
- Die im Juni 2024 angekündigte VM-Series-Integration ging der Eingliederung von Prosimo in Palo Alto Networks etwa im Februar 2025 voraus; öffentliche Quellen nennen weder genaues Datum noch Preis oder aktuelle Produktzuordnung.
- Die Kontrolle bleibt zwischen Unternehmen, Orchestrierungssoftware, Cloud-Anbietern und Palo Alto Networks verteilt; ob Topologie, Anmeldeinformationen, Richtlinien und Routing-Berechtigungen migriert werden können, ist der entscheidende Test für Kunden.
Das Unternehmen ist verschwunden, die Fragen bleiben
Prosimo als einen 2026 noch eigenständig operierenden Anbieter zu beschreiben, ist ungenau. Öffentliche Karriereprofile zeigen, dass Gründer und mehrere Mitarbeiter etwa im Februar 2025 zu Palo Alto Networks wechselten. Die Unternehmensseite von Prosimo ist als übernommen gekennzeichnet, und der ehemalige CTO Nehal Bhau erklärte später, die Technologie sei in Produkte von Palo Alto Networks integriert worden. Diese Nachweise reichen aus, um einen Kontrollwechsel und einen fortdauernden Wert der Technologie zu belegen; sie bestätigen jedoch weder Datum der Unterzeichnung, Vollzugsdatum, Rechtsform noch Transaktionspreis.
Diese Feststellung muss am Anfang stehen, denn sie bestimmt, in welcher Zeitform alle Produktbeschreibungen zu halten sind. AXI, Network Transit, App Transit, Application-driven Intelligent Results und Nebula waren allesamt Fähigkeiten, die während der eigenständigen Phase von Prosimo gut dokumentiert waren. Solange Palo Alto Networks nicht die aktuell angebotenen Produkte und deren Unterstützung offenlegt, sollten sie nicht als gegenwärtige, unter dem Namen Prosimo unabhängig vertriebene Produkte dargestellt werden.
Die historische Architektur kann nach der Übernahme in Form von eingebettetem Code, gemeinsam genutzten Diensten, Produktmodulen oder internen Engineering-Assets weiterbestehen – und diese Formen sind nicht identisch.
Das Verschwinden der Marke macht die zugrunde liegenden Probleme nicht obsolet. Unternehmen verteilen Workloads weiterhin über Amazon Web Services, Microsoft Azure, Google Cloud, private Rechenzentren, Colocation-Standorte, SaaS-Plattformen und entfernte Benutzer. Jede Umgebung hat eigene Routing-, Gateway-, private Endpunkt-, Identitätskontroll-, Sicherheitsdienst-, Kontingent- und Abrechnungsregeln. Selbst wenn ein Unternehmen alle Konten besitzt, steht ihm nicht unbedingt eine einheitliche Sicht darauf zur Verfügung, wie Anfragen zwischen diesen Umgebungen fließen. Die Bedeutung von Prosimo lag genau darin, diese Sicht zu schaffen.
Die Übernahme ist daher kein Schlussvermerk, sondern die tragende Linie des gesamten Artikels. Prosimo baute eine cloudübergreifende Kontrollschicht, die Assets entdeckt, Anwendungskontext interpretiert und Datenverkehr zu Sicherheitsdiensten lenkt. Palo Alto Networks trat zunächst als Technologiepartner auf, dessen VM-Series-Firewalls in diese Pfade eingefügt werden konnten; anschließend wurde es zum Eigentümer der Technologie. Die Grenze zwischen Routing-Orchestrierung und tiefgehender Prüfung wurde in dieselbe Cybersicherheitsplattform verschoben.
Im Kampf um Multi-Cloud-Routing geht es eigentlich um Kontext
Eine Routingtabelle kann beantworten, ob ein Präfix über einen bestimmten Next-Hop erreichbar ist. Sie kann jedoch nicht sagen, welche Anwendung der Nutzer erreichen will, ob der Anforderer vertrauenswürdig ist, ob der Datenverkehr eine Prüfung durchlaufen muss, ob ein privater Endpunkt verfügbar ist, ob ein bestimmter Cloud-Pfad teurer ist oder warum eine Transaktion selbst nach Ankunft des Pakets fehlschlägt. Der Multi-Cloud-Betrieb verwandelt all diese Fragen in ein gemeinsames Kontrollproblem.
Prosimo kam zu dem Schluss, dass sich Routing-Hoheit nicht allein auf Layer-3-Erreichbarkeit stützen kann. Stattdessen versuchte die Plattform, Cloud-Asset-Inventare, Netzwerkzustände, Anwendungsidentitäten, Benutzeridentitäten, Risiko-, Leistungs- und Transaktionstelemetrie zusammenzuführen. Dieser Kontext ermöglicht konkretere Richtlinien: eine Anwendung verbinden, ein Segment isolieren, einen Einstiegspunkt wählen oder bestimmten Datenverkehr durch eine Firewall leiten. Der Wert liegt nicht in der Schaffung eines neuen Glasfaserpfades, sondern in der Entscheidung, wie vorhandene Pfade und Dienste zu kombinieren sind.
Das erklärt auch, warum Prosimo den Begriff „Application Experience Infrastructure“ verwendete. Anwendungsanfragen werden über einzelne Netzwerkobjekte gestellt; VPCs, VNets, Subnetze, Transit-Hubs oder private Verbindungen sind nur Bestandteile des End-to-End-Pfades, nicht das Ziel der Verwaltung. Dieser Ansatz ordnet das Produkt gleich mehreren Märkten zu: Cloud-Networking, Application Delivery, Zero-Trust-Zugriff, Netzwerk-Assurance, Kostenoptimierung und Einbindung von Sicherheitsdiensten.
Diese funktionale Breite bietet Chancen, schafft aber auch Unschärfe. Eine Plattform, die mehrere Teams überspannt, kann Koordinationsfehler beheben, für die kein einzelnes Team zuständig ist; doch sie ist auch schwerer zu bewerten, weil Netzwerk-, Sicherheits-, Cloud-, Anwendungs- und Finanzteams unterschiedliche Erfolgsmaßstäbe anlegen. Prosimo musste beweisen, dass ein einheitliches Modell den Betrieb verbessert und nicht zu einer weiteren zentralen Instanz mit weitreichenden Berechtigungen wird, die im Fehlerfall sämtliche Umgebungen beeinträchtigt.
Was Prosimo wirklich war und was heute bleibt
Prosimo war ein 2019 gegründetes, nicht börsennotiertes Cloud-Netzwerk-Softwareunternehmen mit Sitz in der San Francisco Bay Area. Während der eigenständigen Phase war Ramesh Prabagaran Mitgründer und CEO, Nehal Bhau Mitgründer und CTO. Öffentliche Karriereprofile verbinden auch Linus Aranha und Pradeep Aragonda mit der Gründung oder leitenden Entwicklerrollen; die genauen Positionen sind jedoch den zeitpunktbezogenen Einzelprofilen zu entnehmen.
Die Hauptplattform des Unternehmens war die Application eXperience Infrastructure, kurz AXI. AXI steuert Intent, Topologie, Analyse und Orchestrierung über eine zentrale Softwareschicht und setzt verteilte AXI Edges in Cloud-Regionen, Colocation-Umgebungen oder benachbarter lokaler Infrastruktur ein. Später gliederte das Unternehmen das Produktangebot in Full-Stack Cloud Transit um, wobei Network Transit und App Transit unterschiedliche Konnektivitätskategorien abdecken. AIR analysiert Telemetriedaten und liefert operative Erkenntnisse; Nebula fügte 2024 eine natürlichsprachliche Interaktion hinzu.
Prosimo war kein Cloud-Betreiber und besaß kein globales Glasfaser-Backbone, das alle Regionen verbindet. Verkehrswege können über Cloud-Backbones, das öffentliche Internet, Direct Connect oder ExpressRoute, Colocation-Verbindungen, Carrier-Leitungen und Unternehmensnetze verlaufen. Das Unternehmen war auch kein Firewall-Hersteller wie Palo Alto Networks. In der Integration von 2024 übernahm Prosimo die Erkennung, Segmentierung und Verkehrslenkung, während die VM-Series die tiefgehende Sicherheitsprüfung durchführte.
Nach der Übernahme ist die treffendste Bezeichnung „Technologie-Linie“. Spätere Integrationserklärungen heben die Erkennung von Multi-Cloud-Assets und die schnellere Bereitstellung von Software-Firewalls für Ingress-, Egress- und East-West-Verkehr hervor. Dies belegt, dass wichtige Komponenten von Prosimo fortbestehen, nicht jedoch, dass der historische gesamte AXI-Produktkatalog, die kommerzielle Verpackung und die Support-Modelle unverändert weitergeführt werden.
Neue Herausforderungen nach SD-WAN
Das Gründerteam verfügte über umfangreiche Erfahrung in den Bereichen große Netzwerke, Application Delivery und Cloud-Infrastruktur. Prosimo entstammt zudem dem weiteren Gründer- und Entwickler-Ökosystem um Viptela, das half, SD-WAN als klare Kategorie im Unternehmensmarkt zu etablieren. Doch die nächste Herausforderung war eine andere: SD-WAN kann die Beziehung zwischen Zweigstellen und Netzwerken oder Anwendungen vereinfachen, schafft aber nicht automatisch ein einheitliches Betriebsmodell über mehrere Public Clouds hinweg.
Eine Multi-Cloud-Anwendung kann von einem Web-Endpunkt in einer Umgebung, einer Datenbank oder einem Managed Service in einer anderen Umgebung, einem Identity Provider außerhalb der beiden, privaten Verbindungen zu Rechenzentren und an bestimmten Grenzen platzierten Sicherheitsprüfungen abhängen. Jede Abhängigkeit kann durch unterschiedliche Cloud-native Objekte repräsentiert sein. Das Netzwerkteam sieht Präfixe und Transit-Hubs; das Cloud-Team sieht Konten und Ressourcen; die Anwendungsverantwortlichen sehen Domains und Transaktionen; das Sicherheitsteam sieht Zonen und Prüfrichtlinien.
Prosimo setzte nicht an der Zweigstelle an, sondern an der Anfrage. Die eigentliche Frage war: Wie sollte ein Benutzer oder eine Workload mit akzeptabler Sicherheit, Leistung, Verfügbarkeit und Kosten auf eine Anwendung zugreifen? Damit erweitert sich das Routing-Objekt vom Zielpräfix zu einer Transaktion, die Identität und Anwendungskontext mitführt. Die Plattform musste außerdem weit mehr Informationen sammeln und vorhalten als ein herkömmlicher Router.
Der Marktzeitpunkt war günstig. AWS, Azure und Google Cloud bauten native Transit- und private Verbindungsdienste aus. Unternehmen konnten innerhalb einer Cloud komplexe Netze aufbauen, doch APIs, Objekte und Richtlinienmodelle blieben unterschiedlich. Die Chance von Prosimo bestand nicht darin, diese durch ein privates Backbone zu ersetzen, sondern die Cloud-nativen Fähigkeiten zu orchestrieren.
Von der Gründung 2019 zur öffentlichen Markteinführung 2021
Prosimo wurde 2019 gegründet, der offizielle Marktstart erfolgte jedoch erst am 6. April 2021. General Catalyst führte zum Start eine 25-Millionen-US-Dollar-A-Runde an. Der Investor beschrieb die Gelegenheit als Bereitstellung von Application Experience über Multi-Cloud hinweg – ein Ziel, das mit dem Anspruch des Gründerteams übereinstimmte, über traditionelle Zweigstellenkonnektivität hinaus eine neue Kategorie zu schaffen.
Der Markt zum Zeitpunkt des Starts war sowohl überfüllt als auch unausgereift. Cloud-Anbieter senkten die Einstiegshürden für ihre Netzwerkdienste; SD-WAN- und SASE-Anbieter dehnten Richtlinien in die Cloud aus; Application-Delivery-Anbieter konnten Anfragen optimieren; Sicherheitsanbieter konnten den Datenverkehr prüfen. Prosimo musste beweisen, dass diese Fähigkeiten in einer Cloud-zentrierten Architektur gemeinsam funktionieren, ohne den Anspruch zu erheben, alle umgebenden Systeme zu ersetzen.
Die Finanzierung versetzte das Unternehmen in die Lage, Integrationen, Software-Edges, Analysesysteme, ein Vertriebsteam und Partnerkanäle zu entwickeln. Kapital allein beweist jedoch weder Produkt-Markt-Fit, Umsatzgröße noch langfristige Differenzierung. Die vorliegenden Materialien enthalten weder geprüfte Umsätze, jährlich wiederkehrende Umsätze, Kundenzahlen noch Bewertungen. Finanzierungsnachweise belegen das Vertrauen von Investoren in ein Marktversprechen, nicht jedoch eine vollständige operative Erfolgsbilanz.
2022 schloss Prosimo eine als überzeichnet beschriebene B-Runde über 30 Millionen US-Dollar ab. Addiert man die beiden eindeutig identifizierten Runden, ergibt sich ein gesichertes Gesamtvolumen von mindestens 55 Millionen US-Dollar. Einige Datenbanken zeigen möglicherweise höhere Zahlen, weil sie doppelte Ankündigungen oder verknüpfte Einträge enthalten; solche Werte sollten nicht verwendet werden, bevor die zugrunde liegenden Ereignisse bereinigt sind.
AXI legt Richtlinien oberhalb der Cloud aus und führt sie nahe der Workloads aus
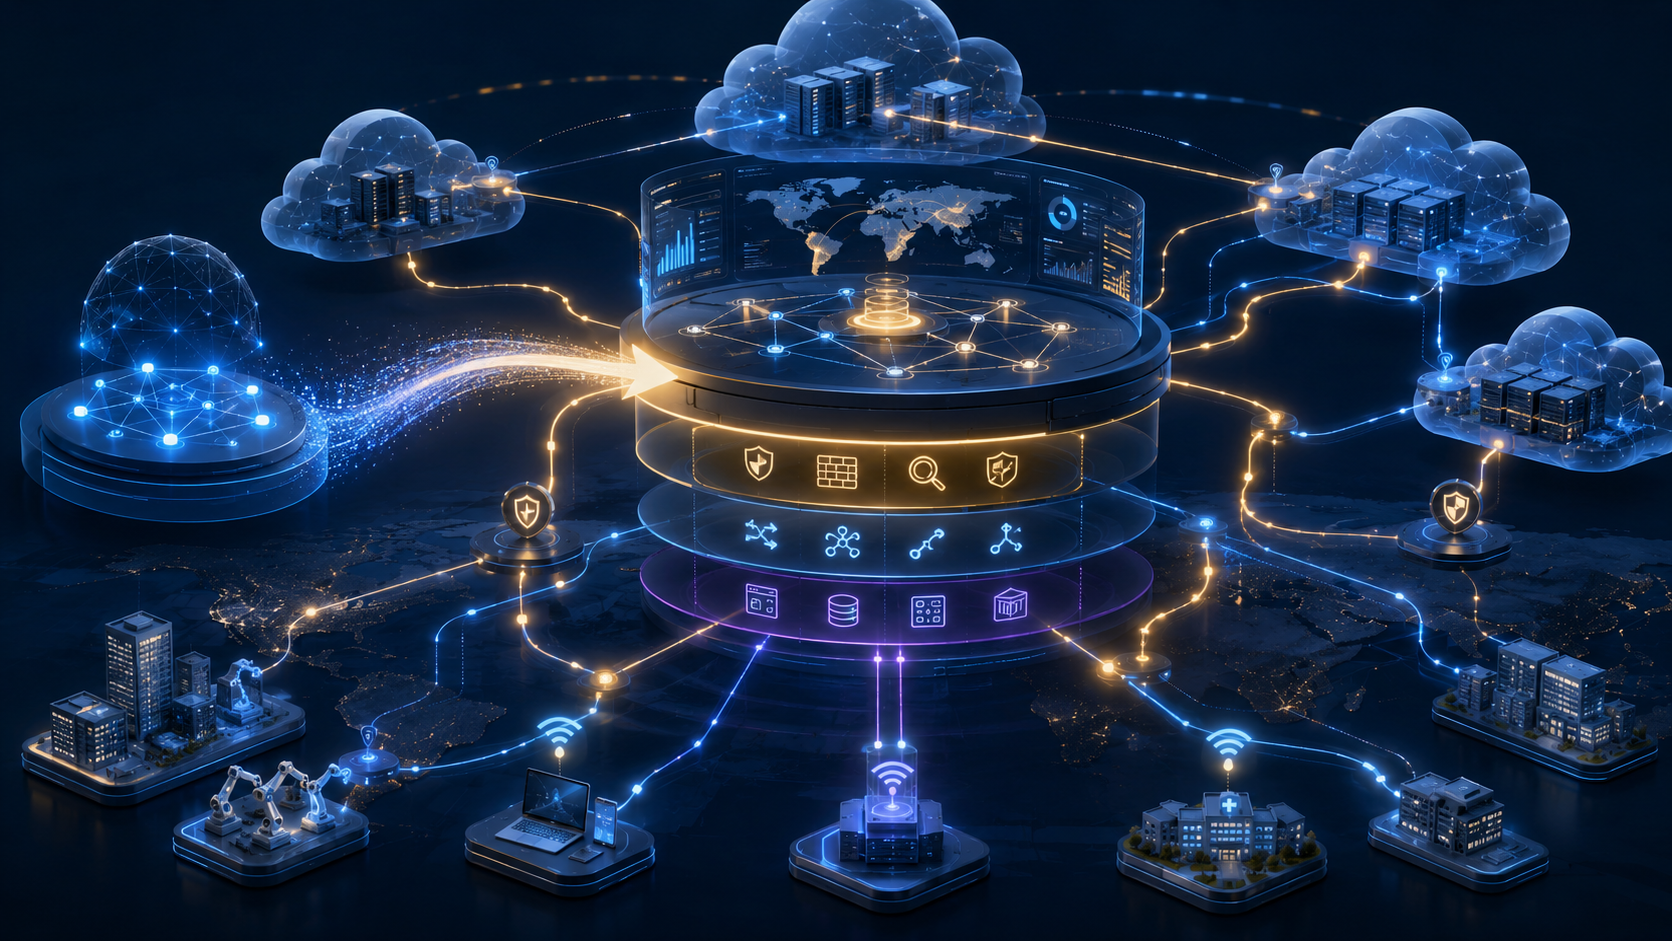
Die AXI-Architektur verteilt die Arbeit auf eine zentrale Kontroll- und Analysesicht sowie verteilte Software-Edges. Die zentrale Schicht verwaltet Anwendungs- und Netzwerk-Intents, entdeckt Assets, setzt die Topologie zusammen, integriert Identitäten, analysiert Telemetrie und orchestriert Änderungen. AXI Edges werden in der Nähe von Workloads oder Benutzern bereitgestellt, sodass Richtlinien nicht von einem entfernten physischen Zentrum abhängen.
Diese Trennung ähnelt anderen softwaredefinierten Systemen, operiert aber mit Cloud-nativen und applikationsspezifischen Objekten. Der Controller benötigt Zugriff auf Cloud-Konten und APIs; der Edge benötigt Zugang zu nativen Transit-Diensten, Workload-Netzen, privaten Endpunkten oder externen Pfaden. Die Macht der Plattform ergibt sich aus der Kombination beider Sichten: globale Absicht oberhalb der Cloud und lokale Durchsetzung nahe am Datenverkehr.
Die Architektur bringt auch konkrete Bereitstellungsgrenzen mit sich. Jeder Edge verbraucht Cloud-Ressourcen, erfordert Hochverfügbarkeitsdesign und muss aktualisiert, überwacht und geschützt werden. Die Kontrollebene benötigt ausreichende Berechtigungen, um Assets zu entdecken und Netzwerkzustände zu verändern. Das Unternehmen erhält einen einheitlichen Workflow, fügt jedoch ein Verwaltungssystem hinzu, dessen Verfügbarkeit und Korrektheit die produktive Erreichbarkeit beeinflussen.
Prosimo verwendete gelegentlich den Begriff „autonomes Cloud-Netzwerk“. Die Nachweise stützen Automatisierung, Empfehlungen und API-gesteuerte Orchestrierung, nicht jedoch ein Netzwerk, das unabhängig von menschlichen Richtlinien, Cloud-Diensten und der zugrunde liegenden Übertragung arbeitet. Betriebsteams müssen weiterhin Absichten definieren, Zugriffe genehmigen, Ausnahmen behandeln und die Verantwortung für Ergebnisse übernehmen.
AXI Edge ist eine Standortentscheidung, keine universelle virtuelle Appliance
Ein AXI Edge kann in Cloud-VPCs oder -VNets, Colocation-Umgebungen oder benachbarter Infrastruktur bereitgestellt werden. Technische Unterlagen von AWS zeigen einen Edge-VPC, der über Transit Gateway mit Workload-VPCs verbunden ist und optional eine Firewall einschleift, während gleichzeitig lokale Standorte oder entfernte Benutzer angebunden werden. Der Durchsetzungspunkt liegt innerhalb der Cloud-Topologie, nicht an einer fernen Unternehmensgrenze.
Der Standort beeinflusst nicht nur die Latenz. Er bestimmt, wo der Datenverkehr in die Richtliniendomäne eintritt, welches Cloud-Backbone oder welcher Internetpfad genutzt wird, wo Verschlüsselung und Prüfung stattfinden und welche Telemetrie die Plattform sehen kann. Ein ungünstiger Standort verursacht Umwege oder Kosten; ein gut gewählter Standort kann Pfade verkürzen und den Datenverkehr nahe an den Workloads halten.
Die verteilte Bereitstellung erhöht die Fehlerdomänen. Kapazität, Softwareversion, Availability-Zone-Design, Routing-Konvergenz und Zugriffsrechte können sich je nach Region unterscheiden. Hochverfügbarkeit bedeutet mehr, als zwei Instanzen zu betreiben: Controller, Cloud-Routingtabellen, Sicherheitsdienste und Rückpfade müssen ein konsistentes Bild des Failover-Zustands haben.
Daher ist der Edge Teil eines größeren Betriebssystems. Sein Wert hängt davon ab, ob Asset-Erkennung, Topologie, Richtlinien und Analyse mit der umgebenden Cloud-Umgebung übereinstimmen. Ihn als isolierte virtuelle Appliance zu betrachten, verfehlt die Architektur, die Prosimo tatsächlich anbot.
Das unterliegende Transportnetz gehört immer anderen Akteuren
Prosimo orchestriert Transport, besitzt jedoch keine physischen Pfade. Anwendungsverkehr kann das Backbone von AWS oder anderen Cloud-Anbietern, das öffentliche Internet, Direct Connect, ExpressRoute, Colocation-Verbindungen, Carrier-Leitungen oder das eigene Firmennetz nutzen. Die Plattform kann zwischen verfügbaren Optionen wählen und diese orchestrieren, aber sie kann die von diesen Anbietern verursachte Latenz, Paketverluste, Fehlerdomänen oder Abrechnungsregeln nicht beseitigen.
Diese Grenze ist entscheidend, um Leistungsversprechen zu verstehen. Der Controller kann einen beobachtbar besseren Pfad wählen oder den Einstiegspunkt näher zum Benutzer legen; er kann jedoch nicht garantieren, dass kein Carrier ausfällt, keine Cloud-Region unterbrochen wird oder externe Abhängigkeiten stets schnell antworten. Application Experience wird zudem von DNS, Serververarbeitung, Speicher, Browserverhalten und Drittdiensten beeinflusst, die nicht vollständig der Kontrolle eines Netzwerk-Controllers unterliegen.
Der Verzicht auf ein eigenes Backbone ist nicht nur eine Schwäche. Prosimo konnte Infrastruktur nutzen, die das Unternehmen bereits beschafft hatte, und von den Investitionen der Cloud-Anbieter profitieren; es konnte mehr Regionen abdecken, ohne selbst Glasfaser zu verlegen, und native Systeme wie AWS Cloud WAN orchestrieren. Der Preis dafür ist die Abhängigkeit von API-Stabilität, Servicekontingenten, kommerziellen Bedingungen und anbieterspezifischer Semantik.
Das Versprechen von Prosimo lautete daher operative Kontrolle, nicht physisches Eigentum. Die Plattform versuchte, heterogene Underlays unter ein einheitliches Managementmodell zu bringen und gleichzeitig die nativen Vorteile der einzelnen zu erhalten. Ob diese Abstraktion Lock-in verringert oder ihn lediglich auf den Controller verlagert, hängt davon ab, ob Richtlinien, Topologie und Edge-Bereitstellung portabel sind.
Network Transit behandelt die Erreichbarkeit zwischen Netzwerkobjekten
Network Transit richtet sich an VPCs, VNets, Subnetze, Regionen, Standorte und Segmente. Es orchestriert Cloud-native Transit-Hubs und Routing-Objekte, sodass Teams Verbindungen über einen einheitlichen Workflow einrichten können, statt jede Cloud einzeln zu bedienen. Es adressiert das klassische Netzwerkbedürfnis: Eine Quelle oder ein Segment muss ein Ziel über einen erlaubten Pfad erreichen.
Das bedeutet nicht, dass die Unterschiede zwischen Clouds verschwinden. AWS, Azure und Google Cloud legen unterschiedliche Objekte, Kontingente und Routing-Verhalten offen. Adressüberlappungen, asymmetrische Pfade, private Endpunkte und dienstspezifische Beschränkungen der Anbieter erfordern weiterhin technische Behandlung. Prosimo kann gängige Vorgänge standardisieren und Beziehungen visualisieren, aber die zugrunde liegenden Systeme behalten ihre eigenen Beschränkungen.
Network Transit übernimmt auch die Segmentierung. Routing-Domänen und Richtlinien können Umgebungen isolieren oder die Erreichbarkeit einschränken. Der Controller muss verstehen, wie ein Segment in mehreren Clouds existiert und wie native Objekte diese Grenze durchsetzen. Eine einheitliche Richtlinie kann immer noch in mehrere anbieterspezifische Änderungen übersetzt werden müssen.
Die einheitliche Intent-Schnittstelle ist ein Vorteil, die Übersetzung ein Risiko. Weicht die gemeinsame Richtlinie von der tatsächlichen Cloud-Konfiguration ab, kann das Unternehmen glauben, ein Segment sei geschützt, während der reale Zustand dies nicht gewährleistet. Abgleich, Audit und klar definierte Fehlerzustände sind ebenso wichtig wie die initiale Konfiguration.
App Transit macht die Anwendung selbst zum Routing-Objekt
App Transit erweitert das Modell über Subnetze hinaus auf Anwendungen. Es kann basierend auf Anwendungsdomäne, Identität, Anfrageart, Transaktionszustand, Risiko und Leistung entscheiden, wie ein Benutzer oder eine Workload auf einen Dienst zugreift. Dies ist einer der klarsten Unterschiede zwischen Prosimo und herkömmlichen Cloud-Routern.
Die Anwendungssicht ist wertvoll, weil moderne Dienste selten stabilen Adressen entsprechen. Verwaltete Plattformen, SaaS-Endpunkte und verteilte Komponenten ändern sich, während die Anwendungsidentität Bestand hat. Richtlinien, die sich auf Dienste oder Benutzer beziehen, sind möglicherweise langlebiger als solche, die nur um Adressen und Ports herum formuliert sind.
Dieses Modell setzt eine genaue Erkennung voraus. Der Controller muss wissen, welche Domänen und Endpunkte zu einer Anwendung gehören, welche Abhängigkeiten unverzichtbar sind und welche Claims des Identity Providers vertrauenswürdig sind. Veraltete Zuordnungen können dazu führen, dass Anfragen falsche Pfade nehmen oder falsche Richtlinien erhalten. Die Anwendungsabstraktion macht das Verständnis des Netzwerkzustands nicht überflüssig, sondern fügt ihm eine semantische Schicht hinzu.
Die Kombination von Network Transit und App Transit trägt dem Umstand Rechnung, dass in Unternehmen beide Systemtypen parallel existieren: klassische IP-Workloads und private Subnetze bestehen weiter, während neue Anwendungen auf Domänen, Identitäten und Managed Services angewiesen sind. Full-Stack Cloud Transit soll beide Modelle in denselben Betriebsrahmen bringen, statt das eine durch das andere zu ersetzen.
Identität erweitert Routing-Entscheidungen – und die Vertrauensgrenze
Anwendungsbewusster Zugriff erfordert Identitätsintegration. Die Plattform kann anhand von Benutzer- oder Workload-Kontext entscheiden, ob eine Verbindung aufgebaut wird und welcher Pfad genutzt wird. Dies unterstützt eine Zero-Trust-artige Richtlinie: Der Standort allein reicht nicht aus, um Zugriff zu gewähren.
Identität erhöht die Richtlinienpräzision, führt aber auch neue Abhängigkeiten ein. Routing- oder Anwendungsrichtlinien hängen nun vom Identity Provider, seinen Claims, dem Sitzungsstatus und Gruppendaten ab. Selbst wenn Router und Edges ordnungsgemäß arbeiten, kann ein Ausfall des Authentifizierungsdienstes oder eine Attributänderung zu Pfadfehlern führen. Die Fehlerdiagnose muss über Netzwerk- und Identitätsbetriebsgrenzen hinweg erfolgen.
Der Controller zentralisiert zudem sensiblen Kontext. Er kann Topologie, Anwendungsbeziehungen, Benutzerattribute, Risikosignale und Richtlinienergebnisse speichern. Diese Daten erleichtern Diagnose und Optimierung, machen aber unbefugten Zugriff folgenschwerer. Minimalrechte, Aufbewahrungsfristen, Audit und Funktionstrennung sind daher architektonische Anforderungen, keine zusätzlichen Verwaltungsaufgaben.
Prosimo spiegelt einen breiteren Infrastrukturwandel wider: Routing- und Zugriffsrichtlinien hängen zunehmend von Identität und Anwendungssemantik ab. Je mehr Kontext der Controller sieht, desto wertvoller können seine Entscheidungen sein – und desto strenger müssen seine Berechtigungen gelenkt werden.
Asset-Erkennung erstellt die Karte, von der alle späteren Entscheidungen abhängen
Ein Cloud-übergreifender Controller kann nicht steuern, was er nicht sieht. Prosimo entwickelte eine Cloud-Asset-Erkennung und -Kartierung, die VPCs, VNets, Subnetze, Anwendungen, Verbindungen und Sicherheitsbeziehungen darstellt. Diese Sichten dienen der Integration, dem Design, der Fehlerdiagnose und der Richtlinienverwaltung.
Die Erkennungsfähigkeit ist wichtig, weil Cloud-Umgebungen sich oft außerhalb zentraler Netzwerkprozesse verändern. Anwendungsteams können mit eigener Automation Konten, Netzwerke, Endpunkte und Managed Services anlegen. Manuell gepflegte Diagramme sind schnell veraltet. API-gesteuerte Inventare sind aktueller, aber ihre Vollständigkeit hängt von Kontenabdeckung, Berechtigungen, Auswertungslogik und Cloud-APIs ab.
Diese Karte dient nicht nur der Dokumentation. Routing, Segmentierung, Diensteinbindung und Optimierung können darauf aufbauen. Fehlt ein Asset oder eine Abhängigkeit, werden die daraus abgeleiteten Schlüsse verzerrt. Deshalb muss die Topologie Herkunftsinformationen mitführen: wann erfasst, aus welchem Konto, mit welcher Regionsabdeckung und ob Anfragen fehlschlugen.
Dies hilft auch, die Übernahme zu erklären. Palo Alto Networks kann Sicherheitsfähigkeiten nur dann effektiv platzieren, wenn es weiß, wo sich Workloads und Verkehrswege befinden. Ein System, das Cloud-Assets entdeckt und Routing ändern kann, verkürzt den Weg vom Kauf einer Software-Firewall bis zu ihrer korrekten Positionierung. Bhaus spätere Aussage hebt genau diese Asset-Erkennung und die schnellere Bereitstellung von Software-Firewalls hervor.
AIR macht Edge-Telemetrie zu Betriebsempfehlungen
Application-driven Intelligent Results (AIR) analysiert die von AXI Edges gesammelte Telemetrie. AWS-Dokumentationen erwähnen Round-Trip-Zeiten, Verarbeitungszeiten, Anwendungsantwortzeiten, Transaktionstypen, Risiko- und Richtlinienergebnisse. Die Plattform kann Beobachtungen zu Benutzer-, Netzwerk- und Anwendungsschichten korrelieren, statt nur isolierte Gerätezähler anzuzeigen.
Diese Korrelation adressiert typische Betriebsfragen: Eine langsame Transaktion kann am Benutzerpfad, am Edge, am Cloud-Backbone, am Sicherheitsdienst oder an der Anwendung selbst liegen. Eine schichtübergreifende Sicht kann die Eingrenzung schneller ermöglichen als mehrere getrennte Konsolen und kann Vorschläge zu Pfad, Standort, Risiko und Kosten liefern.
Die Qualität der Empfehlungen hängt von Telemetrieabdeckung und Interpretationsmodell ab. Der Edge sieht nur den Datenverkehr, der ihn durchläuft; externe Anwendungsabhängigkeiten und interne Zustände der Cloud-Anbieter bleiben möglicherweise unsichtbar. Eine Empfehlung kann daher richtungsweisend sein, ohne die Grundursache zu beweisen.
Telemetrie hat auch Governance-Wert. Historische Daten können erklären, warum eine Route oder Richtlinie geändert wurde, können aber auch sensible Anwendungsnutzung und Benutzerverhalten offenbaren. Die öffentlichen Unterlagen beschreiben weder Datenaufbewahrung noch Daten-Governance nach der Übernahme vollständig, sodass diese Fragen zur Kundensorgfaltspflicht gehören.
AWS liefert das klarste öffentlich dokumentierte Implementierungsbeispiel
Die Zusammenarbeit von Prosimo mit AWS erzeugte die stärkste öffentlich zugängliche technische Evidenz. Das Unternehmen integrierte AWS Transit Gateway, Cloud WAN, PrivateLink und den Marketplace for Containers Anywhere. AWS veröffentlichte Ablaufbeschreibungen zu AXI-Edge-Standorten, Anwendungszugriff, Identität, Sicherheit und Optimierung.
Besonders bedeutsam ist AWS Cloud WAN. Es bietet Cloud-native Backbone- und Segmentierungsfähigkeiten, die Prosimo orchestriert, statt sie zu ersetzen. Die Arbeitsteilung ist klar: AWS besitzt die nativen Netze und die globale Infrastruktur; Prosimo steuert Cloud-übergreifenden Intent, Anwendungskontext, Edge-Software und Analyse bei.
Der Marketplace-Workflow vereinfacht die Erstbereitstellung, beseitigt aber nicht Fragen nach Konto-Berechtigungen, Routing-Design, Hochverfügbarkeit, Kapazität und langfristigem Betrieb. Day-0-Automatisierung senkt die Installationsreibung, ersetzt jedoch keine fortlaufende Governance.
Prosimo-Unterlagen führen auch eine Kundenreferenz von Flexport an, die den AWS-Cloud-WAN-Anwendungsfall stützt. Sie belegt, dass ein Unternehmen bereit war, diese Architektur öffentlich zu befürworten, stellt jedoch kein unabhängiges Audit zu Bereitstellungsgröße, Einsparungen oder Verfügbarkeit dar. Kundenreferenzen sollten als Akzeptanzbeispiele, nicht als allgemeiner Leistungsnachweis behandelt werden.
Azure und Google Cloud vervollständigen das Multi-Cloud-Versprechen
Prosimo unterstützte auch Microsoft Azure und Google Cloud. Produktmaterialien beschreiben Orchestrierung rund um Azure Virtual WAN sowie Netzwerk- und private Dienstobjekte von Google Cloud. Ziel war ein einheitliches Betriebsmodell unter Beibehaltung der nativen Cloud-Netze der Anbieter.
Unterstützung bedeutet nicht vollständige Funktionsgleichheit. Cloud-APIs entwickeln sich unterschiedlich schnell, und ähnliche Produktnamen können unterschiedliche Semantik verbergen. Routing, Segmentierung, private Endpunkte oder Diensteinbindung können anbieterspezifische Behandlung erfordern. Die vorliegenden Nachweise rekonstruieren keine vollständige, alle Regionen und Versionen abdeckende Feature-Matrix.
Daher ist die Multi-Cloud-Abstraktion eher ein Übersetzungssystem. Sie kann gemeinsame Absichten und Workflows standardisieren, muss jedoch die Unterschiede bewahren, die Sicherheit, Kosten und Ausfallrisiken beeinflussen. Eine Abstraktion wird gefährlich, wenn die Oberfläche einheitlich erscheint, die Implementierungsunterschiede für den Betreiber jedoch unsichtbar bleiben.
Nach der Übernahme gilt das Gleiche. Palo Alto Networks kann eine einheitliche Karte nutzen, um Sicherheitsdienste Cloud-übergreifend zu platzieren, doch die Cloud-Anbieter kontrollieren weiterhin die nativen Objekte, die den Pfad umsetzen. Eine Orchestrierungsschicht zu besitzen, bedeutet nicht, das Cloud-Underlay zu besitzen.
Vom Konnektivitätsprodukt zum vollständigen Betriebslebenszyklus
Bis 2023 beschrieb Prosimo sein Produkt nicht mehr nur als Tunnel oder Gateway, sondern als vollständigen Workflow für Design, Aufbau, Fehlerdiagnose und Management von Multi-Cloud-Netzwerken. Asset-Erkennung unterstützt das Design, Orchestrierung stellt Verbindungen her, Kartierung und Telemetrie dienen der Diagnose, Richtlinien und historische Zustände dem laufenden Management.
Diese Positionierung erweiterte den potenziellen Käuferkreis. Netzwerkteams nutzen Topologie- und Pfadanalyse; Cloud-Plattform-Teams greifen auf Konten und Dienste zu; Sicherheitsteams prüfen Segmentierung und Prüfpfade; Migrationsteams planen Änderungen; FinOps-Teams bewerten Egress-Kosten und Pfade. Wenn mehrere Teams dieselbe Datengrundlage nutzen, steigt der Plattformwert.
Gemeinsame Datenbasis schafft aber auch Governance-Konflikte. Die zentrale Plattform kann feststellen, dass native Konfigurationen des Cloud-Teams nicht der Unternehmensrichtlinie entsprechen. Die Organisation muss entscheiden, welches System die Autorität hat und wer Korrekturen genehmigen kann. Die Software kann diese institutionelle Frage nicht lösen.
Die Lebenszyklus-Erzählung erhöht auch die Wechselkosten. Sobald ein Controller Asset-Karte, Richtlinien, Telemetrie, Edge-Positionen und Automationsintegrationen speichert, bedeutet sein Austausch nicht nur das Umlegen von Leitungen, sondern den Export oder die Neuerstellung des Betriebsmodells. Während Prosimo Cloud-Fragmentierung löste, konnte es zugleich eine Controller-Abhängigkeit schaffen.
Segmentierung reicht von Layer-3-Erreichbarkeit bis zu Layer-7-Anwendungsrichtlinien
Prosimo beschrieb Segmentierung als Abdeckung von Layer 3 bis 7. Auf Netzwerkebene bestimmen Routing-Domänen und Segmente, welche Subnetze oder Standorte kommunizieren dürfen; auf höheren Ebenen können Anwendungsidentität, Benutzerkontext und Transaktionsattribute die Regeln weiter verfeinern.
Dieses Modell kann die Lücke zwischen Netzwerkzonen und Anwendungsrichtlinien verkleinern. Ein bestimmter Geschäftsdienst kann erlaubt werden, während breite Subnetzkopplung unterbunden bleibt; umgekehrt kann ein netzwerktechnisch erreichbarer Pfad verweigert werden, wenn Identität oder Anwendungskontext nicht passen.
Das macht Prosimo jedoch nicht zu einer vollwertigen Next-Generation Firewall. Die Palo-Alto-Integration von 2024 trennt klar: Prosimo übernimmt Verkehrslenkung, Segmentierung und Diensteinbindung, die VM-Series die tiefgehende Prüfung. Richtlinienlenkung und Sicherheitsdurchsetzung haben unterschiedliche Fehlerarten und dürfen nicht vermischt werden.
Segmentierung wirkt nur, wenn alle relevanten Pfade repräsentiert sind. Unbekannte Routen, Cloud-native Ausnahmen oder fehlgeschlagene Diensteinbindungen können die Kontrolle umgehen. Wirksame Absicherung erfordert den Abgleich deklarierter Richtlinien, realer Cloud-Zustände und beobachteten Datenverkehrs, nicht allein das Vertrauen in die Konsolenkonfiguration.
Diensteinbindung verbindet Routing-Kontrolle mit Firewall-Ökonomie
Cloud-Sicherheitsdesign muss entscheiden, wo die Prüfung stattfindet. Zentrale Firewalls vereinfachen Richtlinien und reduzieren die Instanzzahl, können aber Backhauling, Ausfallkonzentration und Kapazitätsdruck verursachen. Verteilte Firewalls sitzen nahe an Workloads, erhöhen aber die Anzahl von Bereitstellungen, Lizenzen, Upgrades und Richtlinien.
Die VM-Series-Integration von Prosimo unterstützt beide Modi. Richtlinien können bestimmten Datenverkehr zu einem zentralen Prüfpunkt lenken oder zu verteilten Firewalls in Anwendungs-VPCs. Prosimo ändert das umgebende Routing, Palo Alto Networks stellt die Prüffunktion bereit.
Diese Architektur macht Routing-Orchestrierung für einen Sicherheitsanbieter kommerziell wertvoll. Eine Software-Firewall kann keinen Datenverkehr schützen, der sie nie passiert. Erkennung, Standortwahl und Routing-Updates verkürzen den Weg vom Kauf einer Sicherheitsfähigkeit bis zu ihrer tatsächlichen Platzierung im Produktivpfad. Dies ist ein plausibles strategisches Motiv für die Übernahme der Prosimo-Technologie durch Palo Alto Networks.
Gleichzeitig vergrößert sich der Fehlerradius des Controllers. Eine falsche Richtlinie kann Prüfungen umgehen, Schleifen erzeugen, asymmetrisches Routing verursachen oder Anwendungen unterbrechen. Health Checks, abgestufte Änderungen, Simulation, Audit und Rollback sind unverzichtbar, denn ein Fehler bei der Diensteinbindung ist sowohl ein Netzwerk- als auch ein Sicherheitsvorfall.
Die Partnerschaft von 2024 war noch keine abgeschlossene Übernahme
Prosimo und Palo Alto Networks kündigten am 12. Juni 2024 die VM-Series-Integration an. Die Mitteilung beschrieb eine gemeinsame technische und kommerzielle Lösung und enthielt keine Aussage, dass Palo Alto Networks Prosimo bereits übernommen habe. Diese Partnerschaft als Eigentumsnachweis zu behandeln, vermengt zwei verschiedene Ereignisse.
Die Kooperation baute allerdings eine Brücke. Prosimo konnte zeigen, wie sein Routing- und Richtliniensystem die VM-Series-Bereitstellung Cloud-übergreifend vereinfacht; Palo Alto Networks konnte die Technologie in einer realen Integration bewerten. Öffentliche Quellen beschreiben den Übernahmeprozess nicht, sodass nicht auf einen formellen Vorab-Schritt geschlossen werden sollte.
Anfang 2025 veränderten sich die Karriereprofile von Gründern und Mitarbeitern; die Unternehmensseite zeigte anschließend den Status „übernommen“; Ende 2025 erklärte Bhau, die Technologie sei vollständig integriert. Diese drei Nachweisarten zusammengenommen stützen den Übernahmeschluss, ersetzen aber nicht die rechtlichen Transaktionsdetails.
Für Kunden ist diese zeitliche Abfolge ebenfalls wichtig. Eine Partnerschaft bedeutet zwei Anbieter, zwei Support-Organisationen und eine klare Integrationsgrenze. Eine Übernahme kann die Roadmap, Daten, Verträge und Berechtigungen in ein einziges Unternehmen überführen. Auch wenn der technische Pfad oberflächlich gleich aussieht, haben sich die Governance-Folgen verändert.
Nebula verwandelt die Topologie-Karte in eine dialogfähige Oberfläche
Im Februar 2024 stellte Prosimo Nebula als Teil der Multi-Cloud Networking AI Suite vor. Es wurde entwickelt, um Fragen zu Adressüberlappungen, Kosten, Routing-Zustand und Sicherheitsrichtlinienverstößen in natürlicher Sprache zu beantworten – alles auf Basis der Plattform-Karte und -Telemetrie.
Der wirklich wertvolle Bestandteil ist nicht die Sprachschnittstelle selbst, sondern der darunterliegende strukturierte Kontext. Ein allgemeines Modell kann keine privaten Routen diagnostizieren, die es nicht sieht. Nebula kann auf die bereits von Prosimo gesammelten Asset-, Topologie-, Richtlinien- und Beobachtungsdaten zurückgreifen, sodass die frühere Investition in eine einheitliche Karte zur Grundlage von AIOps wurde.
Dialogbasierter Zugriff kann mehr Betriebspersonal in die Lage versetzen, komplexe Daten zu nutzen, kann aber auch falsches Vertrauen schaffen: Eine Antwort kann nicht unterstützte Assets übersehen, eine Frage missverstehen oder eine Empfehlung als bereits genehmigte Aktion erscheinen lassen. Änderungen mit hohem Risiko erfordern weiterhin deterministische Kontrollen, Berechtigungsgrenzen und menschliche Prüfung.
Prosimo gab an, die mittlere Wiederherstellungszeit könne um 60 bis 80 Prozent sinken und die Cloud-Netzwerkkosten um mehr als 60 Prozent. Diese Zahlen stammen aus Produktankündigungen des Anbieters; es gibt keine unabhängige Methode oder Kundenbasis, die ihre Allgemeingültigkeit belegt. Sie können als von Prosimo formulierte Ziele zitiert werden, nicht als erwiesene Branchentatsache.
KI-Workloads sind ein neuer Anwendungsfall, kein Nachweis eines bereits etablierten Marktes
Dieselbe Ankündigung von 2024 beschrieb die Prosimo-Architektur auch als geeignet für KI-Workloads. Verteilte KI-Systeme können privaten Datenzugriff, Cloud- und Rechenzentrums-übergreifende Konnektivität, Compliance-Kontrollen und anwendungsbewusstes Routing erfordern. Diese Anforderungen passen zu den vorhandenen Asset-, Richtlinien- und Pfadmodellen.
Das Label „KI“ ändert nichts am Underlay. Prosimo war weiterhin auf Cloud-Netze, Carrier und Kundeninfrastruktur angewiesen und bot weder GPU-Compute noch Modellentwicklungssoftware. Seine mögliche Rolle bestand darin, Konnektivität und Sicherheit um verteilte Daten und Dienste herum bereitzustellen.
Strategisch ist diese Positionierung nachvollziehbar, denn je stärker Daten und Dienste verteilt sind, desto wertvoller ist eine Cloud-übergreifende Topologie. Allerdings wurde diese Marketingkategorie erst kurz vor dem Ende der Eigenständigkeit eingeführt. Die vorhandenen Belege enthalten keine separaten KI-Umsätze, benannte Produktionseinsätze oder geprüfte Ergebnisse.
Die belastbare Schlussfolgerung lautet: Multi-Cloud-Telemetrie kann als Input für maschinengestützten Betrieb dienen. Die Frage heute ist, ob Palo Alto Networks diesen Kontext erhalten hat und wie die Fähigkeiten für Kunden zugänglich gemacht werden. Die öffentlichen Unterlagen beantworten dies nicht vollständig.
Das Geschäftsmodell: Software auf fremder Infrastruktur verkaufen
Das eigenständige Geschäft von Prosimo folgte einem Software-Abonnement- und Dienstleistungsmodell, nicht einem Betreibermodell. Kunden setzten AXI Edges in ihrer eigenen Umgebung ein und verbanden ihre Cloud-Konten mit der Kontrollebene. Einnahmen stammten vermutlich aus Lizenzen oder Abonnements, Support, professionellen Diensten und dem Channel, doch die öffentlichen Unterlagen nennen keine konkreten Preise oder Vertragskennzahlen.
Dieses Modell erlaubte Skalierung ohne eigenes Glasfasernetz. Eine Plattform kann eine große Zahl von Regionen und Kundenumgebungen orchestrieren. Aus der Architektur lässt sich jedoch keine Bruttomarge ableiten; die fortlaufende Unterstützung von Anbieter-APIs, der Edge-Lebenszyklus, Sicherheitsintegrationen und Unternehmensbereitstellungen können hohe Kosten verursachen, und die von Edges verbrauchten Cloud-Ressourcen werden wahrscheinlich direkt vom Kunden getragen.
Prosimo nutzte Cloud-Marktplätze, Integrationspartner, Kanäle und Kundenreferenzen, um in Unternehmen Fuß zu fassen. Diese Beziehungen sind nicht gleichwertig. Eine Marktplatzlistung belegt einen Beschaffungs- und Bereitstellungsweg; eine technische Integration zeigt, dass zwei Systeme unter bestimmten Bedingungen zusammenarbeiten; ein Kundenzitat liefert eine Referenz. Keines davon beweist allein die Zahl der zahlenden Kunden oder wiederkehrende Umsätze.
Die Produktbreite kann den Vertrieb erschweren. Netzwerk-, Sicherheits-, Cloud- und Anwendungsteams können alle profitieren, doch die Budgetzuständigkeit ist unklar. Prosimo brauchte einen Käufer, der bereit war, für eine gemeinsame Kontrollebene zu zahlen, statt jedem Team die weitere verteilte Betriebsführung zu überlassen.
Partner, Kunden und Investoren spielen unterschiedliche Rollen
AWS war zugleich zugrunde liegender Infrastrukturanbieter und Marktplatz-Integrationspartner; Azure und Google Cloud waren unterstützende Umgebungen; Identity Provider lieferten Authentifizierungskontext; Firewall-Hersteller stellten die Prüfung; Colocation- und Carrier-Dienste konnten Edges hosten oder verbinden; Channel-Partner konnten Bereitstellungen entwerfen und betreiben.
Flexport ist die in AWS-Cloud-WAN-Materialien genannte Kundenreferenz. Sie belegt das Interesse eines Unternehmens an der Architektur, nicht jedoch den vollständigen Bereitstellungsumfang, die Dauer oder den kommerziellen Wert und kann nicht stellvertretend für die gesamte Kundenzahl stehen.
General Catalyst führte die A-Runde an und war an der Investitionsgovernance beteiligt. Unternehmensmaterialien nennen auch mit WRVI/Celesta verbundene Investoren; spätere Informationen erwähnen eine prominente Beteiligung mit Bezug zu BlackRock, ohne jedoch das konkrete Anlagevehikel zu identifizieren. Diese Informationen deuten auf ein starkes Finanzierungsnetzwerk hin, stellen aber keine vollständige Cap Table dar.
Palo Alto Networks ist die wichtigste Beziehung. Aus dem Sicherheitspartner von 2024 wurde Anfang 2025 der Käufer. Dieser Verlauf zeigt, wie technische Abhängigkeit in eine Kontrollbeziehung übergeht, wenn ein Ökosystem-Partner die Software-Koordinationsebene aufkauft, die in sein eigenes Produkt führt.
Finanzierung mindestens 55 Millionen US-Dollar gesichert; Exit-Wert unbekannt
Die bestätigten Finanzierungsrunden umfassen 25 Millionen US-Dollar Serie A im April 2021 und 30 Millionen US-Dollar Serie B im Jahr 2022. Die vorliegenden Quellen enthalten keine geprüfte Cap Table, Bewertung, Fremdkapitalvereinbarungen oder Folgefinanzierungen.
Der Übernahmepreis ist weder offengelegt noch unabhängig verifiziert. Ohne Preisangabe kann das Ergebnis nicht verantwortungsvoll als strategische Prämie, gewöhnliche Technologieakquisition, Talent-Akquisition oder Notverkauf klassifiziert werden. Dass die Technologie weiterhin integriert wird, belegt ihren Wert, nicht aber die tatsächliche Rendite für Investoren und Gründer.
Ebenso wenig lassen sich Umsatz und Marktgröße von Palo Alto Networks auf Prosimo übertragen. Nach der Übernahme ist Prosimo keine getrennt beobachtbare wirtschaftliche Einheit mehr; es gibt keine eigenständigen Umsätze, Gewinne oder Kundensegmente, die analysiert werden könnten. Ein größerer Eigentümer kann die Technologie breiter einsetzen und gleichzeitig ihre Einzelwirtschaftlichkeit undurchsichtiger machen.
Selbst das Fehlen einer formellen Übernahmeankündigung ist eine wichtige Tatsache. Normalerweise nutzen Kunden, Mitarbeiter und Analysten solche Ankündigungen, um Zeitpunkt, Support und strategische Logik zu beurteilen. Hier musste der Status aus Karriereprofilen, Firmenstatus-Labels und nachträglichen Aussagen des Gründers rekonstruiert werden. Dies genügt, um die Unternehmensidentität zu korrigieren, nicht aber, um Transaktionsbedingungen zu erfinden.
Wettbewerb durch spezialisierte Plattformen, Cloud-native Dienste und interne Entwicklung
Prosimo stand im Wettbewerb mit spezialisierten Multi-Cloud-Netzwerkplattformen wie Aviatrix und Alkira, mit Enterprise-Networking- und SASE-Anbietern sowie mit den nativen Diensten von AWS, Azure und Google Cloud. Es konkurrierte auch mit dem Eigenbau-Ansatz von Unternehmen: direkte Nutzung von Infrastructure as Code, Cloud-Transit-Diensten, Routingtabelle und Firewall. Unterschiedliche Alternativen lösen unterschiedliche Teile desselben Problems.
Spezialisierte Controller bieten Cloud-übergreifende einheitliche Topologie und Richtlinien; Cloud-native Ansätze reduzieren Drittanbieter-Abhängigkeiten und bleiben nah beim einzelnen Anbieter; Carrier-Dienste stellen physischen Transport bereit; SASE- oder Sicherheitsplattformen kombinieren Konnektivität und Durchsetzung; interne Entwicklung tauscht Personal- und Integrationskosten gegen Kontrolle.
Die Differenzierung von Prosimo bestand in der Kombination aus App- und Netzwerk-Transit, verteilten Edges, Cloud-nativer Orchestrierung, Topologie, Telemetrie und Diensteinbindung. Genau diese Breite macht den Vergleich jedoch schwierig. Käufer müssen ihre tatsächlich genutzten Cloud-Dienste, Routing-, Identitäts- und Sicherheitsmuster testen, statt nur Kategoriebezeichnungen zu vergleichen.
Die Übernahme verändert den Wettbewerbsrahmen. Prosimo muss sich nicht mehr als eigenständiges Unternehmen behaupten; seine Technologie muss innerhalb von Palo Alto Networks ihren Wert beweisen. Der entscheidende Vergleich wird, ob integrierte Erkennung und Routing-Orchestrierung die Bereitstellung von Palo-Alto-Sicherheitsprodukten verbessern und ob Kunden die daraus erwachsende Plattformabhängigkeit akzeptieren.
Cloud-native Dienste sind zugleich Fundament und Alternative
AWS Cloud WAN, Transit Gateway, Azure Virtual WAN und die Netzwerkfähigkeiten von Google Cloud bieten Unternehmen leistungsfähige native Optionen. Prosimo war auf sie angewiesen und trat gleichzeitig gegen die direkte Nutzung dieser Dienste durch Kunden an.
Diese Grenze verschiebt sich ständig. Wenn Cloud-Anbieter globales Routing, Segmentierung, private Dienste oder zentrale Richtlinien hinzufügen, lassen sich manche Drittfunktionen leichter nativ nachbilden; gleichzeitig erzeugt jeder neue native Dienst wiederum neue Objekte, die ein Cloud-übergreifender Controller entdecken und koordinieren muss. Cloud-Fortschritte können einen Teil des Werts von Prosimo schmälern, aber auch den Übersetzungsbedarf zwischen Anbietern vergrößern.
Entscheidend ist auch hier die Organisationsfähigkeit. Unternehmen mit Single-Cloud-Strategie und starker interner Entwicklung bevorzugen möglicherweise native Werkzeuge; fragmentierte Multi-Cloud-Unternehmen brauchen vielleicht eine einheitliche Kontrollebene; regulierte Organisationen schätzen unter Umständen Drittnachweise, sorgen sich aber um die Zentralisierung von Zugangsdaten und Daten.
Keine Architektur beseitigt Lock-in vollständig. Native Werkzeuge binden an die API und Semantik einer Cloud; Cloud-übergreifende Controller binden an deren Karte, Richtlinien und Edges. Die eigentliche Frage lautet: Ist die Abhängigkeit transparent, portabel und mit dem Betriebsmodell der Organisation vereinbar?
Fehler können im Controller, im Edge, in den Cloud-APIs, im Identitätssystem oder im Underlay auftreten
Eine verteilte Architektur reduziert die Abhängigkeit von einem zentralen Datenverkehrsknoten, schafft aber mehrere interagierende Fehlerdomänen. Der zentrale Dienst kann ausfallen oder veraltete Absichten vorhalten; Edges können versagen oder isoliert werden; Cloud-APIs können Teiländerungen zurückweisen; das Identitätssystem kann unterbrochen sein; das Underlay kann degradieren oder umleiten; eingefügte Firewalls können Ressourcen erschöpfen.
Teilausfälle sind besonders schwierig. Wenn eine Cloud eine Routing-Aktualisierung annimmt, eine andere sie ablehnt, entsteht eine Diskrepanz zwischen Soll- und Ist-Zustand des Controllers; der Datenverkehr kann asymmetrische Pfade nehmen oder Inspektionen umgehen. Ein zuverlässiges System erfordert Abgleich, idempotente Operationen, abgestufte Änderungen, klare Fehlerzustände und anbieterangepasste Rollbacks.
Die öffentlich zugänglichen Nachweise beschreiben Hochverfügbarkeit und optimierte Architektur allgemein, enthalten jedoch keine unabhängigen Fehlerinjektionsstudien, vollständige Störungsaufzeichnungen oder allgemeingültige Betriebsergebnisse. Aussagen zur Resilienz sollten daher auf die dokumentierte Architektur oder genannte Kundenbeispiele beschränkt werden.
Die Übernahme fügt eine neue Fehlerdomäne hinzu: Produktkontinuität. Kunden müssen wissen, welche Konsole, API, Edge-Images, Richtlinienmodelle und Support-Organisation das historische Prosimo-System ersetzen. Selbst technisch erfolgreiche Code-Integration schafft Migrationsrisiken, wenn kommerzielle und betriebliche Grenzen unklar sind.
Cloud-Zugangsdaten geben dem Controller Zugang zu kritischen Managementebenen
Asset-Erkennung und Orchestrierung erfordern Zugriff auf Cloud-Konten. Ein schreibgeschütztes Inventar kann mit eingeschränkten Berechtigungen arbeiten, während Änderungen an Routing, Segmentierung und Diensteinbindung stärkere Berechtigungen erfordern. Der Controller befindet sich damit auf einer hochprivilegierten Managementebene, auch wenn er keine Workloads besitzt.
Ein kompromittierter Zugang kann Topologien offenlegen oder weitreichende Änderungen ermöglichen; Softwarefehler oder Bedienfehler können Richtlinien über mehrere Clouds hinweg verbreiten. Je mehr Konten und Dienste die Plattform steuert, desto größer ist der potenzielle Schadensradius.
Unternehmen sollten Rollen mit minimalen Rechten verwenden, separate Zugangsdaten für Erkennung und Schreibvorgänge einsetzen, Mehr-Augen-Prinzip, vollständige Protokollierung, Rotation, Notfall-Widerruf und einen Wiederherstellungspfad ohne denselben Controller vorhalten. Die öffentlichen Materialien enthalten keine vollständige unabhängige Sicherheitsbewertung; daher sind diese Maßnahmen notwendige Bereitstellungskontrollen, keine bereits geprüften Garantien.
Die Telemetrie-Karte ist ebenfalls sensibel. Sie kann Anwendungsnamen, Netzstrukturen, Richtlinien, Benutzerbeziehungen, Routing-Zustand und Kostenmuster offenbaren. Die Governance nach der Übernahme sollte klären, wo diese Daten gespeichert werden, welche Palo-Alto-Produkte darauf zugreifen können und wie historische Kundenrechte migriert werden. Die öffentlichen Quellen beantworten dies noch nicht.
Die Übernahme verschiebt eine einst neutrale Kontrollebene in eine Sicherheitsplattform
Als unabhängiges Unternehmen konnte sich Prosimo als gemeinsame Kontrollebene über Clouds und Sicherheitsdienste hinweg positionieren. Nach der Übernahme durch Palo Alto Networks änderten sich die Anreize. Die Technologie kann die Bereitstellung von VM-Series und anderen Palo-Alto-Produkten erleichtern. Dies kann zu engerer Integration führen, wirft aber die Frage auf, ob Dritt-Sicherheitsdienste weiterhin gleichberechtigt unterstützt werden.
Der Eigentümerwechsel beweist nicht, dass die Neutralität verschwunden ist. Die vorliegenden Unterlagen enthalten weder eine aktuelle Partner-Matrix noch eine vollständige Architektur. Die Kunden müssen jedoch jetzt andere Fragen stellen: Unterstützt der Controller weiterhin mehrere Sicherheitsanbieter? Sind Richtlinien und Telemetrie exportierbar? Bevorzugt die Optimierungslogik das Portfolio des Eigentümers?
Die Integrationsverlautbarungen betonen die Prüfung von Ingress, Egress und East-West-Verkehr. Dies deutet darauf hin, dass Topologie und Orchestrierung zu einem Teil des Sicherheitsbereitstellungssystems werden könnten, beweist aber nicht, dass historische App-Transit-, Benutzerzugriffs-, Kostenoptimierungs- und alle Cloud-Netzwerk-Workflows als eigenständige Funktionen fortbestehen.
Dies ist ein bekanntes Infrastrukturmuster: Ein Start-up abstrahiert ein komplexes Koordinationsproblem; ein großer Plattformanbieter kauft diese Abstraktion, um die Bereitstellung und Kontrolle seines Kernprodukts zu stärken. Kunden erhalten möglicherweise eine bessere Integration, verlieren aber einen Teil ihrer Anbieterunabhängigkeit.
Das aktuelle Produkt-Mapping ist die größte fehlende Tatsache
Die öffentlichen Aufzeichnungen bestätigen Übernahme und Integration, geben aber nicht an, welchen aktuellen Palo-Alto-Produkten oder -SKUs AXI, Network Transit, App Transit, AIR und Nebula entsprechen. Es gibt weder eine öffentliche Supportfrist für Altsysteme noch einen Migrationsprozess oder eine Feature-für-Feature-Kontinuitätstabelle.
Daher ist eine Produktbewertung im Präsens nicht möglich. Die historischen Unterlagen erklären, was Prosimo gebaut hat und warum es wichtig war, nicht aber, welche Fähigkeiten heute verfügbar sind, wie sie lizenziert werden oder wer sie supported. Jede Empfehlung für aktuelle Bereitstellungen muss sich auf die aktuellen Dokumente von Palo Alto Networks stützen, nicht auf archivierte Ankündigungen.
Das fehlende Mapping schränkt auch die strategische Analyse ein. Die vollständige Integration der Topologie-Karte und der Orchestrierungsebene führt zu einem anderen Ergebnis als die bloße Nutzung von Asset-Erkennung und Firewall-Positionierung. Ersteres könnte einen breiten Multi-Cloud-Kontrolldienst ergeben; Letzteres dient vor allem der schnelleren Sicherheitsbereitstellung. Die Aussage des Mitgründers bestätigt die technische Kontinuität, löst diese Architekturbruchlinie jedoch nicht auf.
Zukünftige Produktdokumentationen, Migrationsleitfäden oder Kundenfallstudien könnten die meisten Fragen klären. Bis dahin lautet die genaue Aussage: Die Prosimo-Technologie wurde laut einem Mitgründer in Produkte von Palo Alto Networks integriert; Umfang und Verpackung sind jedoch noch nicht öffentlich verifiziert.
Wer kontrolliert das Multi-Cloud-Routing?
Keine einzelne Partei kontrolliert den gesamten Pfad allein. Das Unternehmen besitzt die Kontoinhaberschaft, den Geschäftszweck, das Anwendungsdesign und die erteilten Zugangsdaten. Der Cloud-übergreifende Controller kann Topologien erkennen, Richtlinien übersetzen, Pfade wählen und native Routing-Zustände verändern. Die Cloud-Anbieter kontrollieren die APIs, Transit-Dienste, privaten Endpunkte, Backbones und zahlreiche Fehlerdomänen; Carrier und Colocation-Dienste kontrollieren weitere Transportabschnitte; Sicherheitsdienste entscheiden, ob geprüfter Verkehr zugelassen wird.
Prosimo suchte den strategisch wertvollsten Zwischenplatz: Es besaß nicht das Underlay, versuchte aber, die darüberliegende Karte und Richtlinienübersetzung zu beherrschen. Wer diese Schicht kontrolliert, kann bestimmen, welche Assets sichtbar sind, wie Segmente dargestellt werden, wo Edges platziert werden, welcher Dienst den Verkehr prüft und welche Telemetrie als maßgeblich gilt. Dies ist praktische Routing-Hoheit – selbst wenn das Glasfasernetz anderen gehört.
Nach der Übernahme besitzt Palo Alto Networks die verbliebene Prosimo-Technologie und bestimmt über deren Integration, kommerzielle Verpackung und Entwicklungsrichtung. Die Cloud-Anbieter behalten in ihren Umgebungen die Oberhand, und Unternehmen können Zugangsdaten entziehen oder andere Architekturen wählen; sind Topologie, Richtlinien und Betriebs-Workflows jedoch auf den Controller angewiesen, können die Ausstiegskosten hoch sein.
Die Antwort ist daher geschichtet: Das Unternehmen autorisiert, der Controller koordiniert, das Cloud- und Carrier-Underlay transportiert, die Sicherheitsplattform setzt durch. Die Geschichte von Prosimo zeigt, dass das Eigentum an der Koordinationsebene wechseln kann, selbst wenn Cloud-Konten und physische Pfade nicht den Besitzer wechseln.
Wichtigste Quellen
- S01 — LinkedIn-Post von Nehal Bhau zur Integration der Prosimo-Technologie in Palo Alto Networks (Ende 2025).https://www.linkedin.com/posts/nehal-bhau_panw-prismaairs-vmseries-activity-7401064364096679936-FlQS. Stützt die Integrationsaussage des Mitgründers; keine offizielle Produktankündigung oder vollständige SKU-Zuordnung.
- S02 — LinkedIn-Karriereprofil von Nehal Bhau (Stand 2. August 2026).https://www.linkedin.com/in/nehalbhau/. Stützt seine Zeit bei Prosimo und den Wechsel zu Palo Alto Networks etwa ab Februar 2025; Profilangaben können sich ändern.
- S03 — LinkedIn-Unternehmensseite von Prosimo.io (Stand Recherchestichtag).https://www.linkedin.com/company/prosimo-io/. Stützt den Status „übernommen“; legt keine Transaktionsbedingungen offen.
- S04 — Karriereprofile ehemaliger Prosimo-Mitarbeiter (2025–2026).https://www.linkedin.com/company/prosimo-io/people/. Stützt die Integration mehrerer Mitarbeiter in Palo Alto Networks; Einzelprofile sind separat zu prüfen.
- S05 — General Catalyst, „Prosimo: Delivering Application Experience Across Multi-Cloud“ (6. April 2021).https://www.generalcatalyst.com/stories/prosimo-delivering-application-experience-across-multi-cloud. Stützt die Serie A in Höhe von 25 Mio. US-Dollar, das Team und die ursprüngliche Investitionslogik; Investorensicht.
- S06 — Business-Wire-Meldung von Prosimo und AWS zu AWS Cloud WAN und Marketplace (2. Dezember 2021).https://www.businesswire.com/news/home/20211202005880/en/Prosimo-and-AWS-Deliver-Innovative-New-Services-to-Simplify-Cloud-Networking. Stützt die AWS-Integration und die AXI-Architektur; anbieterbezogene Leistungsbehauptungen sind entsprechend zu kennzeichnen.
- S07 — AWS Marketplace Blog, „Securing access and optimizing applications on AWS using Prosimo AXI“ (2021).https://aws.amazon.com/blogs/awsmarketplace/securing-access-and-optimizing-applications-on-aws-using-prosimo-axi/. Stützt AWS-spezifische Abläufe zu AXI Edge, Zugriff, Identität, Sicherheit, Optimierung und Telemetrie.
- S08 — Bericht von The Fast Mode zu Prosimo Full-Stack Cloud Transit (7. April 2022).https://www.thefastmode.com/technology-solutions/24137-prosimo-delivers-full-stack-cloud-transit-to-power-enterprise-multi-cloud. Stützt Network Transit, App Transit und Asset-Erkennung; basiert größtenteils auf Anbietermaterial.
- S09 — CRN, „Prosimo’s New Cloud Networking Tools Speed Up Cloud Migration, Multi-Cloud Management“ (19. April 2023).https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Stützt die Positionierung in Design, Aufbau, Fehlerdiagnose und Lebenszyklus; Produktaussagen mit Datum versehen.
- S10 — PR-Newswire-Meldung von Prosimo zur Einführung von AI Suite und Nebula (22. Februar 2024).https://www.prnewswire.com/news-releases/prosimo-introduces-the-industrys-first-ai-suite-for-multi-cloud-networking-302068185.html. Stützt Nebula, AI Suite und die Layer-3-bis-7-Positionierung; Kosten- und MTTR-Zahlen sind Anbieterbehauptungen.
- S11 — Business-Wire-Meldung von Prosimo und Palo Alto Networks zur VM-Series-Integration (12. Juni 2024).https://www.businesswire.com/news/home/20240612713674/en/Prosimo-and-Palo-Alto-Networks-bring-Zero-Trust-to-Application-Workloads-in-Multi-Cloud-Environments. Stützt zentrale und verteilte Firewall-Einbindung; Partnerschaftsankündigung vor der Übernahme.
- S12 — Bericht von Database Trends and Applications zur Integration (14. Juni 2024).https://www.dbta.com/Editorial/News-Flashes/Prosimo-Integrates-with-Palo-Alto-Networks-to-Protect-Multi-Cloud-Apps-with-Ease-164564.aspx. Sekundäre Zusammenfassung.
- S13 — Archiv der öffentlichen Markteinführung von Prosimo (2021).https://www.businesswire.com/news/home/20210406005412/en/. Stützt Gründer, Standort in der Bay Area, Marktstart und frühe Investoren; historische URL kann umleiten.
- S14 — Aufzeichnungen von Prosimo und Unternehmenskanälen zur Serie B über 30 Mio. US-Dollar (2022).https://www.linkedin.com/company/prosimo-io/posts/. Stützt die Serie B; vor offizieller Publikation ist eine exakte Archivierung vorzuziehen.
- S15 — CRN und verwandte Berichterstattung zum Multi-Cloud-Lebenszyklus 2023.https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Sekundäre Quelle; Produktbehauptungen bedürfen weiterer Bestätigung.
Warum das übernommene Prosimo weiterhin Aufmerksamkeit verdient
Prosimo griff einen echten Wandel auf. Netzwerkbetriebseinheiten bewegen sich von Geräten und Präfixen hin zu Anwendungen, Identitäten, Dienstabhängigkeiten und Richtlinienkarten. Cloud-native APIs machen Netzwerkzustände programmierbar, verteilte Software-Edges machen Durchsetzungsorte beweglich. Ein Controller, der mehrere Clouds sehen kann, kann Aktionen koordinieren, die keine einzelne Cloud-Konsole leisten kann.
Das Unternehmen offenbarte auch die Koordinationskosten: Eine gemeinsame Kontrollebene erfordert hochprivilegierte Zugangsdaten, fortlaufende API-Wartung, genaue Erkennung, semantische Übersetzung, Telemetrie und Betriebsdisziplin. Sie kann Fragmentierung verringern, schafft aber gleichzeitig neue Zentralisierungspunkte; dasselbe System, das Routing vereinfacht, kann die Auswirkung eines einzelnen Fehlers vergrößern.
Die Übernahme durch Palo Alto Networks macht das Kontrollproblem noch deutlicher. Netzwerk und Sicherheit verschmelzen rund um Diensteinbindung, Workload-Erkennung und Richtlinien. Ein Sicherheitsanbieter, der die Topologie kennt und Routing ändern kann, prüft nicht nur den Verkehr, der ihm zugestellt wird, sondern kann mitbestimmen, welcher Verkehr überhaupt zur Prüfstelle gelangt und wo er geprüft wird.
Deshalb sollte Prosimo weder nur als verschwundene eigenständige Marke erinnert noch als Beleg dafür behandelt werden, dass eine Plattform das Multi-Cloud-Problem bereits gelöst habe. Sein bleibender Beitrag besteht darin, die Cloud-übergreifende Karte als Infrastrukturgut zu definieren. Die verbleibende Frage ist, ob diese Karte, nachdem sie in ein großes Sicherheitsunternehmen eingegangen ist, transparent, portabel und so gut steuerbar bleibt, dass Kunden ihr vertrauen können.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten