
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

Berichte
LACNIC verlangt den Bulk-Whois-Antrag per E-Mail. Dieselbe Seite schließt E-Mail aus
Wer Zugang zu einem kontrollierten Massendatensatz beantragt, muss wissen, wann aus einer Nachricht ein Verfahren wird. LACNIC verlangt erst das signierte Formular an `hostmaster`, nach der Genehmigung das Original per Post und erklärt unmittelbar danach, per E-Mail eingereichte…

Fallakte
HTTP 200 ist keine Entscheidung des EPP-Registers
Wer Registerbefehle durch HTTPS transportiert, erhält zwei Befunde: einen über den Webtransport und einen über die fachliche Verarbeitung. Governance beginnt damit, den ersten nicht als Ersatz für den zweiten zu verbuchen.
IETF
Der verschlüsselte Konferenzserver bleibt ein Verteiler mit Ermessen
SFrame kann einem Medienrelais den Zugriff auf Gesprächsinhalte entziehen. Für die Abnahme eines Konferenzdienstes reicht dieser Nachweis nicht: Auswahl, Schlüsselwechsel und decodierbare Bilder müssen beim jeweiligen Empfänger zusammenpassen.
IETF
Erik Kline und der vergebene DHCP-Code, der nicht frei war
Eine Nummer kann in einem Register eindeutig und in einem Netz zugleich mehrdeutig sein. Bei der IETF 106 traf die für Captive-Portale standardisierte DHCPv4-Option 160 auf Geräte, deren Software denselben Wert anders deutete. RFC 8910, mitverfasst von Erik Kline, machte aus…
Fallakte
Der Funktionsname stimmte. Der reproduzierbare Hash fehlte: RFC 9861
Bei einer erweiterbaren Ausgabefunktion gibt es nicht den einen Digest zum Namen. TurboSHAKE und KangarooTwelve beantworten eine vollständig parametrisierte Byte-Frage. Fehlen Domäne, Anpassungswert, Ausgabelänge oder Reihenfolge, bleibt ein Etikett zurück, aber kein belastbarer…

Fallakte
Wer darf die nächste Anmeldung verlangen?
Ein Dienst kann für einen bestimmten Vorgang eine andere oder frischere Authentifizierung benötigen. RFC 9470 macht diese Forderung zwischen Systemen verständlich. Ob ein Mensch sie erfüllen kann, wer den zusätzlichen Aufwand trägt und wann ein aussichtsloser Versuch endet, steht…

Berichte
RIPE Database wechselt zu OIDC. Die Maintainer-Befugnis wandert nicht mit der Sitzung
Ein Authentifizierungsprojekt kann fertig aussehen, sobald sich der erste Nutzer über den neuen Weg anmeldet. Für die RIPE Database beginnt die eigentliche Abnahme an dieser Stelle erst: Die Anwendung muss noch zeigen, welche Sitzung sie akzeptiert, wie diese endet und weshalb…

IETF
James Gould und das Schwärzungssignal, das keine Richtlinie beweist
Wenn in einer RDAP-Antwort ein Feld fehlt, sieht das Ergebnis eindeutig aus: Dort steht nichts. Die Entstehungsgeschichte bleibt jedoch offen. Vielleicht gab es nie einen Wert; vielleicht hält der Server ihn nur für diesen Client zurück. RFC 9537, mitverfasst von James Gould…

Fallakte
Wer darf die nächste interne Zone anlegen?
Eine öffentliche DNS-Zone kann eine interne Namensauflösung bestätigen, ohne das interne Namensverzeichnis offenzulegen. RFC 9704 macht daraus eine präzise technische Vereinbarung. Wie weit diese Vereinbarung reicht, entscheidet aber darüber, welche Änderungen später noch eine…

Fallakte
Eine private Adresse braucht einen klaren Geltungsbereich
Ein Netzwerkprofil ist kein Gebäude und ein zufällig erzeugter Wert kein Versprechen schnellen Vergessens. RFC 9724 zeigt, warum der Nutzen privater WLAN-Adressen erst aus Reichweite, Beständigkeit und Wechselbedingungen hervorgeht.

Berichte
ARIN schloss die ROA-Formulierungskorrektur ab. Im veröffentlichten Beispiel fehlt das Präfixlängenintervall
ARIN reagierte innerhalb von rund fünf Wochen auf einen präzisen Hinweis, änderte die FAQ und meldete den Vorgang als erledigt. Das ist eine gute Ausgangslage. Doch gerade bei einem Abschluss sollte die öffentliche Akte den Grenzfall bewahren, an dem sich die versprochene Klärung…

Berichte
AFRINICs upd-to empfängt Fehlermeldungen, verleiht aber keine Datenbankbefugnis
Nach einem abgewiesenen Whois-Update kann die vollständige Fassung des beantragten Objekts in einem Postfach landen. AFRINICs Feld `upd-to` erklärt den Empfang dieser Warnung. Es identifiziert weder den Antragsteller noch ist es ein Berechtigungsnachweis oder ein Beleg dafür…

IETF
Hugo Krawczyk und das öffentliche Salt, das kein Passwort härtet
Ein sichtbares Salt kann bei HKDF wertvoll sein, ohne ein Geheimnis zu sein. Ein Salt kann aber auch neben einem Passwort stehen, ohne dessen Erraten teuer zu machen. Hugo Krawczyks Extract-then-Expand-Entwurf trennt diese Fälle: Quellenentropie, Unabhängigkeit bei der Extraktion…
Fallakte
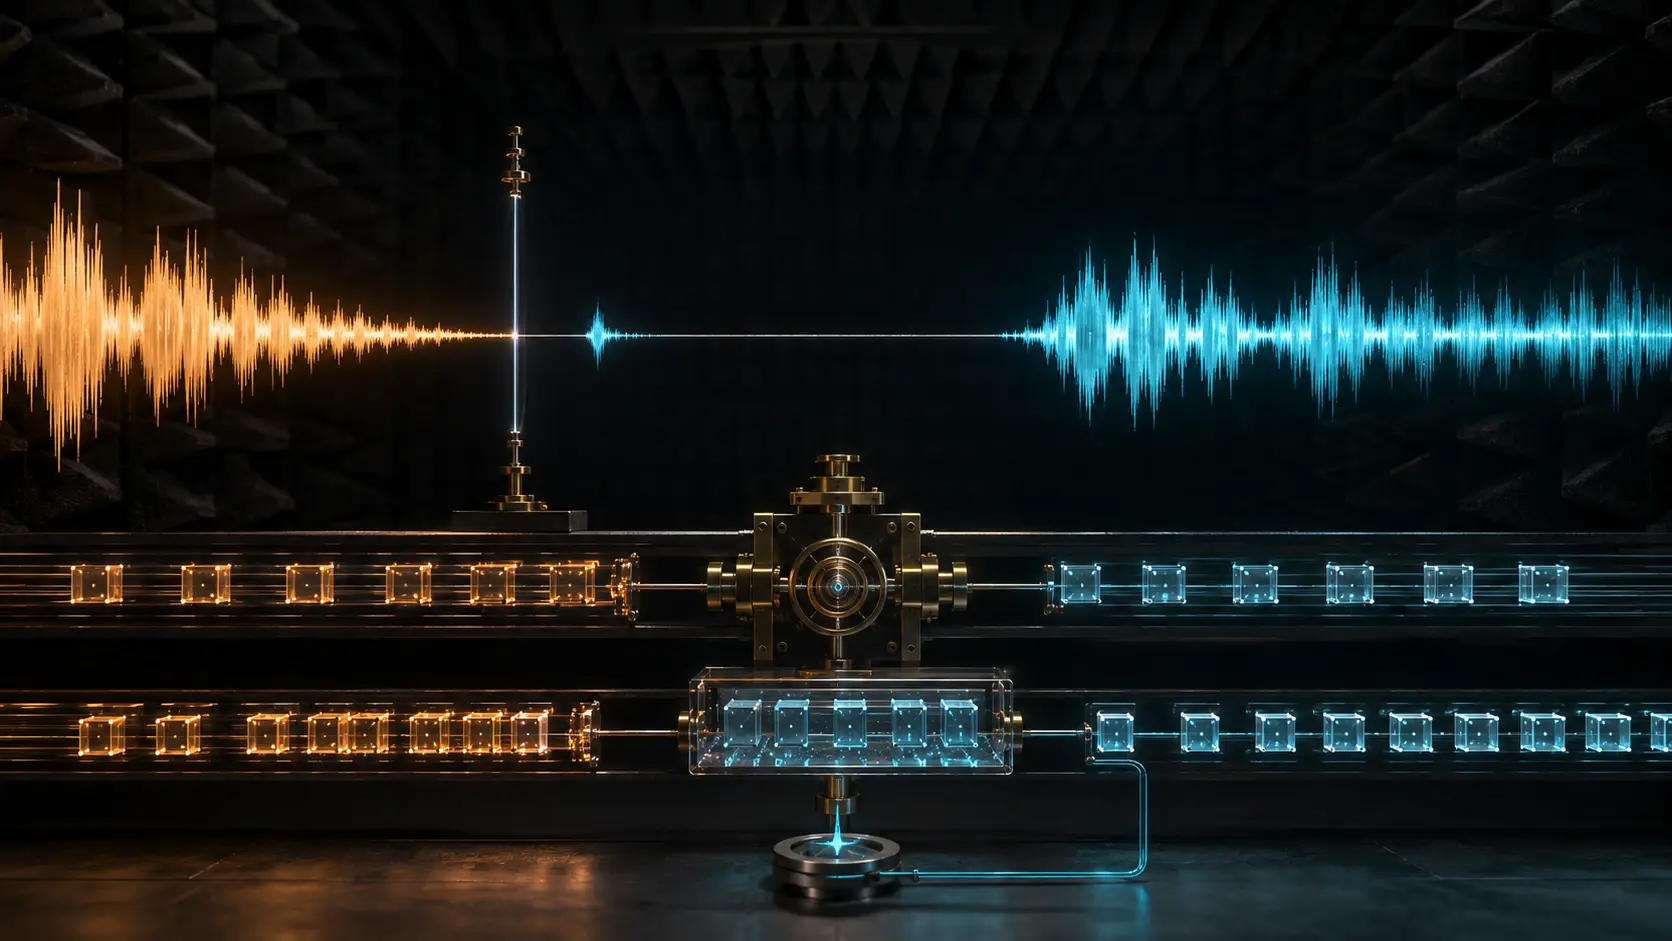
Der Sprachagent erzeugte einen Ton. Eine Antwort war das noch nicht
Ein Messgerät kann auf Zehntelmillisekunden genau arbeiten und trotzdem die falsche Rangfolge erzeugen. Wenn die eine Kurve am RTP-Eingang endet und die andere nach einem tiefen Wiedergabepuffer, verleiht Rechengenauigkeit zwei verschiedenen Intervallen nur den Anschein…

Geschichte
Das Zukunftsprotokoll, das sich in einer IPv4-Option versteckte
RFC 1385 ließ alte und neue Systeme dieselben Bytes unterschiedlich lesen. Ein IPv4-Knoten sah ein vertrautes Paket mit unbekannter Option. Ein EIP-Knoten sah darin den Beginn eines größeren Adressraums.

Fallakte
Ein leerer Baustein ist noch kein leeres Datenmodell
RFC 9682 verlegt eine Prüfung ans Ende der Zusammenstellung: Eine CDDL-Datei darf ohne Regeln beginnen, das fertige Modell braucht weiterhin einen Einstieg. Für die Abnahme zählt deshalb nicht allein die gelieferte Datei.
Geschichte
Die vier Bytes, die jeden Router nach seinem engsten Link fragten
Bevor Path MTU Discovery aus einem gescheiterten Paket lernte, ließ sich die Engstelle in einem erfolgreichen IPv4-Datagramm mitschreiben. Jeder Router durfte den Wert verkleinern; vergrößern durfte ihn keiner.
Berichte
RIPE member-of belegt autorisierte Set-Mitgliedschaft, nicht aktive Routenverbreitung
Eine von der RIPE Database akzeptierte Änderung kann belegen, dass ein Objekt einem RPSL-Set beitreten darf, ohne eine einzige BGP-Ankündigung zu beobachten. Bei der Filtererzeugung ist diese Trennung entscheidend: Die Registerbeziehung ist Policy-Eingabe, keine Netzmessung.

Fallakte
Abgenommen, aber nicht wieder angeschlossen
Bei einem Schlüsselwechsel in JMAP kann die Bestätigung eines Push-Abonnements ausbleiben, ohne dass der Server sie erneut senden darf. Eine brauchbare Abnahme muss deshalb den Wiederanlauf des Clients einschließen.
Fallakte
Das Fehlerereignis war signiert. Seine zweite Ankunft blieb ein Replay
Ein Empfänger startet neu, die Warteschlange stellt erneut zu, und dasselbe Ereignis löst beinahe ein zweites Ausweichmanöver aus. Schlüssel, Signatur und Sitzungskennung sind weiterhin korrekt. Was fehlt, ist kein besserer Echtheitsnachweis, sondern eine dauerhafte Antwort auf…