
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Tatu Ylonen und das SSH-Fenster, das keinen Befehl quittieren konnte
Eine Automatisierung sendet einen Befehl über SSH. Das Kanalfenster wächst, Daten fließen, die verschlüsselte Verbindung schließt sauber. Im Dashboard erscheint Erfolg. Keines dieser Ereignisse besagt jedoch, dass die entfernte Anwendung die beabsichtigte Änderung dauerhaft…

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…

IETF
Ein Standardwert nimmt dem Betreiber die Abwägung nicht ab
Die Verzögerung, mit der ein Netz seine Pfade bewertet, soll nach RFC 8570 möglichst wenig auf Warteschlangen reagieren. Wer die Voreinstellung akzeptiert, hat damit noch keine Aussage über die Wartezeit seiner Kunden geprüft.

Berichte
ARINs Ombuds-Berichte erreichen das Board. Der öffentliche Ratspfad fehlt
ARIN beschreibt in seinen Protokollen keine folgenlose Beratungsroutine. Frühere Ombuds-Empfehlungen führten zu Änderungen, andere ließen sich mit dem Sitzungsformat nicht vereinbaren, und 2026 standen Reichweite, Fortführung und Veröffentlichung erneut zur Debatte. Sichtbar…
IETF
Tim Bray und der doppelte JSON-Name, der nicht für nur einen Wert stehen konnte
Ein Gateway genehmigt eine Anfrage, der Dienst verarbeitet einen anderen Wert, und im Audit erscheint am Ende ein tadelloses Objekt mit genau einem Eintrag. Dafür muss keine Komponente defekt sein. Es reicht, dass derselbe Name im JSON-Objekt zweimal vorkommt und zwei Parser die…

Fallakte
Ein EPP-Saldo kann Transaktionen sperren, ohne das Buch offenzulegen
Ein Registrar kann einen präzisen Kontostand erhalten und dennoch nicht erklären können, warum der nächste kostenpflichtige Befehl abgewiesen wurde. Der REGEXT-Entwurf macht den Finanzstatus für EPP maschinenlesbar. Zur nachvollziehbaren Abrechnung wird die Antwort dadurch noch…

Fallakte
Ein inhaberbestimmter RDAP-Verweis erweitert die Auffindbarkeit, nicht die Registerhoheit
Eine Ergebnisansicht kann wie eine einzige Antwort wirken, obwohl unterwegs der Sprecher gewechselt hat. Der vorgeschlagene Verweis erschließt feinere Daten; er darf ihnen nicht die Stimme des Registers leihen.

IETF
Peter Saint-Andre und der Zertifikatstreffer, der den Dienst nicht wählen konnte
Das Zertifikat gilt, der geprüfte Name passt, die Verbindung steht. Was wie eine abgeschlossene Authentisierung klingt, lässt die wichtigere Entscheidung offen: Weshalb hat der Client gerade diesen Namen geprüft? Peter Saint-Andre und Rich Salz ordnen die Schritte in RFC 9525.…

Führungskräfte
Dr. Mohamed Awang Lah: Verantwortung zwischen Person und Institution
Dr. Mohamed Awang Lah steht für eine Form institutioneller Führung, deren Wirkung sich nicht auf eine einzelne Entscheidung oder eine persönliche Erzählung reduzieren lässt. Seine dokumentierten Rollen zeigen, wie technische, akademische und öffentliche Verantwortung…
Berichte
APNICs Definitionsseite zeigt einen Entwurf, der amtliche Text bleibt aktiv
Ein neuerer Stand ist nicht automatisch der geltende Stand. Auf der regulären APNIC-Seite für APNIC-080 steht Version 004 vom April 2026, klar als `DRAFT` gekennzeichnet. Am stabilen Textpfad liegt weiterhin Version 003 vom Juli 2023 mit dem Status `Active`. APNICs eigene…

Fallakte
Eine erfolgreiche EPP-Servervalidierung ist ein datiertes Richtlinienurteil, kein Gesundheitszeugnis
Eine grüne Anzeige kann länger leben als die Beobachtung, die sie erzeugte. Der Entwurf transportiert den Befund; zeitlos macht er ihn nicht.

IETF
Alexey Melnikov und die erfolgreiche Authentisierung, die keinen Dienst gewähren konnte
Die Authentisierung war erfolgreich, der nächste Befehl wurde trotzdem abgewiesen. Beides kann richtig sein. Das erste Ergebnis beendet einen Austausch über Nachweise und Identität; das zweite entscheidet über eine konkrete Handlung. Der von Alexey Melnikov und Kurt Zeilenga…

Fallakte
Die EPP-Gruppe derselben Entität macht eine externe Richtlinie zur atomaren Grenze
Im Auftrag steht ein Domainname, doch seine Wirkung kann eine nicht aufzählbare Familie erfassen. Die Nachricht ist sichtbar; die Grenzregel liegt außerhalb des Protokolls.
Geschichte
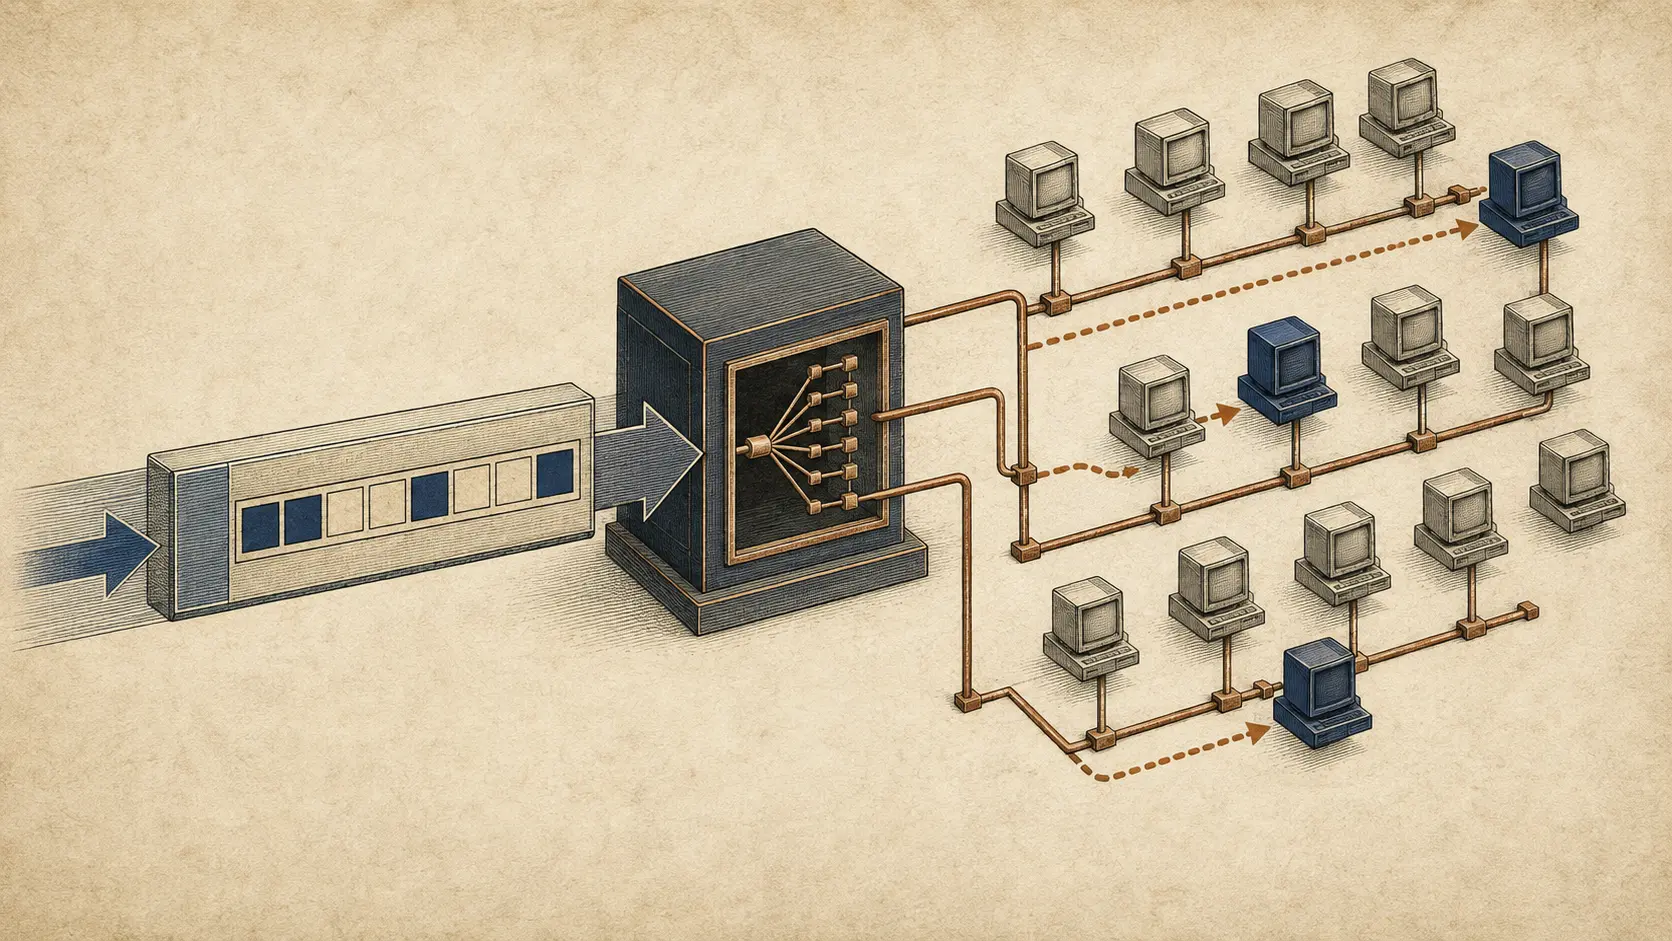
Das Broadcast-Paket mit eigener Gästeliste
Ein UDP-Datagramm kam als Broadcast in einem entfernten Netz an und trug doch eine engere Anweisung im IPv4-Kopf: Nur die aufgelisteten Hosts sollten weiterarbeiten. SDBM machte jedes einzelne Paket zu einer kurzlebigen Mitgliederliste.

IETF
Alissa Cooper und die Datenschutzprüfung, die keine Sicherheit bescheinigen konnte
Das Prüfformular war vollständig: Kennungen erfasst, Beobachter benannt, Aufbewahrung diskutiert, Voreinstellungen begründet. Nur das Feld, das eine Produktbroschüre gern angekreuzt hätte, blieb leer: „sicher“. Alissa Cooper und die Mitautoren von RFC 6973 entwarfen ein…

IETF
Ein CA-Name verlangt eine konsistente Auslegung
Zwei Ausgabesysteme können zur selben Organisation gehören und trotzdem unterschiedliche Konten, Protokolle und Prüfverfahren verwenden. Sobald beide unter demselben CA-Identifikationsdomainnamen in CAA auftreten, wird diese Vielfalt zu einer Kompatibilitätsfrage. RFC 8657…

Fallakte
Das EPP-Erweiterungsregister dokumentiert Koexistenz, keinen Sieger
Zwei Erweiterungen können nahezu dieselbe Aufgabe erfüllen, unterschiedliche XML-Namensräume verwenden und beide zu Recht im selben Register stehen. Die Doppelung ist keine offene Abstimmung. Sie ist ein Beleg dafür, dass technische Entscheidungen nebeneinander fortwirken.
Berichte
AFRINICs Sechsmonatsregel hat zwei Startpunkte
Eine Frist ist erst dann überprüfbar, wenn ihr erster Tag feststeht. AFRINICs aktuelles Consolidated Policy Manual zählt sechs Monate ab dem Ende des Last Call. Die aktuelle öffentliche PDP-Erklärung zählt ab der Ratifizierung durch den Vorstand. Bei der Transfer-Policy liegen…

IETF
Barry Leiba und die Großbuchstaben, die keine Autorität schaffen konnten
Ein Anforderungswerkzeug findet `MUST` in einer Spezifikation und meldet eine klare Pflicht. Gefunden hat es zunächst nur ein Wort. Wer handeln muss, welches Dokument die Aussage trägt und welcher Test Erfüllung belegt, bleibt offen. Barry Leibas RFC 8174 zog die Grenze der…