
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

Berichte
AFRINICs Forderungen von 2025 waren fast vollständig älter als 60 Tage – die Null im Juni erledigt sie nicht
Die Altersstruktur zum Jahresende und der Forderungsausfallaufwand im Halbjahresbericht messen Verschiedenes. Zwischen 561.761 US-Dollar älter als 60 Tage und einer Null beim Aufwand fehlt deshalb keine Vermutung, sondern eine Bewegungsrechnung. Sie lässt sich nach Kohorten…

Geschichte
Beide Netze waren korrekt, bis sie verbunden wurden: RFC 1918 und der Preis lokaler Eindeutigkeit
In einer Integrationsliste stehen zwei identische Einträge. Das erste Netz führt die Adresse zu einem Verzeichnisdienst, das zweite zu einer Produktionssteuerung. Beide Betreiber können eine saubere Konfiguration, eindeutige lokale Routen und jahrelangen Betrieb nachweisen. Der…

Berichte
Der RIR-Entwurf nennt das System Bottom-up. Konsultationen bei Statuswechseln bleiben freiwillig
Der empfohlene Entwurf des RIR Governance Document beschreibt das Internet-Nummernregistersystem als offen und von unten nach oben organisiert. Der neue Artikel 2.7 stellt zugleich klar, dass weder die RIRs noch ICANN ihre Gemeinschaften konsultieren müssen, wenn sie die…

IETF
Justin Richer und das aktive Token, das die Anfrage nicht genehmigen konnte
In einem OAuth-Protokoll wirkt `active: true` wie das Ende einer Prüfung. Der Autorisierungsserver kennt das Token, hält es nicht für widerrufen und sieht seine Gültigkeitszeit nicht abgelaufen. Doch die von Justin Richer verfasste RFC 7662 beantwortet damit eine engere Frage. Ob…

IETF
Die Konfigurationsfreiheit endet nicht zufällig am CDN-Loop-Feld
Ein Kunde kann über seine Anwendung verfügen, ohne jedes Schutzsignal auf ihrem Weg verändern zu dürfen. Bei CDN-Loop treffen lokale Gestaltungsfreiheit, gemeinsame Fehlerbegrenzung und begrenzte Beweiskraft unmittelbar aufeinander.
IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…

Fallakte
Ein DNS-Fehler zog 51 Anfragen nach sich – die Ursache blieb offen
APNIC Labs ließ einen autoritativen DNS-Dienst 2026 auf verschiedene Arten Nein sagen. Eindeutige Negativantworten lagen bei rund vier Anfragen je Test. `SERVFAIL` kam auf 51,73, Schweigen auf 83,46. Gemessen ist die Last; nicht gemessen ist, welche Schicht sie vervielfachte.
IETF
Wer beendet die alte Gerätezuordnung im Captive Portal?
Eine Adresse lässt sich neu vergeben, während ein anderer Teil des Zugangssystems noch die vorige Sitzung kennt. Die Zuständigkeit für diesen Übergang entscheidet darüber, ob eine Gerätekennung weiterhin das richtige Gerät bezeichnet.

IETF
Rifaat Shekh-Yusef und der Nonce-Zähler, der keine Transaktion nummerierte
Nach einem Timeout authentifiziert ein Client denselben Auftrag erneut. Beide Digest-Nachweise sind gültig, doch die Anwendung könnte den Auftrag zweimal ausgeführt haben. Der `nc`-Wert in RFC 7616, den Rifaat Shekh-Yusef herausgab, hilft einem Server, wiederverwendete Anfragen…
Geschichte
Vor dem Umnummerierungsverfahren stand das Feldtagebuch: RFC 1916
Ein RFC kann auch ein Fragebogen sein. RFC 1916 erklärte nicht, wie ein Unternehmen sein Netz sicher umnummeriert. Die PIER-Arbeitsgruppe bat diejenigen um Auskunft, die es gerade versuchten: Welche Umgebung? Welcher Plan? Was scheiterte? Welches Werkzeug fehlte? Welche…
Berichte
RIPEstat baut den Routing-Verlauf für CSP neu – die neue Ansicht braucht einen semantischen Paritätsnachweis
Eine sicherere Webanwendung darf anders aussehen. Sie sollte aber nicht stillschweigend eine andere Antwort auf die Frage geben, wann eine Route sichtbar wurde. Der RIPE NCC hat gute Gründe, die alte Routing-History-Darstellung abzulösen. Ein knapper, versionierter…
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…

Fallakte
Der Purge war angenommen – und das nächste CDN lehnte ab
In einer CDN-Kette kann der erste Anbieter einen Auftrag korrekt annehmen, bevor ein späterer ihn zurückweist. Revision 20 des CDNI-Triggers-v2-Entwurfs macht daraus eine Beweisfrage: Der direkte HTTP-Fehler wird beim Rückweg zu einem asynchronen Statusdatensatz, dessen…

IETF
Die Kurzfassung darf die Testbedingungen nicht verlieren
Eine Leistungszahl wird entscheidungsfähig, wenn sie verständlich ist. Sie wird nicht belastbarer, wenn beim Kürzen die Sicherheitskonfiguration verschwindet, unter der sie gemessen wurde.
Kreative
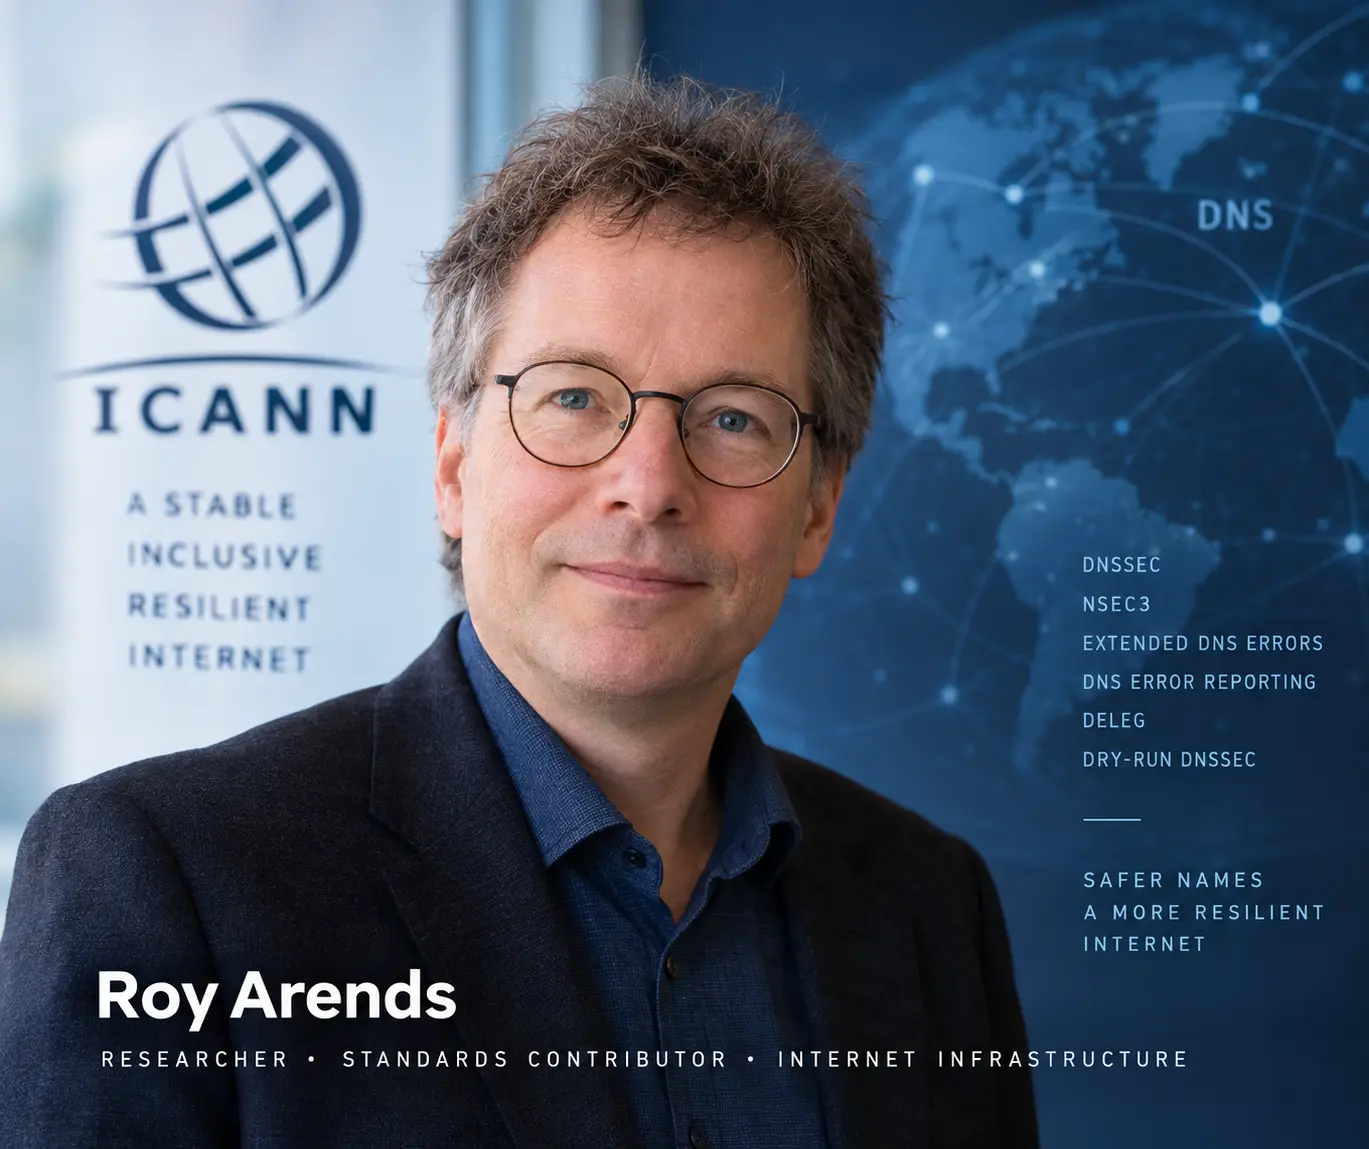
Roy Arends und die harte Arbeit, das DNS sicher zu ändern
Roy Arends war Mitautor der DNSSEC-Grundlagen von 2005. Bei ICANN arbeitet er heute daran, den sicheren Betrieb in einem global verteilten DNS stabiler zu machen: Root-Änderungen, Fehlersignale und Delegationsprozesse sollen nachvollziehbar und reparierbar bleiben, obwohl kein…

Geschichte
Die Ausnahme öffnete den Standardweg. Der Lizenzvertrag fehlte: RFC 1915
Ein öffentliches Versprechen und ein ausführbarer Lizenzvertrag sind zwei verschiedene Beweisstücke. Das erste sagt, wie sich ein Rechteinhaber künftig verhalten will. Das zweite lässt einen Implementierer Bedingungen lesen, Kosten prüfen und durch Unterschrift Rechte erwerben.…

IETF
Tatu Ylonen und das SSH-Fenster, das keinen Befehl quittieren konnte
Eine Automatisierung sendet einen Befehl über SSH. Das Kanalfenster wächst, Daten fließen, die verschlüsselte Verbindung schließt sauber. Im Dashboard erscheint Erfolg. Keines dieser Ereignisse besagt jedoch, dass die entfernte Anwendung die beabsichtigte Änderung dauerhaft…

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…

IETF
Ein Standardwert nimmt dem Betreiber die Abwägung nicht ab
Die Verzögerung, mit der ein Netz seine Pfade bewertet, soll nach RFC 8570 möglichst wenig auf Warteschlangen reagieren. Wer die Voreinstellung akzeptiert, hat damit noch keine Aussage über die Wartezeit seiner Kunden geprüft.