
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.
Globale Institutionen
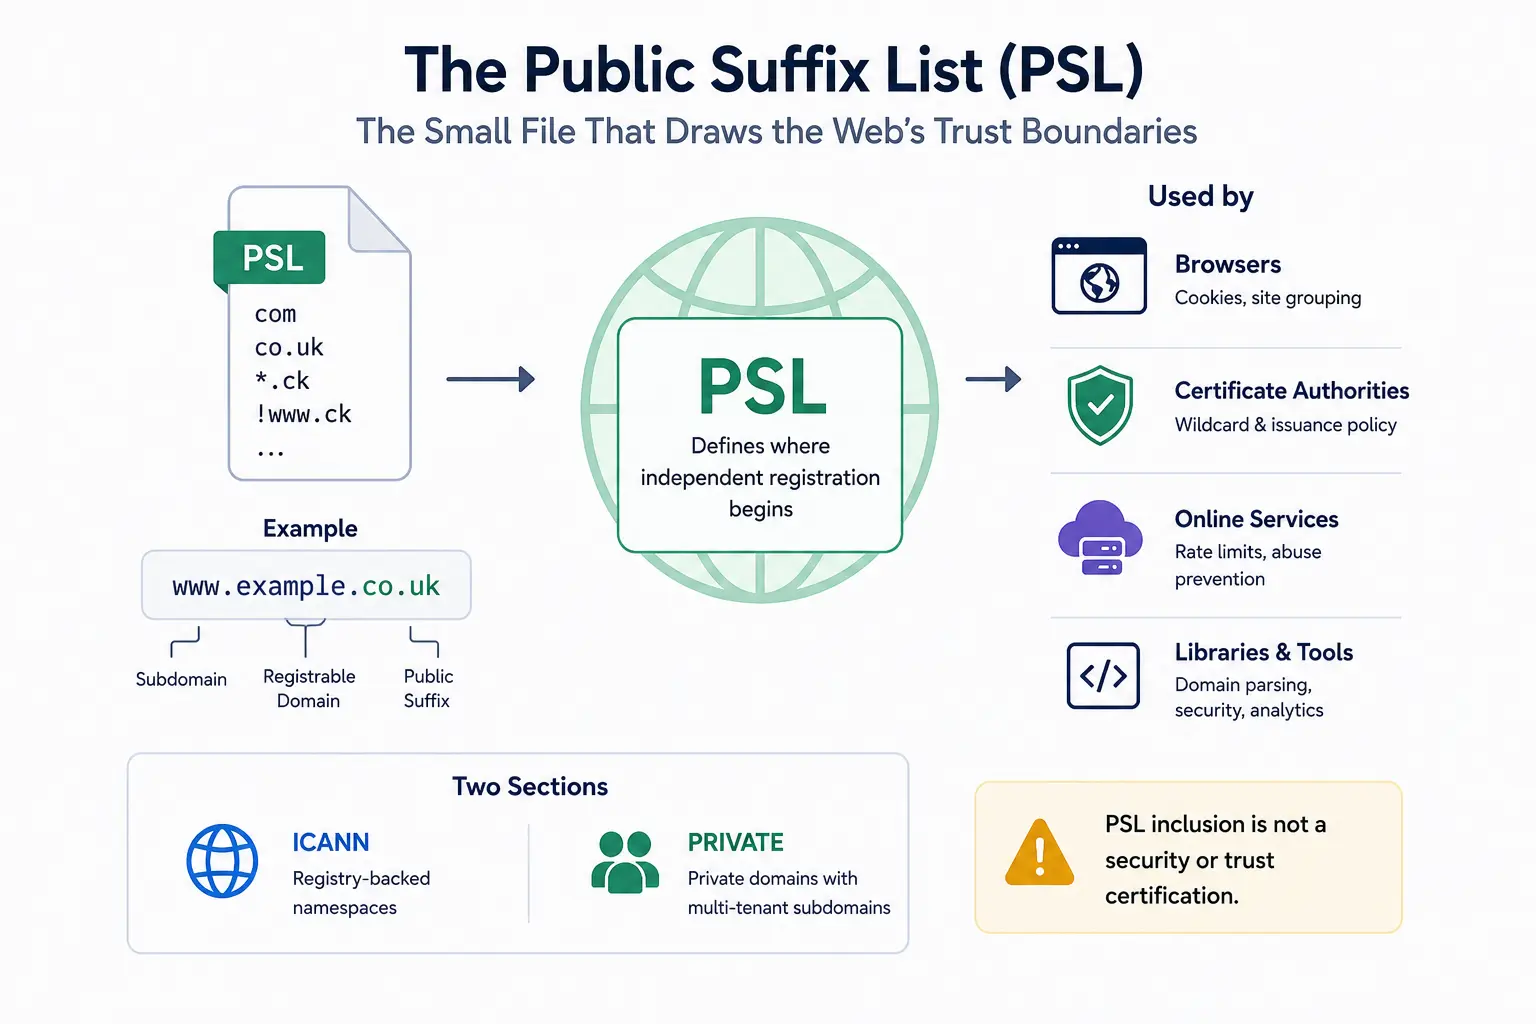
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…
Geschichte
Das Fenster-Update, das verschwinden konnte: Warum TCP bei null beharrlich wurde
Ein Empfänger darf neue Bytes anhalten, ohne die Verbindung für tot zu erklären. Wenn später wieder Platz entsteht, kann ausgerechnet das reine ACK mit der neuen Erlaubnis verloren gehen. TCP Persist machte diese Erlaubnis wieder auffindbar, ohne dem Transport die Entscheidung…

Geschichte
Das Urteil, das UDP verweigerte: Wem gehörte das Risiko hinter Null?
Null war bei UDP kein gutes Prüfergebnis, sondern die Mitteilung, dass der Sender kein Urteil lieferte. Der Weg von IPv4 zu IPv6 verteilte daher Verantwortung neu: Wer durfte gemeinsame Evidenz entfernen, und wann musste der Nutznießer der Einsparung auch das Risiko besitzen?
Berichte
RIPEs Vorschlag zur ersten ASN streicht eine Prüfung, lässt aber drei Nachweise offen
Die Analyse-Zusammenfassung zu RIPEs Vorschlag zur ersten ASN streicht eine Prüfung, lässt aber drei Nachweise offen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Fallakte
Die Seite mit dem Speicher eines anderen Kunden: Cloudbleeds Grenze am gemeinsamen Edge
Fehlerhaftes HTML löste den Defekt aus, doch die preisgegebenen Bytes konnten einem völlig unbeteiligten Kunden gehören. Cloudbleed trennte das Stoppen neuer Lecks von der Rückholung dessen, was die Grenze bereits überschritten hatte.

Geschichte
Als beide Enden zugleich anriefen: Warum TCP Simultaneous Open keine Kollision war
Die bekannteste TCP-Erzählung verteilt die Rollen vor dem ersten Paket: Ein Client ruft, ein Server wartet. Das Protokoll von 1981 war weniger hierarchisch. Zwei Prozesse konnten gleichzeitig aktiv zueinander öffnen, ihre SYNs kreuzen lassen und dennoch genau eine Verbindung…

Geschichte
Der Preis der Toleranz: Wie Empfangsnachsicht Bugs zu Protokollrecht machte
Die bekannteste Regel des unvollkommenen Internets ließ unterschiedliche Implementierungen miteinander sprechen. Der Empfänger trug die Mehrdeutigkeit, damit das Netz starten konnte. Als die Nachsicht dauerhaft wurde, verschwanden Fehlersignale, Eigenheiten wurden Verpflichtungen…
Fallakte
Das Zertifikat für die falsche Aufgabe: Flame und die im Zweck verborgene Autorität
Flame musste keinen privaten Microsoft-Root-Schlüssel stehlen. Ein Lizenzierungsweg besaß bereits genug abgeleitete Autorität, um fremde Software als vertrauenswürdig erscheinen zu lassen.

Geschichte
Der Zeiger, der nie außerhalb des Bandes lag: Wie TCP-Urgency sich vom eigenen Strom entfernte
Ein beschäftigter Prozess sollte einen Unterbrechungswunsch bemerken, ohne eine zweite Verbindung zu öffnen. TCP markierte dafür eine Grenze im vorhandenen Bytestrom; Betriebssysteme machten daraus ein ausgelagertes Byte, und der Pfad konnte selbst dieses Signal löschen.
Fallakte
Die Anfrage verschwand, die Arbeit blieb: Was Rapid Reset über Abbruchhoheit lehrt
Der HTTP/2-Angriff Rapid Reset benutzte keine verbotene Nachricht. Er nutzte den Abstand zwischen einem protokollarisch beendeten Stream und der tatsächlich zurückgewonnenen Rechenarbeit. Damit wurde aus einer legitimen Abbruchfunktion ein asymmetrischer Verstärker — und aus der…
Fallakte
Der Patch, der einen Schlüssel nicht stilllegen konnte: Debian OpenSSL und das Nachleben schwacher Zugangsdaten
Die reparierte Bibliothek erzeugte künftig bessere Geheimnisse. Bereits verteilte Schlüssel blieben wirksam, bis jeder Server, Client und Gegenpart seine eigene Ablehnung ausführte.

Geschichte
Die Nachricht, die das Internet zu ignorieren lernte: Warum ICMP Source Quench seine Autorität verlor
Im frühen Internet durfte ein überlastetes Gateway einen eigenen Befehl an eine entfernte Quelle senden: langsamer werden. Betriebserfahrung kehrte diesen Vertrag um. Stau brauchte weiter Rückmeldung, doch eine nackte ICMP-Nachricht durfte nicht mehr die Rate eines Transports…
IETF
Susan Hares und die Route, die den FlowSpec-Filter autorisiert
Eine BGP-Route beschreibt Erreichbarkeit. Eine FlowSpec-Route kann Router dazu bringen, passende Pakete zu drosseln, zu verwerfen, zu markieren oder umzuleiten. Damit wird aus Interoperabilität eine Autoritätsfrage. Die von Susan Hares mitgeprägte Überarbeitung des Standards…

Berichte
Drei nationale Register zeigen die Lücke nach LACNICs Ergebnis ohne Konsens
Brasilien behandelt den Einzelunternehmer als natürliche Person, die im eigenen Namen handelt. Argentiniens Monotributo richtet sich an `personas humanas`. In Uruguay meldet sich eine natürliche Person vor Aufnahme der Tätigkeit als Einpersonenunternehmen an. LACNICs Ergebnis vom…

Fallakte
Die Signatur, die jeden Schlüssel verlangte: Was KeyTrap über die Kosten von Vertrauen zeigte
KeyTrap fälschte DNSSEC nicht. Der Angriff machte aus der Sorgfalt des Validators eine fernsteuerbare Rechenressource und zwang Betreiber, Beweisarbeit lokal zu budgetieren.

Fallakte
Die Wurzel, die nicht mitverkauft wurde: Was Symantecs Ausstieg über übertragbares Vertrauen zeigte
Symantec konnte Zertifikatsgeschäft, Kunden und Systeme an DigiCert verkaufen. Nicht zum Kaufpreis gehörte eine Anweisung an Browser, den alten Wurzeln weiterhin zu vertrauen.

IETF
Bruno Decraene und der BGP-Abbau vor dem Abschalten
Bei geplanter Wartung ist der Ausfallzeitpunkt bekannt. Trotzdem erzeugt ein sofortiges Schließen der BGP-Sitzung erst den Bruch und danach die Suche nach Ersatz. Die von Bruno Decraene mitverfassten Dokumente drehen die Reihenfolge um: Der alte Pfad wird unattraktiv, solange er…

Globale Trends bei regionalen ISPs
Die 36 Stunden, die es nicht gibt
Ein Anschluss kann für 10 Gbit/s gebaut, für deutlich weniger gebucht und in einzelnen Momenten bis an die physische Portgrenze gefahren werden. Ob daraus eine zusätzliche Rechnung entsteht, entscheidet jedoch nicht die Portzahl allein. Entscheidend ist, welche fünf Minuten…

Fallakte
Die Route, die sich einen Namen lieh: Was der MyEtherWallet-Hijack über geschichtete Autorität zeigte
Der Angriff von 2018 hatte keinen einzigen Besitzer: Fünf getrennte Entscheidungen verwandelten eine falsche Route in eine glaubhafte Webseite.

Berichte
ARINs Hinweis zum Ende des IPv6-Vorteils nennt keine Übergangszahl
Am 1. Januar bleibt ein `/36` unverändert. Die Gebührenklasse kann trotzdem wechseln. ARIN hat das Ende des fünfjährigen IPv6-Anreizes bestätigt und direkte Kundenkontakte angekündigt, aber die Zahl der betroffenen Organisationen nicht veröffentlicht.