
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Acee Lindem und der Router, der sich an seinen Neustart erinnern musste
Ein Neustart löscht flüchtige Zähler, nicht die Paketaufzeichnung eines Angreifers. Ein gestern korrekt authentifiziertes OSPF-Paket besitzt morgen noch denselben gültigen Digest. Vergisst der Empfänger beim Reboot, welche Sequenz er bereits gesehen hat, kann das alte Original…
Fallakte
Der Patch war verfügbar. Die verwundbare Instanz war es auch.
SQL Slammer machte im Januar 2003 zwei Wahrheiten gleichzeitig sichtbar: Microsoft hatte den Fehler Monate zuvor korrigiert, und Tausende laufende Systeme verhielten sich weiterhin so, als gäbe es diese Korrektur nicht. Zehn Minuten genügten, um den Unterschied zwischen…

Berichte
Khipus lokale Archivtiefe setzt der Evidenz ein Ablaufdatum
Die Analyse-Zusammenfassung zu Khipus lokale Archivtiefe setzt der Evidenz ein Ablaufdatum erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

IETF
Enke Chen und die Route, die ihre Sitzung überlebte
Eine abgebrochene BGP-Sitzung beseitigt die Quelle neuer Information, nicht zwingend den bereits programmierten Forwarding-Zustand. Darin liegt eine Chance und eine Täuschung. Die alte Route kann weitertragen; sie kann ebenso auf einen ausgefallenen Pfad zeigen. RFC 9494…
Geschichte
Das Schweigen, das kein Ausfall war: Warum TCP Keepalive optional blieb
Eine aufgebaute TCP-Verbindung kann stundenlang kein einziges Byte übertragen und dennoch völlig intakt sein. Keepalive sollte dieses Schweigen befragen, ohne seinen Sinn vorzugeben: eine begrenzte Reaktion des fernen TCP auslösen und der Anwendung überlassen, wie lange sie…

Fallakte
Zwei geänderte Zeilen gegen einen Terabit-Sturm: memcached und die Macht sicherer Defaults
Der entscheidende Patch sah unspektakulär aus: UDP-Port 11211 wurde im Standard zu 0. Einen Tag später musste GitHub 1,35 Tbps abwehren. Zusammen zeigen Codeänderung und Vorfall, warum Sicherheit nicht durch Ankündigungen entsteht, sondern durch tatsächlich laufende…

Geschichte
Wer öffnete TCPs Fenster zu früh? Die Kosten sofortiger Erlaubnis
Ein TCP-Empfänger konnte jedes neu freie Byte veröffentlichen, und der Sender jedes Angebot sofort nutzen. Diese Offenheit wirkte exakt und kooperativ. Wiederholt ließ sie die Verbindung jedoch fast nur noch für winzige Pakete arbeiten. Die historische Reparatur gab beiden Enden…

Kreative
Jakub Kicinski: Wie Linux Netzwerkfunktionen wartbar macht
Eine neue Netzwerkkarte kann mit beeindruckenden Fähigkeiten und einer kommerziellen Frist kommen. Linux muss eine langsamere Frage stellen: Lässt sich die Funktion so ausdrücken, dass andere Hardware sie versteht, Betreiber sie beobachten können, Tests sie reproduzieren und…
Fallakte
Die Antwort, die das Rennen gewann: Kaminsky, DNS und die Entropie hinter Vertrauen
Das gefälschte Paket musste keine Autorität beweisen. Es musste nur zu einer offenen Anfrage passen und vor der echten Antwort eintreffen. Die DNS-Krise von 2008 machte aus dieser Annahmeregel ein beliebig erneuerbares Rennen – und trennte die Verteuerung einer Lüge von der…

Fallakte
Die Regel war überall, bevor ihr Preis feststand: Cloudflares WAF-Ausfall von 2019
Cloudflare konnte eine freigegebene Schutzregel binnen Sekunden an den gesamten Edge bringen; ungeprüft blieb, wie viel Rechenarbeit ein einzelner Request der Regel abverlangen durfte – und genau diese Lücke machte Geschwindigkeit zur globalen Vollmacht.
Globale Institutionen
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
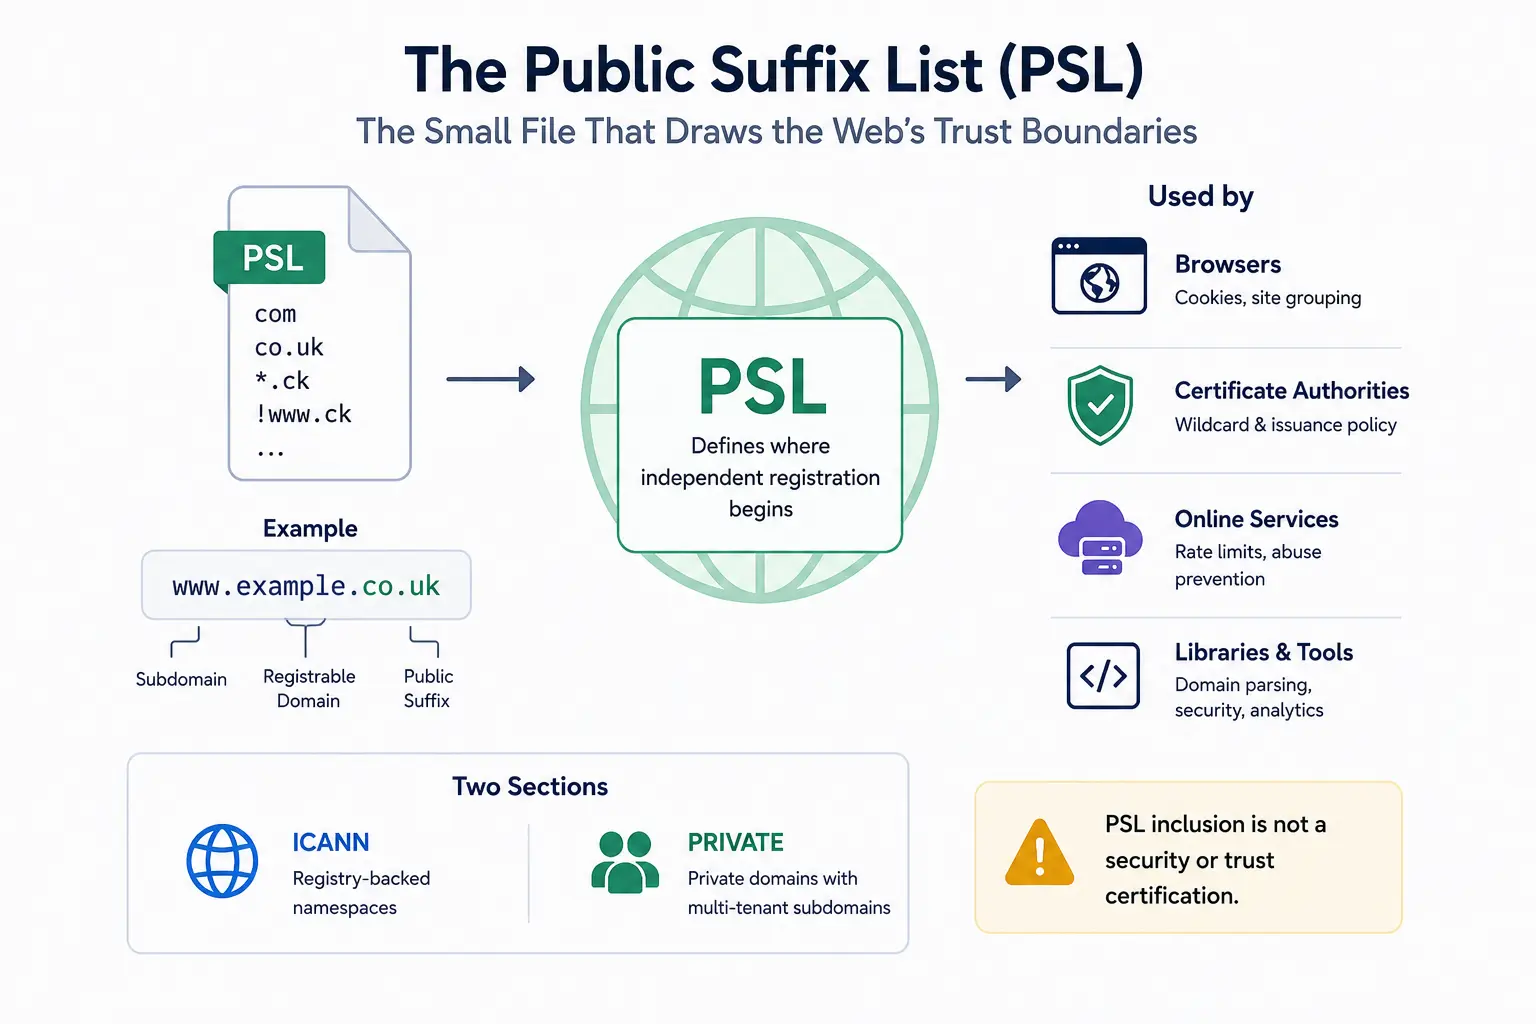
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…
Geschichte
Das Fenster-Update, das verschwinden konnte: Warum TCP bei null beharrlich wurde
Ein Empfänger darf neue Bytes anhalten, ohne die Verbindung für tot zu erklären. Wenn später wieder Platz entsteht, kann ausgerechnet das reine ACK mit der neuen Erlaubnis verloren gehen. TCP Persist machte diese Erlaubnis wieder auffindbar, ohne dem Transport die Entscheidung…

Geschichte
Das Urteil, das UDP verweigerte: Wem gehörte das Risiko hinter Null?
Null war bei UDP kein gutes Prüfergebnis, sondern die Mitteilung, dass der Sender kein Urteil lieferte. Der Weg von IPv4 zu IPv6 verteilte daher Verantwortung neu: Wer durfte gemeinsame Evidenz entfernen, und wann musste der Nutznießer der Einsparung auch das Risiko besitzen?
Berichte
RIPEs Vorschlag zur ersten ASN streicht eine Prüfung, lässt aber drei Nachweise offen
Die Analyse-Zusammenfassung zu RIPEs Vorschlag zur ersten ASN streicht eine Prüfung, lässt aber drei Nachweise offen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Fallakte
Die Seite mit dem Speicher eines anderen Kunden: Cloudbleeds Grenze am gemeinsamen Edge
Fehlerhaftes HTML löste den Defekt aus, doch die preisgegebenen Bytes konnten einem völlig unbeteiligten Kunden gehören. Cloudbleed trennte das Stoppen neuer Lecks von der Rückholung dessen, was die Grenze bereits überschritten hatte.

Geschichte
Als beide Enden zugleich anriefen: Warum TCP Simultaneous Open keine Kollision war
Die bekannteste TCP-Erzählung verteilt die Rollen vor dem ersten Paket: Ein Client ruft, ein Server wartet. Das Protokoll von 1981 war weniger hierarchisch. Zwei Prozesse konnten gleichzeitig aktiv zueinander öffnen, ihre SYNs kreuzen lassen und dennoch genau eine Verbindung…

Geschichte
Der Preis der Toleranz: Wie Empfangsnachsicht Bugs zu Protokollrecht machte
Die bekannteste Regel des unvollkommenen Internets ließ unterschiedliche Implementierungen miteinander sprechen. Der Empfänger trug die Mehrdeutigkeit, damit das Netz starten konnte. Als die Nachsicht dauerhaft wurde, verschwanden Fehlersignale, Eigenheiten wurden Verpflichtungen…
Fallakte
Das Zertifikat für die falsche Aufgabe: Flame und die im Zweck verborgene Autorität
Flame musste keinen privaten Microsoft-Root-Schlüssel stehlen. Ein Lizenzierungsweg besaß bereits genug abgeleitete Autorität, um fremde Software als vertrauenswürdig erscheinen zu lassen.

Geschichte
Der Zeiger, der nie außerhalb des Bandes lag: Wie TCP-Urgency sich vom eigenen Strom entfernte
Ein beschäftigter Prozess sollte einen Unterbrechungswunsch bemerken, ohne eine zweite Verbindung zu öffnen. TCP markierte dafür eine Grenze im vorhandenen Bytestrom; Betriebssysteme machten daraus ein ausgelagertes Byte, und der Pfad konnte selbst dieses Signal löschen.
Fallakte
Die Anfrage verschwand, die Arbeit blieb: Was Rapid Reset über Abbruchhoheit lehrt
Der HTTP/2-Angriff Rapid Reset benutzte keine verbotene Nachricht. Er nutzte den Abstand zwischen einem protokollarisch beendeten Stream und der tatsächlich zurückgewonnenen Rechenarbeit. Damit wurde aus einer legitimen Abbruchfunktion ein asymmetrischer Verstärker — und aus der…