
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.
Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Ein ländlicher 4G-Mast ist erst dann lokale Versorgung, wenn Anbieter und Ort zusammenpassen
Ein Mast kann in Betrieb sein und ein nationales Ziel kann erreicht sein, während ein bestimmtes Telefon am entscheidenden Ort keinen brauchbaren Dienst erhält. Lokale Abnahme beginnt mit Anbieter, Ort und Nutzungskontext.

Geschichte
Eine Antwort aus der Runde war noch keine Bestätigung: RFC 887 und die Grenzen der Dienstsuche
Wer per Broadcast fragt, weiß noch nicht, wen er prüfen soll. RFC 887 machte daraus keinen Freibrief für den ersten Zuruf. Die Auskunft eines kundigen Dritten blieb ein Hinweis; erst die gezielte Frage gab dem genannten Host Gelegenheit, selbst zu bestätigen oder ausdrücklich zu…
Fallakte
WebDriver könnte bei Candidate Recommendation bleiben. Der Snapshot gehört ins Zitat
„Unterstützt WebDriver“ klingt nach einer überprüfbaren Aussage. Im vorgeschlagenen Auftrag der Browser Testing and Tools Working Group soll WebDriver jedoch dauerhaft beweglich bleiben: Candidate Recommendation mit Snapshots, laufende Aktualisierung, kein geplanter Schritt zur…

IETF
Kazuho Oku und das HTTP-Feld, das Ablehnung sichtbar macht, aber Streaming nicht verspricht
Eine offene Verbindung kann gesund aussehen und trotzdem ihren Zweck verfehlen. Wenn ein Intermediär erst die vollständige Nachricht puffert, kommt das Ergebnis vielleicht korrekt, aber zu spät. RFC 10036 macht eine bewusste Ablehnung bei teilnehmenden Hops sichtbar und lässt die…

Geschichte
Die Liste nannte es offiziell, nicht implementiert: Wie RFC 880 Status und laufenden Code trennte
Zwischen RFC 840 und RFC 880 lagen nur sechs Monate. Dass eine offizielle Protokollliste so schnell ersetzt wurde, war kein Versagen des Netzes. Es zeigte, dass der Katalog eine datierte Sicht auf Dokumente, Erwartungen und offene Probleme war — keine unveränderliche Eigenschaft…
Fallakte
Der Umschlag signierte den Digest, nicht die Lieferung des Objekts: RFC 9995 und die Befugnis einer COSE Hash Envelope
Ein Archiv kann den Speicherort eines Beweisstücks verlieren und trotzdem dessen signierten Fingerabdruck behalten. Wird Jahre später eine Kopie gefunden, entscheidet der neue Hash über Bytegleichheit. Der alte Umschlag hat die Kopie weder aufbewahrt noch beschafft; er hat nur…
Fallakte
Der WebAuthn-Chartaentwurf öffnet Raw Signing. Geltungsbereich ist keine Freigabe
Der W3C prüft ein erweitertes Mandat für die Web Authentication Working Group. Der Entwurf würde es der Gruppe erlauben, WebAuthn-vermitteltes Signieren beliebiger Daten zu bearbeiten; als mögliche Kontexte nennt er agentische KI und überprüfbare digitale Nachweise. Damit beginnt…
Nationale Telekommunikationstrends in Europa und dem Nahen Osten
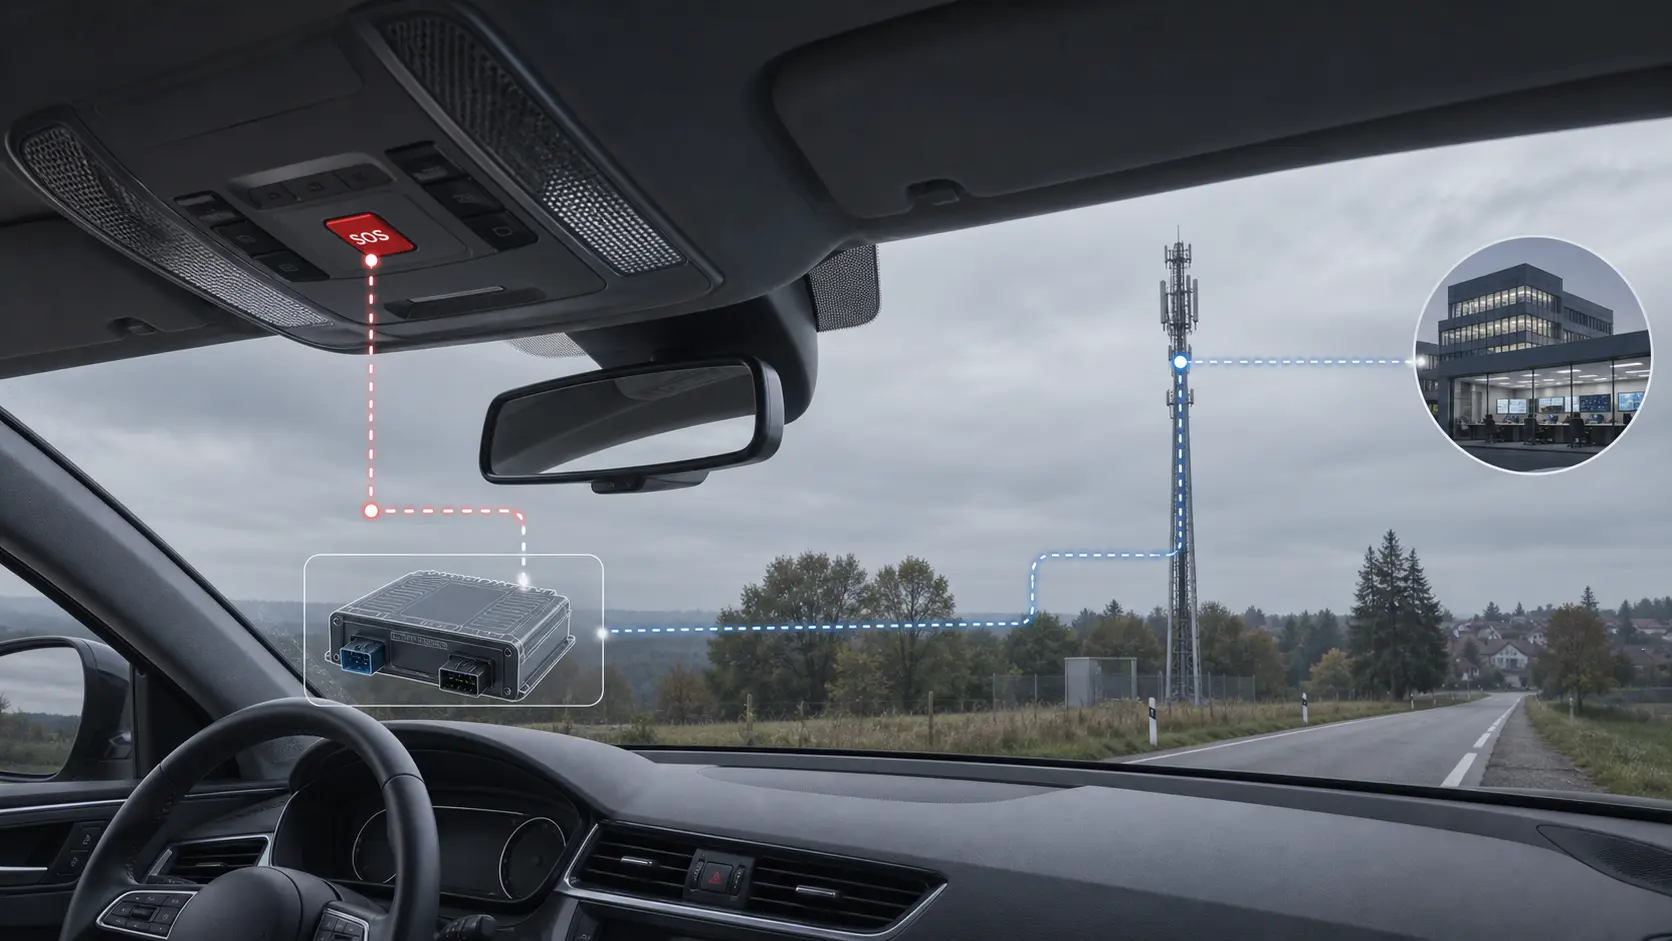
Eine NG-eCall-Taste ist kein nachgewiesener lokaler Sicherheitsdienst, solange der 4G/5G-Pfad nicht bereit ist
Eine sichtbare SOS-Taste und ein passendes Zulassungsdatum können zeigen, dass ein Fahrzeug grundsätzlich für Next Generation eCall infrage kommt. Sie beweisen nicht, dass der britische Kommunikationsweg vom Fahrzeug zur Notrufstelle bereits verlässlich funktioniert.

AUSNOG
Bei AusNOG wird Veranstaltungsteilnahme zu Stimmgewicht
AusNOG belässt wiederholte Teilnahme nicht beim informellen Ansehen. Die veröffentlichten Regeln übersetzen Veranstaltungsbesuche in Mitgliederklassen und diese Klassen in unterschiedlich viele Stimmen.
Berichte
RIPE NCC prüft rund 1.600 vertragslose Legacy-Halter. Der Q3-Plan beschreibt Änderungen noch immer an zwei Stellen
Eine Änderung zweimal von Hand auszuführen, kann ein vernünftiger Migrationsschutz sein. Es ist nur noch kein abgeschlossener Systemzustand. Genau in diesem Zwischenraum liegt das Programm der RIPE NCC: historische Registereinträge bekommen einen modernen Organisationsanker…

IETF
Aaron Parecki und der BFF, der Tokendiebstahl stoppt, aber kein Client-Hijacking
Ein Backend for Frontend kann OAuth-Token vollständig aus dem JavaScript entfernen und trotzdem eine unerwünschte Aktion aus der laufenden Browsersitzung weiterleiten. RFC 10017 beschreibt darin keinen Widerspruch, sondern zwei getrennte Sicherheitsfragen: Kann der Angreifer die…

ICANN
Das vorgeschlagene Root-Server-Modell erlaubt eine Suspendierung, definiert aber keine Rückkehr
Der Abschlussentwurf für eine künftige Governance des Root Server System trennt die akute Sicherheitsreaktion von der dauerhaften Entfernung eines Betreibers. Das ist sachgerecht. Dazwischen bleibt jedoch ein unvollständiger Zustand: Die künftige SIR-Funktion dürfte den Betrieb…

Geschichte
Die Hintertür war keine Route: Wie RFC 831 ein geteiltes SATNET erreichte
Die wichtigste Nachricht des Hilfssystems war eine, die es niemals senden sollte: ein Routing-Update. RFC 831 gab einem mehrfach angebundenen Rechner genügend Logik, um ausgewählte Wartungspakete wie ein Gateway zu bearbeiten. Zugleich durfte er keinem anderen Netz versprechen…

Geschichte
Das Gateway trug die Bytes, erfand aber keine Bedeutung: Wie RFC 875 Protokollübersetzung infrage stellte
Ein Puffer kann Daten festhalten. Er kann jedoch nicht entscheiden, ob eine Bestätigung des nahen Netzes dasselbe beweist wie die Annahme durch den fernen Endpunkt. Genau an dieser Lücke setzte RFC 875 an: Wo zwei Protokollwelten unterschiedliche Tatsachen ausdrückten, wurde der…
IETF
Hannes Tschofenig und die Authority-ID, die das Token nicht signiert hatte
Ein gültiger Komponentenschlüssel und eine gültige EAT-Signatur können zu verschiedenen Verantwortlichen gehören. RFC 10013 trennt diese Aussagen ausdrücklich. Wer beide unter „vertrauenswürdige Authority“ zusammenfasst, verliert nicht Kryptografie, sondern Zurechnung.

Berichte
LACNIC verweist auf Postman, doch die Website ändert ROAs noch per Seriennummer
Eine API-Tabelle verspricht den Eingriff in einen einzelnen ROA. Die von LACNIC als aktuell bezeichnete Postman-Dokumentation beschreibt dagegen den Austausch der vollständigen Organisationsliste. Beides kann technisch sinnvoll sein. Für den vollständigen Sollzustand fehlt in den…

ICANN
ICANNs Schwärzungsarchiv reicht bis 2026. Das Register endet mit FY24
Die jährliche Prüfung der ICANN führt weiterhin zu gezielten Freigaben: In einem Beschluss von 2025 ist Sevilla inzwischen genannt, während der Vertragsbetrag geschützt bleibt. Dennoch verweist die Registerseite auf eine Arbeitsmappe, die mit FY24 endet. Das Verfahren…

Geschichte
Die Masterdatei war aktuell, das Netz noch nicht: Wie RFC 849 Push und Abfrage trennte
Ein abgeschalteter Rechner kann eine Aktualisierung verpassen und später mit einer veralteten HOSTS.TXT scheinbar normal weiterlaufen. RFC 849 zerlegte diesen stillen Fehler 1983 in Versionsnachweis, Zustellung, Integritätsprüfung, lokale Übernahme und Wiederanlauf.

IETF
Corey Bonnell und die CRL-Signatur eines nicht befugten Schlüssels
Eine korrekte Signatur beweist, welcher Schlüssel bestimmte Bytes signiert hat. Sie beweist nicht, dass das Zertifikat diesen Schlüssel für jede denkbare Handlung autorisiert. RFC 10007 zieht diese Grenze bei Sperrlisten nach: Für v3-Ausstellerzertifikate müssen `keyUsage` und…

Fallakte
Die Nummer grenzt den Unternehmensraum ab, beglaubigt aber kein Modell: RFC 9997 und private SIDs
Ein SID kann rechnerisch im richtigen Unternehmensblock liegen und trotzdem auf die falsche YANG-Semantik zeigen. Genau das geschieht, wenn der Empfänger einer nicht autorisierten `.sid`-Datei vertraut. RFC 9997 beseitigt für private Blöcke den Zuteilungsdialog mit IANA. Die Norm…