
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Aaron Parecki und der BFF, der Tokendiebstahl stoppt, aber kein Client-Hijacking
Ein Backend for Frontend kann OAuth-Token vollständig aus dem JavaScript entfernen und trotzdem eine unerwünschte Aktion aus der laufenden Browsersitzung weiterleiten. RFC 10017 beschreibt darin keinen Widerspruch, sondern zwei getrennte Sicherheitsfragen: Kann der Angreifer die…

ICANN
Das vorgeschlagene Root-Server-Modell erlaubt eine Suspendierung, definiert aber keine Rückkehr
Der Abschlussentwurf für eine künftige Governance des Root Server System trennt die akute Sicherheitsreaktion von der dauerhaften Entfernung eines Betreibers. Das ist sachgerecht. Dazwischen bleibt jedoch ein unvollständiger Zustand: Die künftige SIR-Funktion dürfte den Betrieb…

Geschichte
Die Hintertür war keine Route: Wie RFC 831 ein geteiltes SATNET erreichte
Die wichtigste Nachricht des Hilfssystems war eine, die es niemals senden sollte: ein Routing-Update. RFC 831 gab einem mehrfach angebundenen Rechner genügend Logik, um ausgewählte Wartungspakete wie ein Gateway zu bearbeiten. Zugleich durfte er keinem anderen Netz versprechen…

Geschichte
Das Gateway trug die Bytes, erfand aber keine Bedeutung: Wie RFC 875 Protokollübersetzung infrage stellte
Ein Puffer kann Daten festhalten. Er kann jedoch nicht entscheiden, ob eine Bestätigung des nahen Netzes dasselbe beweist wie die Annahme durch den fernen Endpunkt. Genau an dieser Lücke setzte RFC 875 an: Wo zwei Protokollwelten unterschiedliche Tatsachen ausdrückten, wurde der…
IETF
Hannes Tschofenig und die Authority-ID, die das Token nicht signiert hatte
Ein gültiger Komponentenschlüssel und eine gültige EAT-Signatur können zu verschiedenen Verantwortlichen gehören. RFC 10013 trennt diese Aussagen ausdrücklich. Wer beide unter „vertrauenswürdige Authority“ zusammenfasst, verliert nicht Kryptografie, sondern Zurechnung.

Berichte
LACNIC verweist auf Postman, doch die Website ändert ROAs noch per Seriennummer
Eine API-Tabelle verspricht den Eingriff in einen einzelnen ROA. Die von LACNIC als aktuell bezeichnete Postman-Dokumentation beschreibt dagegen den Austausch der vollständigen Organisationsliste. Beides kann technisch sinnvoll sein. Für den vollständigen Sollzustand fehlt in den…

ICANN
ICANNs Schwärzungsarchiv reicht bis 2026. Das Register endet mit FY24
Die jährliche Prüfung der ICANN führt weiterhin zu gezielten Freigaben: In einem Beschluss von 2025 ist Sevilla inzwischen genannt, während der Vertragsbetrag geschützt bleibt. Dennoch verweist die Registerseite auf eine Arbeitsmappe, die mit FY24 endet. Das Verfahren…

Geschichte
Die Masterdatei war aktuell, das Netz noch nicht: Wie RFC 849 Push und Abfrage trennte
Ein abgeschalteter Rechner kann eine Aktualisierung verpassen und später mit einer veralteten HOSTS.TXT scheinbar normal weiterlaufen. RFC 849 zerlegte diesen stillen Fehler 1983 in Versionsnachweis, Zustellung, Integritätsprüfung, lokale Übernahme und Wiederanlauf.

IETF
Corey Bonnell und die CRL-Signatur eines nicht befugten Schlüssels
Eine korrekte Signatur beweist, welcher Schlüssel bestimmte Bytes signiert hat. Sie beweist nicht, dass das Zertifikat diesen Schlüssel für jede denkbare Handlung autorisiert. RFC 10007 zieht diese Grenze bei Sperrlisten nach: Für v3-Ausstellerzertifikate müssen `keyUsage` und…

Fallakte
Die Nummer grenzt den Unternehmensraum ab, beglaubigt aber kein Modell: RFC 9997 und private SIDs
Ein SID kann rechnerisch im richtigen Unternehmensblock liegen und trotzdem auf die falsche YANG-Semantik zeigen. Genau das geschieht, wenn der Empfänger einer nicht autorisierten `.sid`-Datei vertraut. RFC 9997 beseitigt für private Blöcke den Zuteilungsdialog mit IANA. Die Norm…

Fallakte
Der Pfad von gestern lieh sein Fenster, nicht die Kapazität von heute: RFC 9959 und die Befugnis zur Wiederverwendung von Stauzustand
Ein schneller Neustart ist erst dann verantwortbar, wenn auch sein Rückweg funktioniert. Wer eine alte Congestion Window für eine neue Verbindung nutzt, kann einen inzwischen belegten Engpass überfahren. RFC 9959 begrenzt deshalb nicht nur den Sprung; es verlangt, dass ein…
Berichte
APNIC nannte RPKI-Spiegelung marginal. Der NNIX-Pilot prüft einen anderen Nutzen
Im Oktober 2025 fragte APNIC, wie lange ein Spiegel einer noch nicht initialisierten Relying Party bei einem ausgedehnten Repository-Ausfall helfen kann. Die Antwort lag unter den gewählten Zertifikatsannahmen bei ungefähr fünf Tagen; der Zusatznutzen galt als sehr gering. Sieben…
Fallakte
W3C hält einen stattgegebenen Einspruch bis zur Abhilfe für offen. Die Abschlussakte fehlt
Nachdem der W3C Council dem formellen Einspruch zur Vibration API stattgegeben hatte, verteilte sich die öffentliche Nacharbeit auf Council-Bericht, Implementierungsnachweis, Charterprüfung und Textvorschläge. Der Process überträgt dem Team die Nachverfolgung, verlangt aber keine…

Berichte
Bei ARIN hängen NET-Berechtigungen vom Suchweg ab
Eine zerstörerische Berechtigung ist nur so sicher wie der Zustand, den der Handelnde vor ihrer Ausführung sehen kann. Ein ARIN-Vorschlag dokumentiert die Meldung, dass der direkte Registrant ein per Detailed Reassignment erzeugtes Kind-NET löschen und über den exakten…

IETF
Kireeti Kompella und die Echo-Antwort, die den Dienst nicht bewies
Eine MPLS Echo Reply kann belegen, dass eine bestimmte Sonde einen Router erreichte, der einen bestimmten FEC erklären konnte. Sie belegt nicht alle ECMP-Pfade, einen ruhenden Ersatzpfad, denselben Rückweg, die Nutzlast des Kunden oder den Abschluss der Anwendung. Bei LSP Ping…
Geschichte
Die Bestandsliste sagte TCP. Der Messpunkt musste es sehen: Wie RFC 832 laufenden Code prüfte
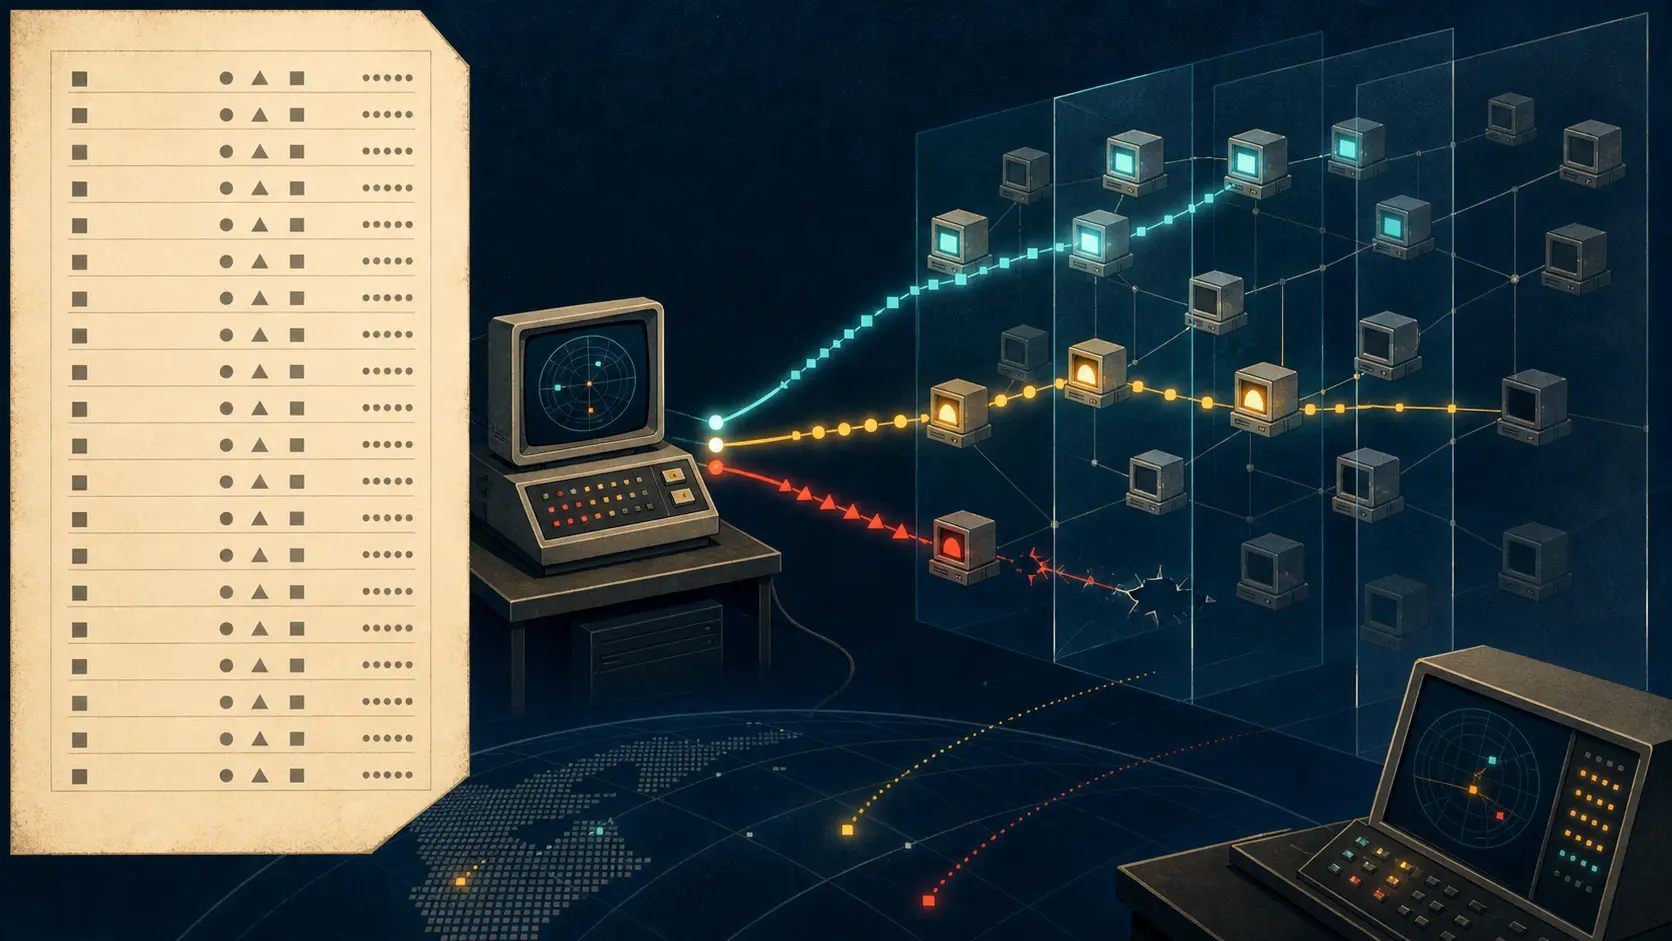
Eine Bestandsliste kann eine Fähigkeit behaupten, aber keine Verbindung annehmen. Im Dezember 1982 stellte David Smallberg deshalb die Angaben der NIC-Hosttabelle neben beobachtete Telnet-, FTP- und SMTP-Verbindungen. Die Erhebung unterschied Ablehnung, Unerreichbarkeit und…

IETF
Eliot Lear und die Geräte-Policy, die nie eine Attestierung war
Ein zweckgebundenes Gerät kann seinen notwendigen Kommunikationsraum beschreiben, ohne damit seine Identität oder Unversehrtheit zu beweisen. RFC 8520 macht diese begrenzte Aussage als Manufacturer Usage Description nutzbar und lässt die folgenreiche Entscheidung beim lokalen…
Geschichte
Der Client wurde zum Dienst: Wie RFC 818 User Telnet hinter Port 107 stellte
Ein erfolgreicher Test ist kein unteilbares grünes Licht. Bei RFC 818 musste ein Zeichen zunächst einen eingehenden TCP-Strom, einen Server-Telnet-Prozess, ein Pseudo-Terminal und einen ausgehenden User-Telnet-Prozess durchlaufen. Erst dann konnte es ein entferntes Ziel…

Fallakte
Der W3C-Einspruchsstimmzettel sagt „Zustimmen“ – und hebt den Beschluss auf
Der geltende W3C Process fragt die Vertreter des Advisory Committee, ob sie der angefochtenen Entscheidung zustimmen. Anschließend gilt der Einspruch als angenommen, wenn Approve die Stimmen für Reject um den beteiligungsabhängigen Faktor übertrifft; ein angenommener Einspruch…

Berichte
APNIC zählte 2.974 IDNIC-Zuteilungen. Drei abgeschlossene NIR-Prüfungen haben keinen öffentlichen Nenner
Ein Abschlussvermerk sagt, dass eine Prüfung zu Ende ist. Er sagt noch nicht, welche Grundgesamtheit, Regelversion und Methode abgeschlossen wurden. Bei IDNIC hat APNIC einen Zeitraum, 2.974 Zuteilungen und 1.216 vorläufige Fragen veröffentlicht. Bei den abgeschlossenen Prüfungen…