
Zusammenfassung
- Eine Fallstudie der britischen Regierung beschreibt einen Kommentar als Auslöser für Codeausführung in einem Workflow eines wichtigen öffentlichen Digitaldienstes; Belege für eine Ausnutzung wurden nicht gefunden.
- Der Pilot meldete 407 Befunde in neun Regierungsorganisationen. Fachleute prüften die Gefährdung erneut und bearbeiteten Fehlalarme; alle kritischen Schwachstellen wurden behoben.
Wer einen öffentlichen Digitaldienst nutzt, sieht seinen Build-Prozess nicht. Doch in der britischen Fallstudie konnte ein Kommentar bis in die Ausführungsumgebung eines solchen Dienstes gelangen. Die geplante zweite Phase erweitert die Prüfung auf geschlossene Repositories und macht damit konkrete Fragen sichtbar: Wer darf Code einsehen, wie lange bleiben Kopien erhalten und wer kann spätere Änderungen belegen?
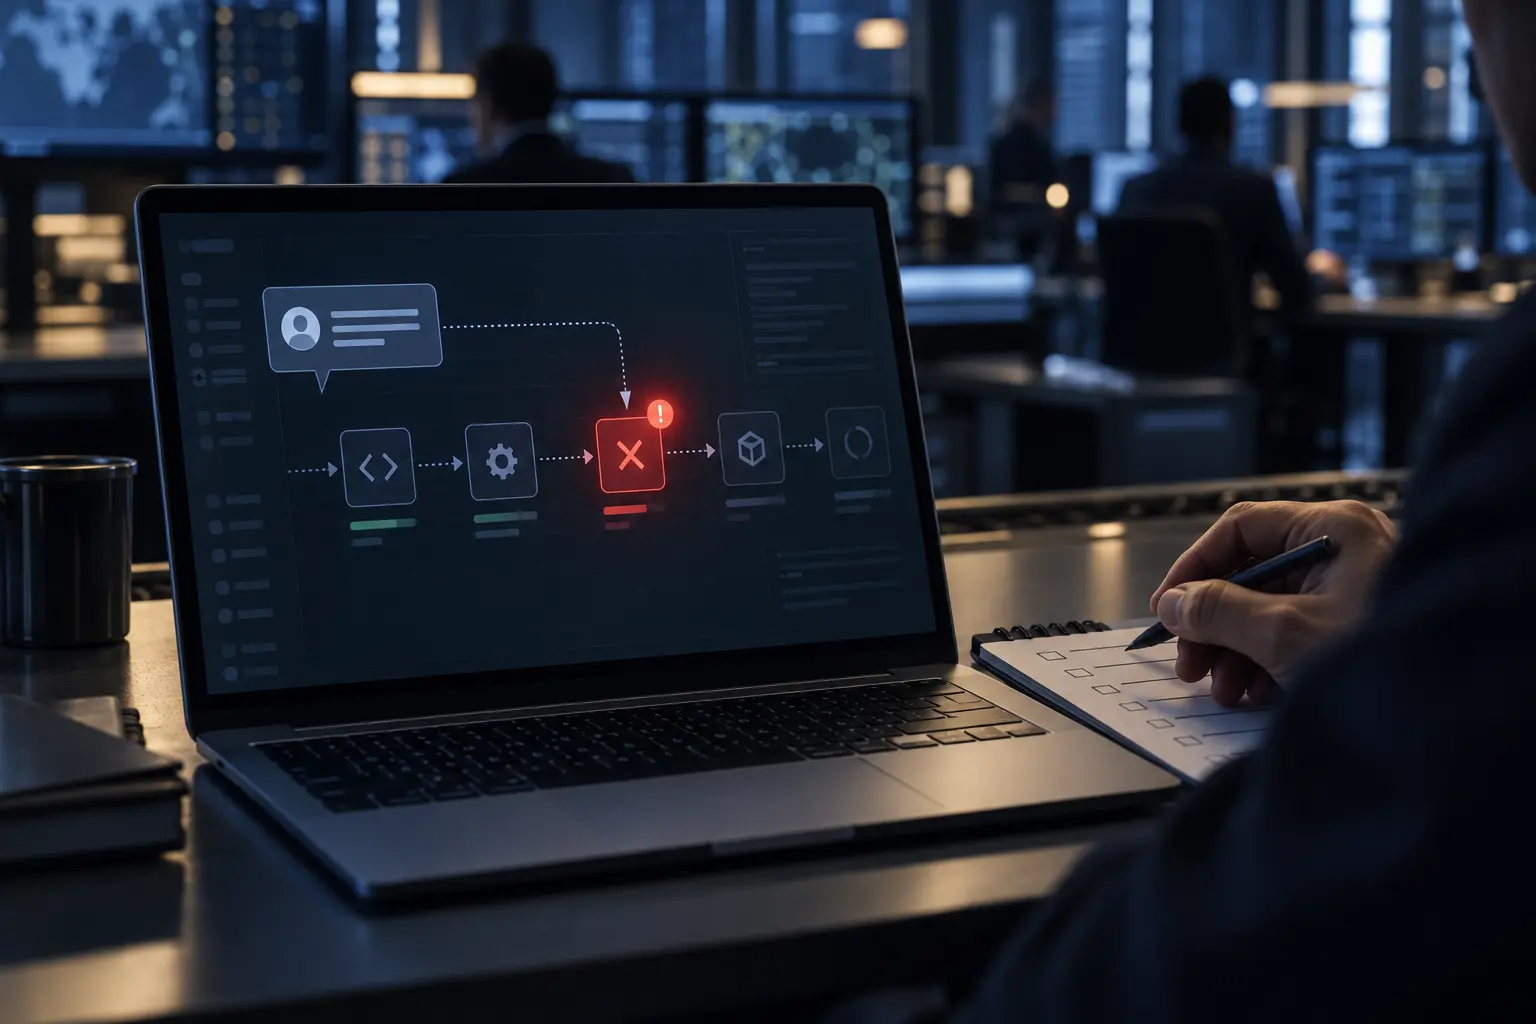
Ein Kommentar zu einem Änderungsvorschlag dient normalerweise der Diskussion über Code. In einer britischen Regierungsfallstudie war der Kommentar selbst jedoch der wichtigere Auslöser: Eine speziell formulierte Nachricht konnte einen älteren automatisierten Workflow starten, der mit einem Repository für einen wichtigen öffentlichen Digitaldienst verbunden war. Der Workflow übernahm den Kommentartext in Bereitstellungsparameter und eine Umgebungsvariablen-Ersetzung. Eine externe Person hätte dadurch Eingaben auf dem Build-Runner ausführen lassen können.
Das beschreibt einen Weg zur Codeausführung, keinen dokumentierten Angriff. Die Fallstudie vom Juni sagt, dass der Fehler gefunden und behoben wurde und die Regierung bei keinem Befund des Versuchs Hinweise auf eine Ausnutzung fand. Beide Aussagen gehören zusammen. Eine schwerwiegende Gefährdung wird nicht bedeutungslos, nur weil keine Ausnutzung beobachtet wurde; sie darf aber auch nicht als Einbruch bezeichnet werden, wenn die Quelle keine Belege dafür nennt.
Der Bericht schildert einen Monat Arbeit in neun Regierungsorganisationen mit insgesamt 407 Befunden. Manche waren bereits bekannt und durch andere Maßnahmen abgefangen; andere waren zuvor unbekannt. Zu den kritischen Schwachstellen gehörten Authentifizierungsumgehung, Datenoffenlegung und entfernte Codeausführung. Alle kritischen Schwachstellen wurden behoben; kritische oder hochriskante, als ausnutzbar bewertete Probleme wurden über bestehende Verfahren gepatcht.
Die KI bestätigte den Fehler nicht und genehmigte keinen Patch. Die Teams erprobten unterschiedliche Ansätze: Ein Team nutzte eine sechsstufige Agentenkette, in der jede Stufe die vorherigen Ergebnisse infrage stellte; ein anderes begann mit deterministischen Scannern und ließ Modelle Hinweise untersuchen und priorisieren. Beim beschriebenen Workflow prüfte ein Mensch die relevanten Zeilen, bestätigte die Gefährdung erneut und bearbeitete Fehlalarme. Der Bericht sagt, dass Agenten Kandidaten schneller erzeugten, als Menschen sie validieren konnten.
Der Nutzen lag im Übergang zur Sicherheitsprüfung und Behebung, nicht in der Zahl maschineller Ausgaben.
Die Regierung untersucht außerdem die Reaktion auf Vorfälle mit KI-Agenten und die Erkennung und Meldung schwerer Vorfälle sowie Beinahe-Ereignisse. Das ist laufende Arbeit und keine durch die Ankündigung geschaffene neue Meldepflicht. Der dokumentierte Fehler bietet einen praktischen Prüfstein: Die Kette von einem maschinell vorgeschlagenen Hinweis über die menschliche Bestätigung und eine genehmigte Korrektur bis zum Nachweis, dass kein Angriff auf den Dienst festgestellt wurde, muss erhalten bleiben.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten