
Zusammenfassung
- Am 24. September 2026 erhielt
draft-irtf-t2trg-taxonomy-manufacturer-anchors-21im IESG-Konfliktcheck „Approved No Problem“. Verwandte IETF-Arbeit besteht, verhindert aber die Veröffentlichung nicht. - Der Text ist ein für Informational vorgesehener IRTF-Entwurf. Er benennt fünf IDevID-Fertigungswege, bewertet und rangiert sie ausdrücklich nicht.
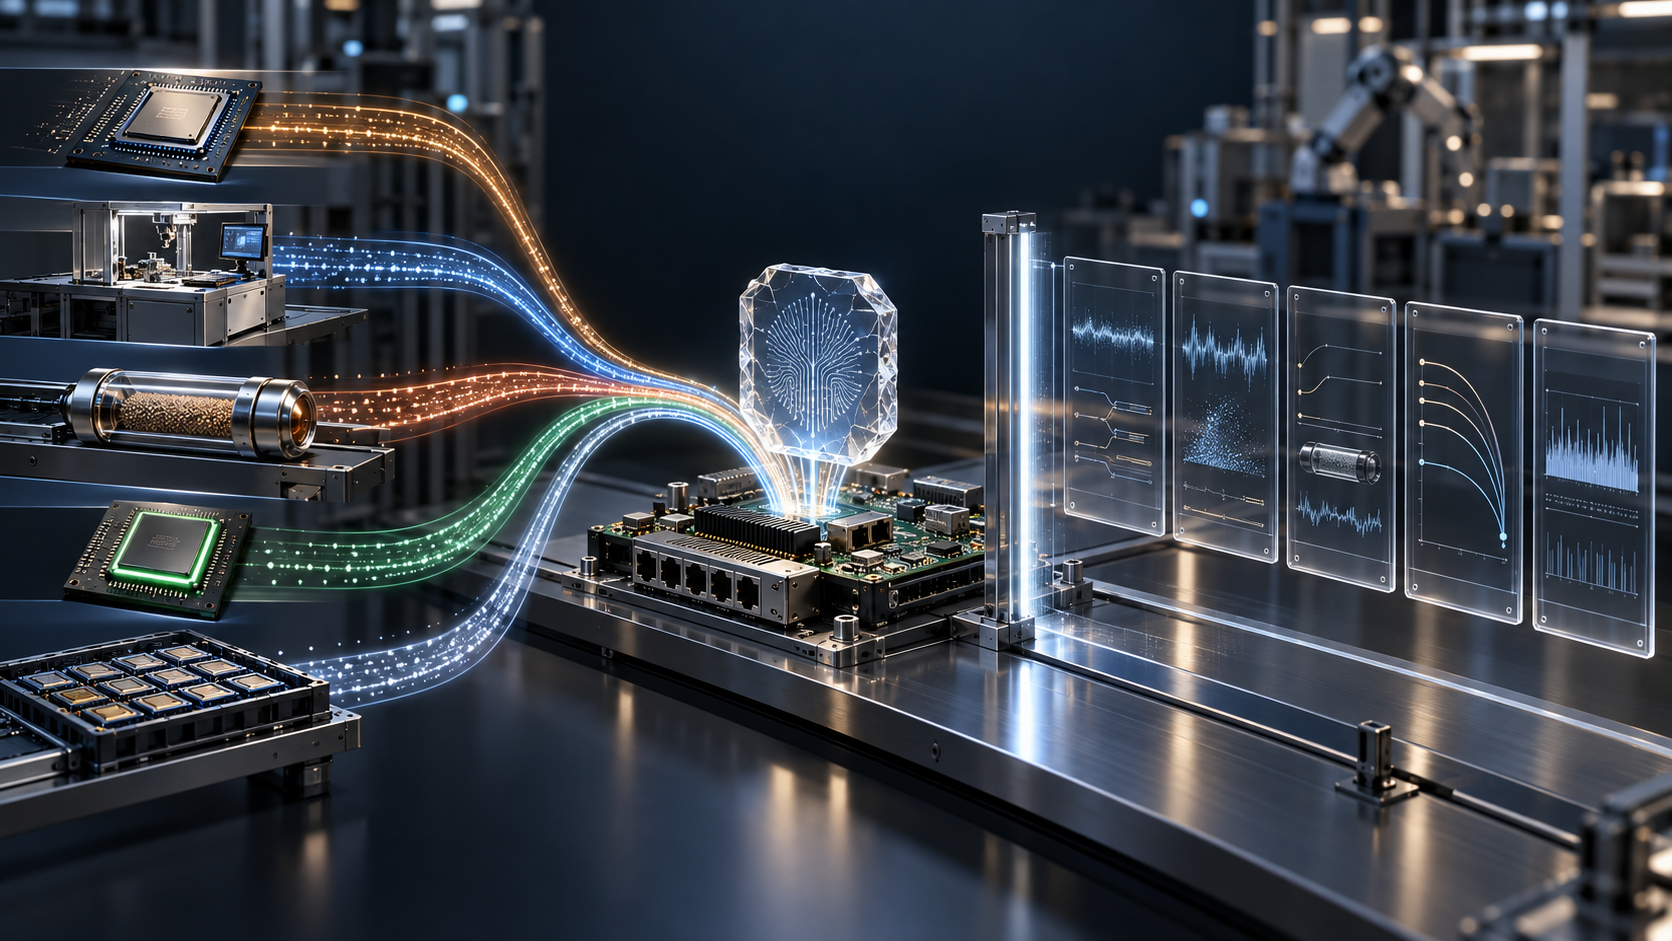
- Avocado, Broccoli, Carrot, Squash und Spinach zeigen Entstehungs- und Verwahrorte. Entropie, Fabrikzugriff, Saatgutübergabe, CA-Betrieb und Ankerlebensdauer bleiben nachweispflichtig.
Freigabe des Weges, nicht des Produkts
RFC 5742 begrenzt die Frage: Kollidiert eine Veröffentlichung aus einem anderen Dokumentenstrom mit IETF-Standardisierungsarbeit? Der IESG nannte ANIMA, LAMPS, TEEP, RATS und SUIT als verwandte Arbeiten, sah aber keine Publikationssperre. Der Datatracker warnt zugleich, dass der IRTF-Entwurf nicht vom IETF gebilligt ist und im IETF-Standardisierungsprozess keinen formalen Rang besitzt. RFC 5743 trennt IRTF-Forschungsergebnisse von IETF-Produkten.
Auch der Entwurf selbst beansprucht keine Zertifizierung. Einheitliche Begriffe sollen Gespräche ermöglichen. Eine numerische Rangfolge lehnt er wegen menschlicher und prozessualer Faktoren ab; dafür seien formale Verfahren wie ISO 27001 geeigneter.
Fünf Wege, fünf andere Angriffsflächen
Avocado erzeugt den privaten Schlüssel im Gerät. Er muss es nicht verlassen, doch Zufallsquelle, Zuordnung von öffentlichem Schlüssel und Seriennummer sowie das endgültige Schließen des Fabrikmodus müssen stimmen.
Broccoli erzeugt das Paar in der Fertigungsinfrastruktur. Zertifikate lassen sich vorbereiten, aber Personal, Anlagen und Übertragungswege können den privaten Schlüssel sehen.
Carrot leitet das Paar aus einem eindeutigen Geheimnis des Chipherstellers ab. Das Gerät braucht keine eigene Entropiequelle; dafür entstehen kundenspezifische Saatgutbestände und eine empfindliche Übergabe. Der Entwurf bezeichnet diese Übertragung als schwächstes Glied.
Bei Squash erzeugt ein Secure Element im Gerät den Schlüssel. Bei Spinach kommt das Element bereits provisioniert vom Komponentenhersteller. Dann werden signaturfähige Bauteile transportiert; Diebstahl, Aktivierung und Bestandsabgleich werden entscheidend. Keines der Etiketten beweist Implementierung, Integration oder CA-Disziplin.
Ein gültiges IDevID belegt die CA-Signatur über Identität und öffentlichen Schlüssel. Es verrät nicht, ob der private Schlüssel aus guter Entropie stammt, in der Fabrik kopiert oder aus schlecht verwahrtem Saatgut abgeleitet wurde. Deshalb braucht es einen Fertigungsbeleg für Charge, Methode, Silizium, Firmware, Erzeugung oder Einbringung, Serienbindung, CA-Vorgang und Fabriksperre.
Die PKI verlängert die Verantwortung. CA-Schlüssel können offengelegt, verloren oder unbefugt benutzt werden. Ein fest eingebrannter Anker lässt sich womöglich nur durch Rückruf ersetzen. Auch der legitime Verlust einer Signier- oder Widerrufsfähigkeit kann eine Flotte stranden lassen.
In Heng Lus Schichten ist der IESG-Beschluss ein Verfahrensfakt, der Methodenname ein Vokabularfakt und das Zertifikat ein Artefakt. Erst ein Gerät, das den Schlüssel hält, erneute Fabrikprovisionierung ablehnt und Rotations- sowie Wiederherstellungstests besteht, liefert Betriebsbelege.
Quellen
- IESG-Konfliktprüfung
- Datatracker zur Taxonomie
- IRTF-Entwurf, Revision 21
- RFC 5742
- RFC 5743
- RFC 2014
- RFC 8995: BRSKI
- RFC 9334: RATS-Architektur
- RFC 9711: Entity Attestation Token
- RFC 4949: Internet Security Glossary
- Heng Lu: Running-Code Primacy
- Heng Lu: Minimum Initial Specification und freiwillige Übernahme
- Heng Lu: Realitätsschichten und symbolische Macht
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten