
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
8.063 Artikel
IETF
DNSOP kann einen Zone Cut ins Leere signalisieren. Es veröffentlicht keinen privaten Namensraum.
Eine öffentliche DNS-Zone darf eine Grenze benennen, ohne sich zur Zugangsinstanz hinter dieser Grenze zu erklären. Genau diese begrenzte Aussage untersucht DNSOP derzeit. Ein Parent kann anzeigen, dass ein Child in einem anderen Namensraum besteht, obwohl es über den…

IETF
Wesley George und der alte ASN-Schlüssel, der keine Fusion verkünden konnte
Die Analyse-Zusammenfassung zu Wesley George und der alte ASN-Schlüssel, der keine Fusion verkünden konnte erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Fallakte
Das Paket enthielt zwei Formen, aber noch nicht einen Schlüssel: RFC 9935
Ein ML-KEM-Privatschlüsselpaket kann Seed und expandierten Entkapselungsschlüssel gemeinsam tragen. Das erleichtert den Austausch, beweist jedoch keine Identität: Erst Neuberechnung und Vergleich verbinden beide Werte zu einem überprüften Schlüssel.

Geschichte
Das Netz musste den Takt nicht halten. Der Empfänger baute ihn neu: RFC 1257
Ein Sprachpaket trifft früh ein, das nächste beinahe am Rand des Zeitbudgets. Trotzdem kann die Ausgabe gleichmäßig bleiben. RFC 1257 machte daraus 1991 eine Zuständigkeitsfrage: Das Netz liefert Kapazität und eine obere Laufzeitgrenze; der Empfänger ergänzt Zeitstempel…

IETF
HTTPbis kann Signaturschlüssel prüfen. Der Aufruf wählt kein Anwendungs-Vertrauensmodell
Die HTTPbis-Arbeitsgruppe kann untersuchen, wie ein HTTP-Nachrichtenempfänger Schlüsselmaterial für eine Signatur erhält. Das ist eine Frage über Schnittstellen, Discovery und Interoperabilität. Sie ist nicht identisch mit der Frage, ob ein konkreter Dienst dem Schlüsselinhaber…

Geschichte
Der Hop-Zähler war noch da. Er zählte nur nicht mehr die Reise: RFC 1326
Ein Paket kann eine Ablaufgrenze mitführen und trotzdem praktisch unbegrenzt weiterlaufen. Wird der alte Zähler in eine Nutzlast eingeschlossen und jede neue Hülle mit einem frischen äußeren Zähler versehen, misst das sichtbare Feld nur noch die jüngste Etappe. RFC 1326 zeigte…
Fallakte
Der Hash war schnell. Die eigentliche Kontrolle war die Kollisionswiederherstellung: RFC 9923
FNV verteilt gewöhnliche Eingaben schnell und mit wenig Code auf eine Tabelle. Die Funktion verspricht nicht, dass ein Angreifer diese Verteilung unangetastet lässt. RFC 9923 macht deshalb eine andere Fähigkeit zum Maßstab: Konzentration erkennen, eine neue Hash-Epoche eröffnen…

IETF
Martin Duke und die QUIC-Version, die ihre Bereitstellung nicht selbst erklären konnte
QUIC v2 hat eine RFC, einen IANA-Eintrag und einen Wire-Wert. Keines davon installiert v2 auf einem Endpunkt. RFC 9369 von Martin Duke hält diesen Abstand bewusst offen: „version 2“ ist nur der informelle Name des Dokuments; auf dem Wire steht ein nichtwörtlicher Wert, und…

Fallakte
Das Bit stand in der Zeichnung, nicht im Register: die Korrektur durch RFC 9927
RFC 8928 zeichnete das C-Flag an Bitposition 3, meldete diese Belegung aber nicht bei der IANA an. RFC 9685 registrierte später dieselbe Position ordnungsgemäß als Teil eines anderen Feldes. RFC 9927 beseitigt die Kollision, bevor eine bekannte Installationsbasis den…

Geschichte
Die Analyse konnte das Testnetz nicht ersetzen: RFC 1245 und RFC 1246
Im Juli 1991 erschien OSPF Version 2 nicht mit einem einzigen Reifeversprechen. Die Protokollspezifikation, die technische Analyse und der Erfahrungsbericht blieben getrennte Dokumente. Dadurch behielt jede Aussage ihre Herkunft: Rechenmodell, Simulation, Interoperabilitätstest…

IETF
Das BBF braucht das BGP-Modell. IDRs WGLC ist noch kein Veröffentlichungsdatum
Das Broadband Forum hat ein nachvollziehbares Abhängigkeitsproblem benannt: WT-477i2 verweist auf die BGP-YANG-Module der IETF. Ein solcher Hinweis kann Planung ermöglichen, ohne den Standardsprozess in eine Lieferzusage zu verwandeln. Die öffentlich sichtbare Kette hält drei…

IETF
Joseph Touch und UDP-Optionen, bei denen die Anwendung entscheidet
Ein zusätzliches Feld am Ende eines UDP-Pakets kann ein Protokoll erweitern, ohne zur Berechtigung zu werden. RFC 9868 von Joseph D. Touch und C. Heard legt diese Grenze fest: Transportoptionen liegen hinter den deklarierten Nutzdaten; welche Folge ein Optionsergebnis hat…

Berichte
APNIC übertrug 57.088 Adressen im Jahr 2026 – ihr Ursprungsdatum bleibt 2007
Im Transferprotokoll steht der 1. September 2026. In der Delegationsstatistik vom nächsten Tag steht auf allen elf betroffenen Zeilen weiterhin `20071203`. Das ist kein verspätetes Update, sondern eine saubere Trennung zweier Zeitbegriffe: aktuelles Empfangsereignis und…
ICANN
ICANN vermerkt eine Rücknahme, nennt den handelnden Akteur aber nicht
Eine entfernte Stellungnahme muss nicht erneut veröffentlicht werden, damit ihr Verfahrensweg nachvollziehbar bleibt. ICANN bewahrt derzeit Name, Datum und den Zustand „Submission Retracted“. Doch weil sowohl der Einreicher als auch ICANN selbst Inhalte aus der öffentlichen…

Geschichte
Das NIC behielt die Frage. Das Netz gehörte ihm nicht: RFC 1302
Ein Zeitstempel kann zeigen, wie alt eine Auskunft ist. Er kann nicht entscheiden, ob sie noch stimmt. RFC 1302 verband 1992 solche Herkunftsangaben mit einer institutionellen Pflicht: Das Network Information Center sollte eine Anfrage bis zu irgendeiner Lösung verantwortlich…
IETF
Loa Andersson und die MPLS-Entscheidung, die an der Charta endete
RFC 3468 behauptet nicht, Loa Andersson und George Swallow hätten einer konkreten Netzarchitektur, einem Anbieter oder einer Implementierung den Vorzug gegeben. Die vom IESG angenommene Entscheidung war enger: Sie begrenzte den künftigen Arbeitsfokus der MPLS-Arbeitsgruppe. Eine…

IETF
Deborah Brungard und das Transportprofil, das kein Netz auswählte
Eine Standardanforderung kann eine Fähigkeit verfügbar machen, ohne das Netz auszuwählen, das sie einsetzen wird. RFC 5654, den Deborah Brungard mit herausgegeben hat, beschreibt Anforderungen an ein MPLS-Transportprofil. Seine wichtigste Begrenzung steht ausdrücklich im Text…

Geschichte
Die MIB musste neu zeichnen, wer AppleTalk ändern durfte: RFC 1243 und RFC 1742
Ein Managementwert trägt seine Herkunft nicht automatisch im Zahlenbild. Er kann gesetzt, aus dem Netz abgeleitet oder beim Start geraten worden sein. Die erste AppleTalk-MIB hielt diese Wege auseinander; ihre Nachfolgerin verschob zusätzlich die Schreibgrenzen. Damit wurde die…
Fallakte
Der Cache-Header meldete „frisch“. Nach RFC 9919 entscheidet die signierte Antwort
Ein OCSP-Client muss den Responder nicht bei jeder Prüfung erreichen. Die Antwort kann vorproduziert, im Proxy gespeichert oder in einen anderen Protokollaustausch eingebettet sein. RFC 9919 nutzt diese Wiederverwendung für Skalierung, trennt aber Transport und Beweis: HTTP…
Fallakte
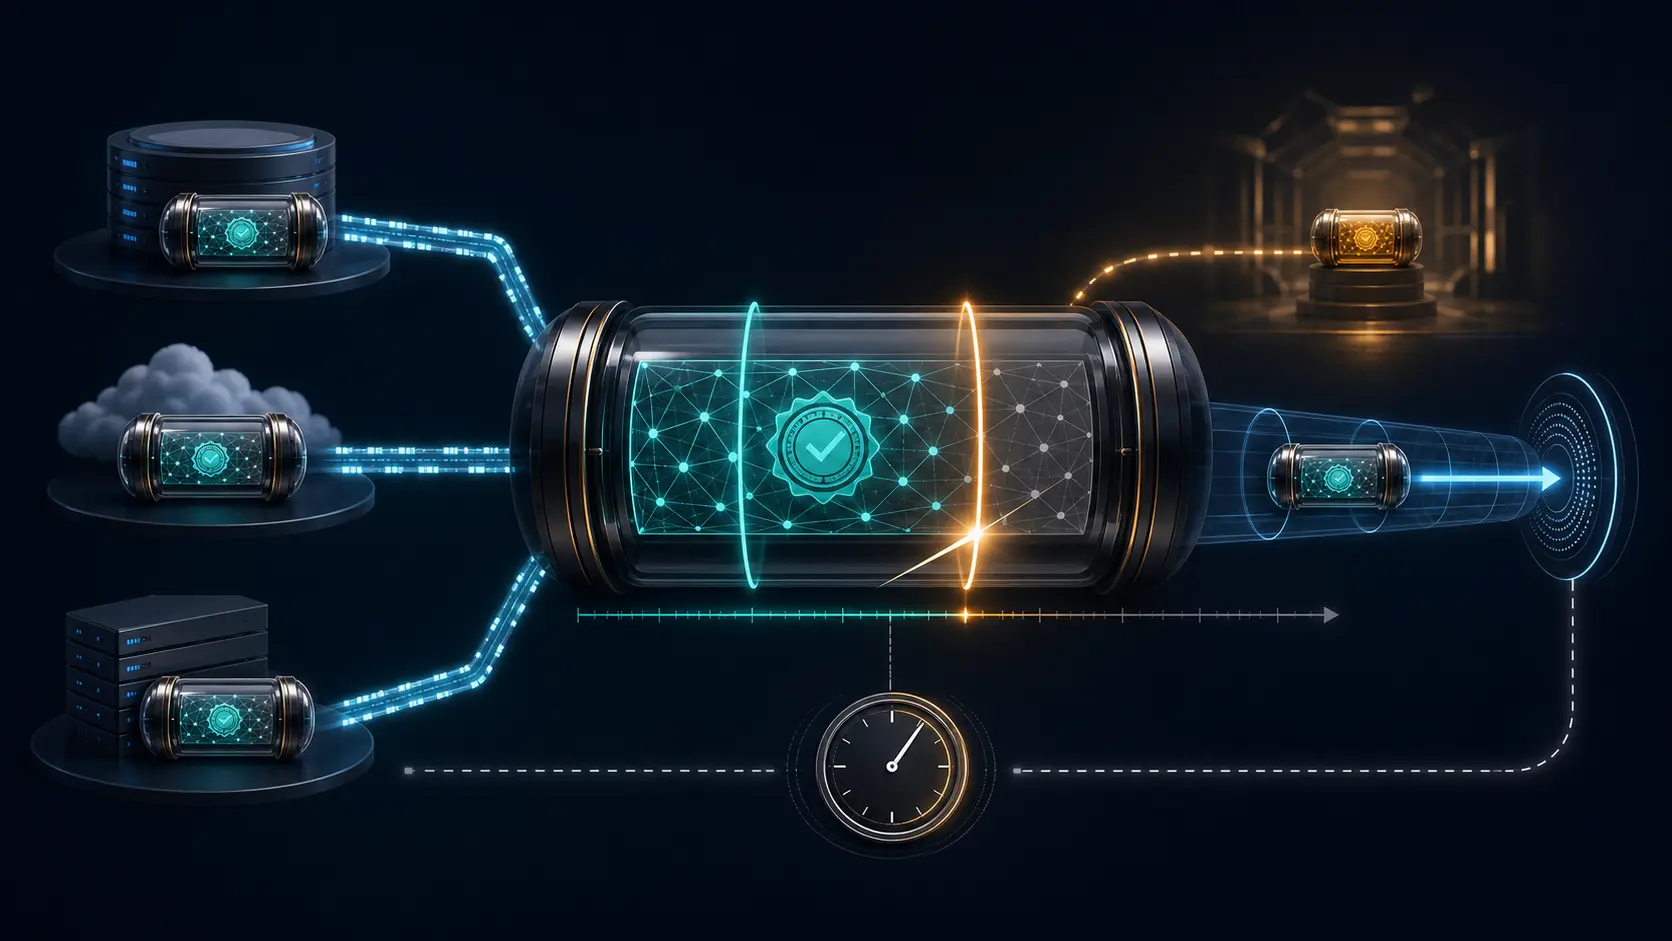
Die Signatur stimmte. Der „good“-Status war trotzdem abgelaufen: RFC 9919
Ein OCSP-Objekt kann aus einem Proxy-Cache kommen, kryptografisch unverändert sein und dennoch keine aktuelle Zertifikatsentscheidung mehr tragen. RFC 9919 macht diese Trennung zur Voraussetzung für Skalierung: Verteilung darf geteilt werden, die zeitliche Autorität muss jeder…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen