
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.715 Artikel

IETF
Scott Hollenbeck und die Transfersperre, die ihren Grund nicht erklären konnte
Ein Sicherheitsbericht findet `clientTransferProhibited` und setzt den Domainstatus auf Grün. Ein Teil dieses Vertrauens ist berechtigt: Im von Scott Hollenbeck verfassten EPP-Domain-Mapping muss ein Transferantrag abgewiesen werden, solange die Sperre besteht. Unbeantwortet…

Berichte
APNICs WHOIS-Archiv nennt für dieselbe Stunde zwei Summen
Für die jüngste erfasste Stunde meldet APNIC 3.192.583 WHOIS-Abfragen. Die sieben daneben veröffentlichten Abfragetypen ergeben zusammen 3.183.463. Die Differenz von 9.120 ist kein Urteil über den Dienst, sondern eine offene Frage nach der Einheit.
IETF
IPv4-Abschaltung: Wer unterschreibt die Systemgrenze?
Ein neuer Einzelentwurf trennt die Zahl entfernter Protokollstapel von gemessenen Schäden. Entscheidend wird, wem die Kompatibilität außerhalb des betrachteten Netzes gehört.

IETF
Ein kryptografischer Fehlverhaltensnachweis widerruft kein Vertrauen
Ein Client hält mehrere signierte Zeitintervalle in der Reihenfolge ihrer Abfrage fest. Zusammengenommen können sie nicht stimmen. Roughtime macht diesen Widerspruch für Dritte prüfbar. Doch der Nachweis benennt nicht zwangsläufig den fehlerhaften Server, bestellt keine…
IETF
Eine EDHOC-Schlüsselkennung kann auf mehrere PSKs verweisen
Eine kurze Kennung kommt mit der dritten EDHOC-Nachricht an, doch die eigentliche Auswahl findet im Speicher des Responders statt. Revision 09 des EDHOC-PSK-Entwurfs der IETF-Arbeitsgruppe LAKE lässt hinter einem ID_CRED_PSK mehrere vorinstallierte Schlüssel und…
IETF
Der Standardordner war kein Überlaufbecken
Ein vorhandener Ausweichort ist noch keine Erlaubnis, den Ablageort zu wechseln. Bei Sieve greift der benannte Standardordner, wenn die Suche nach einem besonderen Verwendungszweck kein Ziel liefert. Er übernimmt nicht automatisch, sobald das bereits gewählte Postfach einen…
Berichte
Ein LACNIC-Fachbeitrag verlagert Sprache ins IP – doch die Zuständigkeit für Notstrom bleibt offen
Bei der Abschaltung klassischer Telefonnetze bleibt der Anruf für den Kunden äußerlich derselbe. Seine Stromversorgung tut es nicht. Ein neuer Beitrag im LACNIC Blog benennt diesen Wechsel überraschend klar. Offen bleibt, wer die vielen neuen Glieder der Versorgungskette…

Berichte
APNIC muss den Weg in Führungsrollen messbar machen
APNIC hat dokumentiert, wer an der ersten Phase seiner Konsultation zur Vielfalt in Gemeinschaftsämtern teilnahm und welche Hürden genannt wurden. Nun muss die Organisation Reichweite, Beteiligung und mögliche Abhilfen mit einem breiteren Führungskräftepool verbinden, ohne…

Geschichte
Die goldene Büroklammer wirkte dekorativ. Sie war ein Workflow-Befehl: RFC 1927
Eine Büroklammer auf dem Bildschirm wirkt selbsterklärend. Genau diese Vertrautheit trägt den Witz von RFC 1927 und verdeckt zugleich sein ernstes Problem: Dasselbe Ding sollte Bindungsstärke, Darstellung, Arbeitsablauf, Abrechnung, Textposition und Verhalten beim Löschen…
IETF
Wer zuerst wieder da ist, beendet nicht die Schonfrist der anderen
NFSv4.1 trennt den Abschluss der eigenen Lock-Wiederherstellung von der Freigabe neuer Arbeit auf dem Server. Ein Client kann auf seine verbliebenen alten Ansprüche verzichten. Über die Wiederherstellungschance der noch fehlenden Clients entscheidet er damit nicht.

Geschichte
Das Paket hatte Alphabet und Tonhöhe, aber kein Endzeichen: RFC 1926
RFC 1926 lässt IP hörbar werden: vier Bits ergeben einen Buchstaben, Buchstaben werden Morsezeichen, und eine Frequenz bezeichnet das akustische Netz. Das Dokument verrät jedoch nicht, wann ein Empfänger mit dem Rückweg fertig ist. Gerade diese fehlende Grenze trennt eine hübsche…
Berichte
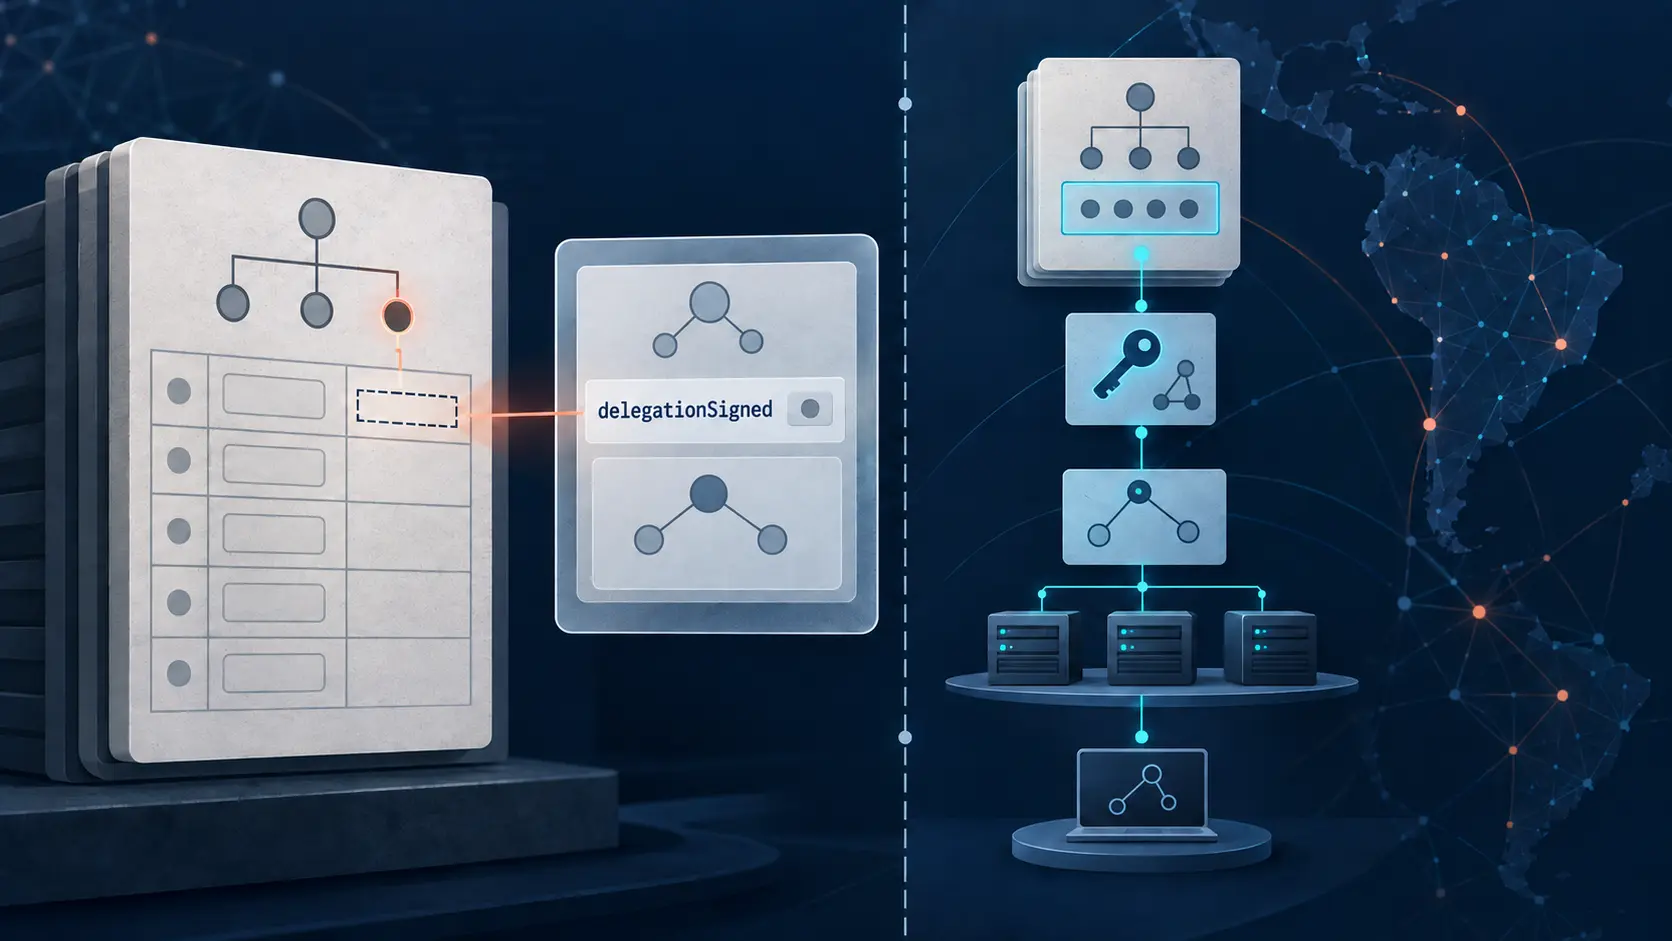
LACNIC RDAP: delegationSigned erfasst DS im Parent, nicht die DNSSEC-Validierung
Ein boolescher Wert in einer Registry-Antwort kann wie ein Urteil über die Sicherheit einer DNS-Kette wirken. Das Feld `delegationSigned` im RDAP von LACNIC beantwortet eine engere Frage: Meldet die Registrierungsansicht DS-Einträge im Parent? Es führt keinen Resolver aus, prüft…

IETF
Henning Schulzrinne und das Klingeln, das vor der Annahme eintraf
Ein Freizeichen klingt wie eine Nachricht aus dem Raum des Angerufenen. Bei SIP kann es jedoch eine lokale Inszenierung sein. `180 Ringing` bedeutet in der von Henning Schulzrinne mitverfassten RFC 3261, dass ein empfangender User Agent versucht, den Nutzer zu benachrichtigen.…
Berichte
AFRINIC braucht eine Landkarte von Fragen zu Entscheidungen
AFRINIC hielt die Konsultation zur Satzungsreform offen, während zwei wesentliche Rechtsfragen weiter geprüft wurden. Das nächste öffentliche Dokument sollte zeigen, wie jede Frage in eine Entscheidung überführt wurde, ohne die Offenlegung des nach Angaben des Ausschusses…

IETF
Ein privater Kandidatenspeicher erklärt nicht, warum eine Absicht gewann
Ein Wartungscontroller bereitet eine Änderung vor, während ein Incident-Team denselben Dienst im laufenden System absichert. Beide Akteure sind berechtigt, beide arbeiten in getrennten Kandidatenspeichern. Sobald ihre Werte kollidieren, reicht diese saubere Trennung nicht mehr…

IETF
Eine OAuth-Challenge darf wiederverwendet werden – sofern der Server sie nicht ablehnt
Eine OAuth-Anwendung holt eine frische Challenge, baut damit einen Besitznachweis und schickt die Anfrage ab. Für die nächste Anfrage darf sie denselben Wert erneut verwenden. Der Server darf ihn jedoch nach dem ersten Erfolg als verbraucht behandeln – aufgrund einer lokalen…
IETF
SCTP: Was den gemeinsamen Socket verlässt, braucht ein eigenes Ende
Peel-off trennt eine bestehende Assoziation vom gemeinsamen Socket. Damit verschiebt sich nicht nur der Datenzugriff, sondern auch die Zuständigkeit für Steuerung und Beendigung.

IETF
Mallory Knodel und die Zensur, die vor dem Paketverlust beginnt
Ein Verbindungsfehler zeigt den letzten Schritt. RFC 9505, an dem Mallory Knodel mitgeschrieben hat, setzt früher an: Jemand legt das unerwünschte Ziel fest, ein System erkennt passenden Verkehr, anschließend greift ein Akteur ein. Wer diese Stufen trennt, macht aus einem…
Berichte
AFRINICs RPKI-Leitfaden nennt einen 2021 eingestellten Validator, doch hinter dem Link läuft heute Routinator
Ein stabiler Dienstname ist bequem. Ohne Änderungsnachweis kann er jedoch so tun, als sei auch die Software stabil geblieben, obwohl Implementierung und Wartungsverantwortung längst gewechselt haben.
IETF
Nach diesem Rückfall braucht MPTCP eine neue Verbindung
Ein unendliches Mapping kann den Datenstrom als gewöhnliches TCP erhalten. MPTCP lässt sich danach jedoch nicht innerhalb derselben Verbindung wiederherstellen. Damit wird der Verbindungswechsel zur eigenen Entscheidung.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen