
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.659 Artikel

Geschichte
Zwei verlorene Klartexte nach einem Paketverlust: RFC 1969s CBC-Kette
RFC 1969 verband PPP-Pakete so eng, dass ein einzelner Verlust zwei Klartexte unzugänglich machte. Das zweite Ciphertext-Paket blieb dennoch wertvoll: Sein letzter Block setzte die Entschlüsselung beim dritten fort. Diese kleine Zustandsmaschine zeigt, warum Wiederanlauf weder…
Berichte
RIPE Atlas zeigt den Edge-Standort, nicht den Entscheider
Eine Messung kann festhalten, wo eine Anfrage ankam. Sie verrät nicht automatisch, welche private Regel sie dorthin lenkte, welcher Verkehr überhaupt zugelassen war oder wie der Ausweichweg aussieht.

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.
IETF
Acht Belege zwischen Workload-Bootstrap und tatsächlichem Ergebnis
Der WIMSE-Entwurf zeigt, wie Plattformen langlebige Geheimnisse durch kurzlebige, zielgebundene Workload-Credentials ersetzen. Die stärkere Authentisierung bleibt jedoch nur ein Glied: Laufzeitbindung, Schlüsselbesitz, Rotation, Autorisierung und Ergebnis benötigen eigene Belege.
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…
IETF
DNS-Typen 69 und 70 delegieren Bedeutung, nennen aber keine Registerversion
Ein DNSSEC-Validator kann Grün melden, während für das Archiv noch eine entscheidende Angabe fehlt. Bei den neuen Ressourcentypen für UNECE- und ISO-Codes liegen Typvergabe und Bedeutungsvergabe bewusst in verschiedenen Händen. Wer später erklären muss, weshalb ein bestimmter…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Geschichte
Die Funkwende war das Budget: RFC 1986 und die selektiven Belege von ETFTP
Auf einer Halbduplex-Funkstrecke war eine Bestätigung kein billiger Nebenverkehr. Der Kanal musste übergeben, die Gegenrichtung synchronisiert und vor der nächsten Datenphase erneut aufgebaut werden. RFC 1986 machte genau diese Wende zur Kostenstelle von ETFTP.

IETF
Jim Schaad und die Schlüssel-ID, die nur ein Hinweis war
Eine kurze Kennung führt einen Prüfer zum richtigen Regal, aber nicht zwingend zum einzigen Schlüssel. COSE lässt diese Mehrdeutigkeit ausdrücklich zu. Jim Schaads Spezifikation zeigt deshalb nicht nur, wie Signaturen geprüft werden, sondern wo die Beweisführung danach…
Berichte
APNICs Schutzregel zur Wahlkomitee-Besetzung steht in einem Blogkommentar
Institutionelles Vertrauen hängt oft an einem unspektakulären Nachweis: Wer durfte in welchem Moment mitwirken? APNIC sagt, dass wiederwählbare Mitglieder des Executive Council bei der Besetzung des Wahlkomitees weder mitberaten noch mitentscheiden. Die Praxis ist vernünftig und…

Geschichte
Unkomprimiert, aber nicht zustandslos: RFC 1967
Ein LZS-DCP-Paket konnte seine Nutzdaten unverändert übertragen und trotzdem das gemeinsame Wörterbuch fortschreiben. RFC 1967 machte diese Wahl mit Process-Uncompressed sichtbar und verteilte Ordnung, Prüfung und Reset auf nummerierte Histories. Die Zustände lassen sich getrennt…

IETF
RFC 9990 zählte Empfängerangaben, nicht den Mailstrom selbst
Eine Kurve steigt, obwohl kein neuer Absender aktiv wurde. Der Grund liegt nicht im Mailverkehr, sondern im Eingang: Ein Empfänger hat zwei verspätete Zeitfenster geliefert, die sich teilweise überschneiden. Beide Dateien besitzen gültige, unterschiedliche Report-IDs. RFC 9990…
IETF
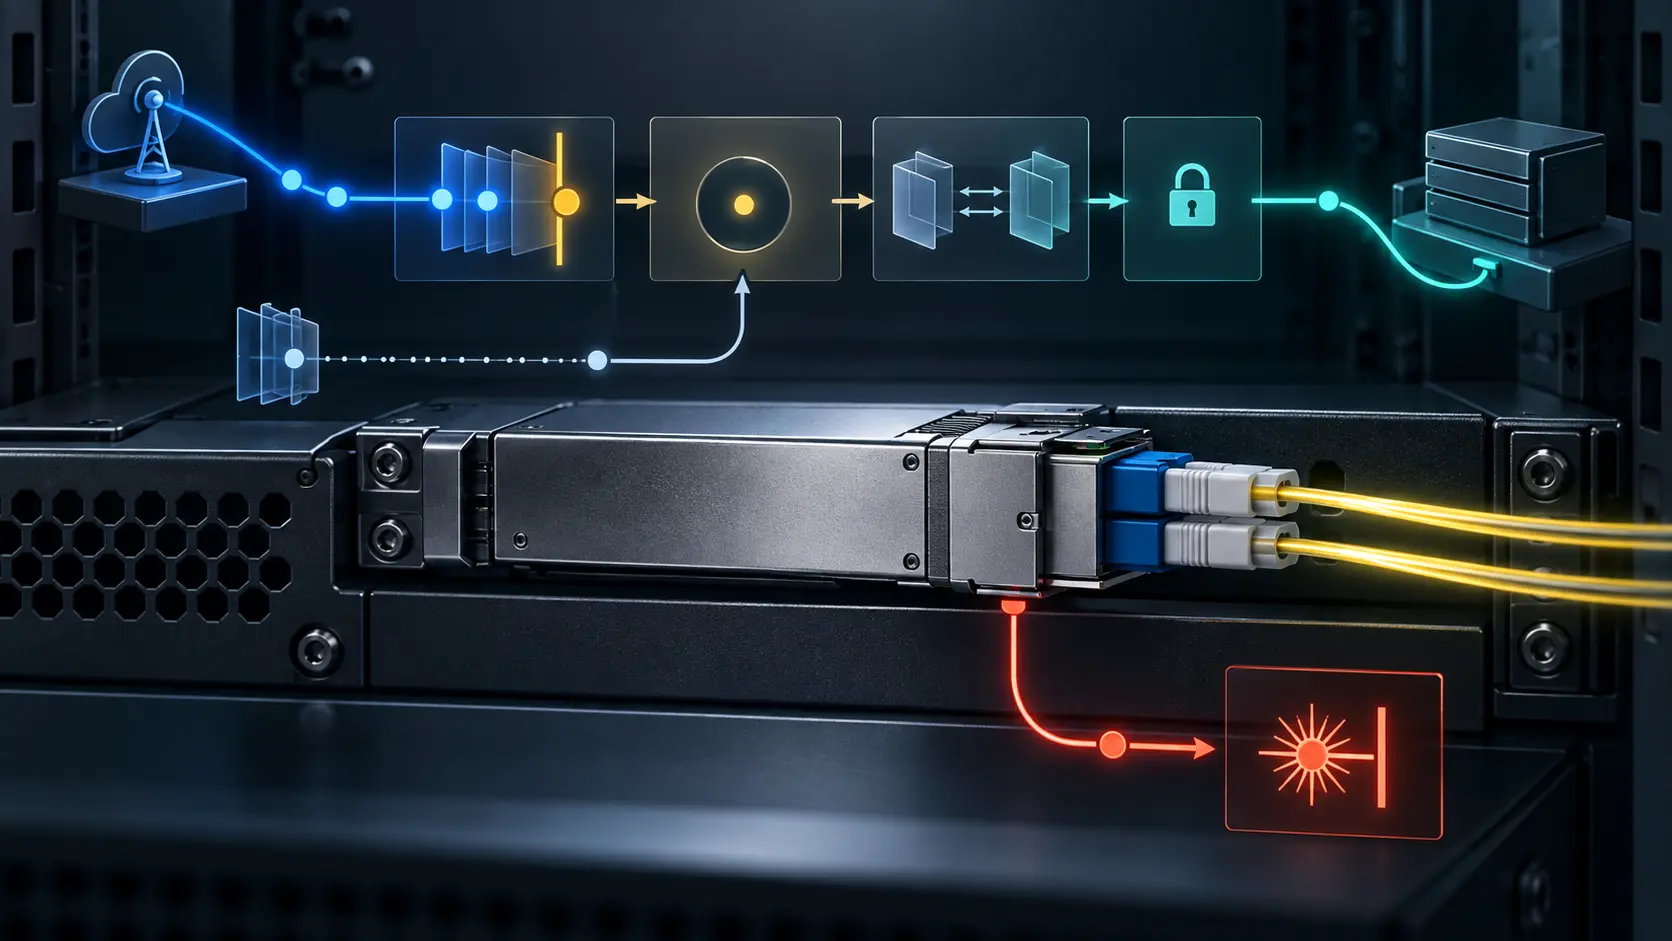
CMIS Revision 04 regelt die Kontrollübergabe, lässt aber den letzten Schreibvorgang offen
Eine Berechtigung lässt sich sekundengenau entziehen. Ein optisches Modul kennt diesen sauberen Schnitt nicht unbedingt. Hat ein entfernter Controller zwei Schritte einer dreiteiligen Abstimmung ausgeführt und beginnt das Host-NOS unmittelbar danach, seine Werte…

Berichte
Die Teilnehmerliste von LACNIC 46 hat eine Einwilligung. Ihr fehlt noch eine Aufbewahrungsfrist
LACNIC kündigt bei der Registrierung an, dass die Teilnehmerliste öffentlich wird, und verlangt die Zustimmung zu den Bedingungen. Offen bleibt, welche Felder wie lange sichtbar sind und wie ein Antrag zu einem nachprüfbaren Ergebnis führt.
IETF
Donald E. Eastlake 3rd und der RBridge-Nickname, der keine dauerhafte Identität sein konnte
Ein kurzer Wert kann im Header stabil aussehen und im Kontrollsystem längst einen anderen Anspruchsteller haben. Die von Donald E. Eastlake 3rd mitgeprägten TRILL-Spezifikationen zeigen, wie ein 16-Bit-Nickname nutzbar bleibt, ohne zur Identität eines Geräts erklärt zu werden.

IETF
RFC 9996 registrierte den Medientyp, nicht die Schemaversion
Ein korrektes Versandetikett kann die Behandlung eines Pakets steuern, ohne das darin liegende Nummernsystem zu beglaubigen. Genau diese Trennlinie zieht RFC 9996 für Protocol Buffers. Die Registrierung macht Binärdaten und ProtoJSON eindeutig benennbar. Sie liefert aber weder…

Berichte
AFRINIC nennt sein NS2-Dashboard „Echtzeit“. Alle zwölf verknüpften Messungen sind gestoppte Einmaltests
Eine Website kann soeben neu geladen worden sein und trotzdem nur eine Monate alte Beobachtung zeigen. Genau diese Unterscheidung verwischt das öffentliche NS2-Dashboard von AFRINIC: Es verspricht Anycast-Überwachung in „Echtzeit“, doch jede eingebundene RIPE-Atlas-Messung ist…

IETF
Patrik Fältström und die ENUM-Antwort, die den Anruf nicht abschloss
Die Nummer wurde aufgelöst, und eine DNSSEC-geprüfte Antwort lieferte einen URI. Trotzdem klingelte kein Telefon. Patrik Fältströms Arbeit an ENUM wird gerade dort wichtig, wo diese drei Aussagen getrennt bleiben.

IETF
Revision 04 verspricht UUID-Identität, doch das Energieschema verweist weiter auf einen lokalen Namen
Ein Messwert kann sechs Nachkommastellen haben und dennoch dem falschen Bauteil gehören. Genau deshalb führt Revision 04 des GREEN-YANG-Entwurfs eine stärkere Identitätsaussage ein: Die UUID soll Energy Entitäten über Geräte und Verwaltungsdomänen hinweg verbinden. Der…

IETF
Der PEN-abgeleitete SID-Bereich aus RFC 9997 ist kein Herkunftsnachweis
Ein Prüfsystem sieht eine Zahl im erwarteten Unternehmensbereich und meldet Grün. Was es tatsächlich bestätigt hat, ist eine Rechnung. RFC 9997 teilt privaten YANG-SID-Raum deterministisch über Private Enterprise Numbers auf und erspart damit eine weitere zentrale Zuteilung.…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen