
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Die Fähigkeit wurde gemeldet. Das Protokoll erhielt keine Freigabe: RFC 9885
Eine allgemeine Fähigkeit kann auf jedem Router sichtbar sein und dennoch keinen einzigen Konfigurationsschritt freigeben. RFC 9885 trennt das informative Signal bewusst von der Protokollentscheidung. Ob MP-TLV sicher einsetzbar ist, entscheidet die nachgewiesene Unterstützung…
Geschichte
Die Zwischenlösung kaufte Zeit. Sie konnte die Zukunft verbrauchen: RFC 1380
Das Internet von 1992 hatte nicht eine Frist, sondern mehrere. Routingtabellen und Class-B-Nummern erzeugten unmittelbaren Druck; eine größere Adressarchitektur verlangte Forschung, Auswahl und Migration. RFC 1380 stellte diese Arbeiten nicht hintereinander. Sofortmaßnahmen, CIDR…

Geschichte
Das Netz fand das Buch. Das Regal blieb unsynchronisiert: RFC 1432
RFC 1432 konservierte nicht nur eine Bücherliste, sondern auch die Warnung, dass Preise, Adressen und Kontaktwege sich ändern würden. Darin liegt ihre eigentliche Präzision: Das Dokument war versionierte Evidenz über einen Zeitpunkt, keine schlecht gepflegte Echtzeitdatenbank.
Fallakte
Das Pfadlabel erreichte den Egress. Der Transitweg blieb unsichtbar: RFC 9884
Ein erfolgreicher LSP Ping kann bestätigen, dass der Egress einen Path Segment Identifier im angegebenen Kontext verarbeitet hat. Er macht das PSID jedoch nicht zum Reiseprotokoll der Zwischenstationen. RFC 9884 liefert belastbare Endpunkt-Evidenz – sofern ein grüner Status nicht…

IETF
IETF-Schulungsmaterial: Erst die Änderung zeigt, ob die Übergabe trägt
Die Antworten vom 31. August trennen Untertitel, Transkripte und Sprechertexte klarer vom fertigen Video. Für die geplante IETF-Schulung ist das ein nützlicher Schritt. Ob die Unterlagen tatsächlich unabhängig pflegbar sind, lässt sich jedoch erst an einer konkreten Änderung…

Geschichte
Der Transport öffnete eine Verbindung. Den Retry behielt SNMP: RFC 1283
Eine Verbindung wirkt wie ein vollständiges Protokoll: Sie wird aufgebaut, bleibt bestehen und endet. RFC 1283 setzte SNMP 1991 auf einen verbindungsorientierten OSI-Transport und verweigerte gerade daraus den Schluss auf eine abgeschlossene Managementoperation. Hatte der…

Fallakte
Der Antrag war signiert. Der andere private Schlüssel blieb nur behauptet: RFC 9883
Eine gültige Signatur kann belegen, wer eine Aussage abgegeben hat, ohne den Inhalt der Aussage technisch zu beweisen. RFC 9883 baut genau auf dieser Trennung auf: Ein bereits zertifizierter Signaturschlüssel zeichnet den Antrag; der Besitz eines zweiten Schlüssels bleibt eine…

Geschichte
Der Client fand die Person. Die Punktzahl gehörte trotzdem nur zu einem Verzeichnis: RFC 1431
Ein Treffer auf dem Bildschirm beantwortet nicht, wie präzise oder aufwendig eine Suche war. RFC 1431 machte 1993 die verborgene Arbeit eines X.500-Verzeichnisses zählbar und dokumentierte zugleich, weshalb diese Zahl an ihren Versuchsaufbau gebunden blieb.

Fallakte
RFC 9882 verlangte SHA-512 im Feld – nicht immer im Rechenweg
Ein korrekt befülltes CMS-Feld ist noch kein Nachweis dafür, dass sein Wert die kryptografische Berechnung gesteuert hat. RFC 9882 macht diese Trennung ausdrücklich: Auf einem ML-DSA-Pfad muss SHA-512 aus Interoperabilitätsgründen genannt werden, während die prüfende Seite den…
IETF
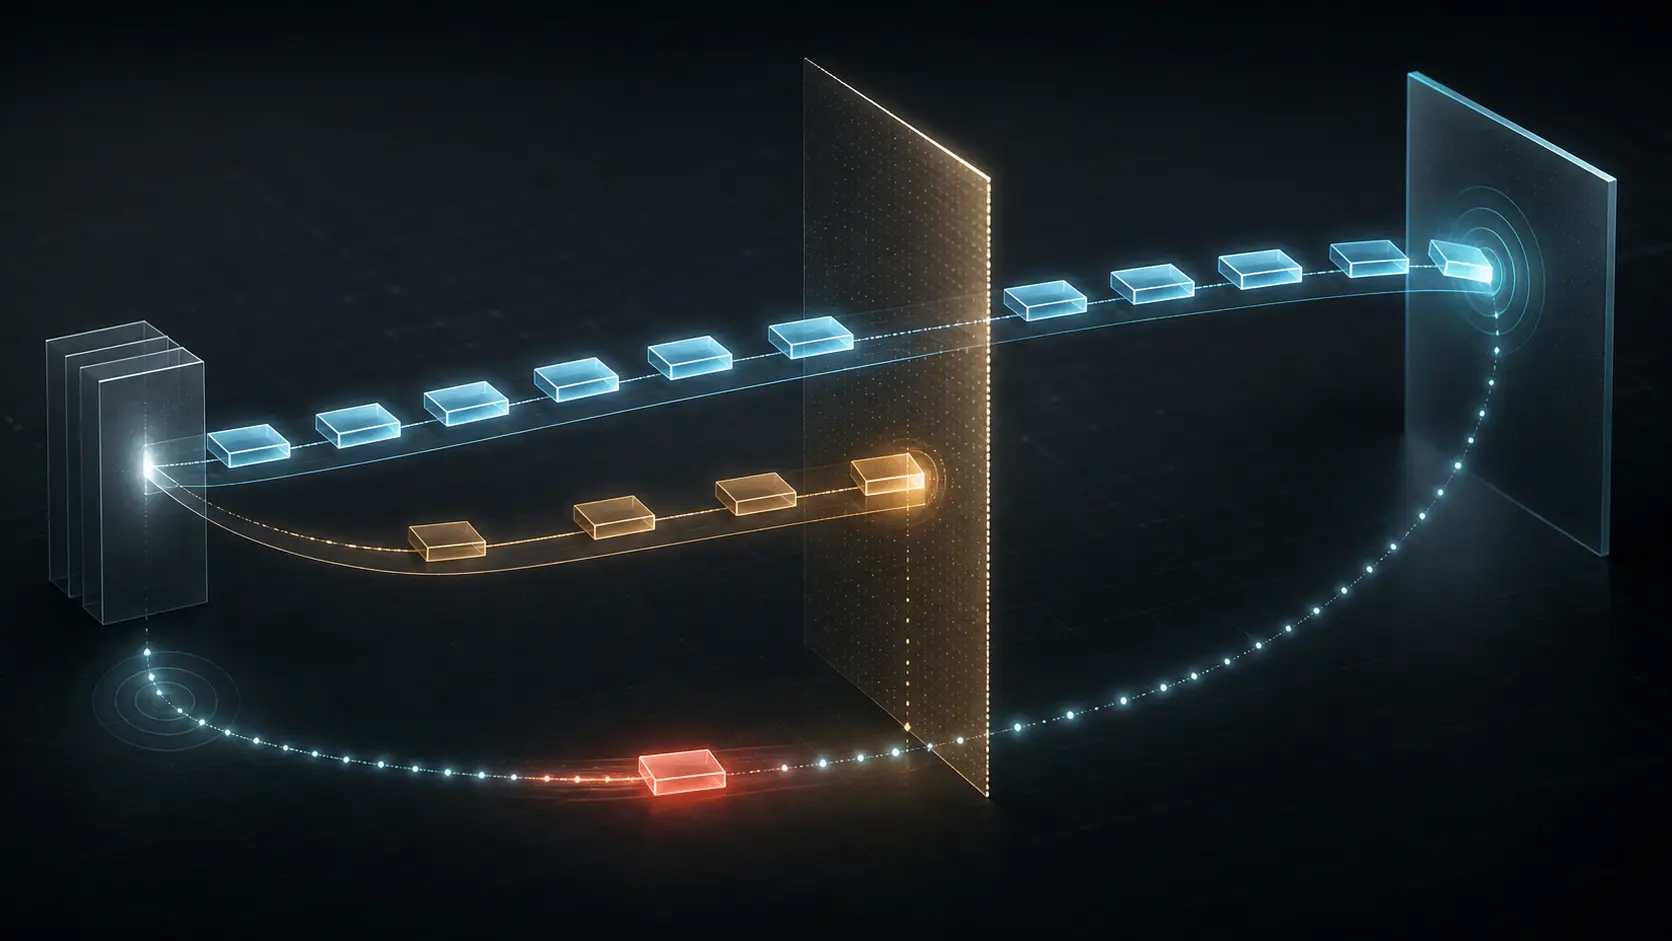
Das neuere Paket kam zuerst an: Wie TCP RACK Verlust anhand der Zeit erkennt
RACK nutzt den Sendezeitpunkt einer nachweislich zugestellten Übertragung als Bezugspunkt, um eine ältere, weiterhin unbestätigte Übertragung zu beurteilen.

Fallakte
RFC 9879 modernisiert den MAC. Der Altleser bleibt im Spiel
In einer PKCS-#12-Datei können zwei Iterationswerte stehen, von denen nur einer die neue Integritätsprüfung steuert. Ein Dashboard kann den anderen grün markieren und trotzdem das falsche Urteil liefern. RFC 9879 verbessert den Mechanismus — und zwingt Betreiber gerade deshalb…

Geschichte
Das Gateway schrieb die Nachricht um. Den Zeichensatz konnte es nicht erfinden: RFC 1428
Die sauberste Angabe in einer modernisierten Nachricht konnte ausgerechnet ein Eingeständnis sein: `unknown-8bit`. RFC 1428 erlaubte einem Gateway, alte Acht-Bit-Mail in MIME zu überführen, Header zu kodieren und den Eingriff zu protokollieren. Wo kein belastbarer Hinweis auf den…
Fallakte
Der Header durfte in das ACK. Die Rechnung war damit nicht bewiesen: RFC 9878
RFC 9878 bereinigt die Platzierungsregeln für mehrere private 3GPP-SIP-Header. Zwei davon dürfen nun in einem ACK nach einer 2xx-Antwort stehen. Diese Erlaubnis macht die Nachricht interoperabel, aber weder den Standortwert noch die Abrechnung wahr.

Fallakte
Der ARIA-Implementierungsbericht des W3C nennt März. Die Datei änderte sich im Mai.
Die am 11. August aktualisierte Empfehlung *ARIA in HTML* verweist auf einen Implementierungsbericht mit dem sichtbaren Stand 22. März 2026. Die öffentliche Versionsgeschichte belegt dagegen einen Umbau mit 437 geänderten Zeilen am 20. Mai und eine weitere Anpassung am 27. Mai.…
Geschichte
Der Rückweg stand im Standard. Laufende Server brachen trotzdem die Sitzung: RFC 1425
Die Übergangslogik passte in eine kurze Sequenz: `EHLO` versuchen, bei einem alten Server einen Fehler erhalten, die Verbindung behalten und mit `HELO` fortfahren. RFC 1425 zeichnete diesen Weg sauber. Der Nachfolger musste festhalten, was installierte Systeme daraus machten…

Geschichte
Die Abkürzung war für die Anzeige. Die gespeicherte Adresse musste sie überdauern: RFC 1278
Eine Makrodefinition war kein Teil der sichtbaren Adresse, entschied aber darüber, was daraus wurde. RFC 1278 erlaubte rekursive Kürzel und empfahl für die Anzeige die längste verfügbare Ersetzung. Gerade deshalb setzte es die Grenze ausdrücklich: Auf kein Makro durfte man sich…

Fallakte
Der Bezeichner war registriert. Der Betrieb hatte ihn noch nicht freigegeben: RFC 9876
Ein kurzer CoAP-Wert spart Übertragungsraum, weil er Medientyp und Kodierung gemeinsam bezeichnet. RFC 9876 verbessert diese Zuordnung. Die Freigabe eines realen Systems bleibt dennoch ein anderer Vorgang.
Fallakte
Beim W3C-Handelsworkshop stehen zwei ACPs. Der Veranstaltungsnachweis braucht eindeutige Protokollschlüssel
Beim gemeinsamen Workshop von W3C und GS1 zum elektronischen Handel für Menschen und KI-Agenten treffen mehrere junge Protokolle aufeinander. Schon die öffentlichen Veranstaltungsseiten zeigen ein kleines Problem mit großer Haltbarkeit: ACP bezeichnet zwei verschiedene…

Geschichte
Die Mail blieb lesbar. Jede Umschreibung wurde zum Problem des Prüfers: RFC 1421
Zwischen einer verständlichen Nachricht und einer bestätigten Nachricht lag 1993 ein ganzer Transportweg. `MIC-CLEAR` ließ den ersten Zustand ausdrücklich zu: Der Text blieb ohne PEM-Software lesbar. Ob er noch genau dem kanonischen Text des Absenders entsprach, musste der…

Fallakte
Die Antwort bestätigte eine Sonde, nicht das nächste Datagramm: RFC 9869
Eine Pfad-MTU ist keine dauerhafte Eigenschaft eines Zielnamens. RFC 9869 liefert eine engere Aussage: Ein zurückgesandtes Token bestätigt, dass eine UDP-Options-Sonde bestimmter Größe den Empfänger auf diesem Pfad zu diesem Zeitpunkt erreicht hat.