Zusammenfassung
- Die Elternzone setzt pro Adresse einen CNAME zu einer getrennt betriebenen Kindzone.
- Das Kind verwaltet PTR-Daten, bleibt aber vom unveränderten Pfad im Elternbereich abhängig.
- Die Antwort belegt weder Zuteilung noch ROA, BGP, Vorwärts-DNS, Mail-Authentisierung oder Dienstbetrieb.
Ein /24 passt zur klassischen IPv4-Reverse-Zone, ein /26 nicht. Teilt man 192.0.2.0/24 in /25 und zwei /26, kann die eine Zone nicht gewöhnlich an drei Stellen delegiert werden.
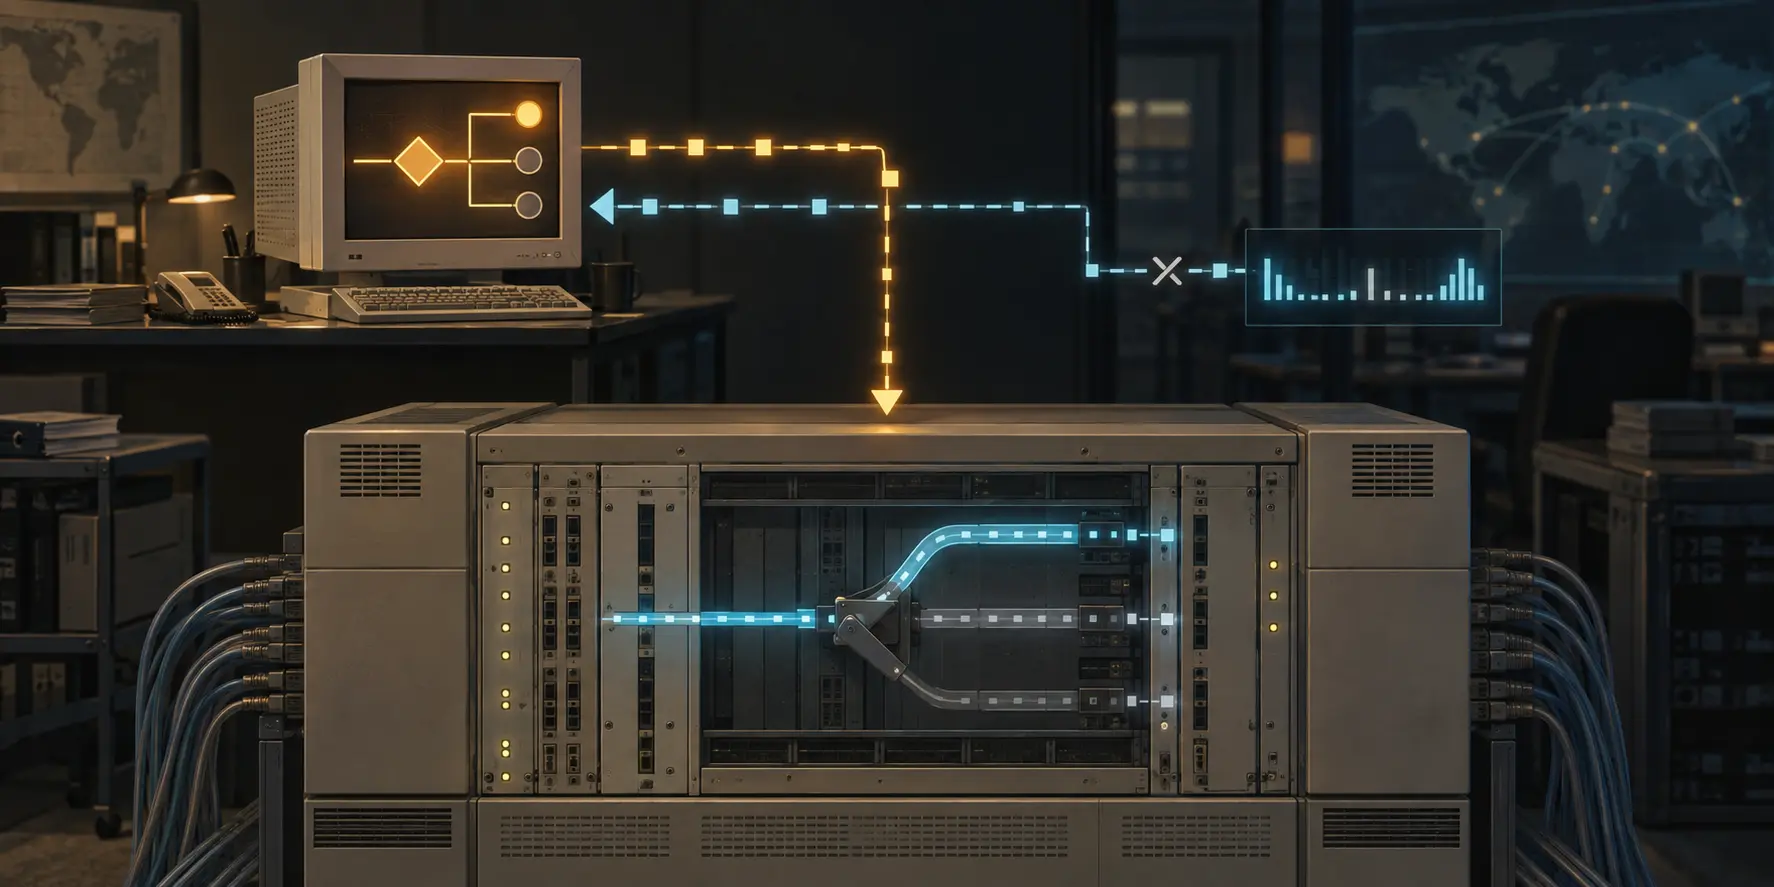
RFC 2317 schafft deshalb Namen wie 128/26, versieht sie mit NS und legt für jede Adresse im Elternbereich einen CNAME an. Die Anfrage für 192.0.2.129 gelangt so zu 129.128/26.2.0.192.in-addr.arpa; dort liefert das Kind den PTR. Das Label ist Konvention, kein Routingpräfix.
Vorhandene Resolver mussten nicht geändert werden. Dafür entstehen fast 256 Eltern-CNAMEs, eine weitere Betriebsabhängigkeit und Rücksicht auf ältere Server. Der RFC empfiehlt sekundären Dienst für die Kinder und warnt ausdrücklich vor einer zweiten Anwendung der Methode.
PTR und A bleiben getrennt. Ressourcenzertifikate und ROAs nach RFC 6480 behandeln Zuteilung und Ursprungserlaubnis. SPF, DKIM und DMARC behandeln Mail-Identitäten. Route, Paket, Port und Anwendung haben eigene Zustände. Ein erfolgreicher Reverse-Lookup ersetzt keinen davon.
Der RFC verschob also die Stelle, an der PTRs gepflegt werden. Die Macht über den Elternpfad und alle übrigen Systeme blieb verteilt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten