
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
Der nächste Makroblock war wieder lesbar. Repariert war das Bild damit nicht: RFC 2032
RFC 2032 setzte H.261-Paketen absichtliche Wiedereinstiegspunkte und gab Empfängern Koordinaten für Rückmeldungen. Beides begrenzte die Folgen eines Paketverlusts, bewies aber weder die Wiederherstellung fehlender Bildteile noch einen rechtzeitigen, fehlerfreien Bildeindruck.
Geschichte
255 war eine Werkstattmarke, kein privater BGP-Namensraum: RFC 2042
Der entscheidende Schritt eines neuen BGP-Attributs war 1997 nicht die Zuteilung der 255, sondern ihr Austausch. Mehrere Entwicklungen durften dieselbe Platzhaltermarke tragen; erst Dokumentation, eine eindeutige IANA-Nummer und die anschließende Änderung des Codes schufen eine…

IETF
Die Reihenfolge war korrekt. Der Betriebszustand blieb unbelegt
Revision 03 des Entwurfs für YANG-Konfigurationsvorlagen macht Listenreihenfolge und Vorfahrentiefe zu Eingaben der Zusammenführung. Ein `intended`-Baum lässt sich deshalb nur mit einem vollständigen, zeitgleichen Belegpaket reproduzieren. Selbst dann sind Berechtigung, Anwendung…
IETF
Für den Client unveränderlich heißt nicht zeitlich unveränderlich
Die vorgeschlagene YANG-Metadatenannotation `immutable` kennzeichnet Systemkonfiguration, die ein Client nicht über schreibbare Datastores ersetzen kann. Der Begriff beschreibt eine Kontrollgrenze, keine zeitliche Garantie. Da der Server seine bereitgestellte Konfiguration…

Geschichte
Ginny Strazisar und der Gateway-Code, der vor den Paketen reiste
Die bekannte Geschichte beginnt mit einem Funkwagen und einem Paket auf transatlantischer Reise. Die betriebliche Geschichte beginnt früher: Ginny Strazisar musste Gateway-Software zu realen PDP-11-Systemen bringen, lokale Schnittstellen in Betrieb nehmen und auf Hardware warten.…

Geschichte
Eine Antwort durfte keine Zeit-Hierarchie werden: RFC 2030 und die Grenze von SNTP
RFC 2030 machte eine einzelne Zeitabfrage klein und beherrschbar. Gerade deshalb durfte der einfache Client nur am Blatt des Synchronisationsnetzes stehen. Vier Zeitstempel liefern eine Rechnung; sie liefern weder die Auswahlgeschichte einer Quelle noch den Beweis, dass der erste…

Geschichte
Der Rechner war gesund, der Webdienst nicht: RFC 2039 und die fehlende Ebene
Ein laufender Prozess beantwortet keine Kundenfrage. RFC 2039 machte 1996 sichtbar, weshalb korrekte Messwerte über Hardware und Betriebssystem den Zustand eines Webdienstes nicht beweisen können.

Kreative
David S. Miller und die verteilte Verantwortung für Linux-Netzwerke
Ein Linux-Netzwerk-Patch kann auf einer öffentlichen Mailingliste beginnen und später Server, Router, Telefone und Industrieanlagen weltweit erreichen. David S. Miller arbeitet seit Jahrzehnten an der Stelle, an der solche Änderungen geprüft, diskutiert und als langfristige…

IETF
Ein Uncacheable-Attribut beweist keinen leeren Client-Cache
Ein neuer NFSv4.2-Entwurf gibt dem Server ein standardisiertes Signal: Die Daten einer bestimmten Datei sollen nicht wie üblich im Client zwischengespeichert werden. Das Signal ist eine Vorgabe, keine Messung. Ob ein konkreter Client den Wert gesehen, einen alten Cachezustand…
Berichte
Der von LACNIC veröffentlichte BGP-Fall zählt 368 Routing-Peers, aber nicht alle betroffenen Installationen
Der Angriff auf Softaculous und Virtualizor hinterließ zwei sehr unterschiedliche Akten. Route, Zertifikat und Angriffsfenster lassen sich detailliert rekonstruieren. Welche Server das bösartige Update tatsächlich annahmen, kann der Anbieter dagegen nicht abschließend auflisten.…
Fallakte
Der Server nahm die Nachricht an. Der Nutzer fand sie trotzdem nicht.
RFC 9755 definiert einen präzisen UTF-8-Übergang für IMAP; eine angekündigte Fähigkeit und ein erfolgreiches APPEND belegen jedoch noch keine nutzbare Nachricht.
Geschichte
Karen Sollins und das verspätete ACK, das alle weiteren Pakete verdoppelte
Ein fehlerfrei angekommenes Abbild konnte einen fehlerhaften Ablauf verbergen. Im alten TFTP reichte unter bestimmten Bedingungen ein verspätetes ACK, damit jeder folgende DATA-Block zweimal hinausging und jede Bestätigung zweimal zurückkam. Die zusätzliche Last verlängerte…
Geschichte
Acht Bytes begrenzten den Verlust: RFC 2029 und der Wiedereinstieg in CellB
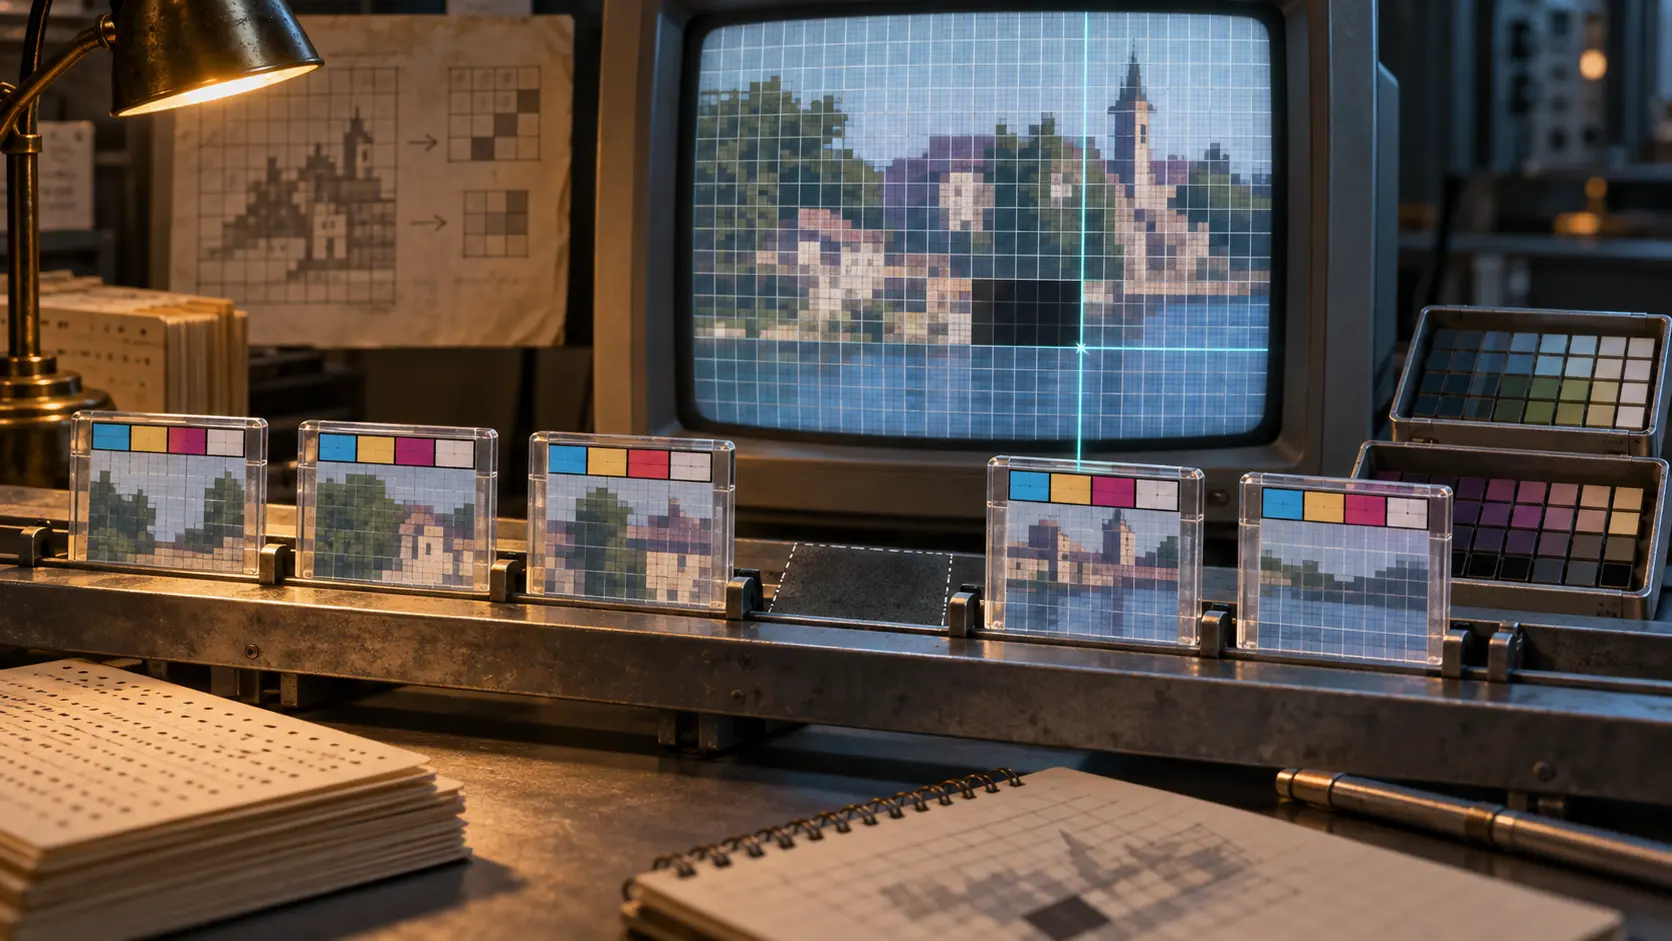
RFC 2029 gab jedem CellB-Paket eine eigene Position im Bild: die Koordinaten seiner ersten 4×4-Zelle sowie Breite und Höhe des Bildes. Zusammen mit unteilbaren Mehrbyte-Codes konnte ein Empfänger nach einem Verlust an einer bekannten Stelle neu ansetzen. Die fehlenden Bildteile…
IETF
Eine MAC-Adresse, vier Schreibweisen: Ein YANG-Entwurf verschiebt die Duplikatgrenze
Die sichtbare Zeichenfolge darf unverändert bleiben. Doppelpunkte, Bindestriche sowie Groß- und Kleinschreibung werden bewahrt; eine zweite, deterministisch abgeleitete Form entscheidet im Hintergrund, ob ein weiterer Konfigurationseintrag bereits vorhanden ist.

Berichte
RIPE-Atlas-Firmware 5130 brachte eine OpenWrt-Architektur für Hardware. Der Rollout braucht mehr als eine Versionsnummer
„5130“ wirkt wie ein sauberer Endpunkt. Tatsächlich steht die Zahl am Ende einer Kette aus Quellcode, OpenWrt-Build, signiertem Artefakt, Hardwarefreigabe und Gerätereaktion. Wer Messdaten später nach Firmwareständen ordnet, braucht deshalb nicht nur das Etikett, sondern die…

Fallakte
Der Beleg hinter der Chiffre: Was Käufer von AEAD nach RFC 9771 nachweisen müssen
Eine Kennzeichnung als authentisierte Verschlüsselung kann stimmen und die entscheidende Betriebsfrage dennoch offenlassen. RFC 9771 trennt mathematische Sicherheitseigenschaften, Implementierungsmerkmale und Funktionen, die andere Sicherheitsregeln benötigen. Für Käufer zählt…

IETF
Die Anforderungen sind erfasst. Die Lösung ist noch nicht belegt
Revision 14 ordnet die Probleme der YANG-Versionierung in fünf Gruppen von Anforderungen. Sie macht aus einem Klauselverweis, einem Kompatibilitätskennzeichen oder dem Status eines Internet-Drafts jedoch keinen Nachweis dafür, dass alte Clients, zurückgezogene Knoten und…
Geschichte
Der Default war da, aber die Klasse gewann: RFC 2036 als Kompatibilitätstest
Als 1996 bislang ungenutzter Class-A-Adressraum in kleinere Präfixe zerlegt werden sollte, geriet eine alte Abkürzung zur Gefahr. Ein classful Router konnte ein gelerntes Teilnetz als Kenntnis des gesamten Elternnetzes behandeln und damit den Default für alle übrigen Teile…

IETF
Zwei YANG-Versionen können koexistieren, obwohl das effektive Schema abweicht
Eine Migration kann ausgerechnet dann sicher wirken, wenn ihre wichtigste Unsicherheit nur eine Ebene tiefer gerutscht ist: `draft-ietf-netmod-yang2-00` lässt einen alten Importeur neben einer YANG-2.0-Abhängigkeit bestehen, beweist aber nicht, was einzelne Clients tatsächlich…

IETF
Zwei Veröffentlichungen können übereinstimmen, ohne dass ein Gerät geändert wurde
Revision 03 eines NETMOD-Arbeitsgruppendokuments beschreibt eine sorgfältige Übergabe normativer YANG-Module: Bis zur IESG-Genehmigung bleiben sie erkennbar vorläufig, die endgültigen Bytes entstehen unter Kontrolle des RFC Editor, danach wird erneut validiert, und erst dann…