
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Die PostScript-Bytes blieben gleich. Die Trägeridentität wechselte: RFC 2160
RFC 2160 ließ denselben PostScript-Oktettstrom in zwei verschiedenen X.400-Hüllen reisen: im älteren Extended Body Part und im empfohlenen FTAM Body Part. Beide konnten ohne Inhaltskonvertierung auf MIME abgebildet werden. Damit war die Nutzlast geschützt, nicht aber bewiesen…

Geschichte
Das Verzeichnis speicherte zwei Links, aber nicht ihre Bedeutung: RFC 2079
Ein Eintrag konnte zwei amtlich wirkende Verweise zeigen: „offizielle Akte“ und „aktueller Dienst“. RFC 2079 machte beide speicherbar und trennte URI und lesbare Beschriftung eindeutig. Es entschied nicht, ob zwei Ressourcen, zwei Orte derselben Ressource, eine veraltete Seite…
IETF
Ein falsches Verb im Beispiel zeigt die richtige Grenze
GETJMAPACCESS fragt nach einem Zugang zum selben Mailbestand. Die Antwort ist weder eine ausgeführte Anmeldung noch ein eingefrorener Zustand dieses Bestands.

Geschichte
Die Bytes sahen gleich aus. Die Seitengrenze gab es nicht umsonst: RFC 2159
RFC 2159 nannte den Übergang zwischen X.400-Fax und MIME `image/g3fax` „nearly Byte copy“. Das nearly war die technische Aussage: Parameter abbilden, Bits in jedem Byte umkehren, das Seitenende auffüllen, sechs EOL einsetzen und DCS-Bits ohne eigenen Namen bewahren. Ähnliche…

Geschichte
Der Header war da, seine Zuständigkeit nicht: RFC 2076
Ein Parser konnte die Zeile `Apparently-To` zweifelsfrei finden. Damit war weder ein allgemeiner Mailstandard noch eine sichere Offenlegung oder verbindliche Empfängerhandlung bewiesen. RFC 2076 hielt deshalb Namen, Protokoll, Status und Einschränkungen zusammen.

IETF
Das Register änderte sich, der alte Flow nicht: die Grenze von RFC 9710
Eine kleine Typkorrektur bei IANA kann in einen Schemagenerator, einen Collector und schließlich in eine Störungsentscheidung wandern. RFC 9710 zeigt, warum jeder Übergang belegbar bleiben muss: Live-Register, lokaler Snapshot, Template, Bytes, decodierte Aussage und Netzergebnis…

Geschichte
Lynn Conway: Lambda-Regeln machten Layouts portabel, nicht unfehlbar
Mikrometer durch eine Einheit namens λ zu ersetzen, war mehr als eine neue Schreibweise. Damit wurde die Grenze zwischen Entwurf und Fertigung neu gezogen: Geometrische Verhältnisse konnten den Prozess wechseln, doch die Gewissheit über die Funktion wechselte nicht automatisch…

Berichte
Presto lässt die Anwendung unverändert – nicht aber den Kompatibilitätsrand
Die POSIX-Schnittstelle kann gleich bleiben, während sich darunter NIC-Zustand, Peer-Verhalten und der Aufbau des Ethernet-Frames ändern. Genau an dieser Trennlinie muss der veröffentlichte Presto-Prototyp geprüft werden.

IETF
RFC 9806 korrigiert die Kennzeichnung, nicht den Einsatz
Für SIPREC-Aufzeichnungsmetadaten gibt es nun eine eindeutige Bezeichnung: application/rs-metadata+xml. Zwei RFCs von 2016, ein Erratum, ein späteres Standards-Track-Update und der IANA-Eintrag führen zu diesem Ergebnis. Ob die Korrektur tatsächlich bei Clients, Servern und…

IETF
RFC 10050: Ein Profil benennt die Teilmenge, nicht die Annahmeentscheidung
Ein JSContact-Objekt kann zu zwei Profilen passen und trotzdem in einem bestimmten Protokoll unzulässig sein. RFC 10050 macht aus diesem scheinbaren Widerspruch eine klare Arbeitsteilung: Das Register hält die Profilidentität fest, der Validator prüft die Teilmenge, das…
IETF
Das Backup war gültig, der Signaturzustand nicht: RFC 10033
Bei zustandsbehafteten Hash-Signaturen ist ein Backup mehr als eine geschützte Kopie geheimen Schlüsselmaterials. Es enthält auch die veränderliche Behauptung, welche Einmalsignaturschlüssel noch unberührt sind. RFC 10033 zeigt, weshalb ein echtes, aber altes Backup bereits…

IETF
Zwei IETF-Tools-Konsultationen brauchen getrennte Takte und eine gemeinsame Entscheidungsspur
Die IETF LLC hat zwei Konsultationen gleichzeitig eröffnet. Dennoch entstehen daraus zwei verschiedene Arten von Verpflichtung: Der SLA-Entwurf misst Dienste, die UX-Konsultation entscheidet über Nutzungsweisen. Eine gemeinsame Dokumentation ist sinnvoll, ein gemeinsamer Status…
IETF
Ein AEGIS-Codepunkt ist kein Aushandlungsbeleg
Sechs neue Kennungen geben AEGIS-Varianten eindeutige Namen. Sie belegen nicht, was zwei Gegenstellen angeboten, welche Tag-Länge sie vereinbart oder welcher Implementierungspfad reale Daten geschützt hat. Zwischen Registereintrag und laufender Verbindung fehlt eine überprüfbare…

Globale Institutionen
Von ISC DHCP zu Kea: Die Betriebsarbeit nach der Konvertierung
Keama kann die mechanische Arbeit beim Wechsel von ISC DHCP zu Kea verringern. Doch eine erzeugte JSON-Konfiguration ist noch kein nachweislich funktionsfähiger oder wiederherstellbarer DHCP-Dienst. Die eigentliche Migration beginnt dort, wo die Konvertierung endet: bei…
Globale Institutionen
RANCID und der bleibende Wert des einfachen Netzwerk-Diffs
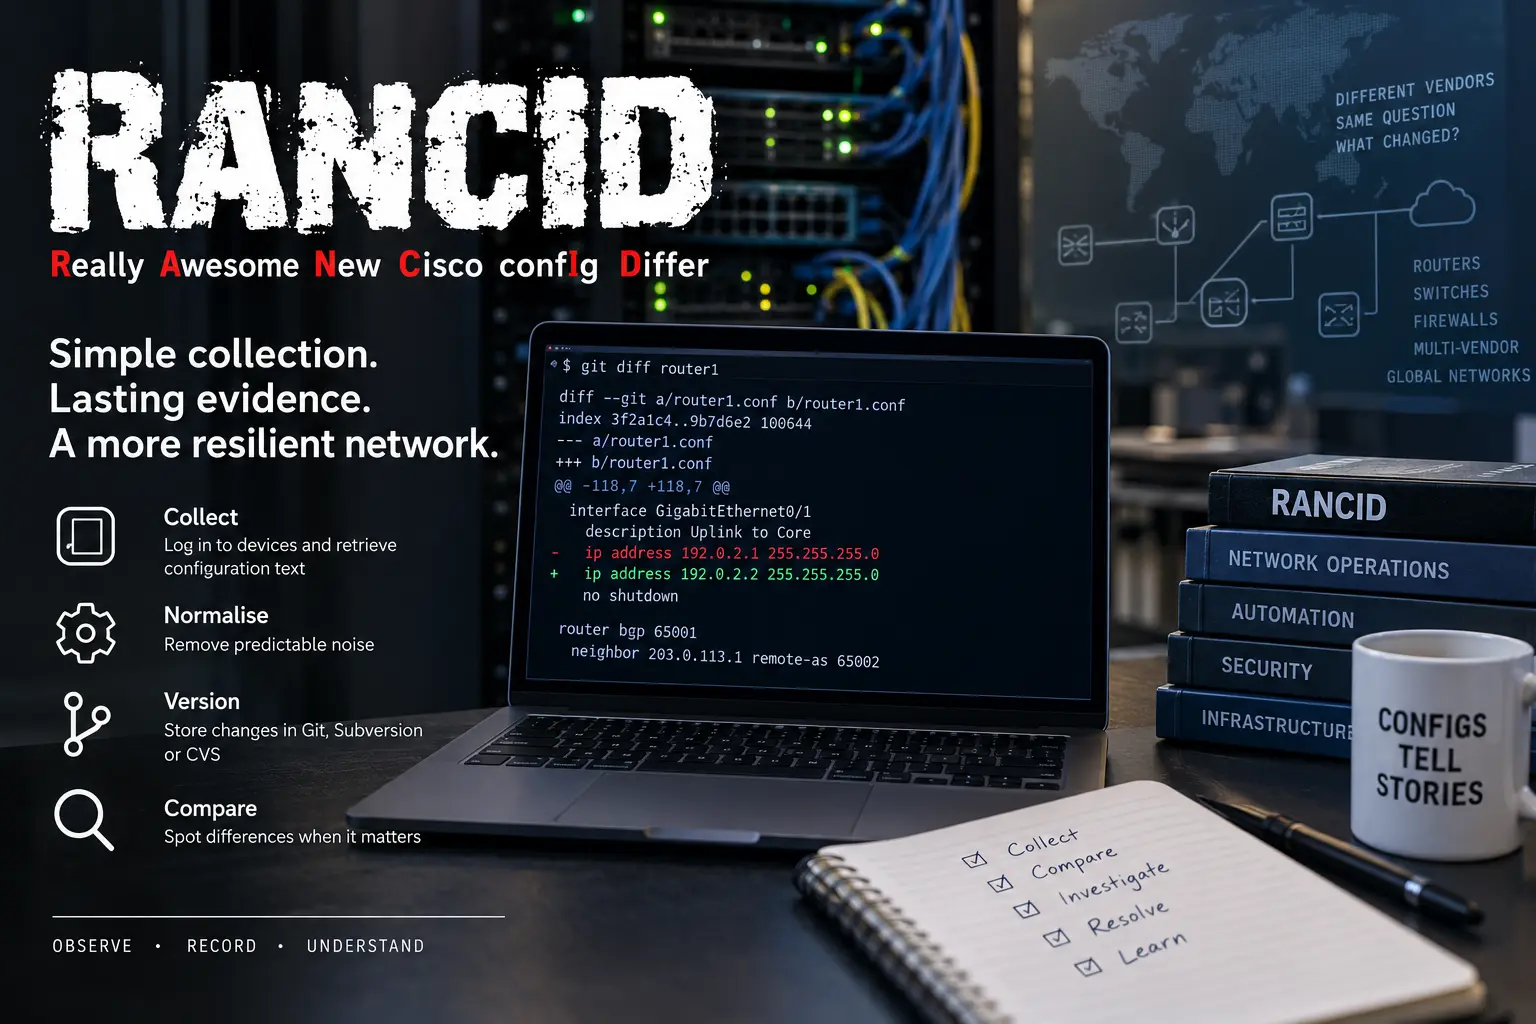
RANCID bewahrt eine Beweisform, die große Verwaltungsplattformen leicht verwischen: den Konfigurationstext, den ein Gerät zu einem bestimmten Zeitpunkt gemeldet hat, und die Differenz zur vorherigen Beobachtung. Er bildet nicht das gesamte Intent-Modell, jedes Ereignis oder die…

Nationale Telekommunikation in Europa und im Nahen Osten
Cambiums britische Tochtergesellschaft in Insolvenzverwaltung
Cambiums britische Tochtergesellschaft ist in Insolvenzverwaltung gegangen, Tage nachdem die Gruppe 260 Stellen strich; Kunden warten nun darauf, wie Produktsupport und Garantien fortgeführt werden.

Globale institutionelle Trends
GitLab: Patchfrist für ausgenutzte Schwachstelle verstrichen
Betreiber selbstverwalteter GitLab-Instanzen benötigen dringend einen Patch, der Single-Node-Systeme während der Datenbankmigration offline nehmen kann.

Globale institutionelle Trends
Patch-Frist für MikroTik-RouterOS-Sicherheitslücke abgelaufen
Die CISA-Frist für CVE-2026-86060 ist abgelaufen, doch gepatchte Router müssen weiterhin auf vor dem Update vorgenommene Änderungen geprüft werden.

Geschichte
Rob Pike und der 9P-Walk, der nichts öffnete
Ein 9P-Client kann jeden Namensbestandteil erfolgreich durchlaufen und alle erwarteten qids erhalten, ohne dass eine Datei geöffnet oder ein Byte übertragen wurde. Gerade diese Trennung in der von Rob Pike mitgeprägten Namensarchitektur ist für heutige Kontrollsysteme wertvoll…
Fallakte
Die SHA-1-Zählung nach RFC 9919 ist kein Stilllegungsbeleg
RFC 9919 erlaubt Betreibern, die von OCSP-Clients verwendeten Hash-Algorithmen zu protokollieren. Ein stiller Responder beweist dennoch nicht, dass die gesamte abhängige Population SHA-1 verlassen hat: Das Skalierungsmodell verbirgt Nutzung absichtlich hinter Caches und…