
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Globale Cloud-Dienste
Microsoft behebt zwei bei Angriffen ausgenutzte Windows-Schwachstellen
Zwei bereits ausgenutzte Windows-Schwachstellen können bei der Priorisierung durch Sicherheitsteams Vorrang vor Fehlern mit höheren Schweregraden erhalten.

IETF
Die Farbe stimmt. Der Nachweis nicht: RFC 9832 als Beweiskette
Eine 32-Bit-Zahl kann in drei BGP-Kontexten auftauchen und jeweils eine andere Entscheidung auslösen. RFC 9832 ordnet diese Entscheidungen. Es beweist damit weder eine domänenübergreifende Bedeutung noch FIB-Installation, Paketpfad oder eingehaltenes SLA.

IETF
RFC 9983: Das Anycast-Flag kennzeichnet Absicht, nicht Dienstzustand
RFC 9983 gibt OSPFv2 eine eindeutige Aussage, die zuvor oft aus mehreren Routen abgeleitet wurde: Dieser Präfix soll von mehreren Knoten angekündigt werden. Das AC-Flag macht die beabsichtigte Anycast-Eigenschaft maschinenlesbar. Es macht aus einem Routing-Attribut jedoch keinen…

Geschichte
Zwei verlorene Klartexte nach einem Paketverlust: RFC 1969s CBC-Kette
RFC 1969 verband PPP-Pakete so eng, dass ein einzelner Verlust zwei Klartexte unzugänglich machte. Das zweite Ciphertext-Paket blieb dennoch wertvoll: Sein letzter Block setzte die Entschlüsselung beim dritten fort. Diese kleine Zustandsmaschine zeigt, warum Wiederanlauf weder…

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.
IETF
Acht Belege zwischen Workload-Bootstrap und tatsächlichem Ergebnis
Der WIMSE-Entwurf zeigt, wie Plattformen langlebige Geheimnisse durch kurzlebige, zielgebundene Workload-Credentials ersetzen. Die stärkere Authentisierung bleibt jedoch nur ein Glied: Laufzeitbindung, Schlüsselbesitz, Rotation, Autorisierung und Ergebnis benötigen eigene Belege.
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…

Geschichte
Unkomprimiert, aber nicht zustandslos: RFC 1967
Ein LZS-DCP-Paket konnte seine Nutzdaten unverändert übertragen und trotzdem das gemeinsame Wörterbuch fortschreiben. RFC 1967 machte diese Wahl mit Process-Uncompressed sichtbar und verteilte Ordnung, Prüfung und Reset auf nummerierte Histories. Die Zustände lassen sich getrennt…

IETF
RFC 9990 zählte Empfängerangaben, nicht den Mailstrom selbst
Eine Kurve steigt, obwohl kein neuer Absender aktiv wurde. Der Grund liegt nicht im Mailverkehr, sondern im Eingang: Ein Empfänger hat zwei verspätete Zeitfenster geliefert, die sich teilweise überschneiden. Beide Dateien besitzen gültige, unterschiedliche Report-IDs. RFC 9990…
IETF
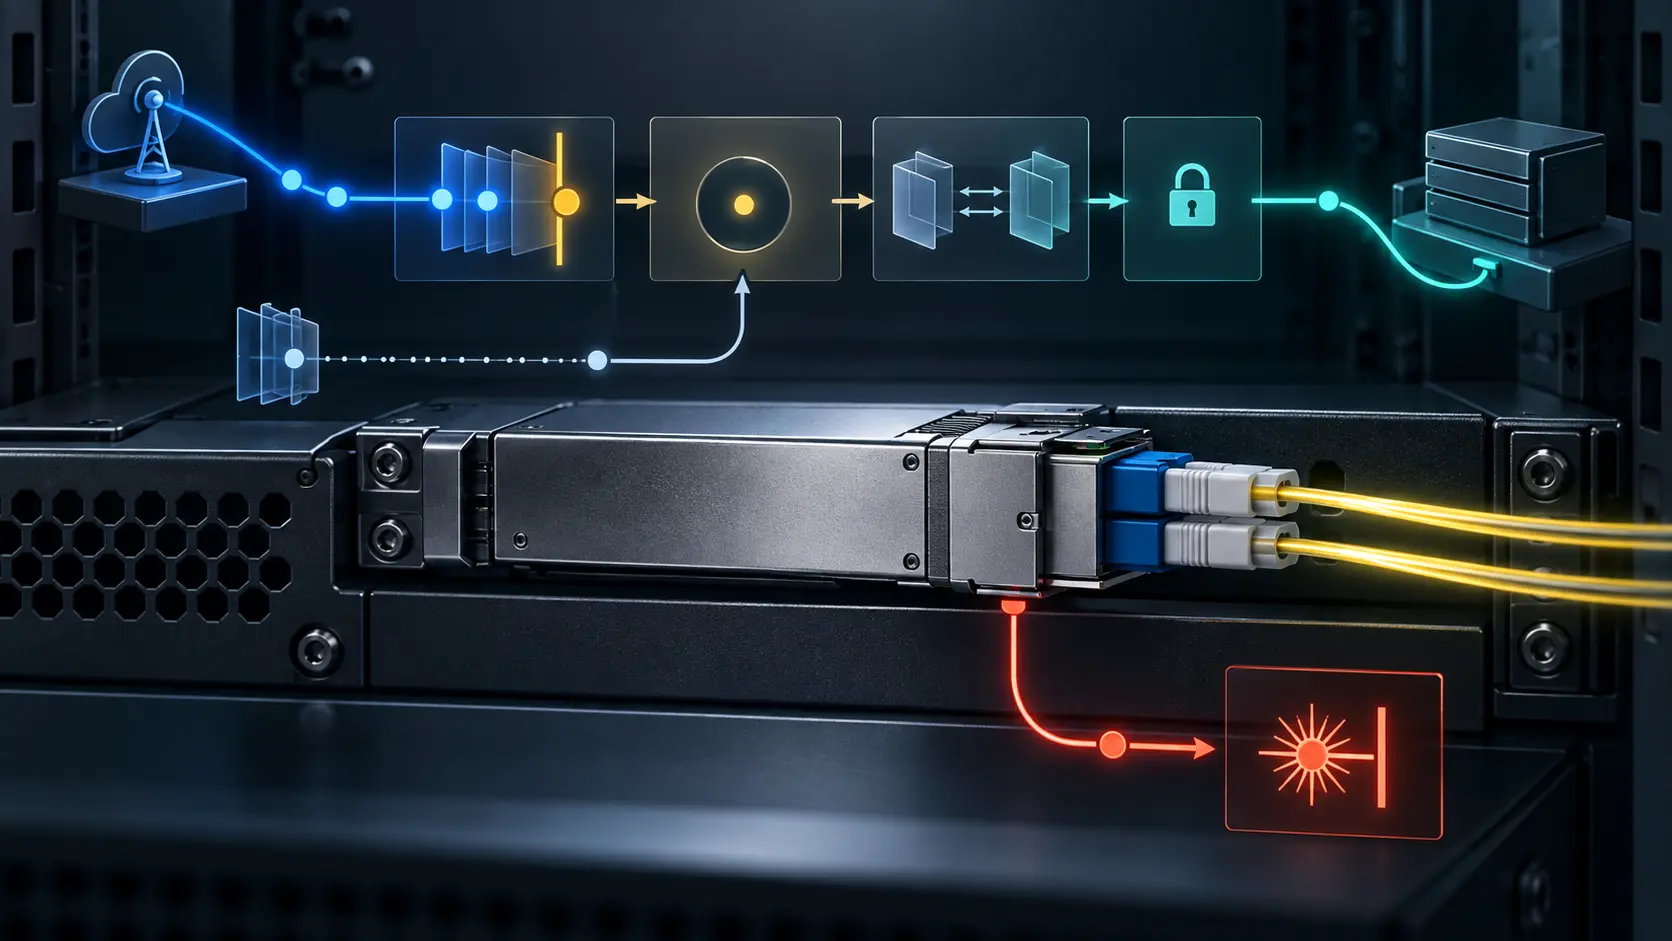
CMIS Revision 04 regelt die Kontrollübergabe, lässt aber den letzten Schreibvorgang offen
Eine Berechtigung lässt sich sekundengenau entziehen. Ein optisches Modul kennt diesen sauberen Schnitt nicht unbedingt. Hat ein entfernter Controller zwei Schritte einer dreiteiligen Abstimmung ausgeführt und beginnt das Host-NOS unmittelbar danach, seine Werte…
Cloud-Dienste-Trends in Nordamerika
SecureSky kauft mit Soveren den Kontext hinter Sicherheitsalarmen
Der Zukauf verbindet die Beobachtung sensibler Daten mit einem bestehenden Dienstleistungsgeschäft. Ob daraus bessere Sicherheit entsteht, entscheidet sich bei Prioritäten, Zuständigkeiten und Eingriffsrechten.

IETF
RFC 9996 registrierte den Medientyp, nicht die Schemaversion
Ein korrektes Versandetikett kann die Behandlung eines Pakets steuern, ohne das darin liegende Nummernsystem zu beglaubigen. Genau diese Trennlinie zieht RFC 9996 für Protocol Buffers. Die Registrierung macht Binärdaten und ProtoJSON eindeutig benennbar. Sie liefert aber weder…

IETF
Revision 04 verspricht UUID-Identität, doch das Energieschema verweist weiter auf einen lokalen Namen
Ein Messwert kann sechs Nachkommastellen haben und dennoch dem falschen Bauteil gehören. Genau deshalb führt Revision 04 des GREEN-YANG-Entwurfs eine stärkere Identitätsaussage ein: Die UUID soll Energy Entitäten über Geräte und Verwaltungsdomänen hinweg verbinden. Der…

IETF
Der PEN-abgeleitete SID-Bereich aus RFC 9997 ist kein Herkunftsnachweis
Ein Prüfsystem sieht eine Zahl im erwarteten Unternehmensbereich und meldet Grün. Was es tatsächlich bestätigt hat, ist eine Rechnung. RFC 9997 teilt privaten YANG-SID-Raum deterministisch über Private Enterprise Numbers auf und erspart damit eine weitere zentrale Zuteilung.…
Globale Cloud-Dienste-Trends
Mobileum und Apate verbinden Betrugsdialoge mit Entscheidungen
Die Partnerschaft führt Gesprächsagenten und eine bestehende Betrugsabwehr zusammen. Ihr wirtschaftlicher Wert hängt davon ab, ob aus einem Hinweis rechtzeitig eine brauchbare Entscheidung wird.

IETF
Das `$istrusted`-Abzeichen aus RFC 9979 braucht einen Korrekturbeleg
Ein Server kann sein Vertrauensurteil widerrufen, ohne dessen Wirkung zurückholen zu können. Auf einem Offline-Gerät bleibt das Abzeichen sichtbar, eine frühere Benachrichtigung hat den Empfänger bereits überzeugt, und der damalige Regelstand ist nicht mehr greifbar. RFC 9979…

IETF
Revision 36 macht die Voucher-Erneuerung zur Kontrollentscheidung ohne Entscheidungsbeleg
Ein erneuerter Onboarding-Voucher trägt eine neue Gültigkeit, doch die eigentliche Arbeit liegt vor der Signatur. Revision 36 des IETF-Entwurfs beschreibt eine erneute Prüfung der früher begründeten Beziehung: Zugriff auf den Domain-Schlüssel, Zertifikatsstatus und inzwischen…

IETF
Eine SSH-Agent-Signatur ist kein Zustimmungsnachweis
Der private Schlüssel kann sicher eingeschlossen bleiben, während seine Wirkung einen unerwarteten Weg nimmt. Ein SSH-Agent liefert eine gültige Signatur, der Schlüssel wird nie exportiert, und dennoch fehlt jeder belastbare Nachweis darüber, wer die Operation wollte und wozu sie…

IETF
Das Manifest reist mit den Messdaten. Das Urteil nicht
Revision 14 bewahrt Plattform-, Schema- und Erhebungskontext zusammen mit der Telemetrie. Ein Messwert wird dadurch später besser lesbar; vollständig, zeitlich verlässlich oder entscheidungsreif wird er damit nicht.

IETF
Die Protokollzeile war lesbar. Die Befugnis über die Verbindung nicht: RFC 9850
RFC 9850 gibt TLS-Diagnosegeheimnissen eine gemeinsame Syntax. Diese technische Lesbarkeit sagt weder, wer sie einschalten durfte, noch wie weit die Macht jedes Labels reicht oder wann die Verwahrung tatsächlich endet.