
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
Der Datensatz war gültig. Die lokale Richtlinie sagte trotzdem Nein
DUJ kann auch einen noch nicht registrierten RR-Typ eindeutig darstellen. Daraus folgt keine Pflicht, ihn in einer Zone zuzulassen. Gerade an dieser Stelle zeigt sich die Architektur des Entwurfs: gemeinsame Syntax, lokale Änderungsbefugnis und ein separat beobachtbares Ergebnis.

IETF
Die Signatur war gültig. Wer hatte den Schlüssel dem Partner zugeordnet?
Bei einer Zertifikatsumstellung kann alles grün sein: HTTPS steht, AS2-Namen stimmen, die Signatur ist gültig, der MIC passt. Gerade dann wird sichtbar, was kein Algorithmus nachtragen kann—die dokumentierte Entscheidung, dass dieser Schlüssel für diese Geschäftsbeziehung…
IETF
Die Verbindung blieb sicher. Ihr attestierter Zustand blieb es nicht
Frische, an TLS gebundene Attestierung verhindert den Einsatz fremder Belege im Handshake. Sie verhindert nicht, dass Software, Konfiguration und Rechte während einer langen Sitzung driften.

Fallakte
Der Parser akzeptierte die Länge. Der Punkt war damit noch nicht gültig
Kryptografische Migration scheitert selten an der Spalte, die ein neues Verfahren benennt. Sie scheitert an den unsichtbaren Prüfungen zwischen einem erkannten Bezeichner und dem behaupteten Ergebnis. Am 1. Oktober 2026 bezeichnete ein OpenPGP-Arbeitsentwurf acht…
IETF
Der Standort meldete null, doch seine Routen konnten im BGP bleiben
Die neue Fassung des Edge-Metadata-Entwurfs macht aus einem einzigen Nullwert eine Weiterleitungsentscheidung für einen ganzen Standort. Die Nachricht ist knapp; der Nachweis ihrer Wirkung ist es nicht.
Geschichte
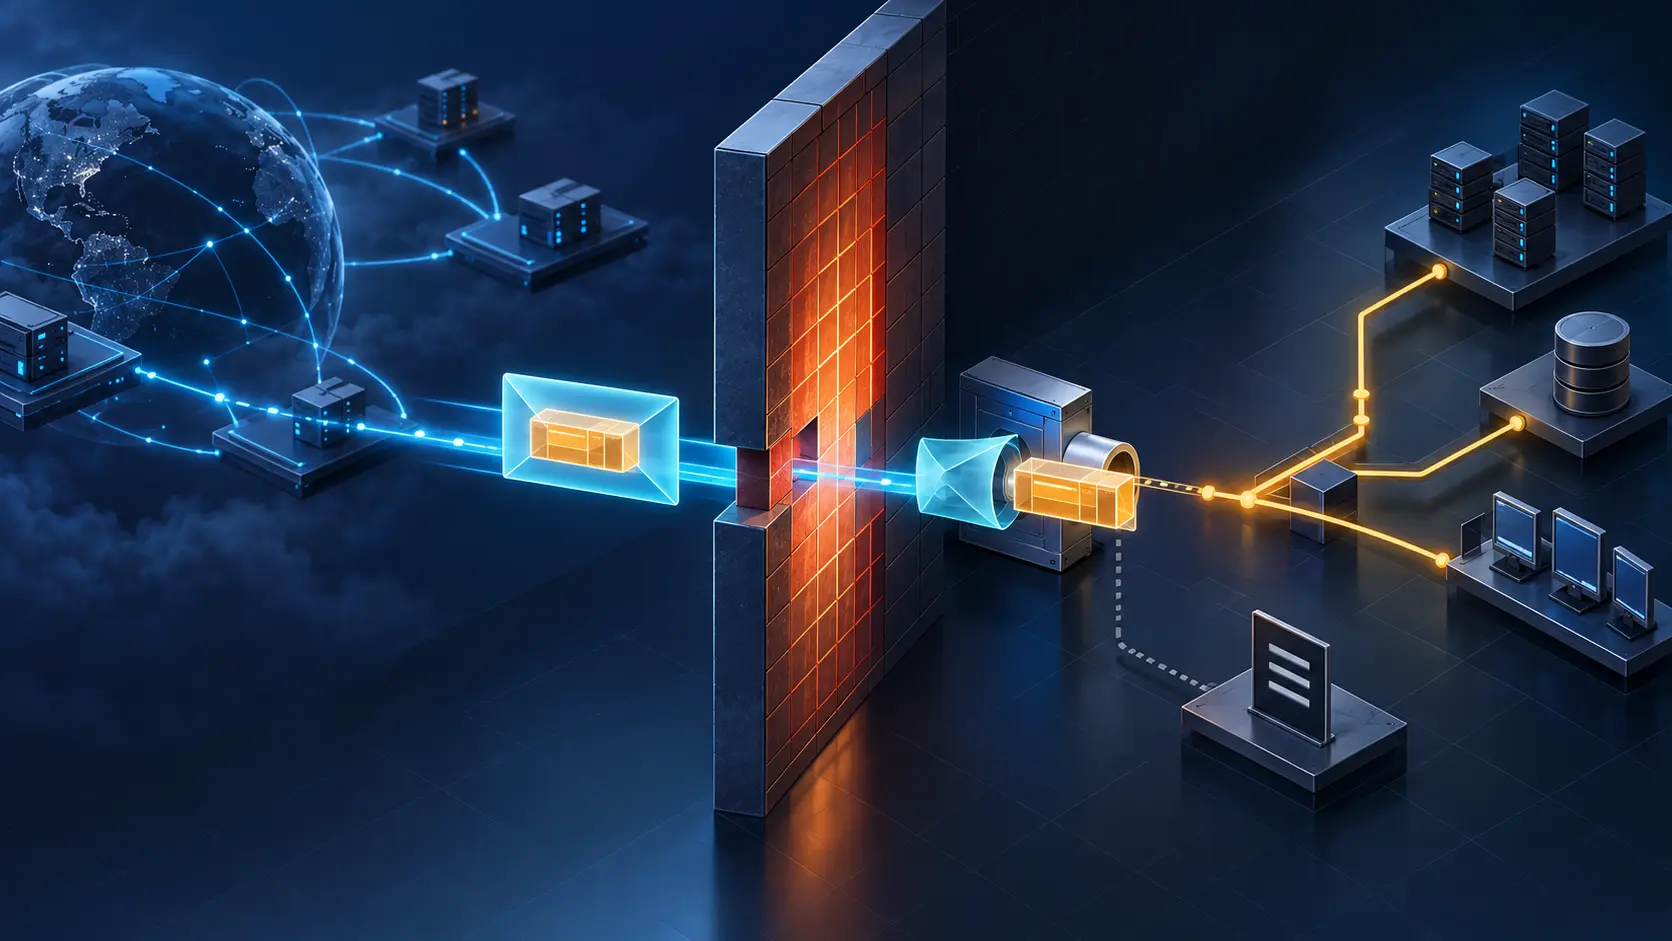
Die Firewall erlaubte HTTP, aber nicht das darin versteckte Paket: RFC 3093
RFC 3093 wollte ein vollständiges IP-Datagramm in eine HTTP-Nachricht legen, durch die Web-Öffnung schicken und hinter der Firewall erneut einspeisen. Der am 1. April 2001 veröffentlichte komische Entwurf machte eine ernste Grenze sichtbar: Die Erlaubnis für den äußeren Umschlag…

IETF
Die IKE-SA war authentisiert. Die PSP-SA existierte trotzdem noch nicht im Datenpfad
Der Entwurf trennt zwei Momente mit Absicht. Zuerst authentisieren sich die Peers in einer IKE-SA ohne Child SA. Erst danach übertragen sie die empfindlichen PSP-Schlüssel. Diese Reihenfolge verhindert eine zu frühe Preisgabe. Sie verführt aber zu einer neuen Abkürzung: Aus…
IETF
Die Allowlist war korrekt. Am Interface lief noch die alte Generation
IntraSAV ersetzt die Ableitung aus Routen durch ausdrücklich erteilte Quelladressrechte. Ob diese Wahrheit den richtigen Port erreicht hat, ist eine zweite und bislang lokale Beweisaufgabe.
Geschichte
Dieselbe Zone war hier sicher und anderswo unsicher: RFC 3090
2001 war die Frage „Ist diese DNS-Zone sicher?“ ohne Beobachter unvollständig. Die Antwort hing vom Resolver, seinem Vertrauensanker und dem geprüften Weg ab. RFC 3090 beschrieb diese unbequeme Wirklichkeit: Eine signierte Zone konnte eine lokale Sicherheitsinsel sein und für den…

Geschichte
Die URI wählte das Sprachmenü, authentifizierte aber nicht den Anrufer: RFC 3087
2001 konnte ein SIP-Anruf die Mailbox erreichen, ohne alle verlässlichen Hinweise mitzubringen, aus denen klassische Telefonanlagen die erste Ansage ableiteten. RFC 3087 machte das aktuelle Anfrageziel zur Dienstanweisung. Der Weg bekam Kontext; die Adresse wurde trotzdem kein…

IETF
Der Debug-Header nannte jeden Schritt. Beweisen konnte er keinen
Ein neuer DKIM2-Entwurf gibt Interoperabilitätstests eine gemeinsame forensische Spur in der Nachricht. Ihre Genauigkeit ist hilfreich, gerade weil ihre Autorität bewusst null bleibt.

IETF
Ein sicher übertragenes WLAN-Messfenster ist noch kein Entscheidungsbeleg
Ein Accounting-Request meldet den höchsten Datendurchsatz, den mittleren RSSI und akkumulierte Verluste eines Zeitfensters. RADIUS/TLS bringt die Werte unverändert zum Server. Damit sind Syntax und Transport prüfbar. Offen bleibt, welche Frames die Messung erfasste, ob ein…

Geschichte
Der Policy-Server schob die Regeln. Beim Wiederverbinden musste noch geklärt werden, was das Gerät behalten hatte: RFC 3084
RFC 3084 behandelte Policy-Provisionierung nicht als bloßen Versand. Eine Gruppe von Änderungen bildete eine Transaktion, das Gerät meldete deren Ergebnis, und ein unmittelbarer Fehler verlangte die Rückkehr zum letzten guten Zustand. Nach einer Verbindungsunterbrechung konnten…

IETF
Die Synchronisierung endete. Der Collector hatte noch keinen Beleg für die vollständige RIB
Ein neuer BMP-Vorschlag kann eine einzelne Routing-Sicht reparieren, ohne die gesamte Überwachungssitzung abzubauen. Die Endmarke schließt den Replay, bescheinigt aber nicht allein dessen Vollständigkeit.

Geschichte
Das Kabel verschlüsselte den Verkehr. Seine Verwaltung konnte den Schutz dennoch abschalten: RFC 3083
RFC 3083 machte DOCSIS Baseline Privacy per SNMP sichtbar, einstellbar und rücksetzbar. Das half der Diagnose, eröffnete aber eine zweite Sicherheitsgrenze: Die Schnittstelle, die Schlüsselzustände sah, konnte auch Autorisierung neu starten, Zeiten ändern und Multicast-Zugriff…

IETF
„SRv6 und Flex-Algo unterstützt“ ist noch kein Multicast-Abnahmenachweis
Ein Beschaffungsmerkmal kann SRv6, Flex-Algo und Multicast mit drei Häkchen abdecken. Im Betrieb beantworten diese Häkchen verschiedene Fragen: Welches Datenplane nimmt an Algorithmus 128 teil? Welche Unicast-Route bestimmt RPF? Wer besitzt den `(S,G)`-Eintrag? Welche Ausgänge…
IETF
Die SID wählte die Spur. Sie bewies nicht, dass sie existierte
Revision 20 eines SPRING-Entwurfs verknüpft Segment-Routing-Kennungen mit Bandbreite, Puffern und Queues. Damit wird die beabsichtigte Behandlung adressierbar. Ob die Ressource an jedem Hop tatsächlich bereitstand, bleibt eine andere Beweisfrage.

Geschichte
TCP war zuverlässig. Ein Kanal konnte die anderen trotzdem aushungern: RFC 3081
RFC 3081 legte eine BEEP-Sitzung auf eine TCP-Verbindung und behandelte anschließend das Problem, das Zuverlässigkeit nicht löste: Ein langsamer Anwendungskanal konnte gemeinsame Kapazität binden und seine Nachbarn am Fortschritt hindern. Über dem zuverlässigen Strom brauchte es…

IETF
Der Baum verstummte. Der Alarm kam auf einer anderen Straße zurück
Ein neuer BIER-Arbeitsentwurf lässt ein aktives Ende einen P2MP-BFD-Ausfall ungefragt melden. Die Meldung muss den Multicast-Baum über einen getrennten Unicast-Pfad umgehen. Damit bestätigt sie einen Zeugen, nicht die Reparatur des Baums.

Fallakte
Die SID wählte die Ressourcenspur. Kapazität bewies sie nicht
Ein Paket kann die richtige Partition adressieren und an jedem Knoten korrekt klassifiziert werden, obwohl an einem Hop die zugesagte Queue fehlt oder der Verkehr unbemerkt auf Best Effort fällt. Der erfolgreiche Lookup ist kein Ende der Beweiskette.