
Thema
Peering und Transit
Innerhalb der Facette Thema verbindet die Themenanalyse Peering und Transit Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Globale Cloud-Dienste-Trends
Cloudflare grenzte die Störung in Istanbul auf 15 Minuten ein, ließ Ursache und Umfang aber offen
Cloudflare meldet am 1. August zwischen 07:05 und 07:20 UTC erhöhte Latenz und Verbindungsfehler in Istanbul. Das Zeitfenster ist präzise; der restliche Datensatz nicht. Produkt, Route, Standort, Ursache und Größenordnung fehlen, und der einzige sichtbare Hinweis erschien erst…

Führungskräfte
Hannes Gredler und die Fehlergrenzen hinter IS-IS und BGP-LS
Die gemeinsam verfassten Standards von Hannes Gredler zeigen eine nüchterne Voraussetzung für Routing-Automatisierung: Verlässliche Entscheidungen beginnen mit Datensätzen, die Topologieobjekte eindeutig benennen, ihren Geltungsbereich offenlegen und nicht mehr Autorität oder…

Asien-Pazifik Nationale Telekommunikation
KTs Routingfehler von 2021 machte die Validierung von Protokollgrenzen zum nationalen Rechenschaftstest
Die landesweite Internetstörung bei KT zeigte, warum weder ein genehmigtes Wartungsfenster noch zwei manuelle Prüfungen belegen, dass eine Änderung im laufenden Routing sicher ist: Entscheidend sind die tatsächlich ausgeführten Befehle, die eingehaltenen Protokollgrenzen, die…

Globale Cloud-Dienste
GitHubs Great-Cannon-DDoS von 2015 machte On-Path-Codeinjektion zur Bewährungsprobe für Netzverantwortung
**Deck:** Der Angriff zeigte, dass Netzverantwortung nicht bei Domainnamen, Quelladressen oder Verträgen endet. Entscheidend ist, welche Inhalte ein laufendes Netz tatsächlich ausliefert, wer sie auf dem Übertragungsweg verändern kann und welche überprüfbaren Spuren Betreiber…

Führungskräfte
Yakov Rekhter und die in BGP und private Adressierung eingebauten Betriebsgrenzen
Yakov Rekhters öffentlich dokumentierte Arbeit an Routing, BGP und privater Adressierung zeigt eine wiederkehrende ingenieurwissenschaftliche Haltung: Zuständigkeiten müssen erkennbar, Zustände beobachtbar, Geltungsbereiche begrenzt und die Kosten späterer Änderungen ehrlich…
Nationale Telekommunikation in Europa und im Nahen Osten
Die LON2-Störungen von LINX 2023 machten den laufenden Netzzustand zur Rechenschaftsfrage
Wenn ein Router aus dem Labor in einen produktiven Internetknoten wechselt, genügt eine bereinigte Konfigurationsdatei nicht. Der öffentliche Bericht von LINX zu den LON2-Störungen des Jahres 2023 zeigt, warum Betreiber die tatsächlich laufende Protokollidentität, den…
Globale Cloud-Dienste
Akamais Netzwerkangriff von 2004 machte verteiltes Edge-Failover zur Rechenschaftsfrage
Akamais knappe Offenlegung eines Denial-of-Service-Vorfalls vom 15. Juni 2004 enthält nur wenige technische Einzelheiten, aber eine folgenreiche Zahl: Ungefähr vier Prozent der Kunden hätten eine kurze Verzögerung bei der Diensterbringung erlebt. Für ein verteiltes Edge-Netz wird…

Globale Cloud-Dienste-Trends
Cloudflare dokumentierte 256 Minuten erhöhter 5XX-Fehler in IAD erst in einem rückblickenden Update
Cloudflare nennt für Ashburn in den USA, abgegrenzt als IAD, erhöhte HTTP-5XX-Fehler von 18:45 bis 23:01 UTC am 31. Juli. Die öffentliche Incident-Seite enthält jedoch nur ein Update, das mehr als zwei Stunden nach dem genannten Ende erstellt wurde. Der Fall ist geschlossen…

Globale Cloud-Dienste-Trends
Cloudflare schließt intermittierende 5xx-Fehler am Pfad us-east-1-aws nach 138 Minuten
Cloudflare meldete am 31. Juli eine erhöhte Zahl intermittierender HTTP-5xx-Antworten für Kunden, die us-east-1-aws nutzten. Der minor eingestufte Incident begann um 02:01:17.930 UTC, durchlief Identifikation und Überwachung und endete um 04:19:32.991 UTC. Produkt, konkrete…
Globale Trends der nationalen Telekommunikation
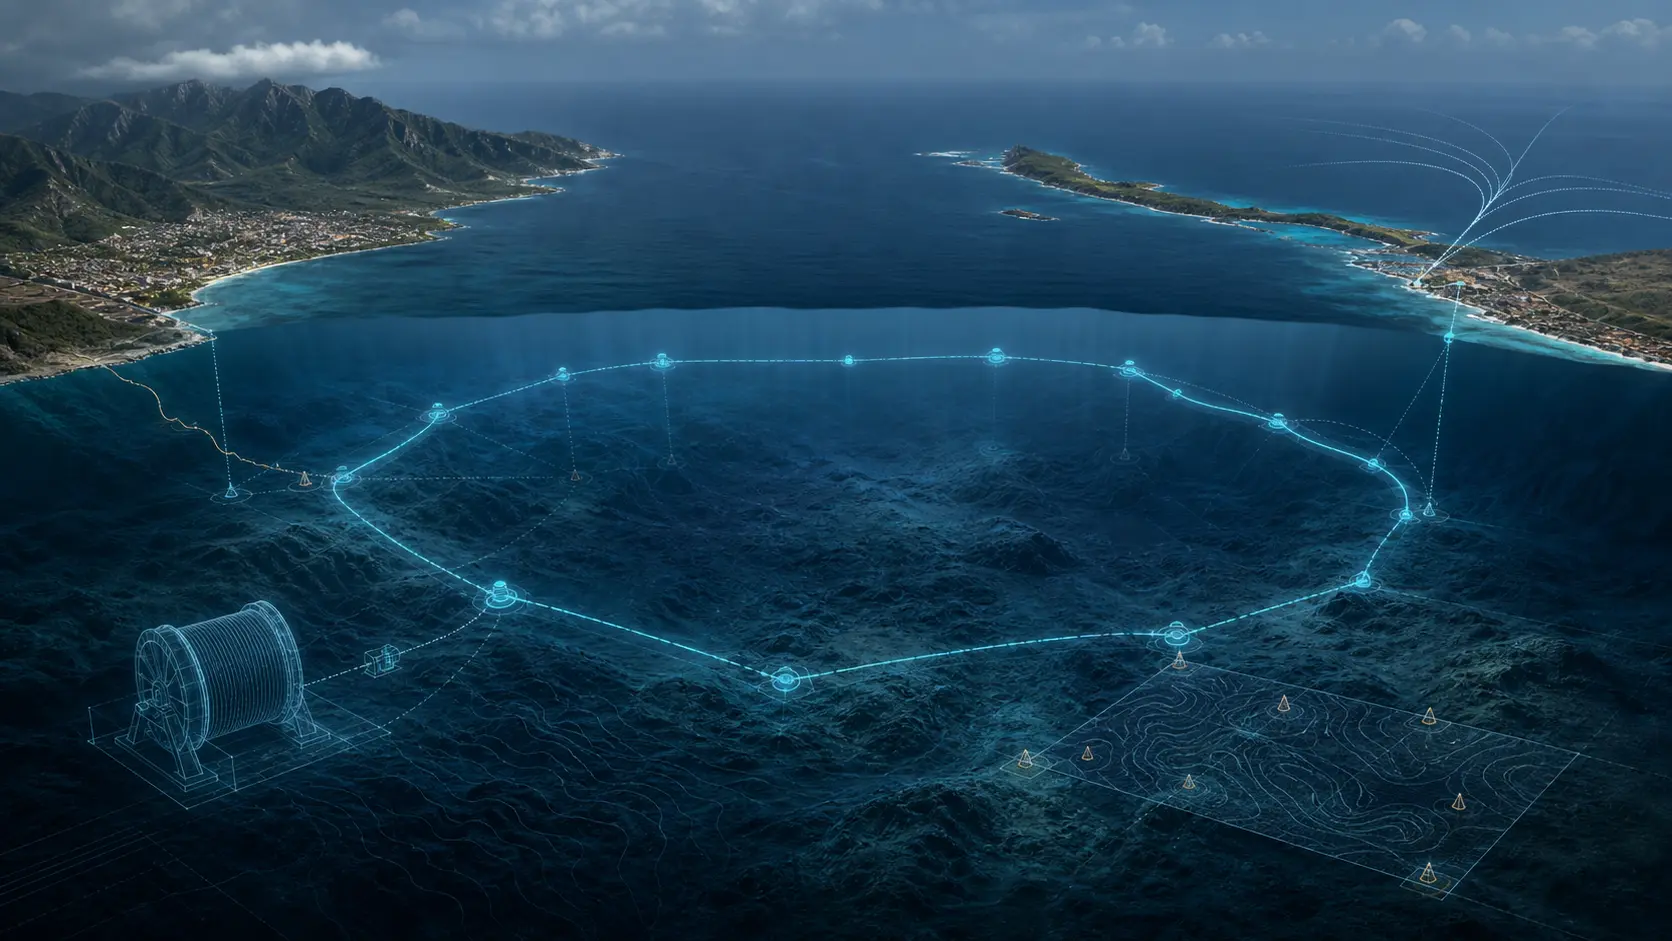
Fénix plant einen 14-Tbit/s-Ring Venezuela–Curaçao, ist aber noch kein Betriebsnetz
Liberty Networks und CANTV kündigten am 31. Juli Fénix an: ein geplantes 378 Kilometer langes Seekabel zwischen Camuri in Venezuela und Willemstad auf Curaçao. Die minimale Ringkapazität wird mit 14 Tbps angegeben. Die Mitteilung belegt einen Projektstart, nicht Fertigung…
Globale Cloud-Dienste
Der Mirai-Angriff auf OVH 2016 machte DDoS-Scrubbing-Kapazität zum Prüfstein der Rechenschaft
OVHclouds Meldung über mehr als ein Terabit Angriffsverkehr pro Sekunde verwandelte eine spektakuläre Zahl in eine konkrete Betriebsfrage: Konnte ein Hosting-Anbieter die Flut messen, die Abwehr kontrolliert aktivieren, legitimen Verkehr weiterleiten und die tatsächliche…
Globale Cloud-Dienste
GitHubs Memcached-Angriff von 2018 machte Anti-Spoofing und den Mitigation-Handoff zur Rechenschaftsprobe
GitHubs Reaktion auf einen DDoS-Angriff mit 1,35 Terabit pro Sekunde zeigte, dass belastbare Netzinfrastruktur nicht allein von Bandbreite abhängt, sondern von früher Erkennung, kontrollierter Routing-Autorität, wirksamer Filterung und überprüfbarer Zustellung legitimen…

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Cloudflares London-Störung blieb zum Stichtag ohne öffentliche Diagnose
Cloudflare eröffnete am 31. Juli um 19:06:19.068 UTC einen Vorfall mit geringer Auswirkung, nachdem bei einem Teil der Kundschaft vermehrt HTTP-Fehler aufgetreten waren. Zum Ende von Wave 46 um 19:20:19 lief die Untersuchung weiter; weder Ursache noch eingespielte Abhilfe oder…
Führungskräfte
Enke Chen und die Betriebsaufzeichnung der BGP-Routensteuerung
Die Enke Chen zugeschriebene IETF-Aufzeichnung verbindet drei praktische Fragen im domänenübergreifenden Routing: Wie ein BGP-Sprecher fehlerhafte UPDATE-Nachrichten eindämmt, wie er mehrere Pfade für ein Präfix unterscheidet und warum die Umverteilung deterministische…

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Cloudflare beobachtet Hamburg-Fix zum Stichtag weiter
Cloudflare meldete am 31. Juli Anfragefehler oder -ausfälle für Kunden, deren Verkehr über den Standort Hamburg mit dem Code HAM lief. Um 15:20:19.991 UTC galt das Problem als identifiziert; um 16:58:19.585 war ein Fix implementiert. Zum festen Wave-45-Stichtag um 17:49:33 blieb…
Nationale Telekommunikation in Europa und im Nahen Osten
Virgin Medias AS5089-Ausfall 2023: Routenentzug und Edge-Isolation als Verantwortlichkeitstest
Die Analyse-Zusammenfassung zu Virgin Medias AS5089-Ausfall 2023: Routenentzug und Edge-Isolation als Verantwortlichkeitstest erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Führungskräfte
Ketan Talaulikar und der Operationsvertrag hinter Segment Routing Policy
Ketan Talaulikars zugeschriebener IETF-Eintrag verbindet Identität der Segment Routing Policy, BGP-LS-Topologiedatensätze und die OSPFv3-Sichtbarkeit für SRv6. Die kollaborativen Spezifikationen zeigen, warum Automatisierung explizite Identitäten, aktuelle Datensätze, begrenzte…

Nationale Telekommunikation in Europa und im Nahen Osten
Der Routing-Policy-Fehler von Telia Carrier 2016 machte Tier-1-Transit-Failover zur Verantwortungsprobe
Eine routinemäßige Änderung der Routing-Policy in einem großen Transitnetz führte dazu, dass Datenverkehr zu enthaltenen Präfixen in einem Blackhole endete. Der Vorfall zeigte, dass Verantwortlichkeit im Internet-Backbone nicht allein an sichtbaren BGP-Routen festgemacht werden…

Trends der nationalen Telekommunikation in Asien-Pazifik
Das Transkaspische Kabel wird verlegt, ist aber noch kein aktiver Dienst
Ein Spezialschiff hat Baku verlassen und mit der Verlegung Richtung Aktau begonnen. Damit wird aus gelagerter Ausrüstung eine physische Route im Kaspischen Meer. Kasachstan erklärt, regulatorische, organisatorische und Zollfragen seien gelöst; rund 600 Tonnen armiertes Kabel…

Nordamerika Nationale Telekommunikation
C-Roots veraltete Root-Zone von 2024 machte Publikationsfrische zum Prüfstein für Rechenschaft
C-Root blieb im Mai 2024 für DNS-Anfragen erreichbar, lieferte jedoch über mehrere Tage eine nicht mehr aktuelle Sicht auf die Root-Zone. Der Vorfall zeigt, warum die Verantwortung eines Root-Server-Betreibers nicht mit Verfügbarkeit endet: Entscheidend ist auch, ob die…