
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
RFC 9812: Eine strengere Prüfung weist keinen IPv6-Adressraum zu
Der größte Teil des IPv6-Adressraums bleibt als „Reserved by IETF“ gekennzeichnet. RFC 9812 ersetzt für eine künftige große Nutzung dieser Reserve `IESG Approval` durch `IETF Review`. Damit wird die Herkunft einer späteren Entscheidung belastbarer. Es wird jedoch kein Präfix…
Trends der nationalen Telekommunikation in Asien-Pazifik
U Mobiles 5G-Standort in drei Tagen beginnt erst den Dauertest
Die erste Verbindung nach drei Tagen ist ein belastbarer Fortschritt beim Aufbau. Für einen dauerhaften Dienst beginnt damit jedoch erst die Prüfung: Wie lange trägt der Speicher die reale Last, wie verhält sich die Satellitenstrecke bei Andrang und wer stellt den Standort nach…
IETF
Nick Hilliard und das IPv6-Präfix, das nur funktioniert, wenn es nirgendwohin führt
`100::/64` ist weltweit eindeutig, innerhalb eines Netzes weiterleitbar und absichtlich nicht global erreichbar. Genau darin liegt sein Zweck. Das Präfix gibt IPv6-RTBH einen sauberen internen Next Hop. Ob der Eingriff funktioniert hat, beweist aber weder die IANA-Zeile noch ein…

Berichte
Stork vergleicht DNS-Serien nur in erfassten Zonen
APNIC 62 zeigte einen nützlichen Vergleich über mehrere DNS-Server hinweg. Seine Aussagekraft beginnt jedoch vor der ersten Abweichung: bei den Daemons, Views und Zonenkonfigurationen, die tatsächlich in den Cache gelangten.

Führungskräfte
Nick McKeown und die Barrier Reply, die nie ein Paket sah
Eine Barrier Reply kann protokollgerecht, pünktlich und auf der richtigen Steuerverbindung eintreffen, während das Nutzerpaket verworfen wird. Der scheinbare Widerspruch löst sich auf, sobald die Aussage präzise bleibt: Die Antwort bestätigt Reihenfolge, nicht Zustellung.
Berichte
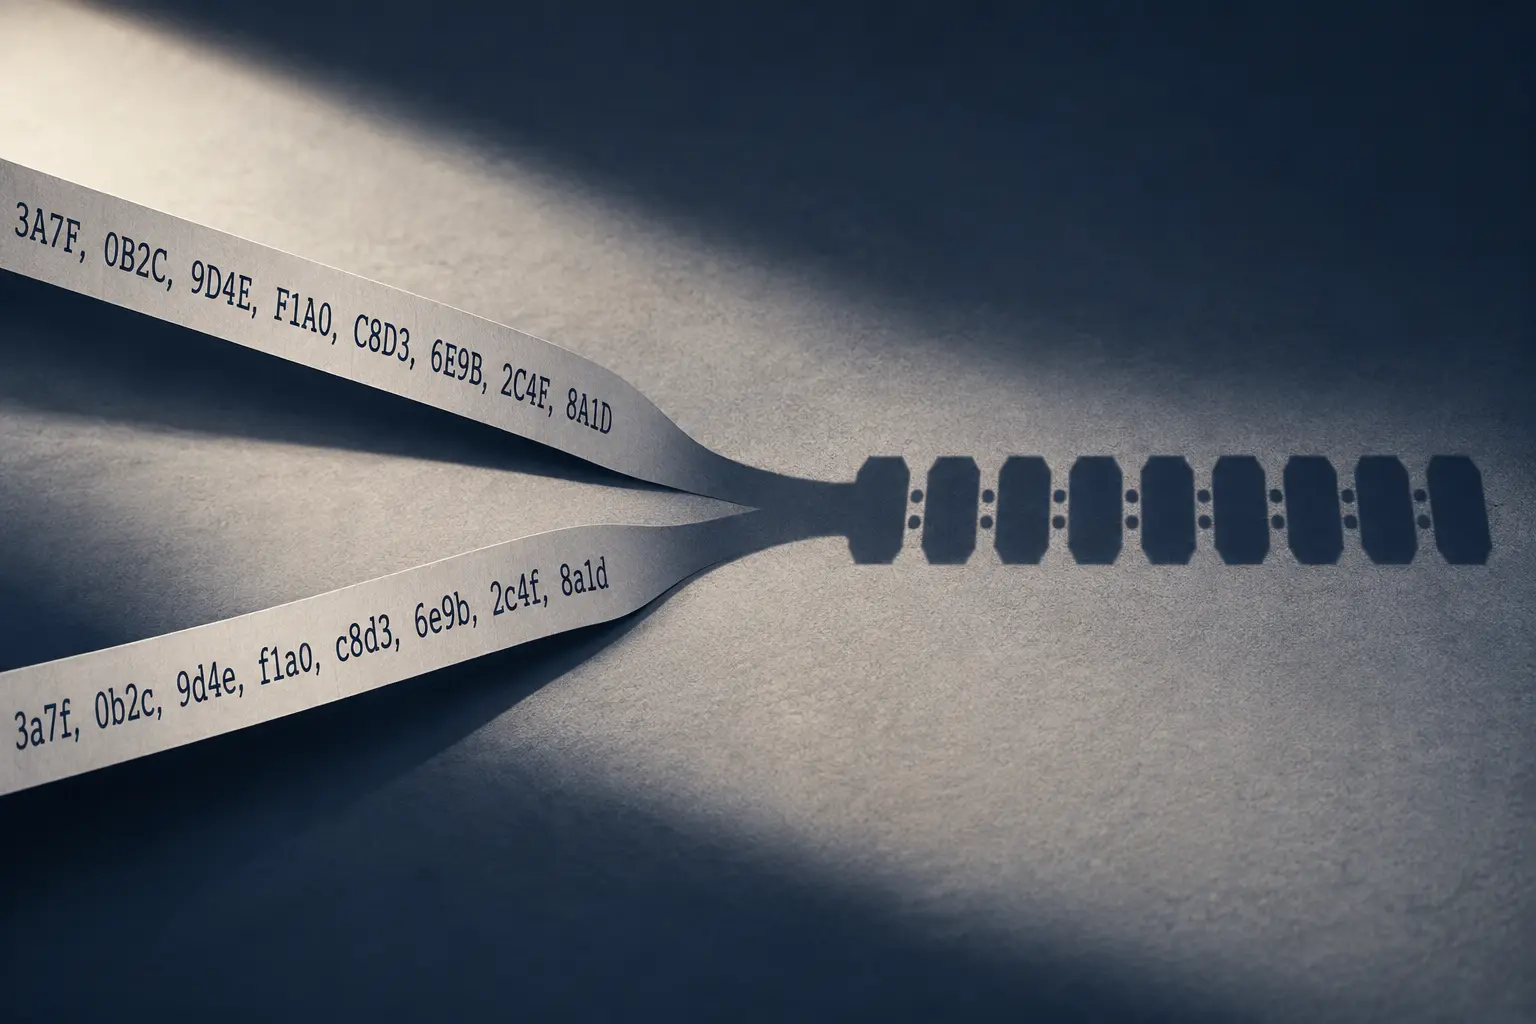
ARINs IPv6-CSV: Eine andere Schreibweise ist keine andere Ressource
Ein Großbuchstabe in einer IPv6-Zeichenfolge kann eine Tabellenverknüpfung verändern, aber keine Netzressource neu zuteilen. Gerade an dieser Grenze liegt ein öffentlich dokumentierter Vorschlag an ARIN: Der Download aus „Manage Networks“ solle IPv6-Netze in Kleinbuchstaben…

Führungskräfte
Remco van Mook und das IPv4-Gateway ohne IPv4-Nachbarn
Ein Default-Gateway steht in der IPv4-Tabelle, doch kein IPv4-Nachbar soll hinter dieser Adresse gesucht werden. Remco van Mooks Entwurf macht aus `192.0.0.11` eine Anweisung: Nimm für den ersten Hop die MAC-Adresse, die der IPv6-Kontrollpfad bereits kennt.

Berichte
AFRINICs IPv6-Entwurf hat die Bedeutung von 95 Prozent verändert
Entwurf 3 behält vertraute Schwellenwerte, ersetzt aber die Messgröße. Ohne Version, Nenner und Verfahren wäre ein späteres Ergebnis zwar exakt berechnet, jedoch nicht mit seinem Vorgänger vergleichbar.

IETF
Der Hash war teuer konfiguriert, doch die Login-Flotte blieb unvermessen
RFC 9106 benennt Speicher, Durchläufe und Parallelität von Argon2id präzise. Diese Werte definieren das Budget eines einzelnen Passwortnachweises – nicht die gemessene Kapazität eines Authentifizierungsdienstes und auch keinen garantierten Angriffspreis.
Geschichte
RFC 2214 machte C, D und Slack verwaltbar – nicht beweiskräftig
Eine Schnittstellenzeile hielt fest, wie weit eine Implementierung vom idealen Fluidmodell abwich und welchen Spielraum sie für geringere Reserven nutzte. Sie dokumentierte Konfiguration, nicht die Erfüllung einer Ende-zu-Ende-Zusage.

IETF
Die Link-Farbe ist angekommen. Die Policy-Entscheidung nicht: RFC 9104
Ein BGP-LS-Consumer kann eine korrekt formatierte Extended Administrative Group empfangen, ohne dass damit die richtige Bedeutung der Bits, die Anwendung einer bestimmten Policy oder die Installation des erwarteten Pfads belegt wäre. RFC 9104 standardisiert den Transport bis zu…

Geschichte
RFC 2341: Ein offener L2F-Tunnel ist noch kein Zustellnachweis
In der Zustandsmaschine von L2F gibt es zwei Türen. Die erste öffnet mit `MID=0` den Tunnel. Die zweite öffnet für jeden Client mit einer eigenen, von null verschiedenen MID. Wer beide Türen als einen einzigen Status darstellt, verliert genau die Information, die bei Störungen…

Geschichte
RFC 2213: Schreibbar im Modell, vielleicht nur lesbar im Gerät
Viele Objekte der Integrated-Services-MIB trugen `read-create`. Die Compliance-Regeln erlaubten dennoch, dass ein System sie nur lesbar anbot. Schon diese Differenz zeigte: Ein standardisiertes Managementmodell war keine Bescheinigung der tatsächlich verfügbaren Kontrolle.

IETF
SIMAP findet Abhängigkeiten, beweist aber nicht die Übereinstimmung mit dem Live-Netz
Revision 13 verbindet Dienste mit ihren logischen und physischen Ressourcen und erlaubt den Rückweg vom Betriebsmittel zu den betroffenen Diensten. Eine erfolgreiche Abfrage belegt dennoch nur die freigegebene Sicht eines Servers, nicht Vollständigkeit, Aktualität oder einen…

IETF
Die Übertragung war verschlüsselt. Die Zonenkopie brauchte weiterhin Obhut: RFC 9103
XoT nimmt einem passiven Beobachter den Klartext einer AXFR- oder IXFR-Verbindung. Es entscheidet aber nicht automatisch über die Berechtigung jeder Anfrage, die Verwahrung der Replik und die übrigen Wege, auf denen DNS-Daten sichtbar bleiben.
Geschichte
RFC 2342 zeigte das Namensregal, nicht den vorhandenen Briefkasten
Mit NAMESPACE konnte ein IMAP-Client Präfixe und Hierarchietrenner für persönliche, fremde und gemeinsam genutzte Mailboxen ermitteln. Diese Antwort machte Namen konstruierbar. Ob eine konkrete Mailbox existierte, sichtbar, auswählbar oder gelesen war, blieb offen.

Geschichte
Ein Pfad, vier Rechenregeln und ein ansteckendes Unbekannt: RFC 2215
Pfaddaten sehen in einer Tabelle ähnlich aus, doch sie behaupten Verschiedenes. RFC 2215 ließ eine Unterbrechung per ODER fortbestehen, zählte fähige Hops, bildete für Bandbreite und MTU Minima und addierte Mindestlatenzen bis zur Grenze des Darstellbaren. Ein unbekannter Beitrag…

IETF
Der Proxy erlaubte den Tunnel. Das Ziel blieb unbewiesen
CONNECT-TCP Revision 14 macht aus einem TCP-Proxy eine klar benannte HTTP-Ressource: URI-Template, Origin, Authentifizierung und Gateway-Regeln liegen an derselben Eintrittsstelle. Das stärkt die Steuerung. Es macht aber weder die Gegenstelle vertrauenswürdig noch aus…

IETF
Der Ersatzserver antwortete. Der Cache kannte seinen Schlüssel nicht: RFC 8901
Ein zweiter autoritativer DNS-Anbieter kann nach dem Ausfall des ersten weiter antworten und trotzdem keine für validierende Resolver brauchbare Antwort liefern. RFC 8901 beschreibt DNSSEC-Redundanz als Synchronisationsvertrag zwischen Signierern, nicht als Zahl von Nameservern.

Geschichte
Bild und Ton lagen im selben Paket, nicht der Beweis der Wiedergabe: RFC 2343
RFC 2343 bündelte MPEG-2-Videoslices und Audioframes in einer RTP-Nutzlast. Die gemeinsame Struktur sparte bei Video-on-Demand Ports, Header und teilweise Puffer. Sie sagte aber nur, wie der Sender Medien zueinander angeordnet hatte — nicht, was Netzwerk, Decoder, Ausgabegerät…