
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Fallakte
Der Nachfolgeschlüssel wartete 30 Tage. Die Validatoren teilten keine Uhr: RFC 9691
Eine Ressourcenerweiterung erreicht zuerst das Repository unter B und wenige Minuten später das unter A. Für den Betrieb mag das kurz wirken; für einen Validator, der genau dazwischen abruft, sind es zwei verschiedene Vertrauenswelten. RFC 9691 verlangt Gleichwertigkeit, doch der…

Global Regionaler ISP
Die Abuse-Adresse und die leere Bühne: Was AS210057s Reaktionsschicht beweist — und was nicht
Die Analyse-Zusammenfassung zu Die Abuse-Adresse und die leere Bühne: Was AS210057s Reaktionsschicht beweist — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Berichte
RIPE-NONAUTH: 0,006 Prozent der Whois-Abfragen und 20 Prozent der NRTM-Anfragen sind verschiedene Messwerte
Die RIPE NCC hat zwei Kennzahlen zu RIPE-NONAUTH veröffentlicht. Sie beziehen sich auf unterschiedliche Zugriffswege, nicht auf eine gemeinsame Nutzungsquote. Der Bereinigungsplan für das vierte Quartal steht auf „Starting“; keine der beiden Zahlen zählt abhängige Betreiber oder…

IETF
Viele SR-Policies ohne Paketverlust sind noch kein ECMP-Tempo-Test
Ein Router kann mit zahlreichen Segment-Routing-Policies zuverlässig weiterleiten, ohne dass damit die Leistung seiner Mehrwegeverteilung vermessen wäre. Der neue BMWG-Entwurf hält diese Aussagegrenzen auseinander. Genau diese Grenze muss erhalten bleiben, wenn Laborwerte später…

Fallakte
Das Zertifikat trug den Schlüssel, nicht das Ja des Empfängers: RFC 9690
Ein valides RSA-Zertifikat kann einen sauberen kryptografischen Ausgangspunkt liefern und dennoch die falsche Versandentscheidung auslösen. RFC 9690 trennt deshalb den öffentlichen Schlüssel von der aktuellen Bereitschaft des Empfängers, RSA-KEM mit genau dieser Komponentenfolge…

Fallakte
Der Proxy verband den LSP, nicht seine Zuständigkeiten: RFC 9689
Ein Controller-Ausfall mitten im Umbau macht den Unterschied sichtbar: Alte Router halten weiterhin LDP- oder RSVP-TE-Zustand, neue Router behalten bereits geladene PCECC-Anweisungen. Der Pfad kann weiterlaufen, obwohl niemand aus einem einzigen Status ableiten kann, wem…
IETF
Der Server markierte die Datei als nicht cachebar. Der Client musste noch folgen
NFSv4.2 erhält voraussichtlich ein standardisiertes Signal, mit dem ein Server von Clients verlangen kann, Dateidaten nicht dauerhaft zwischenzuspeichern. Gerade seine enge Bedeutung macht es nützlich: Es hält eine Anweisung fest, nicht deren Erfüllung.
Asien-Pazifik Regionaler ISP
Ein Verantwortlichkeits-Kontakt unter Prüfung: Was am Konto von NEXGENET COMPANY LIMITED verifizierbar bleibt
Eine myanmarische LIR betreibt drei registrierte ASNs hinter einem einzigen, selbstverweisenden Rollenobjekt und einem Postfach. Diese Kurzanalyse prüft, welche Teile dieser Verantwortlichkeitskette sich verifizieren lassen — und welche nicht.

IETF
BGP-Bestpfad-Entwurf: Was geschieht nach einer gescheiterten Weiterleitungsprüfung?
Ein erreichbarer Next Hop in der Routentabelle kann auf einen Datenpfad zeigen, der die Pakete nicht trägt. Eine frühe IETF-Fachbegutachtung sieht in der geplanten BGP-Ergänzung eine Lücke zwischen der Prüfung eines Weiterleitungszustands und der Entscheidung über die Route.
IETF
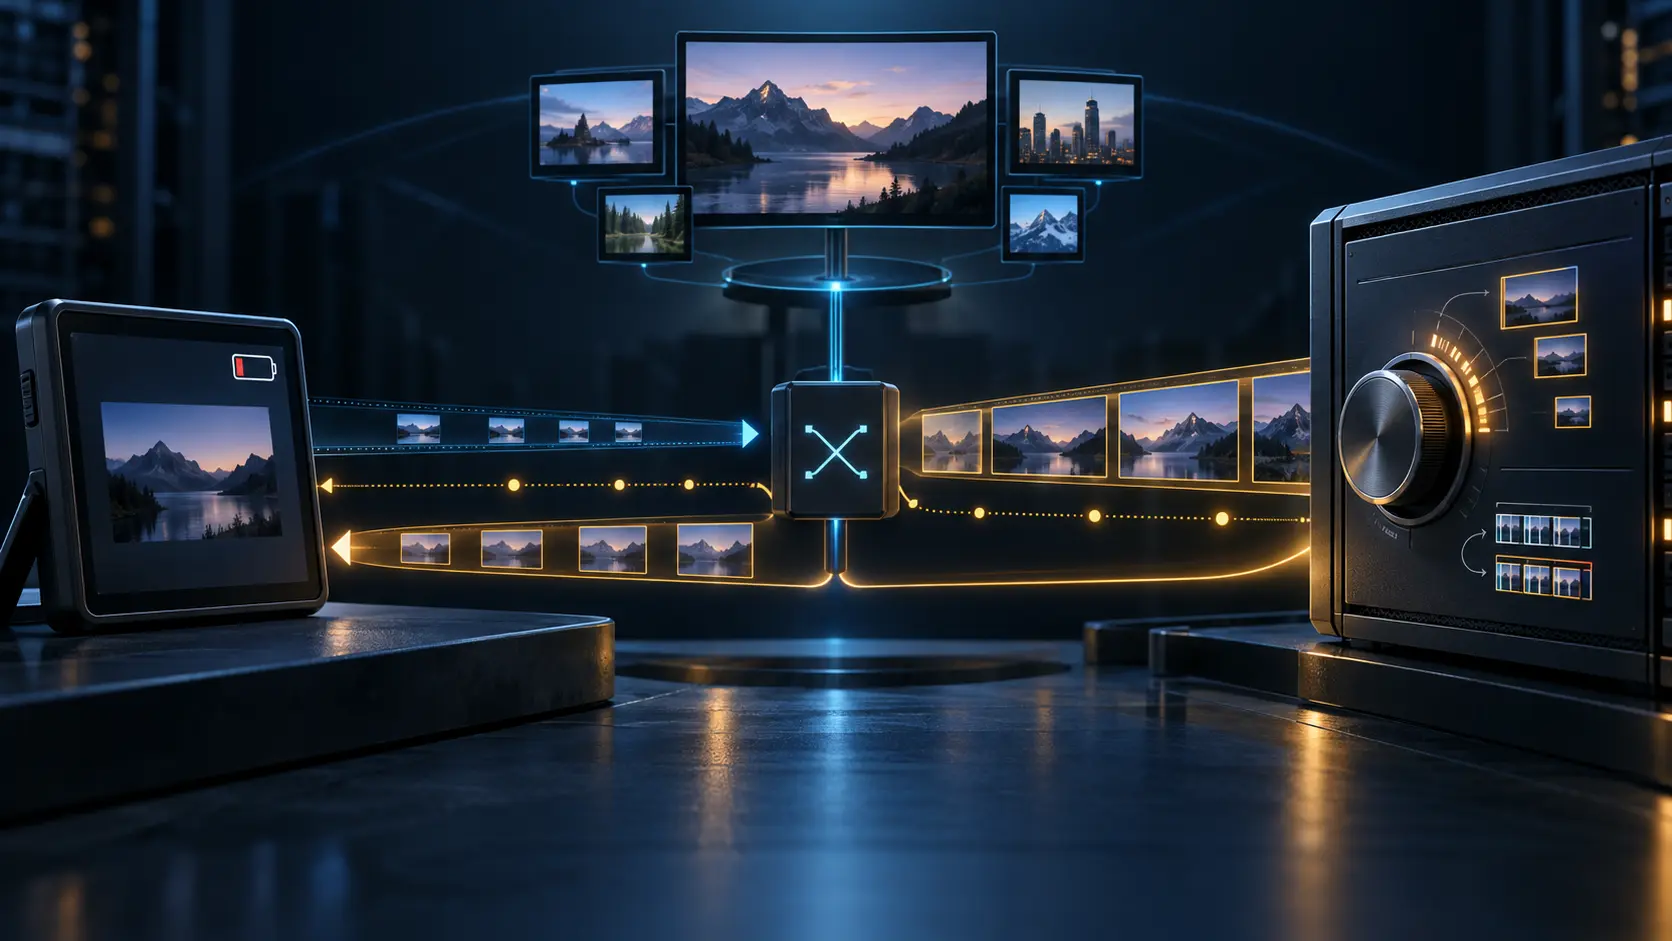
Der Empfänger trägt die Akkukosten. Über das Bild entscheidet weiter der Sender.
Zwischen einer Bitte und ihrer Umsetzung liegt künftig ein prüfbarer RTCP-Austausch. Ein Videogerät kann weniger Bilder oder Pixel anfordern; die Gegenseite muss mitteilen, welche Werte sie tatsächlich wählt. Gerade die mögliche Abweichung zeigt, dass der Standard Mitsprache…

Cloud-Dienste in Europa und im Nahen Osten
Tideo Administration: Die Verwaltungsstelle hinter einem stillgelegten Netz
Die Analyse-Zusammenfassung zu Tideo Administration: Die Verwaltungsstelle hinter einem stillgelegten Netz erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Das Gerät hat den Schlüssel belegt. Das Zertifikat belegt keinen fortdauernden Zustand
Die genehmigte ACME-Erweiterung kann einen Zertifikatsantrag an ein Gerät oder Kryptomodul binden. Dieser Nachweis gehört zum Ausstellungszeitpunkt. Er ist weder ein laufender Gesundheitsbericht noch ein Beleg für heutigen Besitz oder jede spätere Schlüsselverwendung.
Asien-Pazifik-Cloud-Dienste
Ordos UniCloud Technology Company Limited: Zwei ASNs, die nie geroutet haben, und ein zertifiziertes Rechenzentrum, dessen Name niemand eindeutig zuordnen kann
Ein Unternehmensname existiert gleichzeitig als lebende APNIC-Registrierung, als Uptime-zertifiziertes Rechenzentrumsprojekt in Ordos und als totale Leerstelle im globalen Routing. Die öffentliche Akte lässt sich nicht zu einer kohärenten Geschichte zusammensetzen — und gerade…

Fallakte
MOP 5 war kein Schalter. Die Migration brauchte eine neue Instanz
RFC 9685 führt einen neuen Non-Storing-Betriebsmodus für Multicast ein, erlaubt aber nicht, eine laufende RPL-Instanz einfach darauf umzustellen. Wer aus einer Konfigurationsänderung eine abgeschlossene Migration macht, überspringt die Nachweise für Knotenwechsel, 6LR-Abdeckung…
IETF
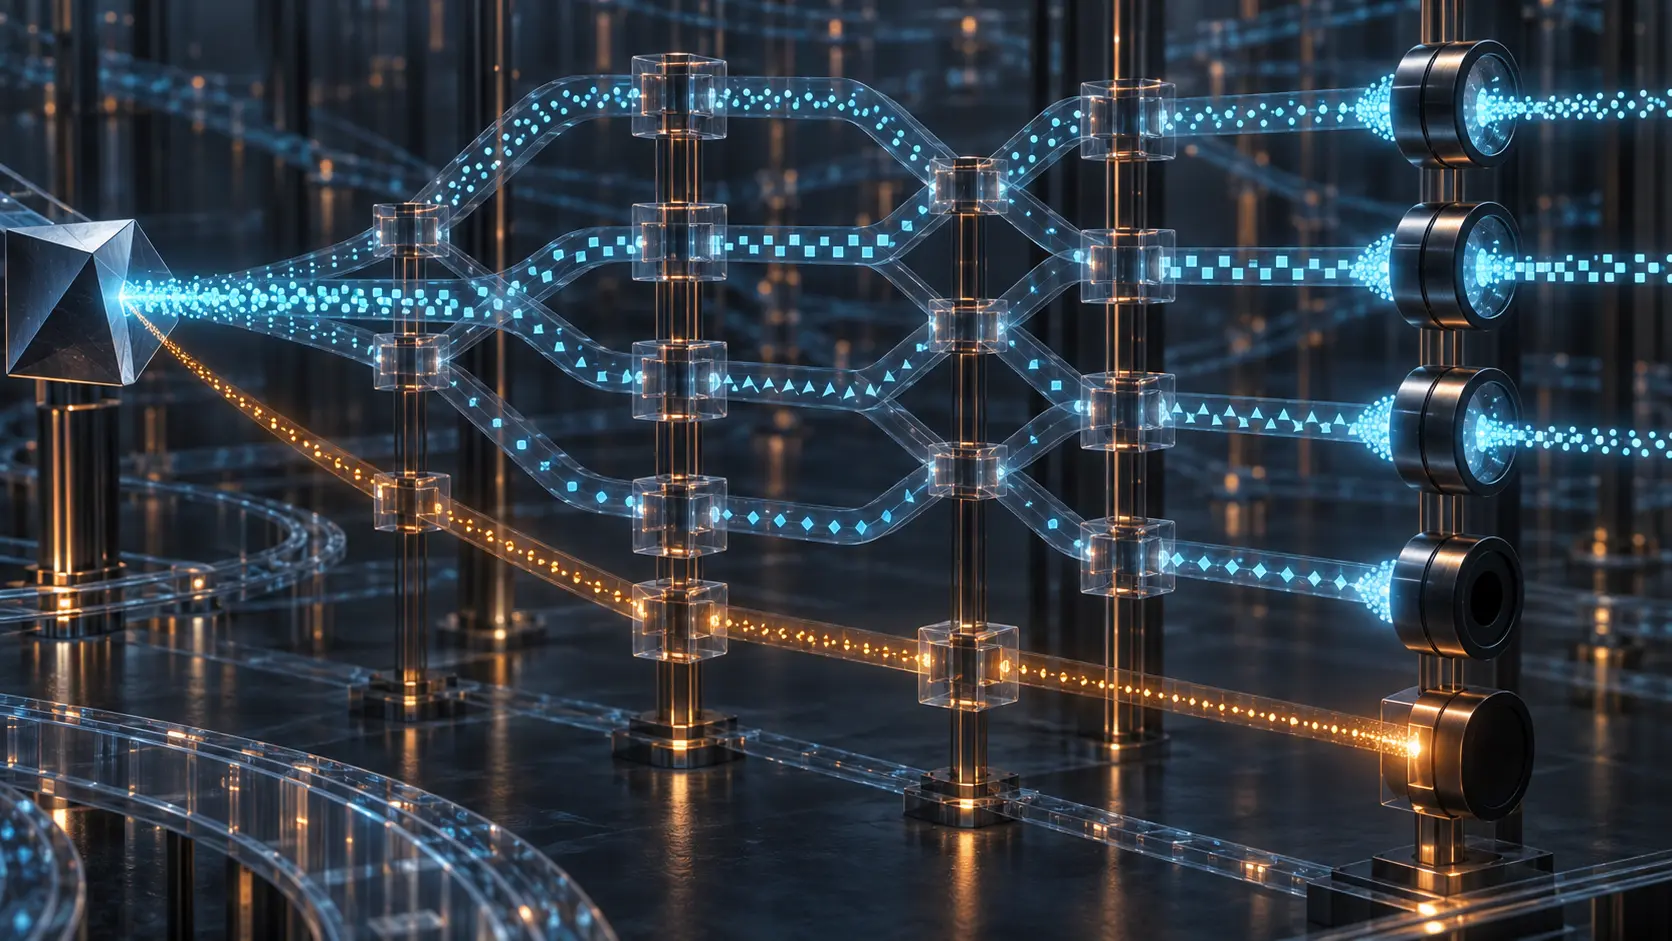
BIER Ping meldete Weiterleitungserfolg. Ein fehlender Ausgang konnte im BitString verborgen bleiben
Seit dem 21. September 2026 ist BIER Ping vom IESG als Proposed Standard gebilligt. Der Entwurf macht Weiterleitungsverhalten genauer messbar. Gerade deshalb muss das Ergebnis genau gelesen werden: Die erfolgreiche Antwort eines BFER ist keine Sammelquittung für alle gesetzten…
Fallakte
Die Quote war echt. Der ausgewählte PCR wurde vom System nie erweitert
RFC 9684 standardisiert YANG-RPCs für nonce-gebundene TPM Quotes und Messprotokolle. Ein erfolgreicher Aufruf beweist jedoch nur die ausgewählte Evidence. Ob der PCR aussagekräftig ist, der Schlüssel zum Ziel-TPM gehört, die Reference Values aktuell sind und eine Entscheidung…
Fallakte
Der Download war erfolgreich. Der Origin-Wechsel machte die RRDP-Sitzung unbrauchbar
RFC 9674 trennt einen erreichbaren Speicherort von einem autorisierten Abrufziel. Eine RRDP Notification darf Snapshots, Deltas und Redirects nur innerhalb ihres Scheme-Host-Port-Tupels auslösen. Selbst ein erfolgreicher Same-Origin-Abruf ist jedoch kein Beleg dafür, dass…

Berichte
ARINs jüngste Prüfung meldet „keine Auswirkung“ – was wurde aus der Prognose zusätzlicher Tickets?
Die Prüfung von ARIN-2025-3 im Februar erwartete mehr IPv4-Anträge über die Warteliste und eine höhere Ticketlast für die Mitarbeitenden. Die September-Prüfung der überarbeiteten Fassung vermerkt für die Auswirkungen auf den Registerbetrieb und die Dienste „None“. Zwischen den…
Berichte
AFRINIC verzeichnet die Übertragung von vier Fliber-Blöcken an Level 7; der BGP-Ursprung wechselt später
AFRINICs Transferdatei führt ein Ereignis vom 24. September für vier IPv4-Präfixe auf. RIPE NCC-Kollektoren beobachteten später einen anderen Ursprungs-AS. Die zeitliche Folge ist belegt, nicht aber, dass die Übertragung den Routingwechsel ausgelöst hat.

IETF
Ein Empfänger entschlüsselte das JWE. Die Empfängerregel war damit noch nicht erfüllt
Ein JWE für mehrere Empfänger kann Klartext liefern, sobald ein einziger Empfängerpfad funktioniert. Das neue HPKE-Profil macht diesen Erfolg prüfbar. Ob genau dieser Empfänger genügen durfte, alle Pflichtempfänger erreichbar waren und jeder Algorithmus zugelassen war, bleibt…