
Thema
Multicast-Routing
Innerhalb der Facette Thema verbindet die Themenanalyse Multicast-Routing Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Ein IGMP-Bericht belegte Präsenz, keine Mitgliederzahl
1989 machte ein Standard Multicast-Mitgliedschaften für benachbarte Router sichtbar, aber mit einem sparsamen Signal: Ein Host-Bericht konnte für die lokale Gruppe stehen, während Schweigen nach dem Austritt erst mit der Zeit ablief.
Geschichte
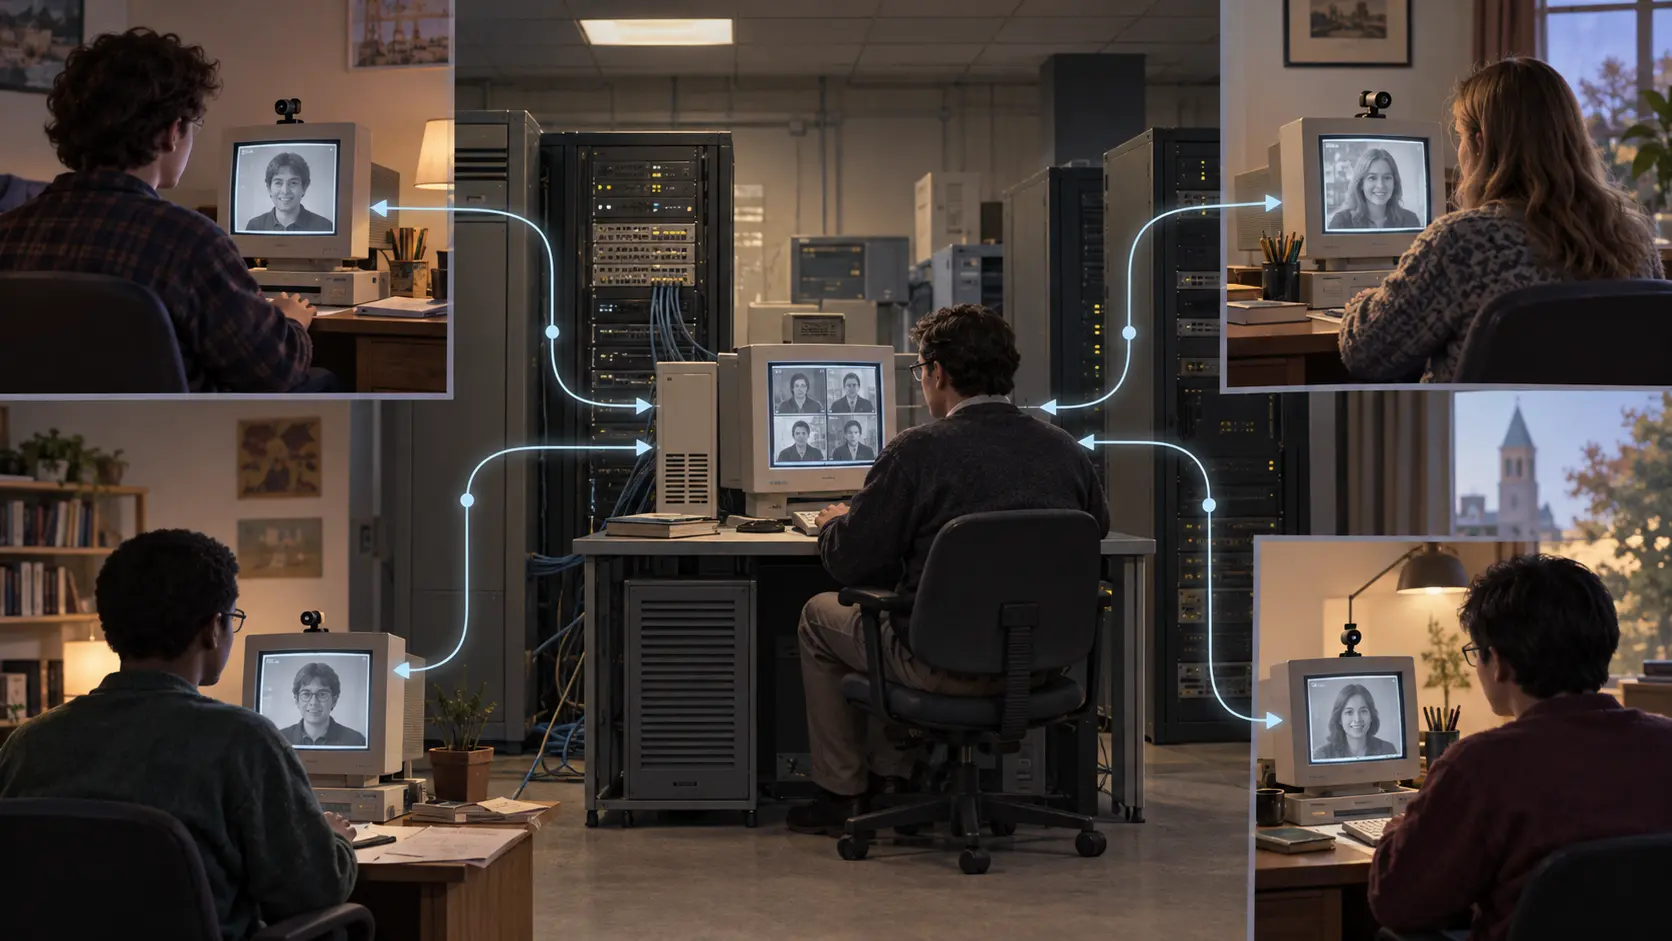
Der Mac konnte teilnehmen; der Reflektor musste alle tragen: CU-SeeMe, 1993–1995
CU-SeeMe brachte Livebilder von einem einfachen Macintosh ins Internet. Zwei Personen konnten sich direkt verbinden. Mit der dritten veränderte sich die Architektur: Ein Unix-Rechner musste die Datenströme aller Teilnehmer empfangen, kopieren und weiterverteilen. Die leichte…

Führungskräfte
Ellen Zegura und der Multicast-Kern, der den Standort wechseln konnte
Wenn sich die Empfänger einer Multicast-Gruppe im Netz bewegen, kann der zuvor ausgewählte gemeinsame Kernrouter ungünstig liegen. 1996 behandelten Ellen Zegura und Michael J. Donahoo die Möglichkeit, diesen Kern zu verlagern, als Problem des dynamischen Multicast-Routings. Sie…
NANOG
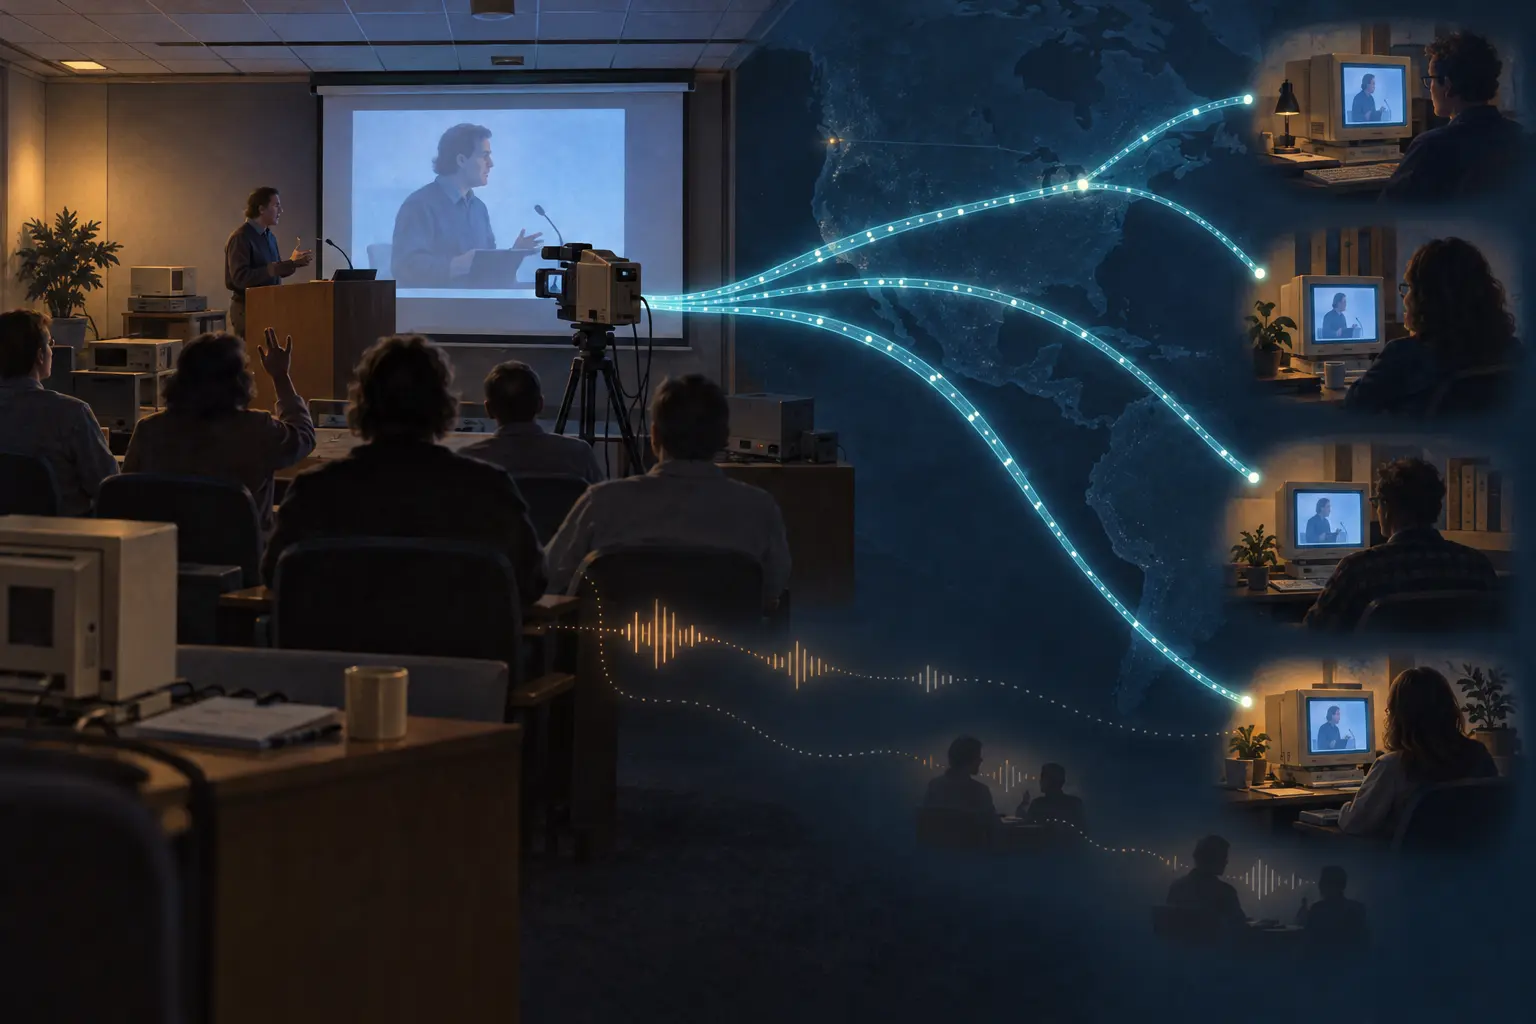
Bei CERN ging kein Paket verloren, viele Fragen blieben dennoch unhörbar: NANOG 1 und das MBONE, 1994
Für die erste NANOG-Tagung in Ann Arbor kündigten die Organisatoren im Mai 1994 eine geplante Übertragung über das MBONE an. Die im Juni archivierten Nachrichten ergeben kein einheitliches Erfolgs- oder Ausfallbild: Ein Teilnehmer fand die Sitzung nicht, ein anderer bat um einen…

Geschichte
Die Gruppenadresse nannte ihren Rendezvous Point. Seine Existenz bewies sie nicht: RFC 3956
RFC 3956 machte aus einer IPv6-Multicast-Adresse zugleich eine Rechenvorschrift für den RP. Gleiche Eingaben erzeugten denselben Kandidaten; Existenz, Erreichbarkeit und Lieferung blieben davon unberührt.

Geschichte
Der Filter ließ sich Quelle für Quelle ändern – oder vollständig auf einmal ersetzen.
RFC 3678 verlangte von Multicast-Anwendungen keine neue Sprache für Gruppenmitgliedschaften. Die bisherigen Aufrufe blieben erhalten; hinzu kamen zwei Wege, einen Quellenfilter zu ändern: eine Quelle anpassen oder den gesamten Filter in einem einzigen Vorgang ersetzen.
Geschichte
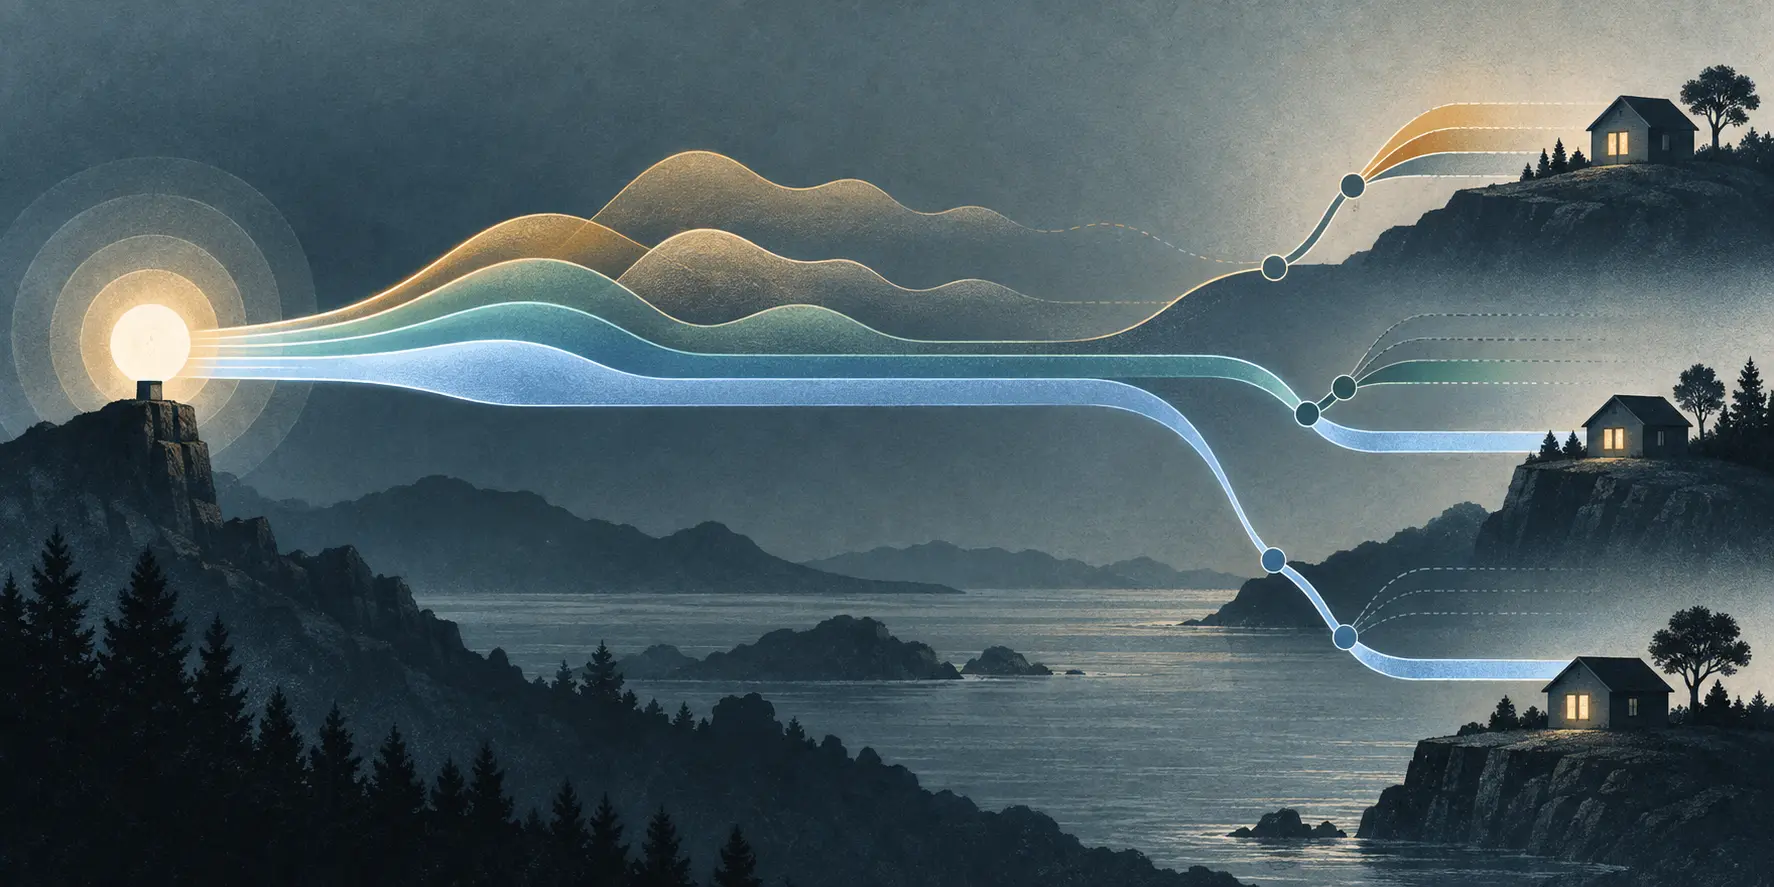
Der Empfänger regelte seine Rate ohne Rückmeldung an den Sender: RFC 3738
WEBRC schlug 2004 einen Multicast-Staukontrollkreis vor, der keine Zustandsberichte jedes einzelnen Empfängers an den Sender verlangte. Jeder Empfänger maß seinen eigenen Pfad und wählte eine Empfangsrate; ausgedrückt wurde diese Entscheidung durch den Beitritt zu…

IETF
Zwei öffentliche Kopien oder zwei unsichtbar gewordene Quellen? RFC 5135 trennt die Fehlerbilder
In einem multihomed Netz kann derselbe Multicast-Strom über mehrere NAT-Pfade nach außen gelangen. Hinter demselben NAT können aber auch zwei verschiedene private SSM-Quellen auf dasselbe öffentliche `(S,G)` zusammenschrumpfen. Das erste Problem vervielfacht einen Pfad, das…

IETF
Die Website trat hundert Kanälen bei. Der Router zahlte die Rechnung.
In einem konstruierten Fall ließ ein feindlicher Ursprung den Browser viele Multicast-Kanäle abonnieren. Jeder Join war syntaktisch möglich, und kein einzelner Stream sah groß aus. Zusammen belegten sie jedoch Zugangskapazität, die der Nutzer nie bewusst angefordert hatte.…

Geschichte
Das erste Paket musste ankommen, bevor sein markierter Zweig entstehen konnte: RFC 3353
Ein Multicast-Zweig sollte erst dann Labels verbrauchen, wenn wirklich Verkehr vorhanden war. Genau diese Sparsamkeit erzeugte beim Start eine Schleife: Der nachgelagerte Router brauchte ein Paket als Auslöser, doch auf Layer 2 konnte dieses Paket erst über den noch nicht…
Geschichte
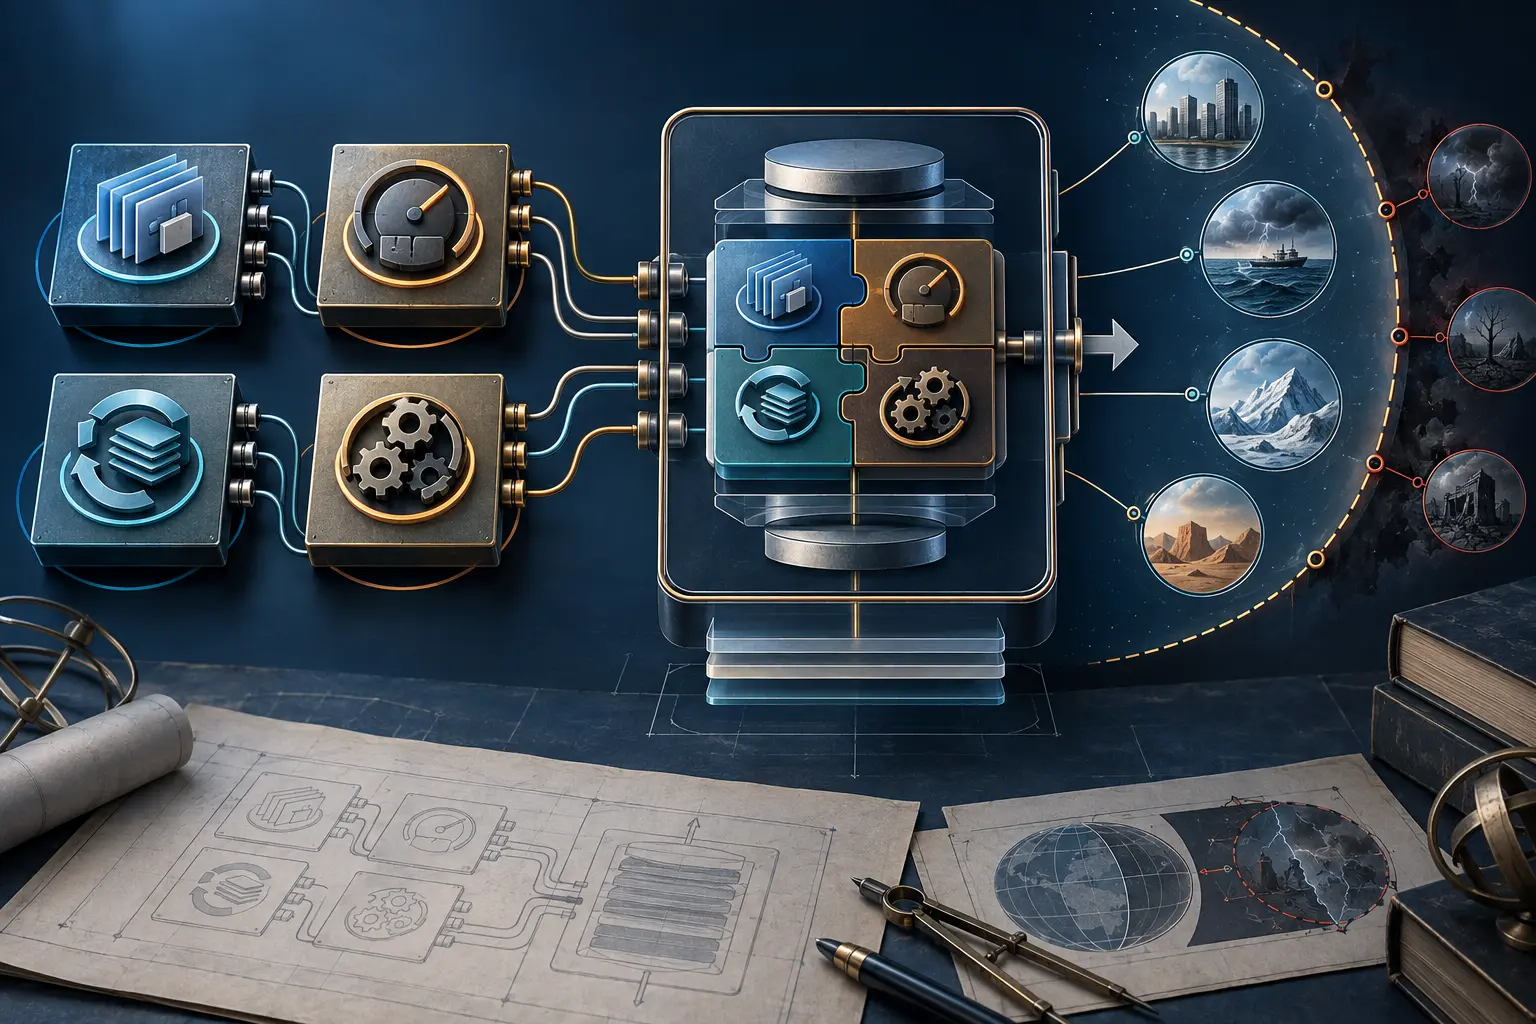
Wiederverwendbare Bausteine konnten gemeinsam scheitern: RFC 3269
Zuverlässiger Multicast brauchte mehr als wiederverwendbare Teile. RFC 3269 verlangte, dass jeder RMT-Baustein seine Grenzen und Abhängigkeiten offenlegt und eine vollständige Protokollinstanziierung erklärt, wie die Teile zusammenwirken.
IETF
Der Empfänger erkennt den Ausfall – der Kopf noch nicht
Ein rotes Signal am Rand eines Multicast-Baums wird nicht von selbst zum Alarm am Ausgangspunkt. Der neue BIER-BFD-Entwurf beschreibt genauer, wie die Meldung zurückkehrt, welcher Sitzung sie zugeordnet wird und warum eine Antwort noch keine Entstörung belegt.

Geschichte
Die Pi-Multicastgruppe war keine IPv4-Adresse: RFC 3091
RFC 3091 stellte sich vor, dass Clients π aus einem Datenstrom, einer indexierten UDP-Antwort oder per Multicast zusammensetzen. Doch die angegebene Multicastgruppe ließ sich nicht als gültige IPv4-Adresse darstellen; auch die TCP- und UDP-Ports im selben Dokument passten nicht…

Geschichte
Die Meldungen liefen ohne Directory Agent weiter. Neue Dienste konnten dennoch unbemerkt bleiben: RFC 3082
RFC 3082 sollte wiederholte Abfragen durch Änderungsmeldungen ersetzen. Das Wiederanlaufverfahren macht eine feinere Asymmetrie sichtbar: Bereits informierte Service Agents können weiter melden, während ein neu hinzukommender Agent womöglich nie erfährt, dass jemand zuhört.
IETF
Ein gültiger Claim ist noch kein Recht an der Multicast-Adresse
GAAP-25 schützt verschlüsselte Claims konsequenter vor Manipulation. Doch ein gemeinsamer Schlüssel weist nur technische Zugehörigkeit nach. Wer eine Multicast-Adresse tatsächlich beanspruchen darf, bleibt eine andere Entscheidung—und genau dort beginnt das Betriebsrisiko.
IETF
GAAP-25 trennt das Protokoll ausdrücklich vom Python-API-Beispiel
Wer eine Programmierskizze in einem Standardentwurf sieht, kann sie leicht für eine verbindliche Schnittstelle halten. Die neue GAAP-Fassung legt den Maßstab anders fest: Gemeinsam sein muss der Austausch von Claim-Nachrichten, nicht die interne Softwareform.
Geschichte
Die Tabelle meldete Mitglieder. Der Manager konnte die Zeile selbst angelegt haben: RFC 3019
RFC 3019 machte IPv6-Multicast-Mitgliedschaft über SNMP sichtbar. Dieselbe MIB erlaubte aber auch das Anlegen und Löschen von Cache-Zeilen, lokale Mitgliedschaft und Änderungen an Timern. Die Zeile belegte Agentenzustand, nicht unabhängig einen entfernten Empfänger oder eine…
Geschichte
Die Replikate waren sich einig. Die Clients mussten trotzdem zurückkehren: RFC 2443
Ende der 1990er-Jahre konnte ATM IP-Multicast transportieren. Ein Client brauchte jedoch weiterhin einen Dienst, der Gruppen und ihre Mitglieder kannte. RFC 2443 verteilte diesen Zustand auf mehrere MARS-Server. Die entscheidende Regel zeigte sich im Fehlerfall: Wenn der…

IETF
Weniger Duplikate machen eine genaue Schnittstellenmenge wichtiger
Relaxed-RPF kann mehrere PFM-Übertragungen über parallele Punkt-zu-Punkt-Verbindungen durch eine einzige Kopie ersetzen. Die Einsparung ist real, doch sie verlagert Verantwortung: Je weniger Zustellversuche es gibt, desto mehr hängt das Ergebnis davon ab, dass `PFM_OPT_IF`…

IETF
Auch die Nullkonfiguration hat einen Vetoinhaber
Ein IETF-Entwurf verteilt IPv6-Multicast-Adressen ohne zentrale Vergabestelle. Gerade deshalb ist seine wichtigste Regel keine Zufallszahl, sondern ein fest eingebautes Vorrecht: Netzwerkinfrastruktur kann einen Konflikt melden und den Sender sicher zum Ausweichen zwingen.