
Thema
Automatisierung von Unternehmenssoftware
Innerhalb der Facette Thema verbindet die Themenanalyse Automatisierung von Unternehmenssoftware Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
UUIDv7 ist zeitlich sortierbar, aber kein Kausalitätsbeleg
UUIDv7 stellt Zeit an den Anfang der Kennung, damit zeitnahe Werte im Index näher beieinanderliegen. Das verbessert Speicherung und grobe Chronologie. Es macht die Uhren unabhängiger Rechner nicht zu einer gemeinsamen Zeugin des Geschehens.

IETF
Cache-Status ist eine Kette lokaler Angaben, kein globales Cache-Urteil
Eine HTTP-Antwort kann an mehreren Caches vorbeikommen. Jeder sieht nur seinen Ausschnitt und trifft eine eigene Entscheidung. Cache-Status bewahrt diese Perspektiven als geordnete Liste. Wer daraus ein einziges Flottenurteil macht, entfernt genau die Herkunft, die das Feld…

IETF
HTTP must-understand schützt alte Caches erst zusammen mit no-store
Trägt eine HTTP-Antwort zugleich `must-understand` und `no-store`, können zwei Cache-Generationen unterschiedlich und dennoch sicher reagieren. Der alte Cache ignoriert die unbekannte Erweiterung, befolgt aber das Speicherverbot. Der neue darf dieses Verbot erst dann…
IETF
Eine HTTP-Digest-Präferenz ist keine Integritätszusage
Ein Client kann seinen bevorzugten Digest-Algorithmus unmissverständlich nennen und trotzdem einen anderen oder überhaupt keinen Digest erhalten. RFC9530 lässt diese Reaktion bewusst zu. Eine Integritätsaussage entsteht deshalb nicht beim Versand von `Want-*`, sondern erst nach…
IETF
Das Zertifikat passt in TLS, aber nicht zwingend in den HTTP-Header
Ein Reverse-Proxy kann eine zulässige Anfrage entgegennehmen und anschließend eine größere Anfrage weiterreichen. RFC9440 beschreibt, wie er Informationen zum Client-Zertifikat in HTTP-Felder überführt. Für diesen Zusatz braucht es ein eigenes Größenbudget. Weder der erfolgreiche…

IETF
Ein neues Token belegt keine erneute Authentifizierung
Die Ausgabe eines Zugriffstokens und die Authentifizierung seines Nutzers sind verschiedene Ereignisse. RFC9470 fragt nach Stärke und Aktualität des Nutzerereignisses, nicht nur nach dem Ausgabedatum. Die Ressource braucht tatsächliche Nachweise und ihre eigene…

Kreative
Jiří Pírko und Linux-Schnittstellen, die Switch-Hardware sichtbar machen
Ein physischer Switch kann Pakete mit außergewöhnlicher Geschwindigkeit weiterleiten und zugleich wenig über seine internen Tabellen, Grenzen und Fehler offenlegen. Die Arbeit von Jiří Pírko an switchdev und devlink gab Linux eine gemeinsame Sprache für diese verborgene Technik.…
IETF
Gleiche URN, unterschiedliche Dienstanfragen
Die Gleichheit eines Namens entscheidet nicht darüber, welche Anfrage ein Dienst erhält. RFC8141 trennt diese Aufgaben. Besonders deutlich wird das bei einer Ziel-URI, die bereits eine Query enthält: Der Resolver sollte seine Strategie erläutern, statt eine lokale Entscheidung…

IETF
SIP-Push-Kennungen wechseln – laufende Dialoge bleiben
Eine neue Kennung belegt ihre Ausgabe, nicht das Ende aller bisherigen Abhängigkeiten. RFC8599 macht daraus zwei gleichzeitige Pflichten: private Push-Referenzen regelmäßig erneuern und ältere Werte erhalten, solange laufende SIP-Dialoge sie benötigen.

IETF
Ein geschütztes CDN-Loop-Feld ist noch kein Beweis für den Weg
Kunden dürfen Dienste verbinden und Weiterleitungsziele bestimmen. Sie dürfen jedoch nicht das gemeinsame Signal löschen, mit dem andere Betreiber wiederkehrende Anfragen erkennen. CDN-Loop schützt diese Grenze, ohne aus empfangenen Einträgen einen authentisierten Wegnachweis zu…
IETF
Die CDNI-Karte wurde größer – und kein Client passte mehr hinein
Mehr angekündigte Adressbereiche bedeuten bei CDNI nicht automatisch mehr geeignete Anfragen. Entscheidend ist, ob Bedingungen gemeinsam gelten oder Alternativen darstellen – und ob die Karte die Zuständigkeiten ihrer Teilnehmer noch richtig abbildet.
IETF
Die Complete-Sammlung von CDNI ist kein Beleg für den Erfolg aller Aufträge
Ein Bericht kann abgeschlossen sein, obwohl das Ergebnis der beschriebenen Arbeit nicht bestätigt ist. CDNI hält diese Bedeutungen auseinander. Wer nach einem Purge neue Inhalte laden will, braucht die Voraussetzung seiner eigenen Entscheidung und nicht nur einen aufgeräumten…

IETF
Bei einer CDNI-Weiterleitung läuft die ursprüngliche Tokenfrist weiter
Ein neuer Auslieferungsweg kann eine neue Signatur, einen anderen Aussteller und eine andere URI erfordern. Er gewährt damit noch keine neue Zugriffsdauer. Das CDNI-Profil für URI Signing trennt die gewöhnliche Weiterleitung mit unverändertem Ablaufzeitpunkt von der ausdrücklich…
IETF
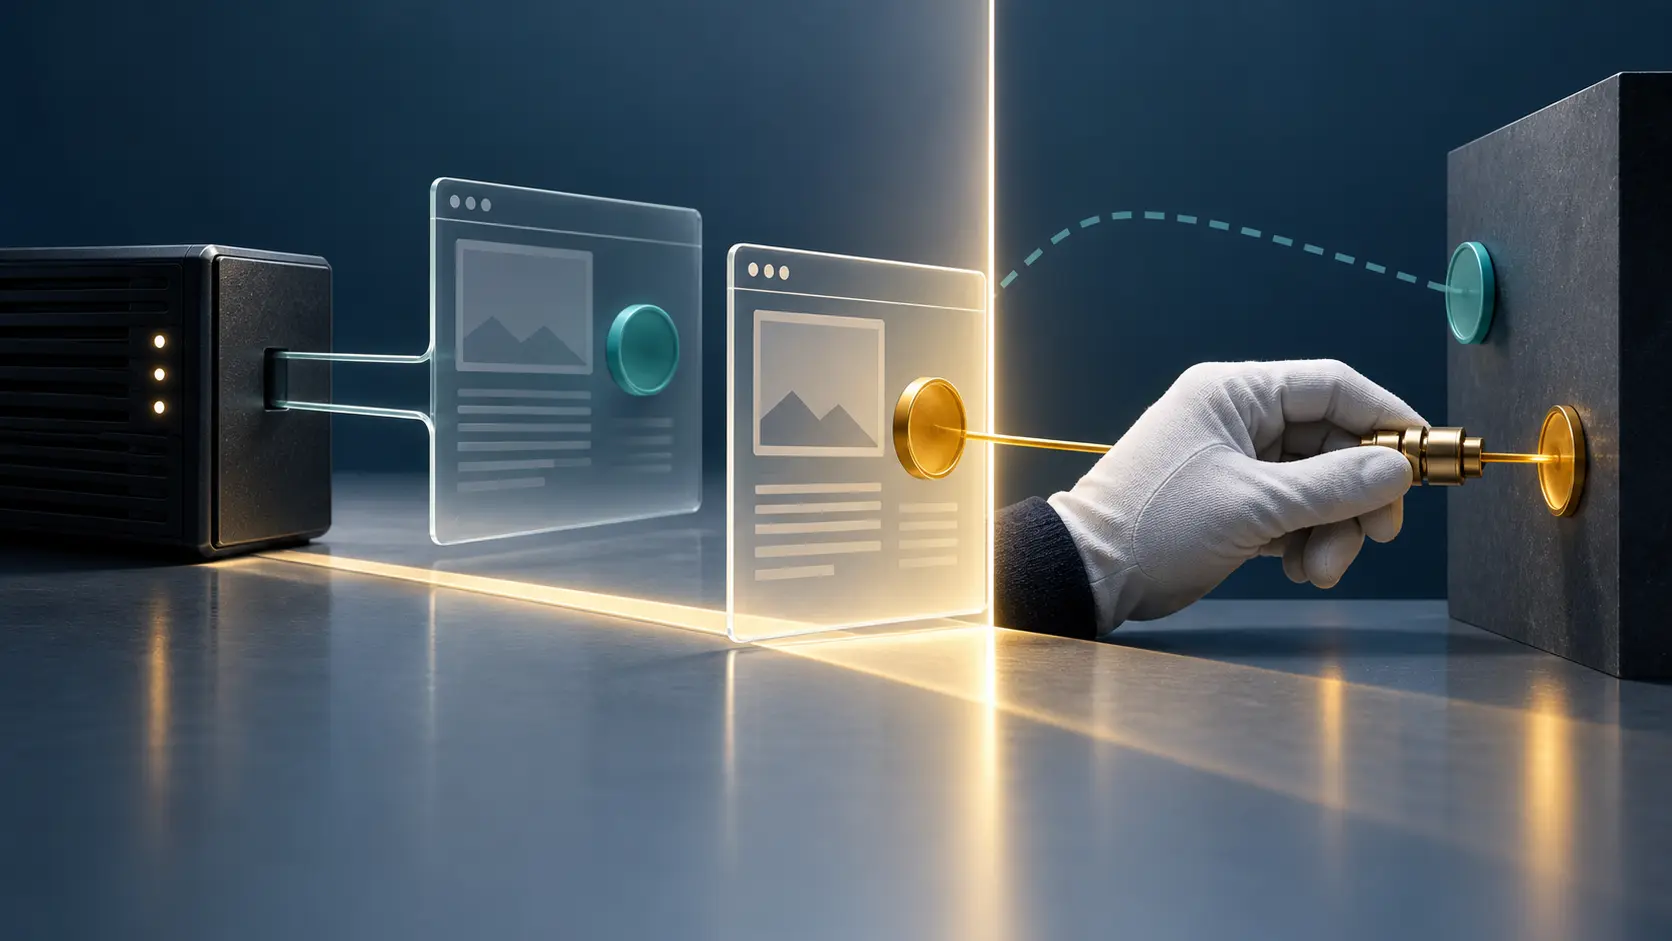
No-Vary-Search braucht eine Aktivierungsgrenze für clientseitige Entscheidungen
Zwei URLs können dieselbe Serverantwort rechtfertigen, ohne dieselbe Entscheidung des Lesers zu bedeuten. Wird eine vorgerenderte Seite für eine andere, gleichwertige Navigation aktiviert, muss die Anwendung ihren Zustand und ihre Handlungsziele an die endgültige URL binden. Der…
Cloud-Dienste-Trends in Nordamerika
C3 AIs Lieferanteneinsparung braucht eine Verpflichtungsbrücke
Eine geringere Ausgabe verändert nicht automatisch den Anspruch des Lieferanten. Bei C3 AI sind sowohl die laufenden Kosten bestimmter Vereinbarungen als auch die verbleibenden Kaufverpflichtungen gesunken. Für die Bewertung des Umbaus zählt jedoch, welche Vertragsbewegung…

IETF
Ein abgelaufener Idempotenzschlüssel erlaubt keine Wiederholung der Wirkung
Ein Server kann eine Anfrage vergessen, während ihre Folgen fortbestehen. Das Ende der Wiedererkennungsfrist ist eine Betriebsgrenze, keine neue Ermächtigung. Ein verspäteter Versuch braucht einen belegbaren Operationszustand oder eine ausdrücklich neue Absicht.
Globale Cloud-Dienste-Trends
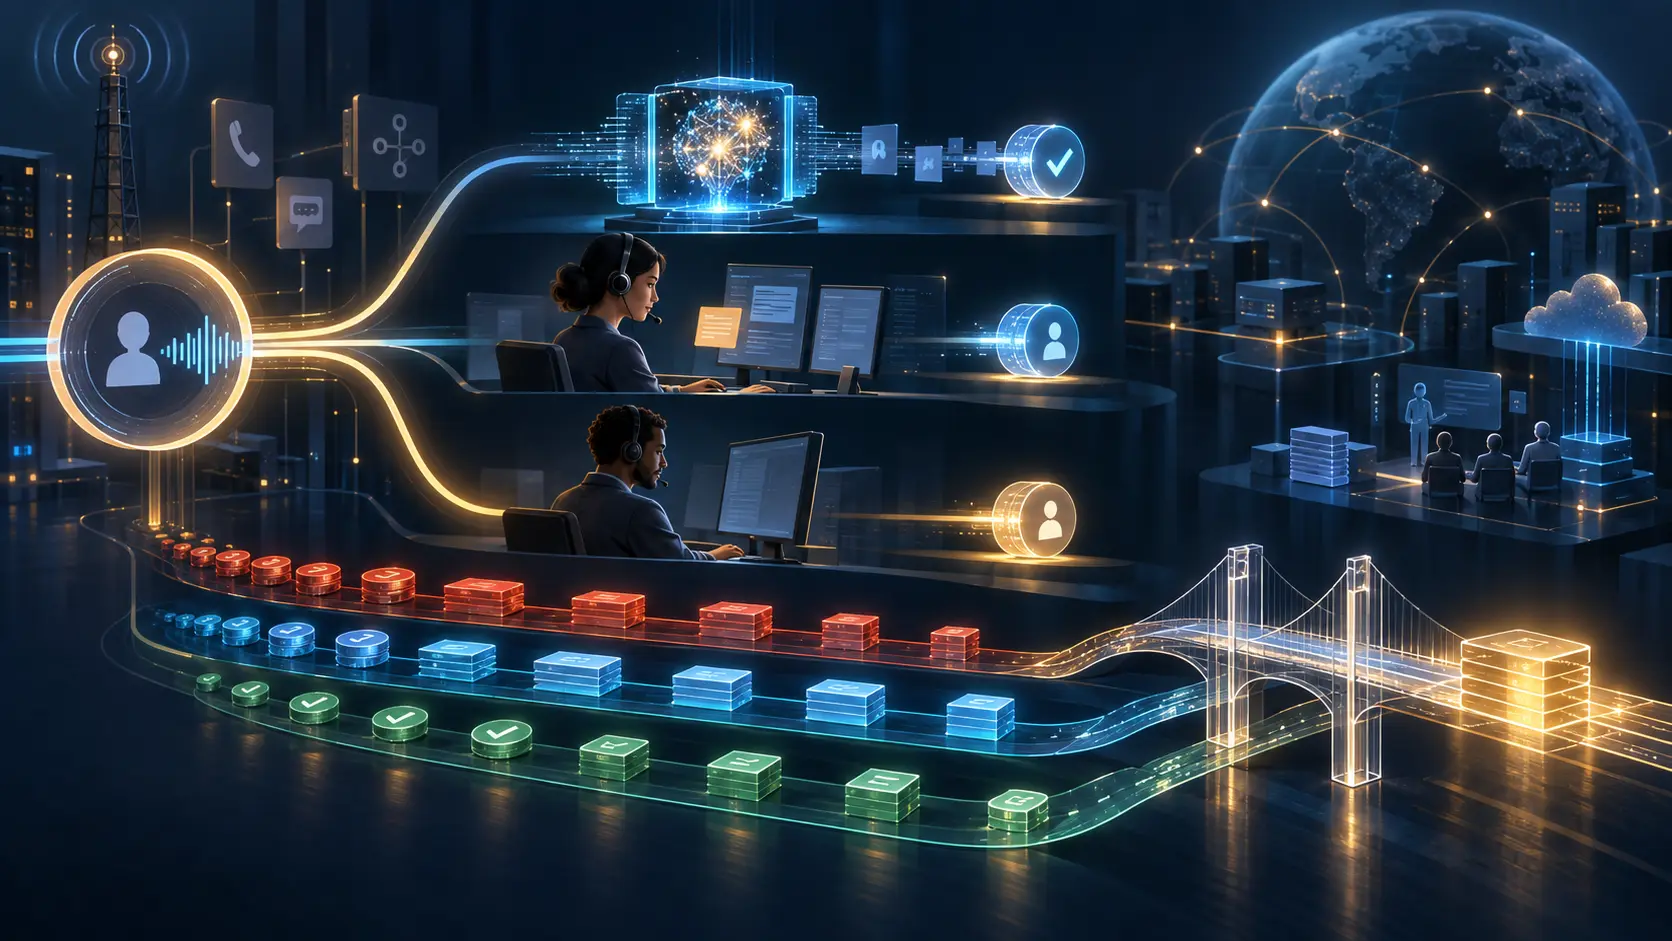
ibex meldet KI-Agenten im Betrieb, aber noch keine Stückrechnung
Zehn Inbetriebnahmen passen in eine Zeile. Eine belastbare Stückrechnung braucht dagegen jede einzelne Verzweigung: Hat der KI-Agent das Anliegen erledigt, nur Daten aufgenommen, einen Menschen unterstützt oder den Kontakt weitergereicht? ibex berichtet von mehr als zehn…

Globale Cloud-Dienste-Trends
ServiceNows 52% weniger Kosten gelten zunächst für Claude
Fertige MCP-Werkzeuge verlagern Fachlogik in die Plattform. Der veröffentlichte Test zeigt einen Vorteil auf der Client-Seite, aber keine entsprechende Ersparnis für den gesamten Geschäftsablauf.

Globale Cloud-Dienste-Trends
Adobes AI-first-ARR liegt über 650 Millionen Dollar – der Rückkauf bindet 88 Prozent des operativen Cashflows
Zwei Maschinen arbeiten bei Adobe mit sehr unterschiedlicher Größe. Das AI-first-ARR wächst um mehr als 150 Prozent, liegt mit über 650 Millionen Dollar aber erst knapp oberhalb von 2,36 Prozent des gesamten ARR. Die Aktienrückkäufe sind längst kein junges Experiment: Im dritten…

Globale Cloud-Dienste-Trends
Autodesks 1-Milliarden-Dollar-Anleihen tilgen den Kredit, nicht 994 Millionen Commercial Paper
Autodesk verlängert mit der September-Emission nur einen Teil der MaintainX-Finanzierung. Die neuen Anleihen über insgesamt eine Milliarde Dollar haben einen präzisen Verwendungszweck: Ein gleich hoher Term Loan wird vollständig zurückgezahlt. Dagegen bleibt Commercial Paper mit…