
Thema
DNS-Delegationsmacht
Innerhalb der Facette Thema verbindet die Themenanalyse DNS-Delegationsmacht Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Berichte
Die K-root-Erneuerung des RIPE NCC braucht drei Abnahmeprotokolle, keinen Sammelstatus
Das RIPE NCC ersetzt an drei K-root-Kernstandorten Hardware, deren Lebenszyklus beendet ist. Die globale Verfügbarkeit des Dienstes beantwortet jedoch nicht die entscheidende Projektfrage: Wurde der Wechsel in Amsterdam, London und Tokio jeweils für sich abgeschlossen, beobachtet…
Globale institutionelle Trends
ISC zwischen Betrieb und Autorität: Welche Kontrollen seine praktische Macht begrenzen
ISC betreibt zentrale DNS-Infrastruktur und entwickelt Software, auf die Betreiber für Namensauflösung und Adressvergabe zurückgreifen. Doch sichtbare technische Verantwortung ist nicht dasselbe wie eine nachgewiesene allgemeine Rechts- oder Weisungsbefugnis. Entscheidend ist…

IETF
Ein `_for-sale`-Eintrag signalisiert ein Angebot, nicht die Verfügungsbefugnis
Ein maschinenlesbarer Hinweis im DNS kann eine Verhandlung über einen Domainnamen eröffnen. Er beantwortet jedoch weder, wer den Inhaber wirksam verpflichten darf, noch ob der genannte Wert aktuell ist oder ein Transfer zustande kommt. RFC 10023 standardisiert das Auffinden eines…

IETF
Wenn Standards zu Infrastruktur werden: Wer hält die Internetkontinuität?
IETF-Standards betreiben keine Netze. Sie legen jedoch die Zustandsmaschinen, Sicherheitsabhängigkeiten und Wiederherstellungsmechanismen fest, auf denen Netzbetreiber, Implementierer und Messsysteme ihre Kontinuitätsentscheidungen aufbauen.

IETF
DNSOP nahm das Multi-Algorithmus-Problem an, nicht das Label „UNIVERSAL“
Die DNSOP-Vorsitzenden haben am 1. September keinen technischen Schlussstrich gezogen. Sie stellten klare Unterstützung für die Annahme des Dokuments fest und hielten zugleich fest, dass die Komplexität des Mechanismus weiterbearbeitet werden müsse. Damit erhielt das Problem ein…
Berichte
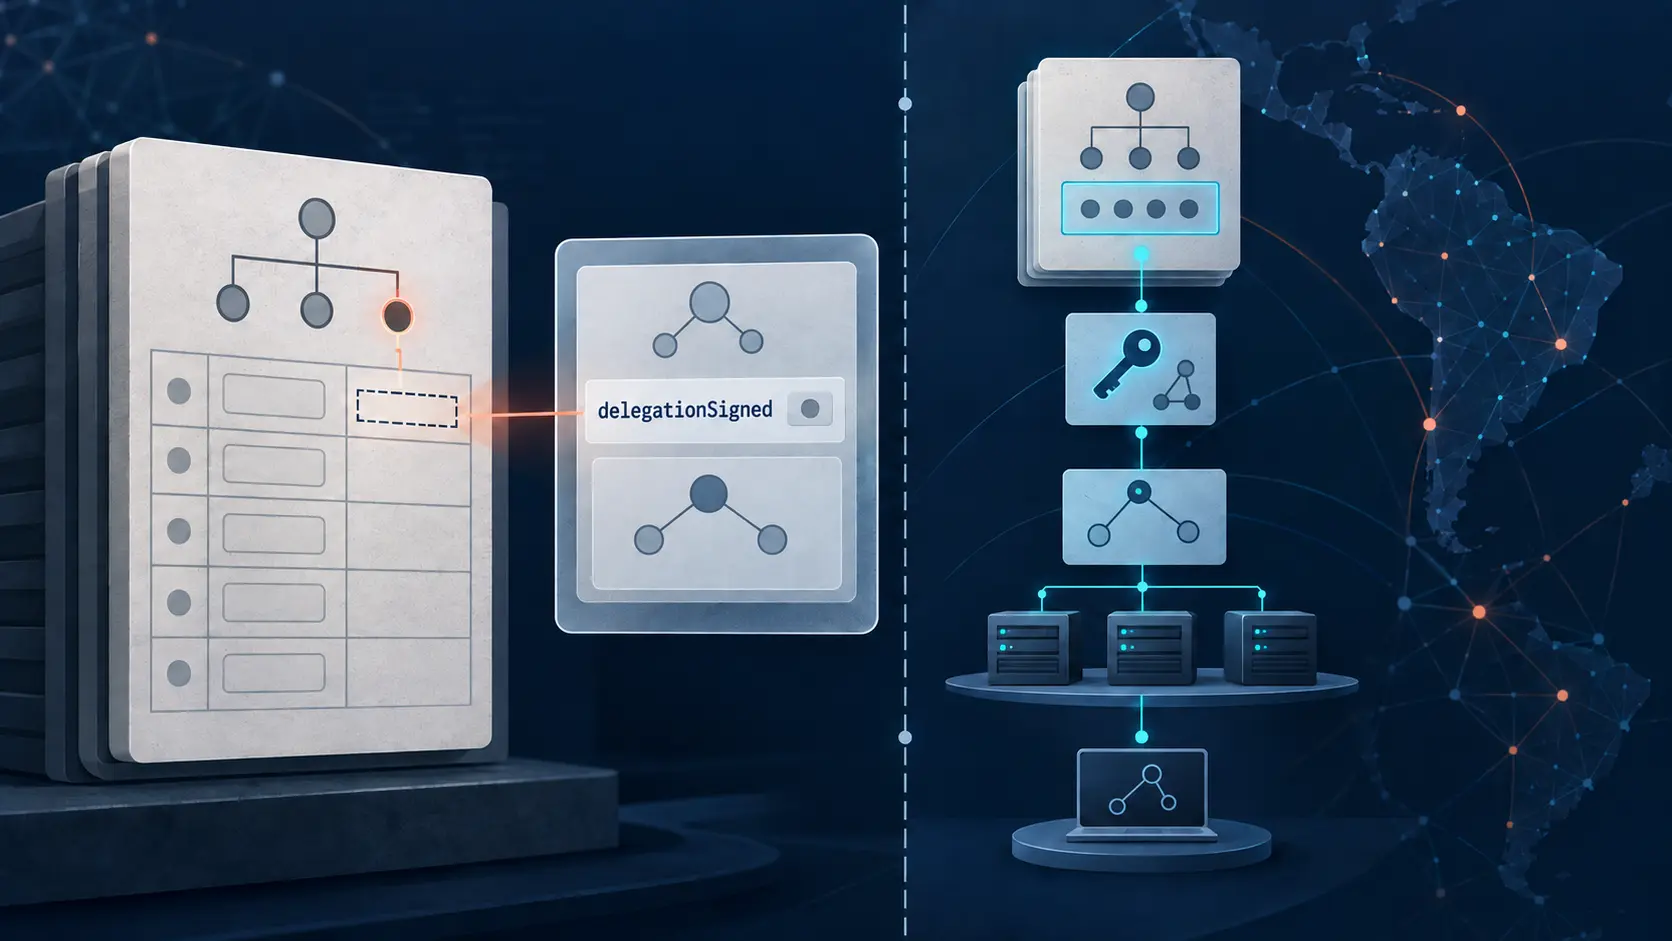
LACNIC RDAP: delegationSigned erfasst DS im Parent, nicht die DNSSEC-Validierung
Ein boolescher Wert in einer Registry-Antwort kann wie ein Urteil über die Sicherheit einer DNS-Kette wirken. Das Feld `delegationSigned` im RDAP von LACNIC beantwortet eine engere Frage: Meldet die Registrierungsansicht DS-Einträge im Parent? Es führt keinen Resolver aus, prüft…

IETF
Ein gemeinsamer Nameserver belegt Kontinuität, nicht Delegationskontrolle
Eine Delegation wechselt den Betreiber. Drei neue Nameserver erscheinen, einer aus der alten Gruppe bleibt. Ein Resolver kann diesen Schnittpunkt als Kontinuität behandeln. Der Schnittpunkt verrät jedoch nicht, wer den Restpfad genehmigt hat, ob der alte Betreiber ihn noch…

IETF
Ein DNSSEC-Probelauf testet eine Resolver-Kohorte, nicht das Internet
Eine signierte Zone kann die Validierung nicht bestehen und dem gewöhnlichen Nutzer trotzdem eine Antwort liefern. Genau diesen Widerspruch erzeugt der DNSSEC-Probelauf absichtlich: Ein Fehler wird zunächst beobachtet, noch nicht durchgesetzt. Sichtbar werden allerdings nur…
IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Eine erfolgreiche EPP-Servervalidierung ist ein datiertes Richtlinienurteil, kein Gesundheitszeugnis
Eine grüne Anzeige kann länger leben als die Beobachtung, die sie erzeugte. Der Entwurf transportiert den Befund; zeitlos macht er ihn nicht.

Fallakte
Die EPP-Gruppe derselben Entität macht eine externe Richtlinie zur atomaren Grenze
Im Auftrag steht ein Domainname, doch seine Wirkung kann eine nicht aufzählbare Familie erfassen. Die Nachricht ist sichtbar; die Grenzregel liegt außerhalb des Protokolls.

IETF
Ein CA-Name verlangt eine konsistente Auslegung
Zwei Ausgabesysteme können zur selben Organisation gehören und trotzdem unterschiedliche Konten, Protokolle und Prüfverfahren verwenden. Sobald beide unter demselben CA-Identifikationsdomainnamen in CAA auftreten, wird diese Vielfalt zu einer Kompatibilitätsfrage. RFC 8657…

Fallakte
Eine DNS-Filtermeldung ist eine Kette aus drei Entscheidungen, keine einzelne Erklärung
Ein Link, der die Filterung eines Namens erklären soll, wirkt wie unmittelbare Transparenz. Bevor er den Nutzer erreicht, hat jedoch der Resolver ausgewählt, die Anwendung bewertet und der Nutzer über einen zusätzlichen, möglicherweise sensiblen Abruf entschieden.

Fallakte
Wer darf die nächste interne Zone anlegen?
Eine öffentliche DNS-Zone kann eine interne Namensauflösung bestätigen, ohne das interne Namensverzeichnis offenzulegen. RFC 9704 macht daraus eine präzise technische Vereinbarung. Wie weit diese Vereinbarung reicht, entscheidet aber darüber, welche Änderungen später noch eine…
Geschichte
Die Elternzone nannte den Server. Der Server hatte keine Zone: RFC 1912 und lame Delegation
Ein Nameserver ist nicht entweder „da“ oder „weg“. Er kann in einer Delegation stehen, im Netz erreichbar sein und für andere Zonen einwandfrei antworten — und trotzdem genau die Zone nicht kennen, für die ihn die Elternzone nennt. RFC 1912 gab diesem Zwischenzustand einen Namen.…

IETF
Löschen ist der Härtetest, wenn DNSOPs Integrationsentwurf das Last-Call-Ende erreicht
Eine Domain lässt sich in wenigen Minuten mit einem Konto oder Dienst verknüpfen. Ob diese Verbindung auch zuverlässig endet, zeigt sich womöglich erst Jahre später — nach dem Löschen eines Eintrags, dem Ablauf des Namens oder einem Inhaberwechsel. Zum vorgesehenen Ende des DNSOP…

IETF
Sara Dickinson und das Resolver-Versprechen, das Verschlüsselung nicht belegen kann
Ein verschlüsselter DNS-Kanal schließt Beobachter auf dem Weg aus. Am Ende des Kanals steht jedoch ein Resolver, der die Frage lesen muss. RFC 8932, an dem Sara Dickinson mitgewirkt hat, lenkt den Blick auf diesen Moment: Welche Daten werden gespeichert, zusammengeführt…
Globale Trends bei regionalen ISPs
Eine DNS-NOTIFY-Bestätigung beweist nicht, dass die neue Zone ausgeliefert wird
Der Primary erhöht die SOA-Seriennummer und sendet DNS NOTIFY. Die Secondaries antworten, die Wiederholungswarteschlange leert sich. Trotzdem liefert eine autoritative Adresse noch den alten Resource Record. Die Bestätigung war korrekt; nur die daraus abgeleitete Abschlussaussage…