
Thema
DNS-Delegationsmacht
Innerhalb der Facette Thema verbindet die Themenanalyse DNS-Delegationsmacht Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

ICANN
Anne-Marie Eklund Löwinder und der Schlüssel, der die Root nicht signieren konnte
Anne-Marie Eklund Löwinders physischer Schlüssel öffnete ein Schließfach mit Zeremonie-Zugangsmitteln. Gerade weil er weder der Root-KSK war noch allein eine Signatur ermöglichte, macht er sichtbar, wie institutionelles Vertrauen entsteht: durch geteilte Zuständigkeit statt durch…
Globale Cloud-Dienste
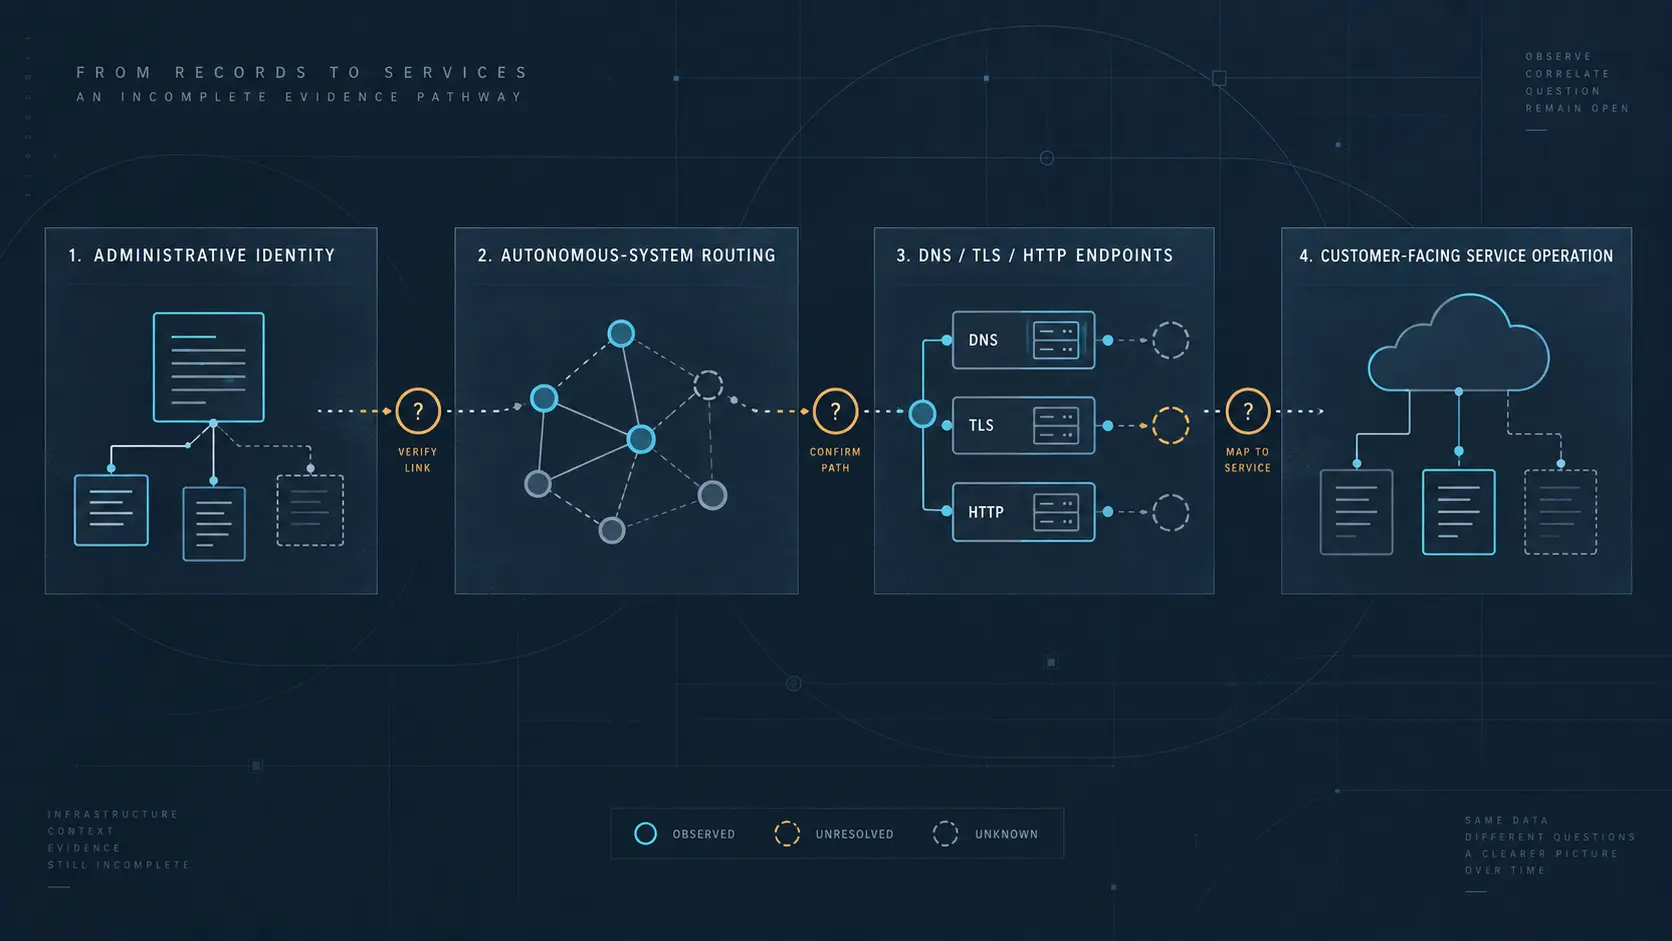
almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb
Die Analyse-Zusammenfassung zu almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
ICANN
ICANNs mehrschichtige Macht: Verträge, Betrieb und die Grenzen der Abhilfe
ICANNs Einfluss auf Betreiber und andere Teilnehmer des Identifikatorensystems stammt nicht aus einer einzigen Quelle. Unternehmenszweck und Bylaws definieren die Institution; Registry- und Registrar-Verträge übersetzen diese Ordnung in operative Pflichten; Durchsetzungs- und…

Globale Cloud-Dienste
Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt
Die Analyse-Zusammenfassung zu Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale Cloud-Dienste
AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist
Die Analyse-Zusammenfassung zu AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Berichte
Das AuthDNS-Verzeichnis des RIPE NCC zählt 43 Knoten, aber nicht ihre Reichweite in Zugangsnetzen
Der Plan des RIPE NCC beschreibt kein Wettrennen um weitere Punkte auf einer Karte. AuthDNS soll in großen Zugangsnetzen, bei deren Peering-Partnern oder an geeigneten IXP-Ports näher an bislang schwach erreichte Nutzergruppen rücken. Das öffentliche Verzeichnis belegt 43…

Cloud-Dienste in Europa und im Nahen Osten
Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen
Die Analyse-Zusammenfassung zu Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
Wie ICANN aus begrenztem Mandat vertraglich durchsetzbare Kontrolle macht
ICANN ist kein allgemeiner Internetregulator. Seine praktische Wirkung entsteht aus dem Zusammenspiel von Mandat, gemeinschaftlich entwickelten Regeln, Verträgen mit Registries und Registraren sowie den Verfahren, mit denen Entscheidungen angefochten werden können.

ICANN
Wie die .COM-Erneuerung von ICANN zur geltenden Vertragsordnung wurde
Die Erneuerung des .COM-Registry-Vertrags zeigt, wie Internet-Governance tatsächlich funktioniert: nicht als einzelner hoheitlicher Befehl, sondern als Kette aus öffentlicher Beteiligung, institutioneller Entscheidung, delegierter Umsetzung und vertraglicher Wirkung. Die…

ICANN
ICANNs Autoritätskette: Von Satzungsmandat zu Vertrag, Compliance und Rechtsbehelf
ICANN steuert das Domainnamensystem nicht durch eine einzige öffentliche Aufsichtsgewalt. Seine praktische Autorität entsteht aus einer Kette: Die Satzung definiert Auftrag, Organe und Rechenschaft; Registry- und Registrar-Verträge übersetzen diese Architektur in Pflichten…
ICANN
ICANNs Autorität: Wer kann welche Internetentscheidung tatsächlich durchsetzen?
ICANN besitzt keine einheitliche Quelle öffentlicher Macht. Seine praktische Reichweite entsteht aus einer Kette von Satzungszweck, Regelsetzung, Verträgen, technischen Betriebsvereinbarungen und getrennten Prüfungs- und Abhilfewegen. Entscheidend ist deshalb nicht nur, was ICANN…

IETF
Shumon Huque und der Erweiterungs-Pin, der Belege versprach, nicht DANE für immer
Ein Sicherheitsversprechen kann fortbestehen, obwohl sich die richtige Antwort ändert. RFC 9102 bindet einen TLS-Dienst für eine bestimmte Zeit an die Lieferung prüfbarer DNSSEC-Belege. Der Dienst muss aber nicht denselben TLSA-Eintrag bewahren: Eine authentisierte Nichtexistenz…

ICANN
ICANNs Autoritätskette: Von institutionellen Regeln zu Verträgen, Betrieb und begrenzten Rechtsbehelfen
ICANN steuert das Domainnamensystem nicht als allgemeine staatliche Regulierungsbehörde. Seine praktische Reichweite entsteht vielmehr aus einer Kette unterschiedlicher Instrumente: Bylaws definieren Auftrag und Verfahren, Vereinbarungen ordnen operative Verantwortlichkeiten zu…

IETF
Der Dienst antwortete. Der Onion-Schlüssel noch nicht: RFC 9799
Bei `.onion` liegen drei Kontrollflächen übereinander: das ACME-Konto steuert das Protokoll, der Onion-Identitätsschlüssel begründet den Namen, und der Zertifikatsschlüssel endet im ausgestellten Zertifikat. RFC 9799 verhindert, dass ein erfolgreiches Signal auf einer Fläche als…

Globale Cloud-Dienste
AlmazCloud und AS210328: Was öffentlich belegbar ist – und was nicht
Die Analyse-Zusammenfassung zu AlmazCloud und AS210328: Was öffentlich belegbar ist – und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Paul Mockapetris und das Autoritätsbit, das nicht für die ganze Antwort galt
Eine DNS-Antwort kann für den ersten Namen autoritativ sein, ein Aliasziel aus dem Cache liefern und hilfreiche Adressen beifügen. Das AA-Bit ist dabei korrekt; erst die Datenbank macht einen Fehler, wenn sie das gesamte Paket „autoritativ“ nennt.
IETF
DNS-Typen 69 und 70 delegieren Bedeutung, nennen aber keine Registerversion
Ein DNSSEC-Validator kann Grün melden, während für das Archiv noch eine entscheidende Angabe fehlt. Bei den neuen Ressourcentypen für UNECE- und ISO-Codes liegen Typvergabe und Bedeutungsvergabe bewusst in verschiedenen Händen. Wer später erklären muss, weshalb ein bestimmter…
Institutionen in Europa und im Nahen Osten
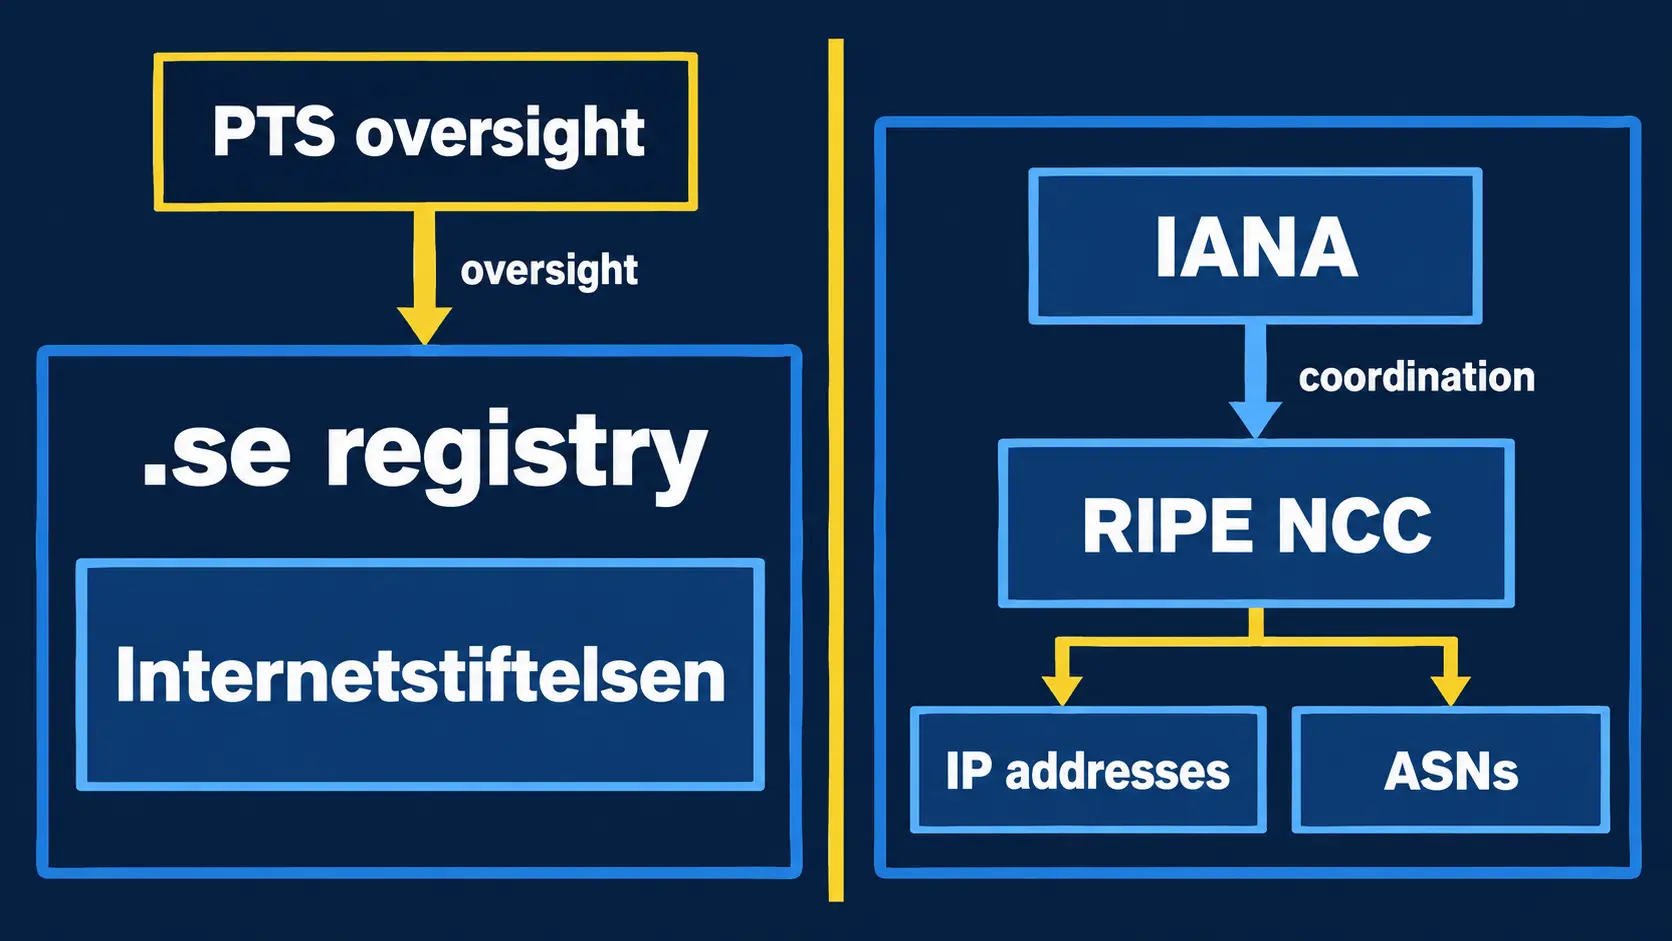
Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System
Die Analyse-Zusammenfassung zu Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…

Berichte
AFRINIC nennt sein NS2-Dashboard „Echtzeit“. Alle zwölf verknüpften Messungen sind gestoppte Einmaltests
Eine Website kann soeben neu geladen worden sein und trotzdem nur eine Monate alte Beobachtung zeigen. Genau diese Unterscheidung verwischt das öffentliche NS2-Dashboard von AFRINIC: Es verspricht Anycast-Überwachung in „Echtzeit“, doch jede eingebundene RIPE-Atlas-Messung ist…

Berichte
Ein DNS-Reserveplan ist kein zweiter Resolver
Ein am 9. September im APNIC Blog veröffentlichter Erfahrungsbericht macht aus einer häuslichen Störung eine klare Betriebsregel: Erst ein laufender, an die Clients verteilter, unter Ausfall geprüfter und rücksetzbarer Ersatzpfad schafft Resilienz.