
Thema
Digitale Identität und Nachweise
Innerhalb der Facette Thema verbindet die Themenanalyse Digitale Identität und Nachweise Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
DoubleClick speicherte Ihr Nein als Cookie. Die Cookie-Sperre konnte es löschen.
Wer DoubleClicks Datensammlung verlassen wollte, erhielt ein Opt-out-Cookie. Bei manchen Browsern löschte die allgemeine Cookie-Sperre auch genau dieses Zeichen. Wurden Cookies später wieder zugelassen, musste der Nutzer erneut widersprechen. Die amerikanische Federal Trade…
IETF
Der Auftrag gilt noch. Der Agent steht mit abgelaufenem Ausweis am Tor.
Zwischen der Prüfung einer Vollmacht und der Freigabe einer Aktion können Minuten vergehen. Ein am 1. November überarbeiteter Internet-Draft zwingt die empfangende Stelle, in dieser Lücke auch auf die Identität der ausführenden Agenteninstanz zu schauen. Eine gültige Anweisung…
IETF
Zertifikat abgewiesen, Wurzel vertraut: TLS zieht die Grenze beim zweiten Versuch
Der Server hat noch einen Vorschlag. Der Client hat schon Nein gesagt: Das Zertifikat ist abgelaufen, widerrufen oder trägt den falschen Namen. Ein neuer TLS-Entwurf hält dieses Nein auch beim Wiederverbinden fest.
Geschichte
Der Browser zählte den Port und ignorierte den Pfad
Für Webseiten brauchte der Browser eine Grenze gemeinsamer Rechte. RFC 6454 zog sie um Schema, Host und Port; der Pfad blieb innerhalb derselben Sicherheitszone.
IETF
Der Subdomain-Schlüssel beglaubigt plötzlich den Absender der Mutter
Der neue DKIM2-Entwurf gibt der Hauptdomain ein DNS-Schloss gegen ihre eigenen Subdomains. Ohne gesetzte Sperre darf die Signatur einer Tochter nach dem Entwurf den sichtbaren From-Namen der Mutter authentisch machen.
Geschichte
Der Name reiste; die Domain behielt das Adressbuch
WebFinger ließ Programme hinter einem vertrauten Kontonamen einen brauchbaren Link finden. Die Domain im Namen gab die Zuordnung weiterhin selbst aus.
IETF
Ein Präfix bestellt den ganzen Ast. Das Token zahlt nur für einen Zweig
Der neue MoQ-Entwurf zu Privacy Pass zieht eine Grenze um weit gefasste Medienabonnements. Deckt das Token nur einen Teil, muss der Relay die spätere Ausgabe entsprechend begrenzen.
Institutionelle Trends in Europa und dem Nahen Osten
Finnland nennt den Absender „Spam“. Der Tisch kann trotzdem reserviert sein.
Seit dem 2. November greifen bei geschäftlichen Nachrichten strengere Prüfungen der Absenderkennung. Fehlt die Bestätigung für einen Namen, darf am Ende „Roskaposti“ auf dem Display stehen – auch bei einer echten Nachricht.
IETF
Zwei Registerzeilen verschwinden. Der Parser erbt die Arbeit
Ein neuer LAKE-Entwurf packt Auslöser und Nachweise der EDHOC-Fernattestierung unter dieselben Kennungen. Aus vier beantragten Registereinträgen werden zwei; Bedeutung entsteht jetzt aus Kennung, Wert und Stelle im Nachrichtenaustausch.
Globale Cloud-Dienste-Trends
Twilios Betrugsversprechen endet an einem Schalter namens Safe List
Wenn Fraud Guard betrügerische SMS passieren lässt, stellt Twilio unter Bedingungen eine Gutschrift in Aussicht. Wer den Schutzmodus ändert, Ausnahmen für betroffene Nummern setzt oder die Frist verstreichen lässt, verändert die Ausgangslage. Der Schalter für weniger Fehlalarme…
Institutionelle Trends in Europa und dem Nahen Osten
Eine App, drei Altersfreigaben: Ofcom findet Streit am Eingang
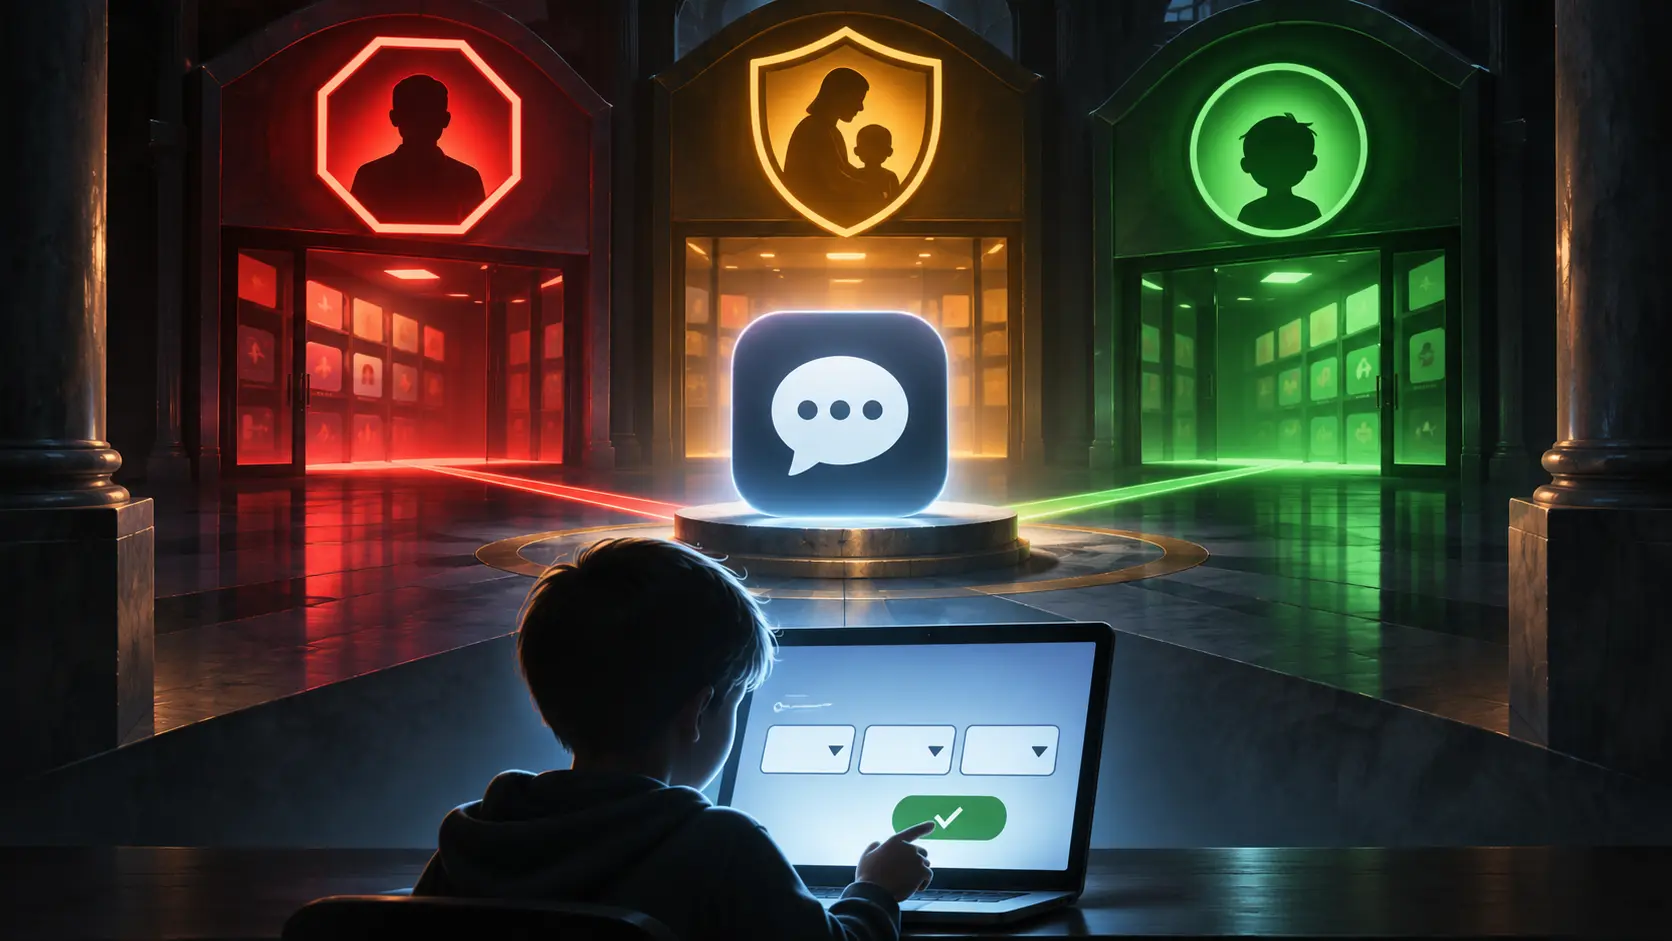
Dieselbe App gilt je nach Store als 13+, als Fall für elterliche Begleitung oder als geeignet ab drei Jahren. Auch die Sperre beim Download hängt laut Ofcom meist an einer Zahl, die Nutzer selbst bei der Anmeldung eintragen.
IETF
Der Server bringt das Zugriffsticket. Wer darf die Spur lesen?
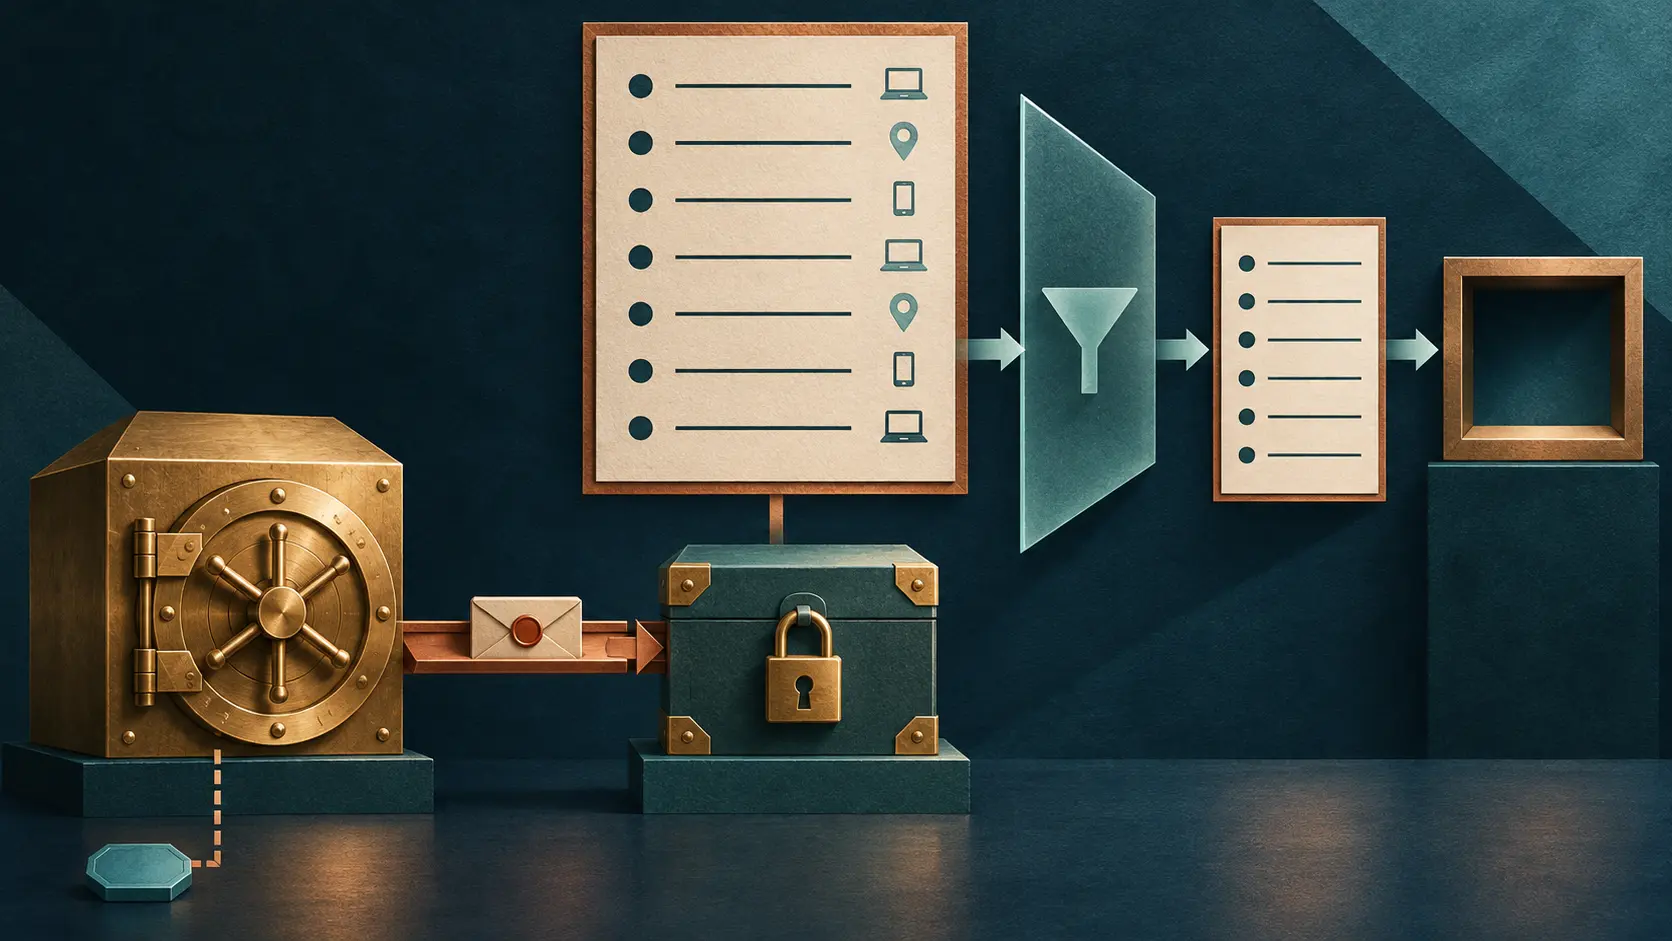
Der ACE-Entwurf lässt den Autorisierungsserver das Token direkt beim Ziel hinterlegen. Die Fassung vom 2. November ergänzt ein Kapitel über Protokolle: Für die Fehlersuche wertvoll, für die Geräteprivatsphäre heikel.
IETF
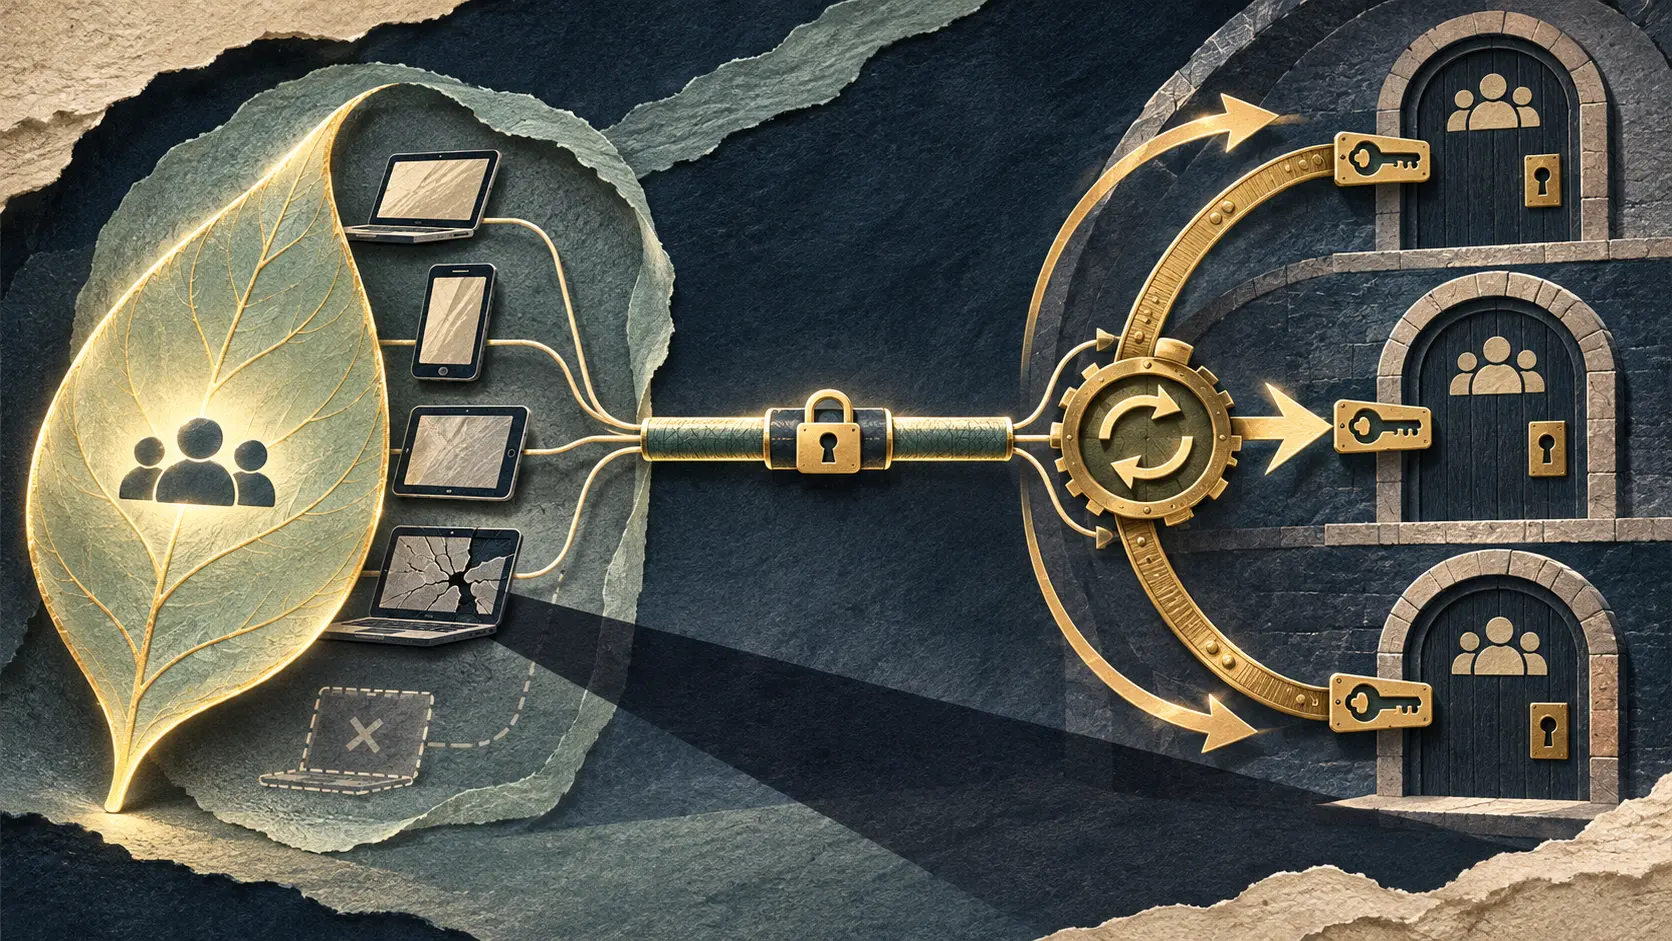
Ein MLS-Platz für mehrere Geräte – und ein Schlüsselrisiko für alle
Der Entwurf zu virtuellen MLS-Clients verkleinert Gruppen und verdeckt einzelne Geräte. Die überarbeitete Fassung zeigt, was bei einem Ausschluss fällig wird: neue Schlüssel in jedem betroffenen Gruppenraum.
IETF
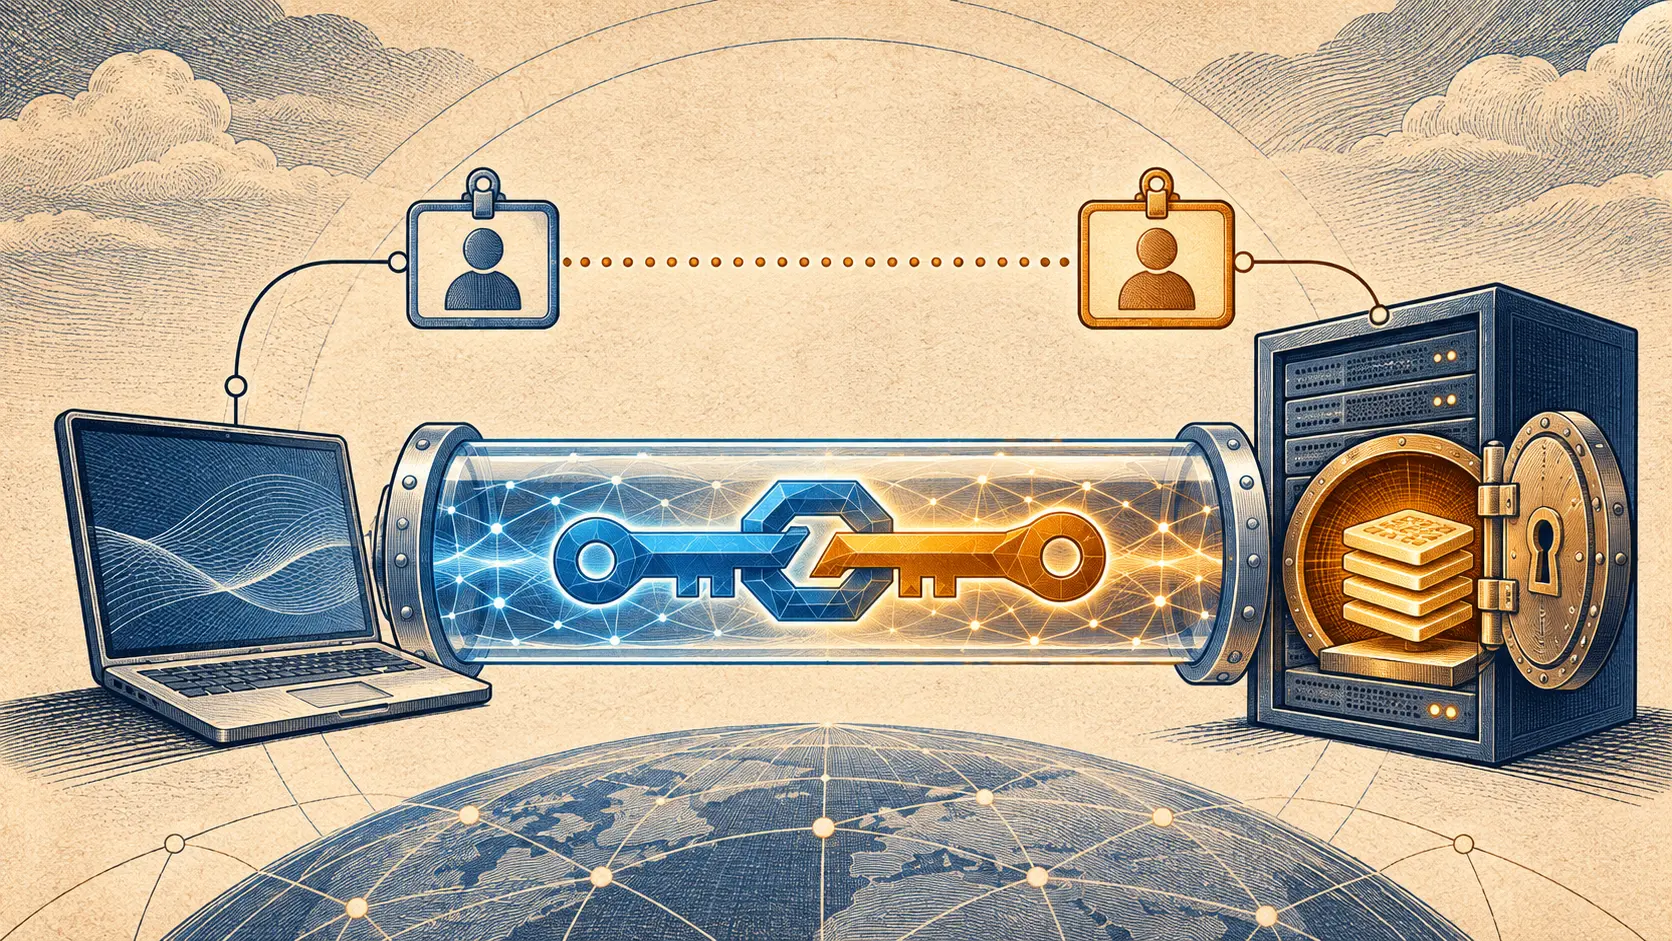
Das Passwort wird quantenfest. Der Name steht noch an der Tür.
Ein neuer experimenteller EAP-Entwurf will aufgezeichnete Passwort-Anmeldungen gegen künftige Quantenangriffe absichern. Im unverschlüsselten Start sind die Beteiligten weiterhin erkennbar. Und auf dem Server bleibt Material zurück, dessen Verlust eine eigene Krise auslöst.
Geschichte
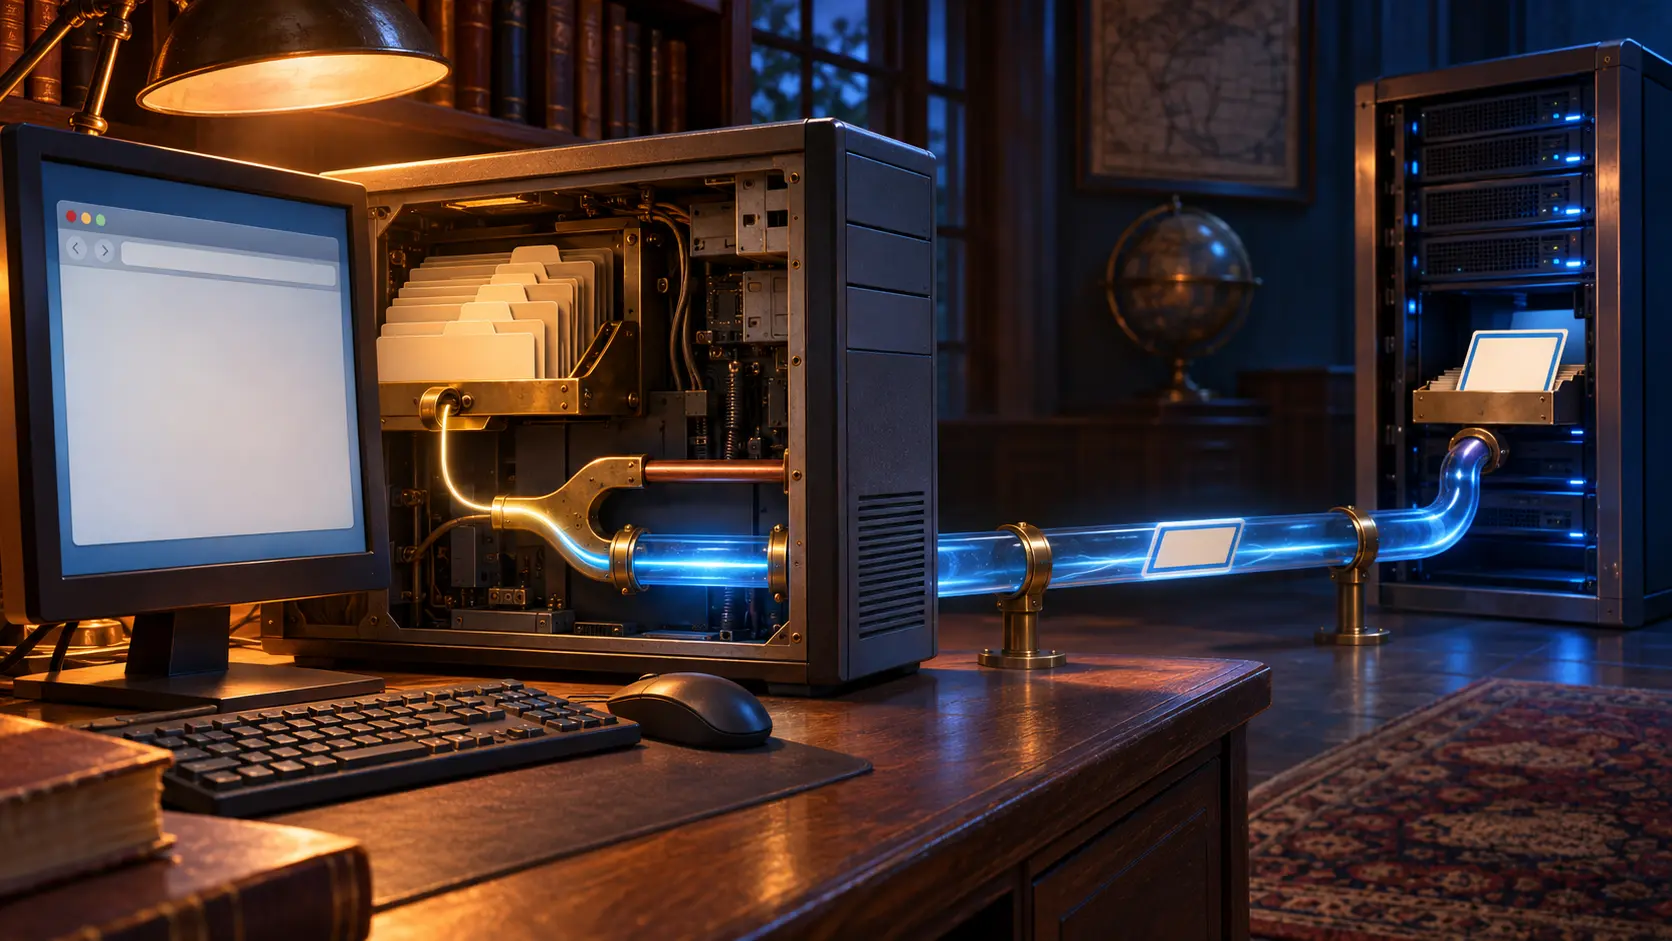
HSTS schützte den nächsten Besuch. Chromium übernahm den ersten.
Eine Website konnte dem Browser HTTPS für alle künftigen Besuche vorschreiben. Doch die Anweisung stand in ihrer Antwort. Beim ersten HTTP-Aufruf konnte die Verbindung schon angegriffen werden, bevor die Regel eintraf. Eine mitgelieferte Browserliste zog die Entscheidung vor.
IETF
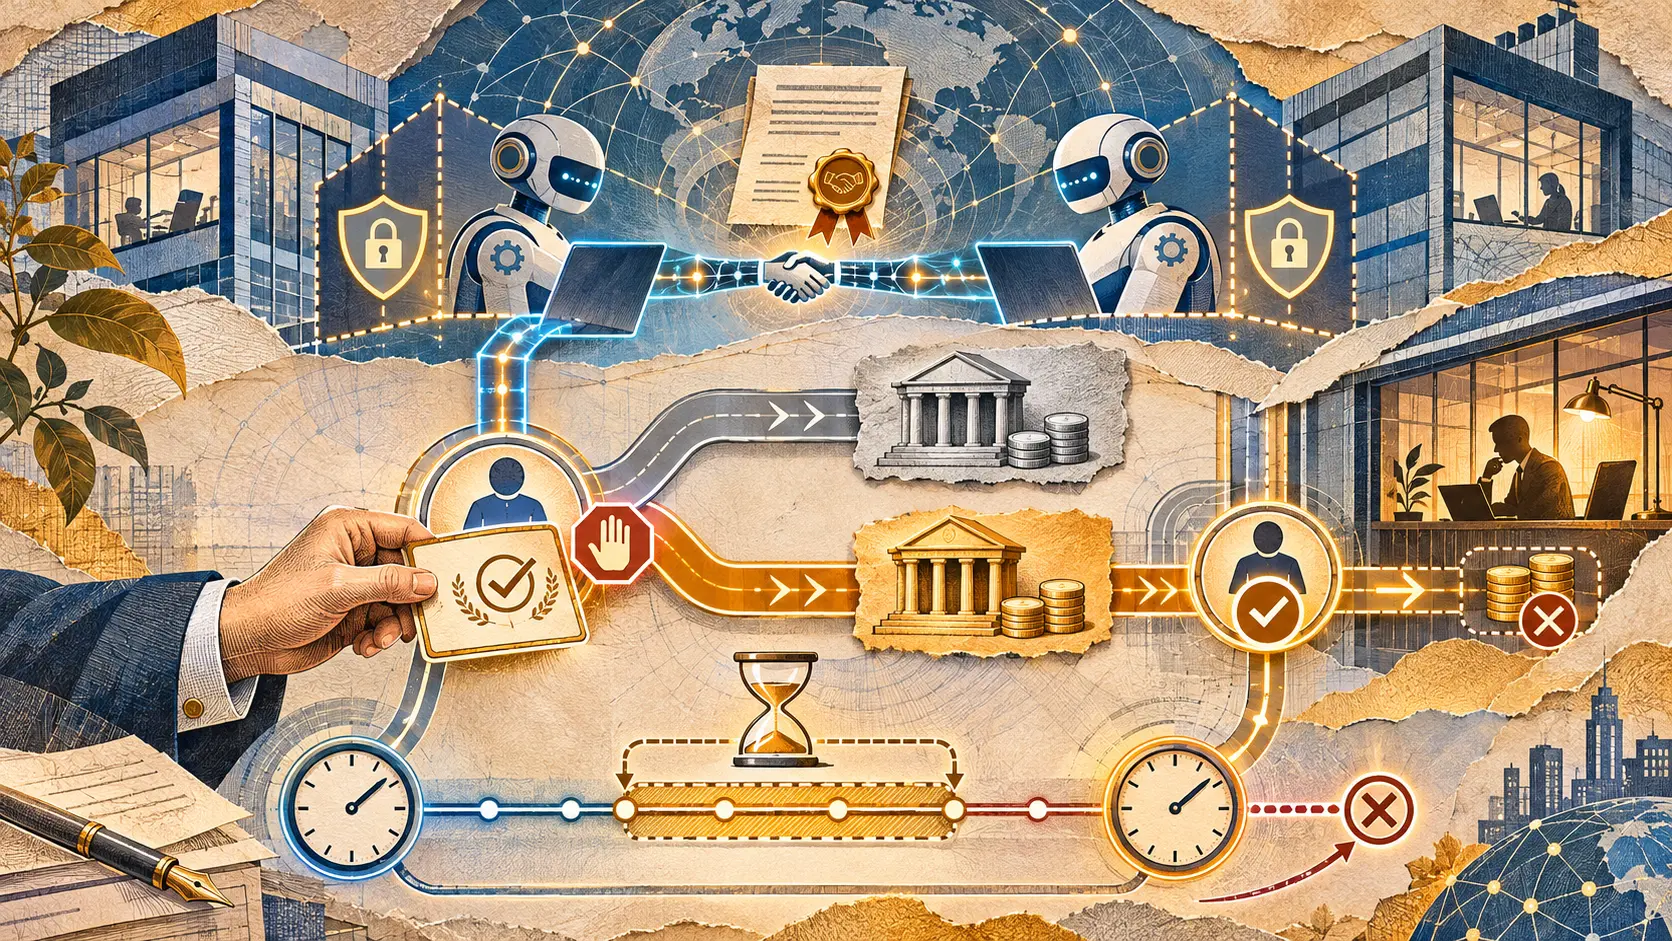
Der Agent verhandelt. Die neue Bankverbindung braucht Menschen.
Zwei Unternehmen können ihre Zugangsbedingungen von Software aushandeln lassen. Der Entwurf Selo zieht eine scharfe Linie, sobald der Lieferant eine andere Kontoverbindung für die nächste Zahlung eintragen will.
Fallakte
Der Agent besitzt den Schlüssel. Ein anderer Aussteller kann das nächste Glied signieren.
Eine Delegationskette kann Berechtigungen bei jedem Schritt verkleinern und trotzdem die wichtigste Frage offenlassen: Wer darf den Schritt überhaupt auslösen? Ein unabhängiger Bericht vom 2. November vergleicht zwei Entwürfe für KI-Agenten. Die entscheidende Abzweigung liegt bei…
Fallakte
Agent gesperrt, Schlüssel noch im Cache: Wer zieht den Stecker?
Der Identitätsanbieter sperrt einen Agenten. Sein öffentliches Profil schrumpft auf einen knappen Status. Beim Empfänger liegt aber womöglich noch der alte Signaturschlüssel. Ein am 31. Oktober überarbeiteter individueller IETF-Entwurf gibt dem Anbieter dafür eine präzise…
Geschichte
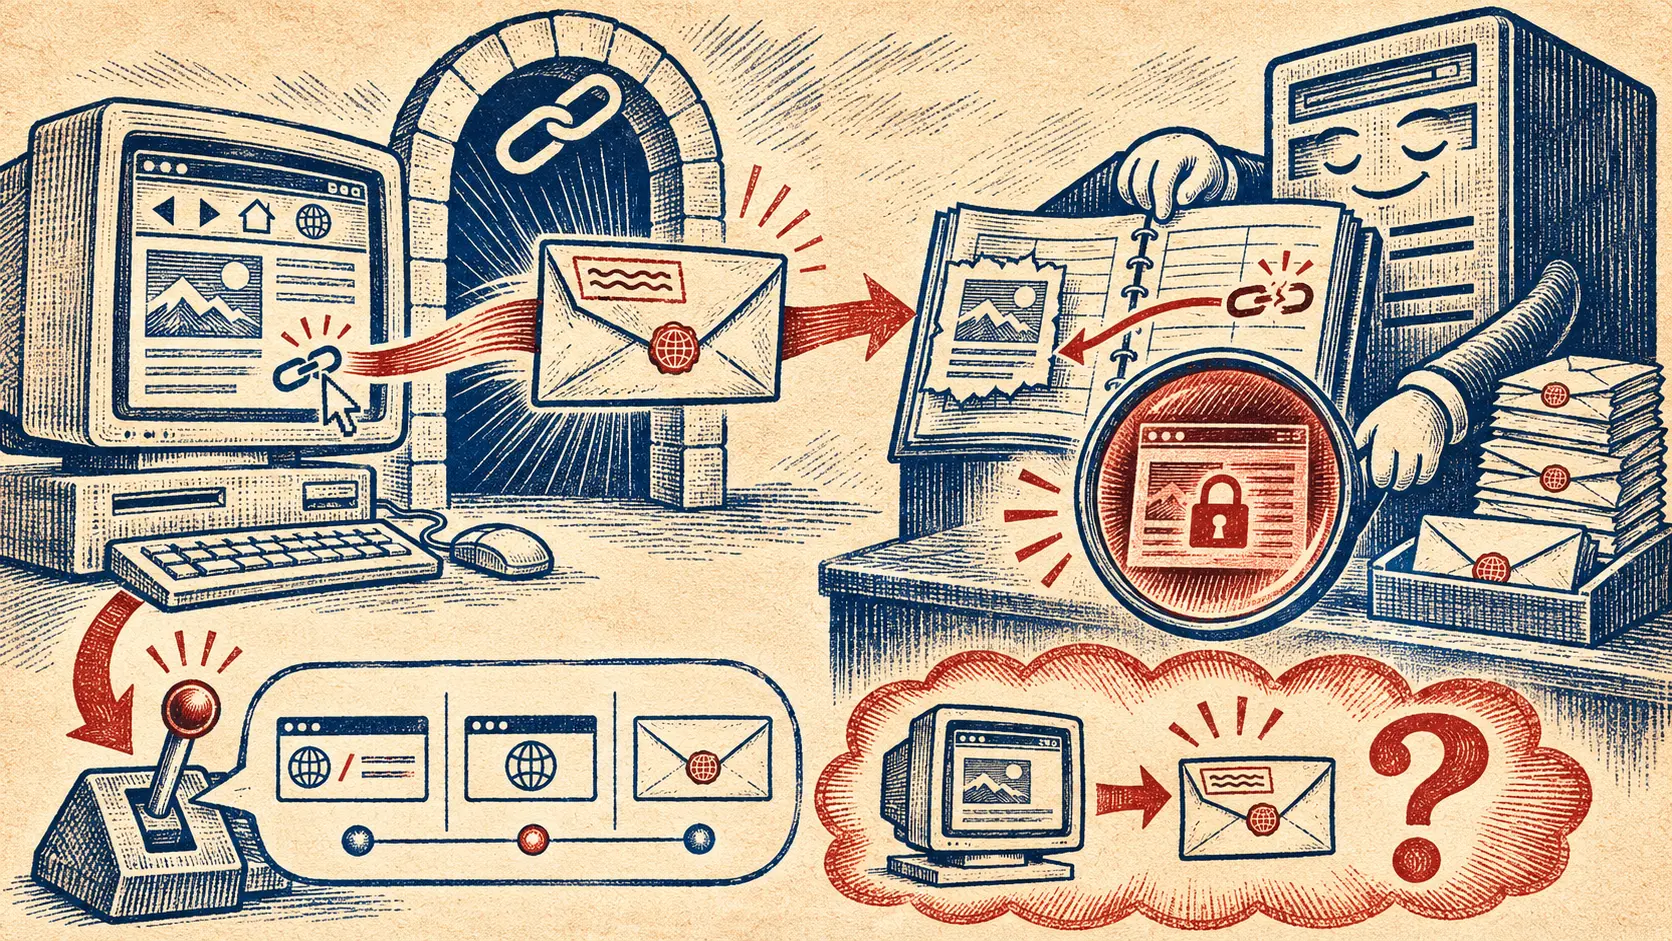
HTTP gab dem Zielserver eine Rückadresse. Sie konnte zu einer privaten Seite führen.
Ein Klick konnte mehr transportieren als den Wunsch nach der nächsten Seite. Das HTTP-Feld `Referer` teilte dem Zielserver schon 1996 mit, auf welcher Seite der Link gestanden hatte. Das half bei kaputten Verweisen und beim Verständnis der Wege durch das Netz. Derselbe Standard…
Berichte
RIPE erneuerte den Datenbank-Login. Danach gingen der Web-App die Sockets aus.
Nach der OIDC-Umstellung im September blieben Backend-Verbindungen offen. Die Web-App fiel für Minuten aus; benachbarte Datenbankdienste liefen weiter.