
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.
Rechenzentrumstrends in Europa und im Nahen Osten
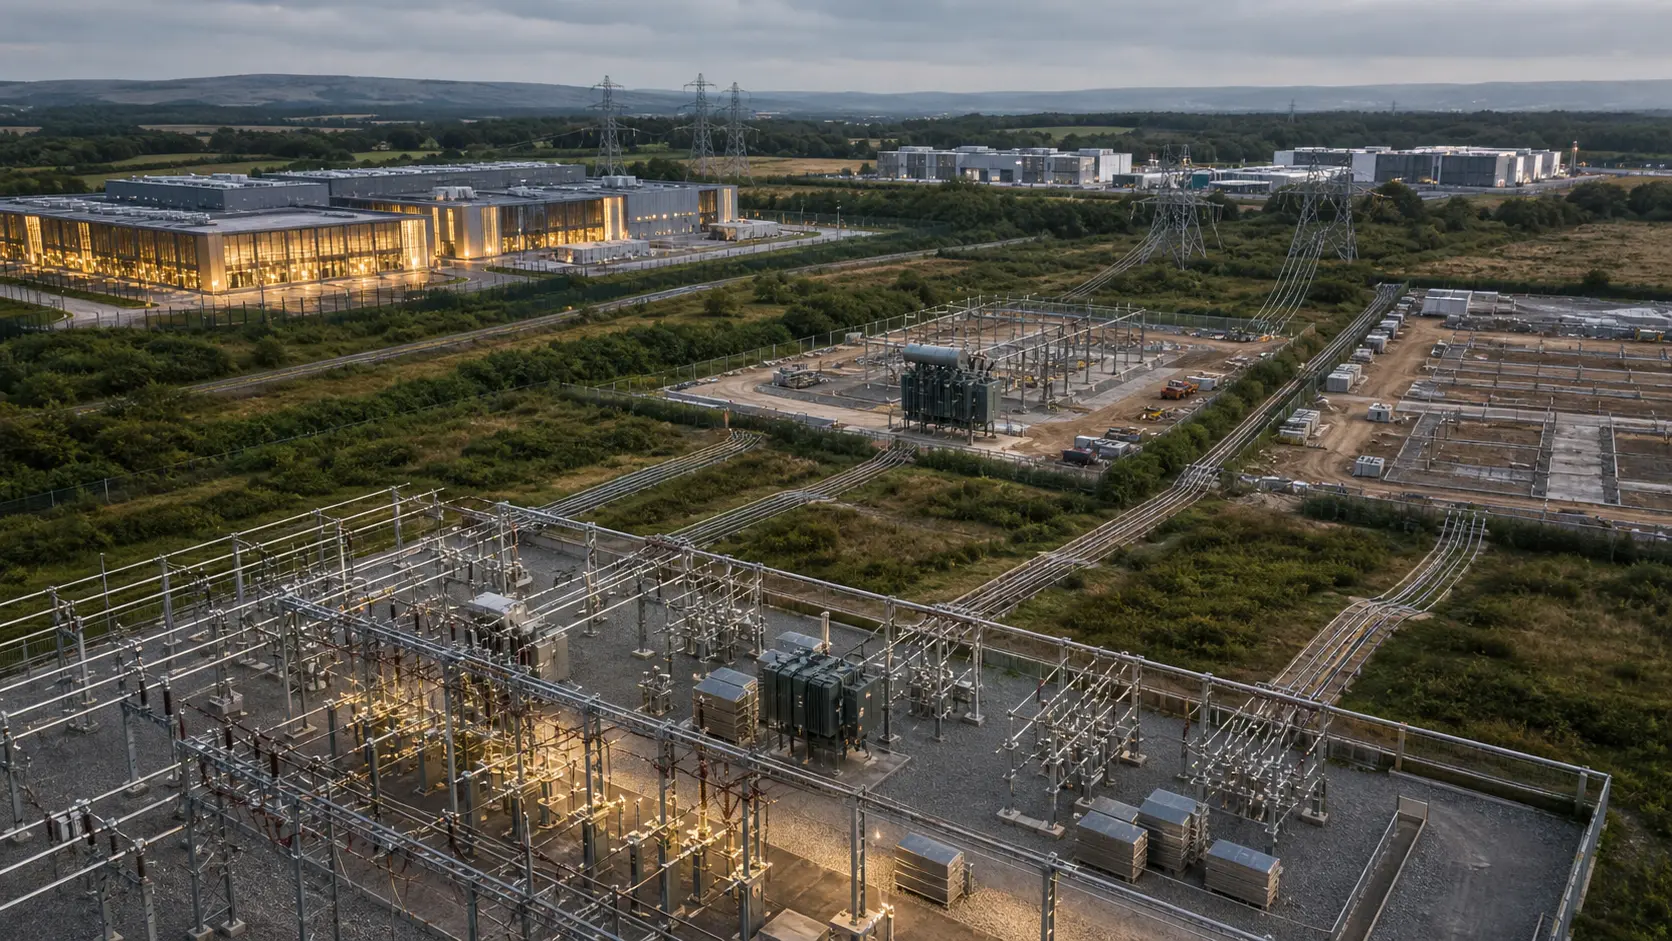
Großbritannien will bis zu 712.500 Pfund je MW hinter Rechenzentrums-Anschlüsse stellen
Ofgems Vorschlag macht aus einem billig gehaltenen Netzplatz eine finanzierte Option. Das kann schwache Vorhaben aussortieren. Eine Sicherheit beweist jedoch weder den Stromtermin noch den Kunden—und ein bestellter Transformator erstellt bekanntlich keine Rechnung.
Fallakte
Das Präfix war IPv4, der Weg dorthin IPv6: RFC 8950 und die Autorität eines adressfamilienübergreifenden Next Hops
In einem veranschaulichenden Migrationsszenario meldet der Bericht nur Grün: alle BGP-Sessions Established, Capability 5 in beiden OPEN-Nachrichten, IPv4-Präfixe weiterhin sichtbar. Trotzdem erreicht ein Rack einen IPv4-Kunden nicht. Die Route existiert; ihr IPv6 Next Hop wurde…

Geschichte
Das Netz antwortete anstelle des Ursprungs: Warum HTTP den Status 511 brauchte
Eine Anwendung fragte ihren vertrauten Server, erhielt aber die Anmeldeseite des Hotels. HTTP 511 sollte diesen Sprecherwechsel sichtbar machen: Ein Zugangsnetz darf seine eigene Zulassungsbedingung mitteilen, erbt dadurch aber nicht die Identität des angefragten Ursprungs. Die…
Fallakte
Der nächste Schlüssel wurde angekündigt, aber nicht geliefert: TCP-AO und die Autorität einer Schlüsselepoche
In einem veranschaulichenden Schlüsselwechsel-Szenario zeigt das Dashboard um 02:07 Uhr Grün. Beide BGP-Router führen Schlüssel 42, und im Mitschnitt steht `RNextKeyID=42`. Der Operator erklärt den Wechsel für beendet und löscht Schlüssel 17. Sekunden später steigen die…
Geschichte
Als eine Stabilitätsregel die Erholung bestrafte: Die Geschichte des Route Flap Damping
Ein Präfix kann wieder korrekt angekündigt sein und dennoch unsichtbar bleiben. In diesem Zwischenraum liegt eine operative Macht, die weder aus dem Eintrag im Nummernregister noch aus der Kontrolle über den Ursprungsrouter folgt: Ein fremdes Netz kann die Rückkehr als weiteres…

Geschichte
Der Server, der nicht mehr zurückrief: Wie passives FTP die Firewall durchquerte
FTP passte sich nicht mit einem neuen Dateitransport an die Firewall an. Es verlegte nur die Initiative der zweiten Verbindung: Der Server wartete, der Client rief an. Diese Umkehr löste ein Erreichbarkeitsproblem, ohne aus Verbindungsrichtung oder Portnummer einen…
Fallakte
Das Paket kam ohne Distanzreserve an: BGP GTSM und die Autorität der Nähe
In einem veranschaulichenden Wartungsszenario änderten sich weder Schlüssel noch BGP-Policy. Trotzdem blieb die Sitzung in Active. Der Rückweg war um einen Router länger geworden: Ausgehend mit TTL 255 trafen die Segmente nun mit 252 statt 253 ein. Der Empfänger akzeptierte…

Geschichte
Die Anfrage war zu groß, bevor ihr Inhalt begann: Warum HTTP 431 brauchte
Eine HTTP-Anfrage kann scheitern, bevor ihr Inhalt gelesen wird. Nicht das Protokoll hat eine universelle Grenze gesetzt; ein Empfänger hat entschieden, wie viel Steuerkontext er verarbeiten will. Status 431 machte diese lokale Grenze sichtbar.

Geschichte
Der Host, der eine kleine Routingtabelle lernte: Wie IPv6 erste Hops ordnete
IPv6 machte nicht jeden Host zum Routing-Sprecher. Router durften wenige befristete Möglichkeiten offenlegen; der Host verband längstes Präfix, beobachtete Erreichbarkeit und lokale Regeln.
Fallakte
Der Filter überquerte die Sitzung, nicht die Grenze: BGP ORF und die Befugnis, weniger zu verlangen
Der Kunde ersetzt den Volltabellen-Import durch eine schmale Präfixliste. Sein RIB wird sofort klein. Doch der Provider könnte weiterhin jede Route berechnen, einreihen und übertragen, damit sie erst am letzten Schritt verworfen wird. Outbound Route Filtering trägt den Wunsch zum…
Geschichte
Der Server, der vor der Antwort zählte: Warum HTTP 429 brauchte
Eine Anfrage kann gültig, berechtigt und trotzdem die erste hinter einer lokalen Grenze sein. HTTP 429 machte diese Ablehnung verständlich, ohne den Zähler, die Identität oder die Kapazitätsverteilung eines Betreibers zu allgemeinem Protokollrecht zu erheben.
Fallakte
Die Session war Established und trug keine Route: RFC 8212 und die Hoheit expliziter Policy
Der neue Edge steht auf `Established`, KEEPALIVEs laufen, doch IPv4 bleibt leer. Der Transport ist gesund; Import- und Exportrecht fehlen. RFC 8212 macht dieses Schweigen zur Sicherheitsregel: Eine externe BGP-Verbindung erhält durch OPEN allein keine Routing-Autorität.

Geschichte
Das Schweigen, das eine Adresse erlaubte: Was IPv6 DAD belegen konnte
IPv6 DAD stützte eine wichtige Entscheidung auf eine beobachtete Abwesenheit: Im begrenzten lokalen Test erschien kein Rivale. Die Reichweite dieses Schweigens musste klein bleiben.
Fallakte
Die Session verstummte, aber hinterließ einen Grund: BGP-Abschalttexte und die Hoheit über eine Erklärung
Zur vereinbarten Minute fällt das Peering. Neben `Cease` findet der Nachbar eine Change-Referenz, einen kurzen Grund und eine erwartete Dauer. Das kann die Diagnose beschleunigen. Es kann aber auch gefälscht, mitgelesen, im Log täuschend dargestellt oder als Beleg für nie…
Fallakte
Beide Verbindungen erreichten OPEN, nur eine durfte bleiben: BGP-Kollision und die Autorität einer stabilen Kennung
Beide Router wählen gleichzeitig. Zwei TCP-Verbindungen zwischen denselben Adressen werden vollständig aufgebaut, beide tragen ein gültiges BGP OPEN. Der Transport ist nicht defekt. Ein konfiguriertes Peering kann jedoch nicht zwei konkurrierende Zustandsmaschinen behalten. BGP…

Geschichte
Der Schreibvorgang, der seine Vergangenheit nennen musste: Warum HTTP 428 brauchte
Eine Anfrage kann syntaktisch korrekt und vollständig berechtigt sein und dennoch die entscheidende Grundlage verschweigen: Welchen Zustand hatte der Schreibende gesehen? HTTP 428 gab dem Ursprung das Recht, diese Angabe vor jeder Wirkung einzufordern.

Geschichte
Der Name, der einen Dienst wählte: Wie DNS SRV Server fand
Eine Domain führte einst zu einer Adresse und einem vermuteten Port. DNS SRV machte Dienstort zu einer ausdrücklichen, begrenzten Auswahl.
Fallakte
Der Nachbar sendete weiter, empfing aber nichts mehr: BGP SendHoldTimer und die Befugnis zum Ende einer Einwegsitzung
Eine BGP-Sitzung kann Established bleiben und dennoch als Austauschbeziehung versagen. KEEPALIVEs des Nachbarn treffen ein und erneuern den HoldTimer, während dessen TCP-Empfangsfenster null ist. Der lokale Rückzug bleibt im Socket stecken. Die grüne Anzeige bezeugt nur eine…
Fallakte
Diese Session konnte es tragen, die nächste nicht: BGP Extended Messages und die Hoheit über ein gemeinsames Größenbudget
Ein Router akzeptiert ein zwölf Kilobyte großes UPDATE und wählt die Route. Der nächste Peer bleibt bei 4.096 Oktetten. Nichts ist malformed, keine Policy lehnt den Präfix ab; die vollständige Darstellung passt nur nicht weiter. Kapazität ist bilateral, Reachability eine Kette.
Geschichte
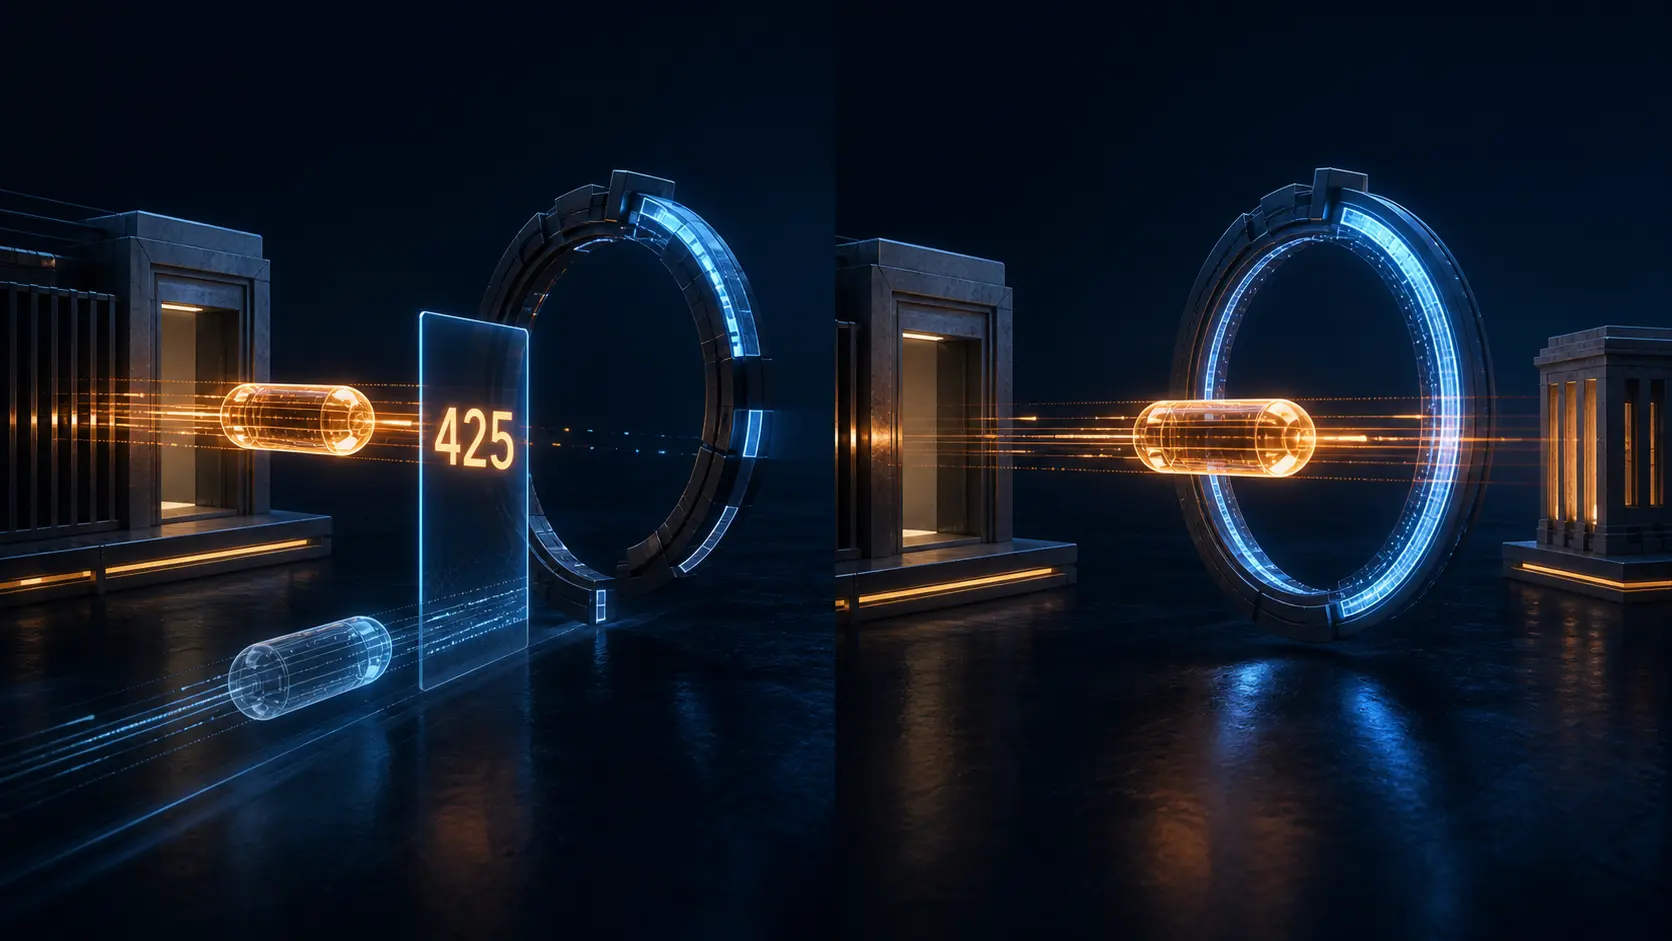
Die Anfrage wartete auf Beweis: Warum HTTP 425 brauchte
TLS 1.3 kann Anfragen vor Handshakeabschluss senden. HTTP 425 verschiebt sie hinter diesen Beweis, wenn Early Data wiederholbar wäre.