
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

Geschichte
Die letzte unkomprimierte Zeile: Wie IMAP jedes folgende Byte neu deutete
Die Antwort des Servers sah alltäglich aus: ein Tag, `OK`, ein kurzer Satz und CRLF. Doch sie war die letzte Zeile, die nach den alten Regeln lesbar blieb. Nach einem erfolgreichen COMPRESS gehörte das nächste Serverbyte nicht mehr unmittelbar zur sichtbaren IMAP-Sprache, sondern…
Fallakte
Vertrauenskanäle ohne Befehlsgewalt: Wer darf in einer Cyberkrise für FIRST sprechen?
In einer Krise kann FIRST eine Nachricht begrenzen, einen Sprecher bestimmen und die richtigen Teams zusammenbringen. Den kompromittierten Router, das Register oder das Endgerät kann die Organisation nicht selbst ändern. Zwischen Koordination und Ausführung verläuft ihre…

Geschichte
Die Begrüßung, die wiederholt werden musste: Wie STARTTLS das Vertrauen von SMTP zurücksetzte
Der Client hatte seinen Namen bereits im Klartext genannt, und auch der Server hatte seine Fähigkeiten ungeschützt aufgezählt. Eine spätere TLS-Schicht konnte diesen früheren Aussagen nicht nachträglich Glaubwürdigkeit verleihen. SMTP zog deshalb eine scharfe Grenze: Nach dem…
Fallakte
Ermächtigt, aber ohne Stimme: Was das IGF Leadership Panel tatsächlich anordnen kann
Noch vor der ersten Ernennung war die Schwachstelle bekannt. Teilnehmende eines IGF-Expertentreffens wollten 2022 verhindern, dass das neue Leadership Panel als Vorgesetzter des MAG erscheint oder knappe Sekretariatsressourcen abzieht. Vier Jahre später bleibt genau diese…
ICANN
Die Werkstatt hinter Root-Empfehlungen: Wer kontrolliert den RSSAC-Caucus-Prozess?
Auf einem RSSAC-Dokument steht der Name des beschließenden Ausschusses. Der größte Teil der fachlichen Arbeit entsteht jedoch in einem breiteren Expertenkreis. Das geltende Verfahren trennt beides: Der RSSAC Caucus kann Fragen aufwerfen, Belege ordnen und Entwürfe schreiben; die…
ICANN
Die vom Board ernannten Sicherheitsexperten: Wo die Macht des SSAC endet
Ein Satz in den SSAC-Verfahrensregeln setzt den Maßstab: Die Hauptpflicht der Mitglieder besteht nicht darin, Interessenkonflikte zu beseitigen oder Betroffene von der Beratung auszuschließen. Sie besteht in Offenlegung und Transparenz. Wer dieses Modell prüfen will, muss deshalb…
Fallakte
Eine Datenbank mit eigener Wählerschaft: Wer stimmt bei PeeringDB ab?
Für die Boardwahl 2026 ist die Zahl 137 belegt. Sie bezeichnet Wähler, nicht Wahlbeteiligung. Wie viele Mitglieder nach Zusammenfassung verbundener Unternehmen tatsächlich wahlberechtigt waren, bleibt offen. PeeringDBs Machtordnung beginnt deshalb bei der Bildung des Wahlkörpers…
Geschichte
Die Zugangsdaten, die die Nachricht nicht signieren konnten: Wie SMTP AUTH die Absenderidentität begrenzte
Zugangsdaten konnten das Tor zur Mail-Einlieferung öffnen. Den Brief dahinter konnten sie nicht unterschreiben. Gerade diese Trennung machte SMTP AUTH belastbar: Der Server erfuhr, wer diese Sitzung aufgebaut hatte und was dieses Konto hier durfte – nicht, wer den Text verfasst…

Globale Cloud-Dienste-Trends
Die Verfügbarkeit, die der Vertrag tatsächlich kauft
Ein Cloud-SLA lässt sich am besten dort lesen, wo die große Prozentzahl verschwindet und die Rechenarbeit beginnt. Cloudflare veröffentlicht für den vom Enterprise-SLA erfassten Service eine Uptime-Zusage von 100%. Für die Gutschrift zählt jedoch nicht allein, wie lange eine…

Geschichte
Die Adresse, die sich nicht herabstufen ließ: Wie SMTPUTF8 den Weg zum Teil des Namens machte
Ein akzentuierter Anzeigename konnte alte Mail-Systeme passieren, weil er eine ASCII-Adresse nur umgab. Ein Nicht-ASCII-Postfachname war selbst das Ziel. SMTPUTF8 verlangte von jedem Relay den Beleg, diese Identität ohne erfundenen Ersatz tragen zu können.

Geschichte
Die Quittung, die keine Zustellung versprechen konnte
SMTP DSN machte aus Rückläufern strukturierte Belege und bewahrte zugleich eine entscheidende Grenze: Ein Absender konnte einen Bericht verlangen, aber kein Bericht mehr zusagen, als das meldende System beobachtet hatte.
Fallakte
Das Tag passte. Die Befugnis nicht: BGP Large Communities und der Namespace, der Policy ausführt
Das Tripel stand genauso im Handbuch des Providers. Der Router verstand es, der Operator erkannte es wieder. Was niemand belegt hatte, war das Entscheidende: Durfte gerade dieser Nachbar damit eine interne Routenentscheidung verändern?
Fallakte
Die Route, die nichts beschrieb und alles Übrige übernehmen konnte: BGP und die Vollmacht des letzten Auswegs
Eine Default Route ist keine vollständige Kenntnis des Internets. Sie ist die Zusage eines Nachbarn, jedes Ziel zu übernehmen, für das die lokale Tabelle keine präzisere Antwort besitzt. Bleibt diese Zusage nach dem Ausfall ihres eigentlichen Transits aktiv, wird ein stabiles…

Geschichte
Das achte Bit brauchte an jedem Hop Erlaubnis: Wie 8BITMIME SMTP veränderte
Eine Mail konnte ein akzentuiertes Zeichen korrekt beschreiben, obwohl nicht jedes Relay seine Oktette unverändert tragen konnte. 8BITMIME ersetzte diese Hoffnung durch ein lokales Versprechen: Fähigkeit anzeigen und danach jedes angenommene Bit bewahren.
Fallakte
Der Pfad war kürzer, weil Belege fehlten: BGP ATOMIC_AGGREGATE und die Befugnis zur Verdichtung
Das `/22` blieb sichtbar, die Origin Validation blieb Valid und alle Upstream-Sessions standen auf Established. Einer der vier enthaltenen `/24`-Beiträge war dennoch nicht mehr erreichbar. Die öffentliche Darstellung wirkte gerade deshalb stabil, weil sie weniger über das Netz…
Globale nationale Telekommunikation
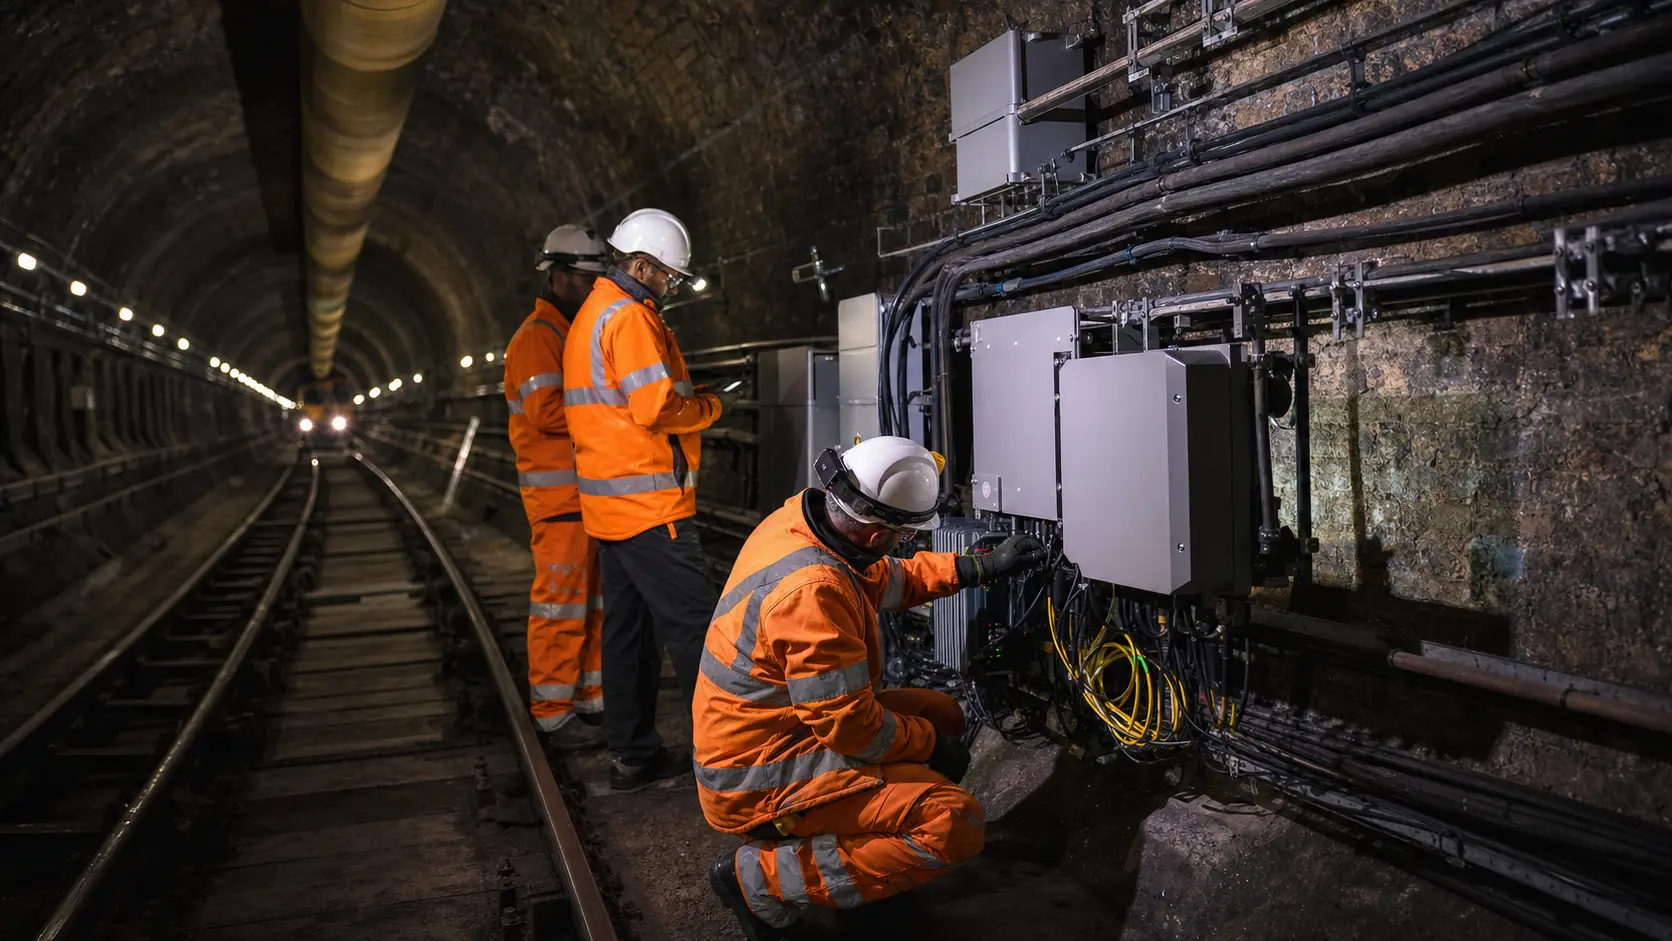
Ein Netz, vier Betreiber, zwanzig Jahre Bindung
Sechs Kunden standen Ende 2025 für praktisch alle Forderungen und Vertragsvermögenswerte der britischen Boldyn-Gesellschaft. Das ist kein gewöhnlicher Mobilfunkmarkt mit Millionen kleiner Käufer. Es ist eine Verhandlung zwischen wenigen Großkunden, einem Konzessionär mit hohen…

Geschichte
Die Befehle gingen vor ihren Antworten: Wie SMTP PIPELINING das Warten veränderte
Frühes SMTP hielt nach fast jedem Befehl an. Auf einer entfernten Verbindung konnte das Schweigen der Hin- und Rückreise mehr kosten als die Befehlszeilen selbst. PIPELINING verkürzte dieses Warten, machte dafür aber die Reihenfolge zum verbindlichen Kontobuch offener Arbeit.
Fallakte
Wer autorisierte TCCM, bei WSIS+20 für Betreiber zu sprechen?
TCCM konnte technische Organisationen über Monate hinweg auf gemeinsame Aussagen ausrichten und ihnen Zugang zu den WSIS+20-Konsultationen verschaffen. Das war praktische Macht. Ein öffentlich nachvollziehbares Mandat für die gesamte technische Gemeinschaft oder ein…
Fallakte
Das Internet sah ein AS, der Betrieb verwaltete zwölf: BGP-Konföderationen und die Autorität einer verborgenen Topologie
Der öffentliche Pfad blieb unverändert. Externe Peers waren Established, Sammler zeigten weiterhin AS 64500 und das Präfix blieb sichtbar. Intern hatte ein Router jedoch bereits von Member-AS 65021 zu 65031 gewechselt, während sein Nachbar noch die alte Zugehörigkeit erwartete.…

Geschichte
Die Methode gegen das Missverständnis: HTTP 510
RFC 2774 sollte verhindern, dass ein Server eine Pflicht-Erweiterung ignoriert und Erfolg meldet. 510 zeigt den Preis belegbarer Semantik.