
Zeithorizont
Immediate and Ongoing
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Immediate and Ongoing Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.
Globale Cloud-Dienste-Trends
Ein DNS-Cookie authentifiziert keinen Client
Ein DNS-Cookie hilft dem Server, eine Anfrage mit zuvor ausgegebenem Protokollzustand von einem Paket zu unterscheiden, das lediglich eine Quelladresse behauptet. Das erschwert mehrere Off-Path-Angriffe. Es identifiziert weder Person, Anschlussinhaber noch Gerät hinter einem…

Globale Cloud-Dienste-Trends
Ein OCSP-Staple ist keine Echtzeitgarantie für einen Widerruf
Eine vom Server im TLS-Handshake mitgelieferte OCSP-Antwort erspart dem Client eine eigene Statusabfrage. Die Antwort kann gültig signiert sein, zum richtigen Zertifikat gehören und noch innerhalb ihres Zeitfensters liegen. Das beweist jedoch weder, dass jeder Endpunkt den…

Globale Cloud-Dienste-Trends
Die Annahme von TLS-1.3-0-RTT ist keine Entscheidung über Replay-Sicherheit
Early Data kann bei einer wiederaufgenommenen Verbindung einen Netzwerkumlauf sparen. Der Geschwindigkeitsgewinn ist real. Doch angenommene und entschlüsselte Bytes beweisen weder, dass die Anwendungsoperation gefahrlos wiederholt werden kann, noch dass sie aktuell autorisiert…

Globale Trends bei regionalen ISPs
Eine QUIC Connection ID belegt keine dauerhafte Zuordnung zu Person, Konto oder Gerät
Eine Kennung kann eine QUIC-Sitzung erreichbar halten, während sich der Netzwerkpfad ändert. Diese Kontinuität ist betrieblich wertvoll, macht die Kennung aber weder zum Konto noch zum Teilnehmer und beweist nicht dauerhaft, wer gerade berechtigt ist.
Globale Cloud-Dienste-Trends
Ein noch gültiger HTTP-Cacheeintrag beweist keine aktuelle Freigabe des Ursprungsservers
Frische erlaubt die Wiederverwendung gespeicherter Bytes, beweist aber keine aktuelle Freigabe.

Globale Cloud-Dienste-Trends
Ein OAuth-Zugriffstoken ist keine aktuelle Autorisierungsentscheidung
Ein Token kann technisch gültig bleiben, obwohl sich die Berechtigung, die seine Ausstellung begründete, geändert hat. Entscheidend ist, welche Stelle den Zugriff zum Zeitpunkt der Anfrage bestätigt hat.
Globale Cloud-Dienste-Trends
Ein delegiertes TLS-Credential überträgt keine Kontrolle über die Domain
Ein kurzlebiges delegiertes Credential kann einem CDN-Edge erlauben, TLS ohne den langfristigen privaten Schlüssel des Zertifikatsinhabers zu terminieren. Das ist eine präzise kryptografische Delegation, keine Übertragung der Domain, der Befugnis zur Zertifikatsausstellung oder…

Globale Cloud-Dienste-Trends
Eine QUIC-Verbindungs-ID ist keine Teilnehmeridentität
Eine QUIC-Verbindung kann den Wechsel vom WLAN zum Mobilfunk überstehen. Die Kennung, die Pakete der richtigen Verbindung zuordnet, beschreibt deren Transportzustand – sie belegt weder, wer das Gerät nutzt, noch welches Konto verwendet wird oder ob eine Berechtigung fortbesteht.

Globale Cloud-Dienste-Trends
Ein schneller 0-RTT-Handshake beweist keine einmalige Transaktion
TLS 1.3 und QUIC können bei einer wiederaufgenommenen Verbindung eine Netzwerkrunde sparen. Dieser Latenzgewinn belegt nicht, dass eine zustandsändernde Anfrage von der Anwendung genau einmal angenommen und verbucht wurde.
Globale institutionelle Trends
Eine gültige Softwaresignatur ist kein dauerhafter Berechtigungsnachweis
Eine erfolgreiche Prüfung kann die Berechtigung überdauern, die eine Veröffentlichung legitimierte. Kryptografie bestätigt Bytes, nicht die fortbestehende Freigabebefugnis.

Globale Trends bei regionalen ISPs
Ein Graceful BGP Restart kann ein Blackhole verlängern
Graceful Restart soll Verkehr weiterleiten, während ein BGP-Prozess zurückkehrt. Seine Sicherheit hängt jedoch von einer Tatsache ab, die die überlebende Sitzung allein nicht beweisen kann: Bewahrt der neu startende Router den nötigen Weiterleitungszustand tatsächlich? Hält ein…

Globale Trends bei regionalen ISPs
Ein schneller IPv4-Rückfall kann defektes IPv6 gesund aussehen lassen
Ein Dual-Stack-Dienst kann jeden gewöhnlichen Test bestehen, obwohl sein IPv6-Pfad unbrauchbar ist. Die Verfügbarkeit ist real, die Aussage zur Protokollfamilie aber nicht: Der Client könnte über IPv4 fertig geworden sein, bevor das Dashboard den Fehler erkannte.

Globale Cloud-Dienste-Trends
Die Entfernung eines Root-Zertifikats ist zuerst eine Flottenmigration und erst dann ein Browser-Update
Ein Root-Programm kann in einer neuen Version bestimmten Roots oder Zertifizierungsstellen das Vertrauen entziehen, während viele Anwendungen weiter mit alten, privaten oder eingebetteten Stores arbeiten. Abgeschlossen ist die Sicherheitsänderung erst, wenn die relevanten Systeme…
Globale Trends der nationalen Telekommunikation
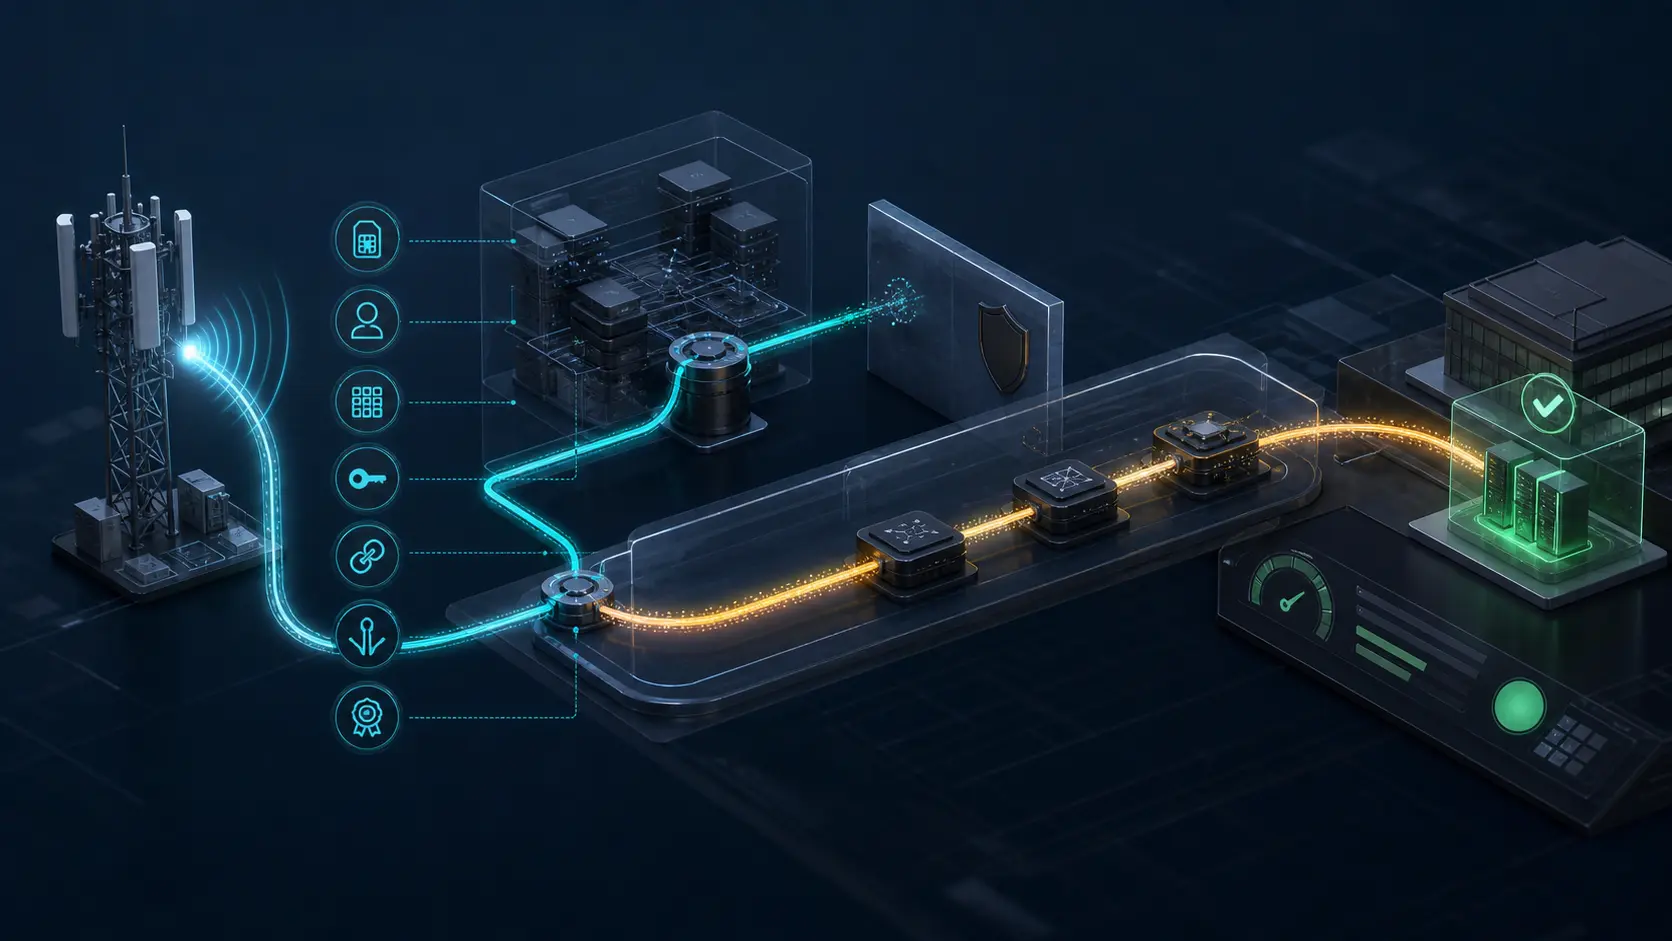
Der Standard-Slice kann ein 5G-SLA gesund aussehen lassen
Eine Anwendung kann erreichbar bleiben, obwohl der im 5G-Vertrag zugesagte Netzpfad verschwunden ist. Die Verfügbarkeitsanzeige bleibt grün; sie beweist jedoch nicht, dass Gerät, Sitzung und Pakete noch den vereinbarten Slice nutzten.
Globale Cloud-Dienste-Trends
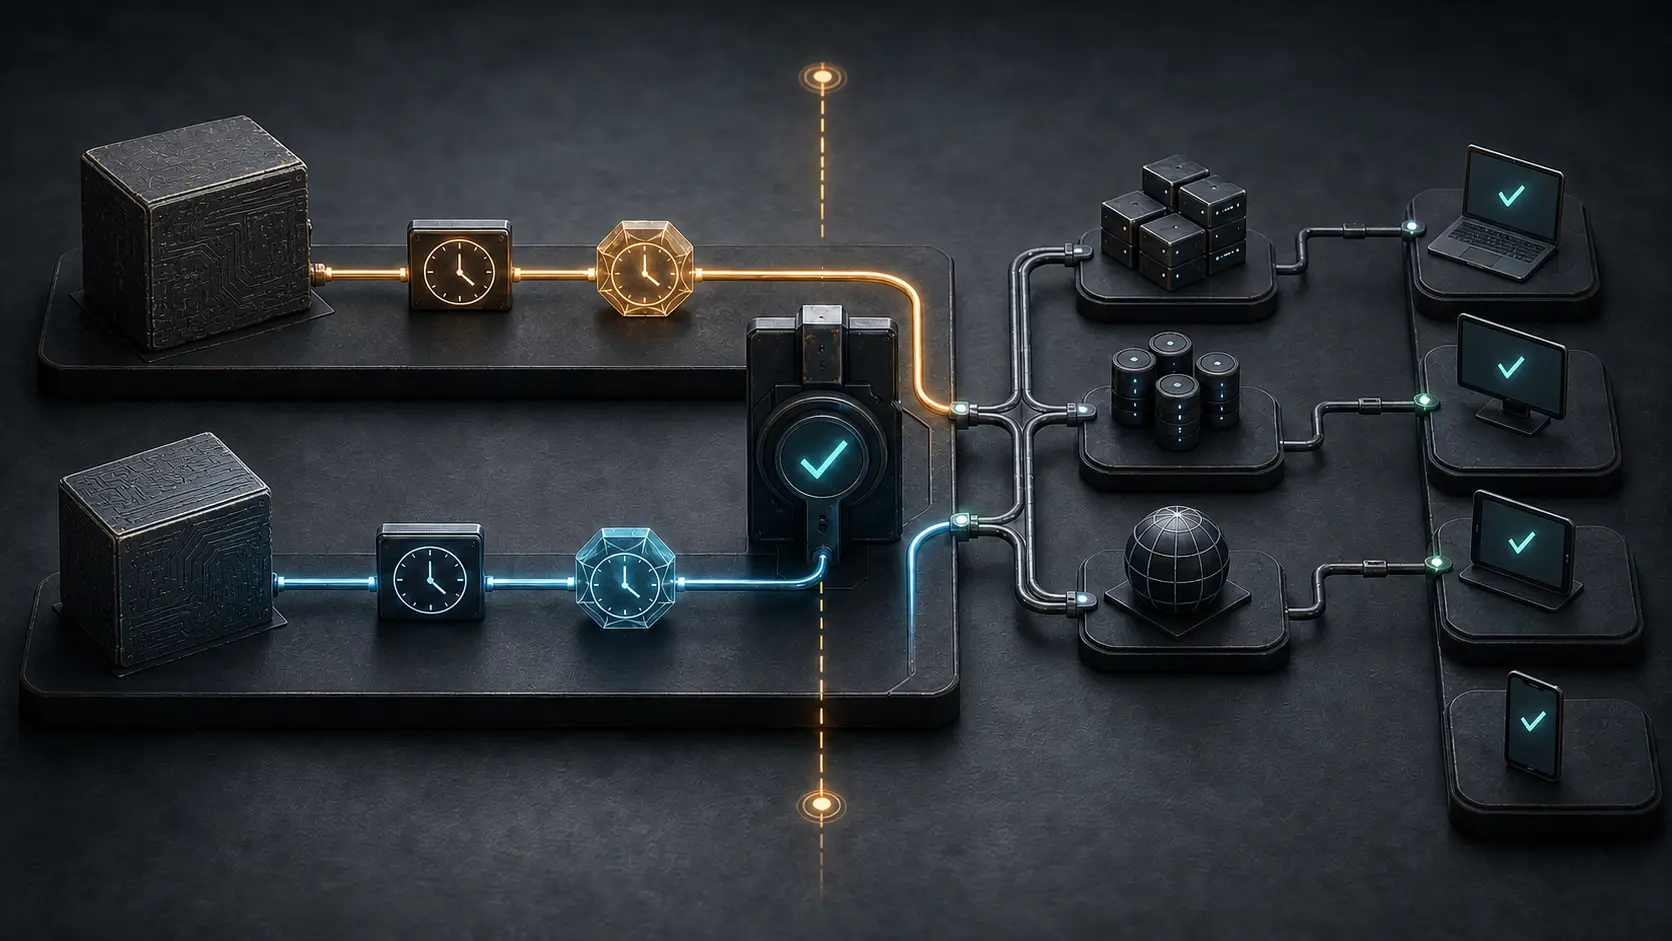
Ein Codesignatur-Zertifikat hat zwei Enddaten
Das Ersatzzertifikat verändert den nächsten Build. Ein gültiger Zeitstempel kann die Binärdatei von gestern jedoch über den Ablauf des Signaturzertifikats hinaus tragfähig halten. Der wirkliche Wechsel verlangt deshalb einen Abgleich von Artefakten, Zeitstempeln, Sperrzeit…
Globale Cloud-Dienste-Trends
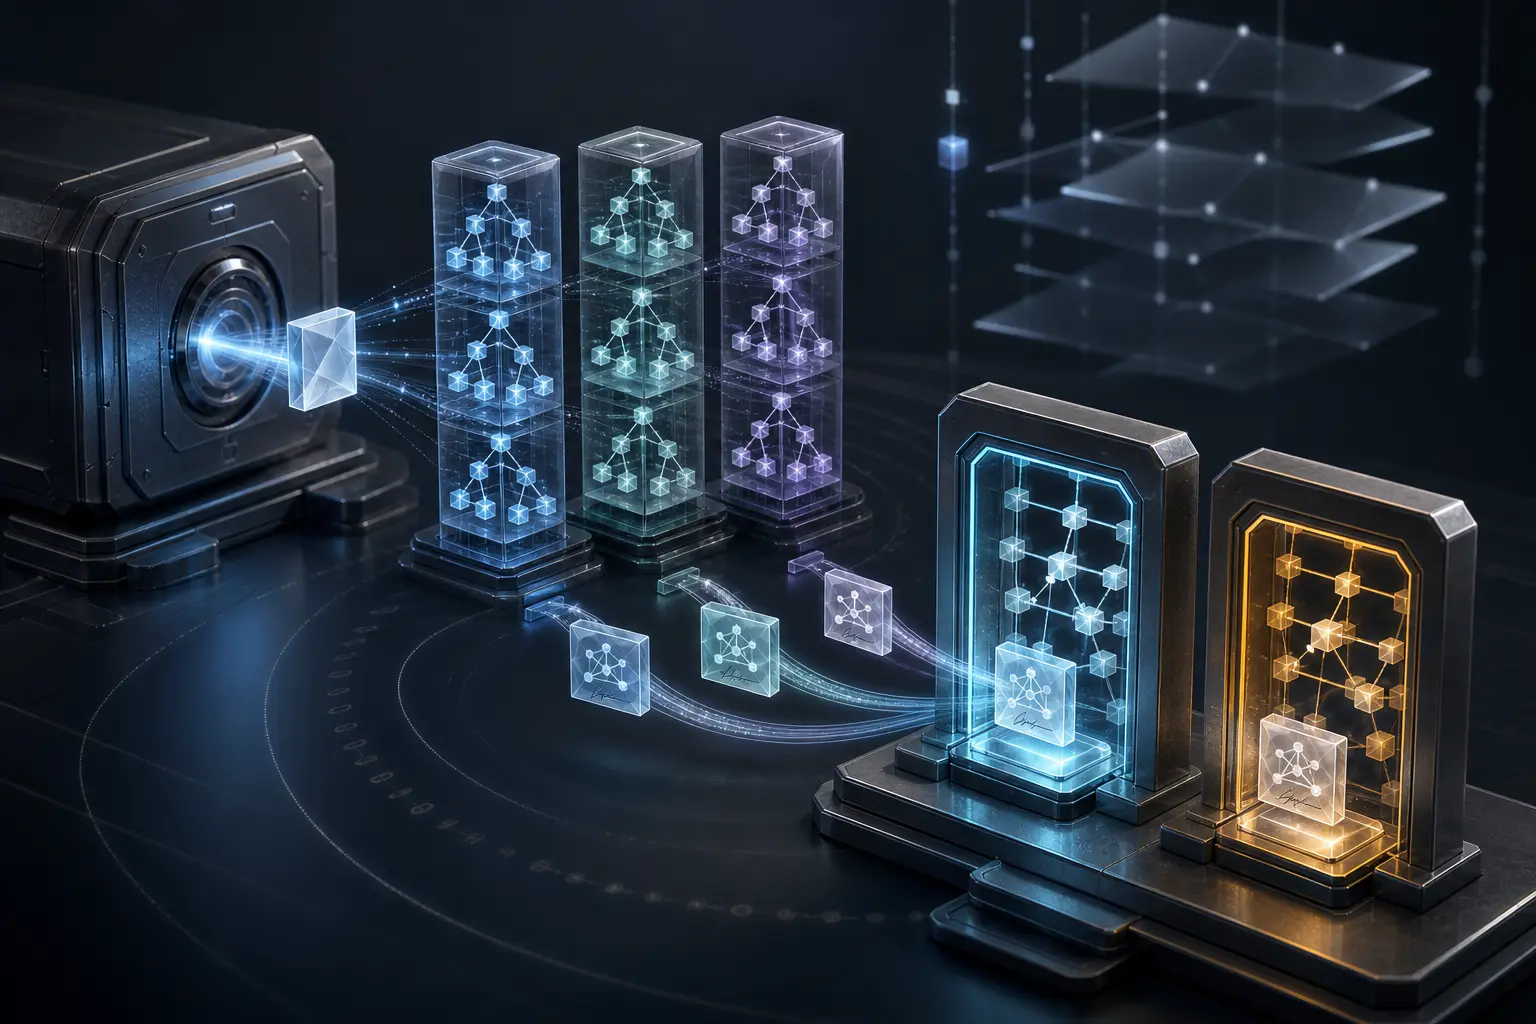
Ein Certificate-Transparency-Beleg ist noch keine Browser-Akzeptanz
Die Zertifizierungsstelle sieht signierte Zusagen von Logs. Der Nutzer sieht die Entscheidung seines Clients. Erst der Abgleich von SCT-Satz, wirksamer Log-Liste und Browser-Richtlinie verbindet beide Perspektiven zu einem belastbaren Freigabenachweis.

Globale Cloud-Dienste-Trends
Von 200 auf 47 Tage: TLS-Erneuerung wird Produktionszustand
Kürzere öffentliche TLS-Zertifikate bedeuten nicht nur mehr Termine. Autorität, Ausstellung, Verteilung und externe Prüfung müssen als ein zusammenhängender, beobachtbarer Produktionsdienst funktionieren.
Nordamerika: Trends bei regionalen ISPs
Ein BEAD-Zuschlag ist erst nach Erstattung Liquidität
Die Glasfaserkolonne kann ihre Wochenleistung erbracht haben, während Löhne und Lieferantenrechnung vor der Freigabe des nächsten staatlichen Zahlungsmeilensteins fällig werden. Der Bau kann förderfähig und der Zuschlag gültig sein; die Zwischenfinanzierung bleibt trotzdem beim…

Nationale Telekommunikationstrends in Nordamerika
Die Störungsuhr läuft, bevor die Ursache feststeht
Kanadas Regeln für große Telekommunikationsausfälle warten nicht auf eine abgeschlossene Ursachenanalyse. Sie beginnen mit dem Nachweis der Meldeschwelle, verlangen Aktualisierungen bei wesentlichen Änderungen und enden mit einem Bericht, der frühe Entscheidungen belastbar…